
 keygraphhq/shannon
Shannon هو مختبِر اختراق (Pentester) ذكاء اصطناعي مستقل يعمل بأسلوب الصندوق الأبيض (White-box) لتطبيقات الويب وواجهات برمجة التطبيقات (APIs). يحلل الكود المصدري لديك، ويحدد نواقل الهجوم، وينفذ استغلالات حقيقية لإثبات الثغرات قبل وصولها إلى بيئة الإنتاج.

[!NOTE] التحقق السيبراني لنماذج Anthropic وOpenAI: أكمل برنامج التحقق السيبراني الخاص بمزوّدك لمنع فشل النماذج ورفضها أثناء أحمال العمل السيبرانية.
يحلّل الشيفرة المصدرية الخاصة بك، ويحدّد مسارات الهجوم، وينفّذ استغلالات حقيقية لإثبات الثغرات قبل وصولها إلى بيئة الإنتاج. لا استغلال، لا تقرير.
هذا المستودع هو Shannon: الوكيل مفتوح المصدر الكامل، يُشغَّل محليًا من سطر الأوامر الخاص بك.
تشغيل Shannon
npx @keygraph/shannon@latest
سيرشدك المُشغِّل التفاعلي خلال الإعداد وأول اختبار اختراق لك.
[!TIP] وكلاء الذكاء الاصطناعي والنماذج اللغوية الكبيرة: ابدأ بـ llms.txt للحصول على خريطة موجزة لهذا المستودع، أو استخدم llms-full.txt للحصول على ملف README والمستندات مجمّعة في ملف واحد.
Shannon هو مختبر اختراق ذكاء اصطناعي مستقل طوّرته Keygraph. يجري اختبارات أمنية لتطبيقات الويب وواجهات API التي تعتمد عليها من خلال الجمع بين تحليل الشيفرة المصدرية والاستغلال الفعلي المباشر.
يحلّل Shannon الشيفرة المصدرية لتطبيق الويب الخاص بك لتحديد نواقل الهجوم المحتملة، ثم يستخدم أتمتة المتصفح وأدوات سطر الأوامر لتنفيذ استغلالات حقيقية ضد التطبيق قيد التشغيل وواجهات API الخاصة به. لا تُدرج في التقرير النهائي سوى الثغرات التي تملك إثبات مفهوم (proof-of-concept) فعّالاً.
Shannon هو الوكيل. هذا المستودع هو Shannon، مختبر الاختراق مفتوح المصدر الذي تشغّله بنفسك. كما يشغّل Shannon نفسه إصدارات Keygraph التجارية، Pro وEnterprise. راجع الإصدارات لمقارنة Shannon مع Pro وEnterprise وبرنامج المجتمع.
بفضل أدوات مثل Claude Code وCursor، يُصدر فريقك الشيفرة بلا توقف. لكن اختبار الاختراق الخاص بك؟ يحدث مرة واحدة في السنة. هذا يخلق فجوة أمنية هائلة. ففي الأيام الـ364 الأخرى، قد تُصدر ثغرات إلى بيئة الإنتاج دون أن تدري.
يسدّ Shannon هذه الفجوة من خلال توفير اختبار اختراق آلي عند الطلب يمكن تشغيله مع كل عملية بناء أو إصدار.
سُمّي على اسم كلود شانون، أبو نظرية المعلومات. في جوهره، الاختبار الاختراقي (pentesting) هو مشكلة معلوماتية: كل فحص يقلل من عدم اليقين بشأن حالة النظام. أفضل الأدوات تعظّم الإشارة المكتسبة من كل طلب، محوّلةً تلك البتات من المعرفة إلى مسار استغلال.
كذلك، أردنا أن تتمكن من قول: "Hey Claude, run Shannon" للعثور على جميع الثغرات الأمنية في تطبيقك المكتوب بالذكاء الاصطناعي.
صُمّم Shannon ليعمل جنبًا إلى جنب مع مختبري الاختراق الخبراء وفِرَق الفريق الأحمر (red teamers)، لا ليحل محلهم. يفهم مختبرو الاختراق البارعون الأعمال، ويسلسلون الهجمات بطرق لم يتوقعها أحد، ويجلبون سنوات من الحكمة التي لا تستطيع النماذج الحالية مجاراتها.
يحل Shannon مشكلة مختلفة: هناك برمجيات أكثر بكثير مما تستطيع فرق الأمن تغطيته بالاختبار. تحصل الأنظمة الحرجة على تقييمات خبيرة دورية، بينما الذيل الطويل من التطبيقات الداخلية وواجهات API والخدمات سريعة الحركة نادرًا ما يُختبر على الإطلاق.
ينقل Shannon الاختبار الاختراقي إلى اليسار ضمن دورة حياة تطوير البرمجيات (SDLC). استخدمه لتشغيل اختبارات مدعومة بالاستغلال ضد بيئات الاختبار (staging) والإصدارات بالإيقاع الذي تُشحن به فعليًا، ووفّر وقت الخبراء البشريين للمخاطر التي تحتاج إلى شخص يعرف المؤسسة.
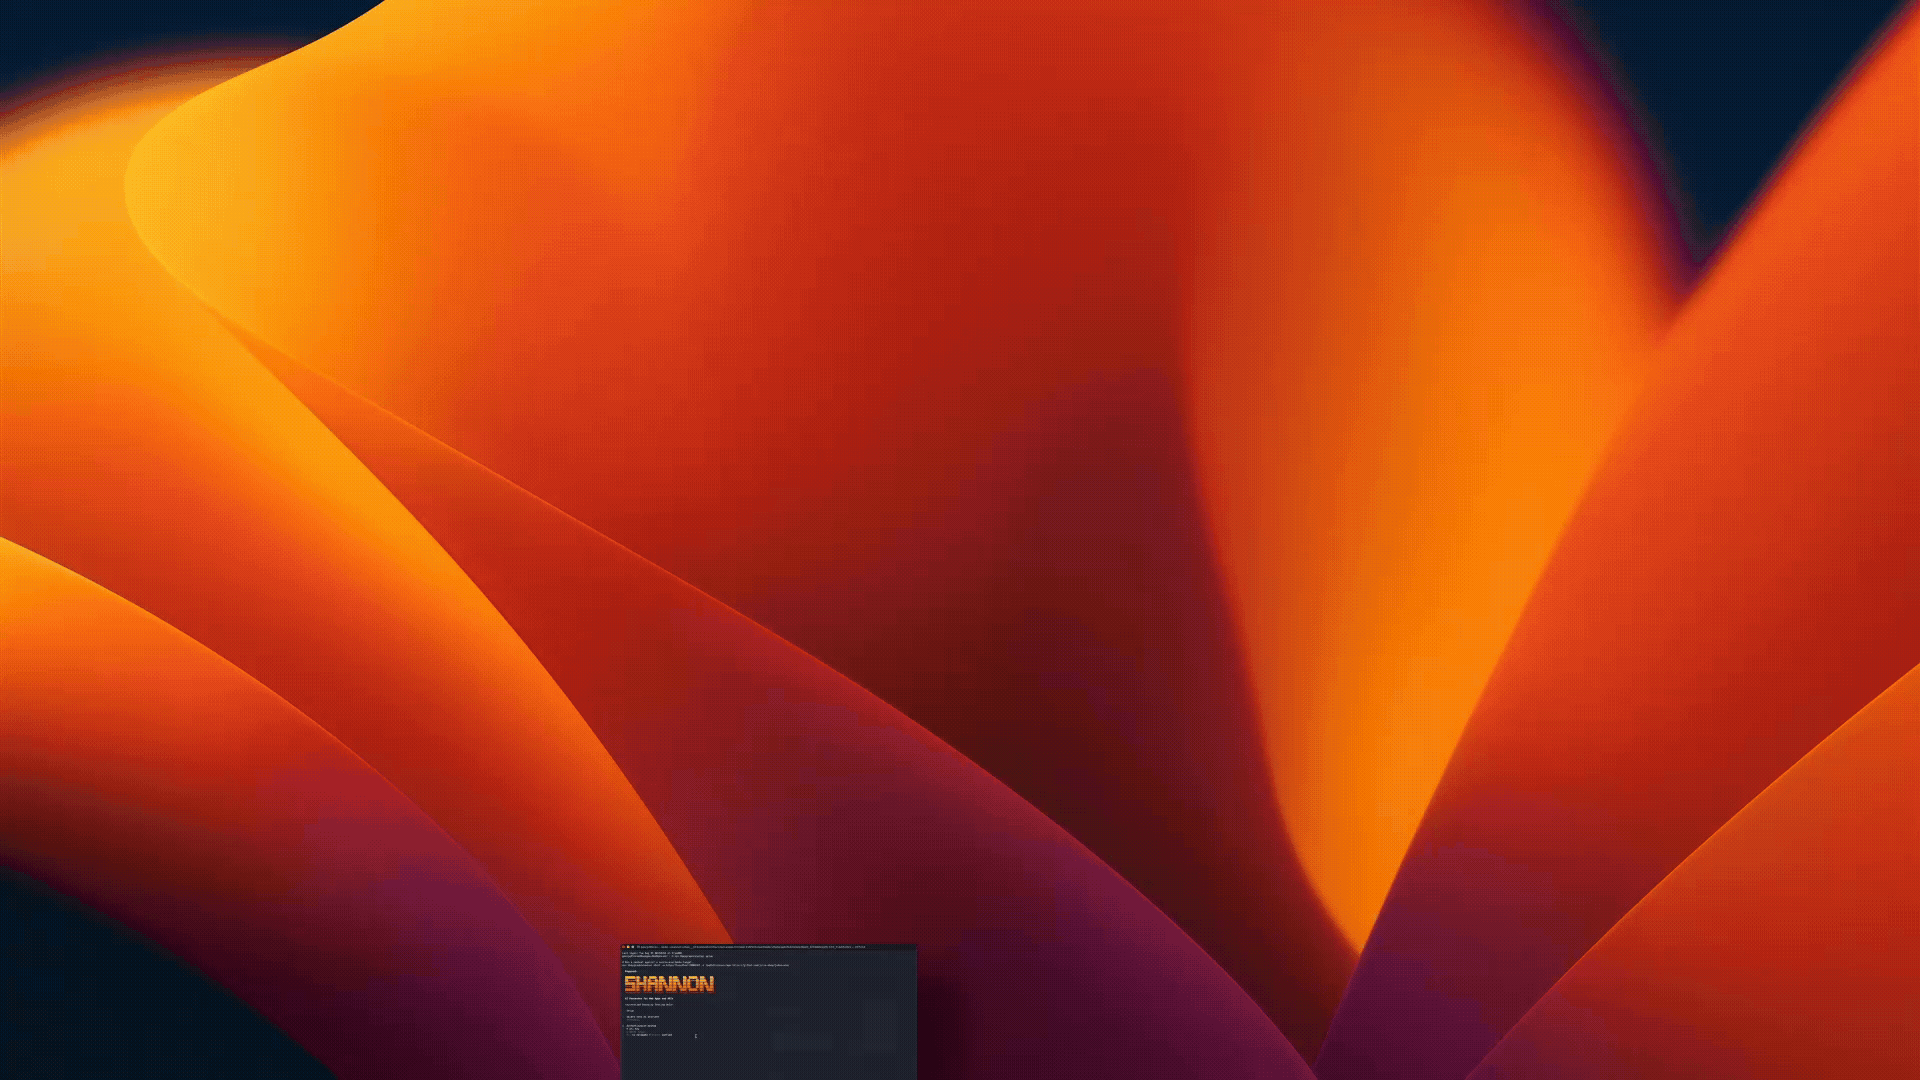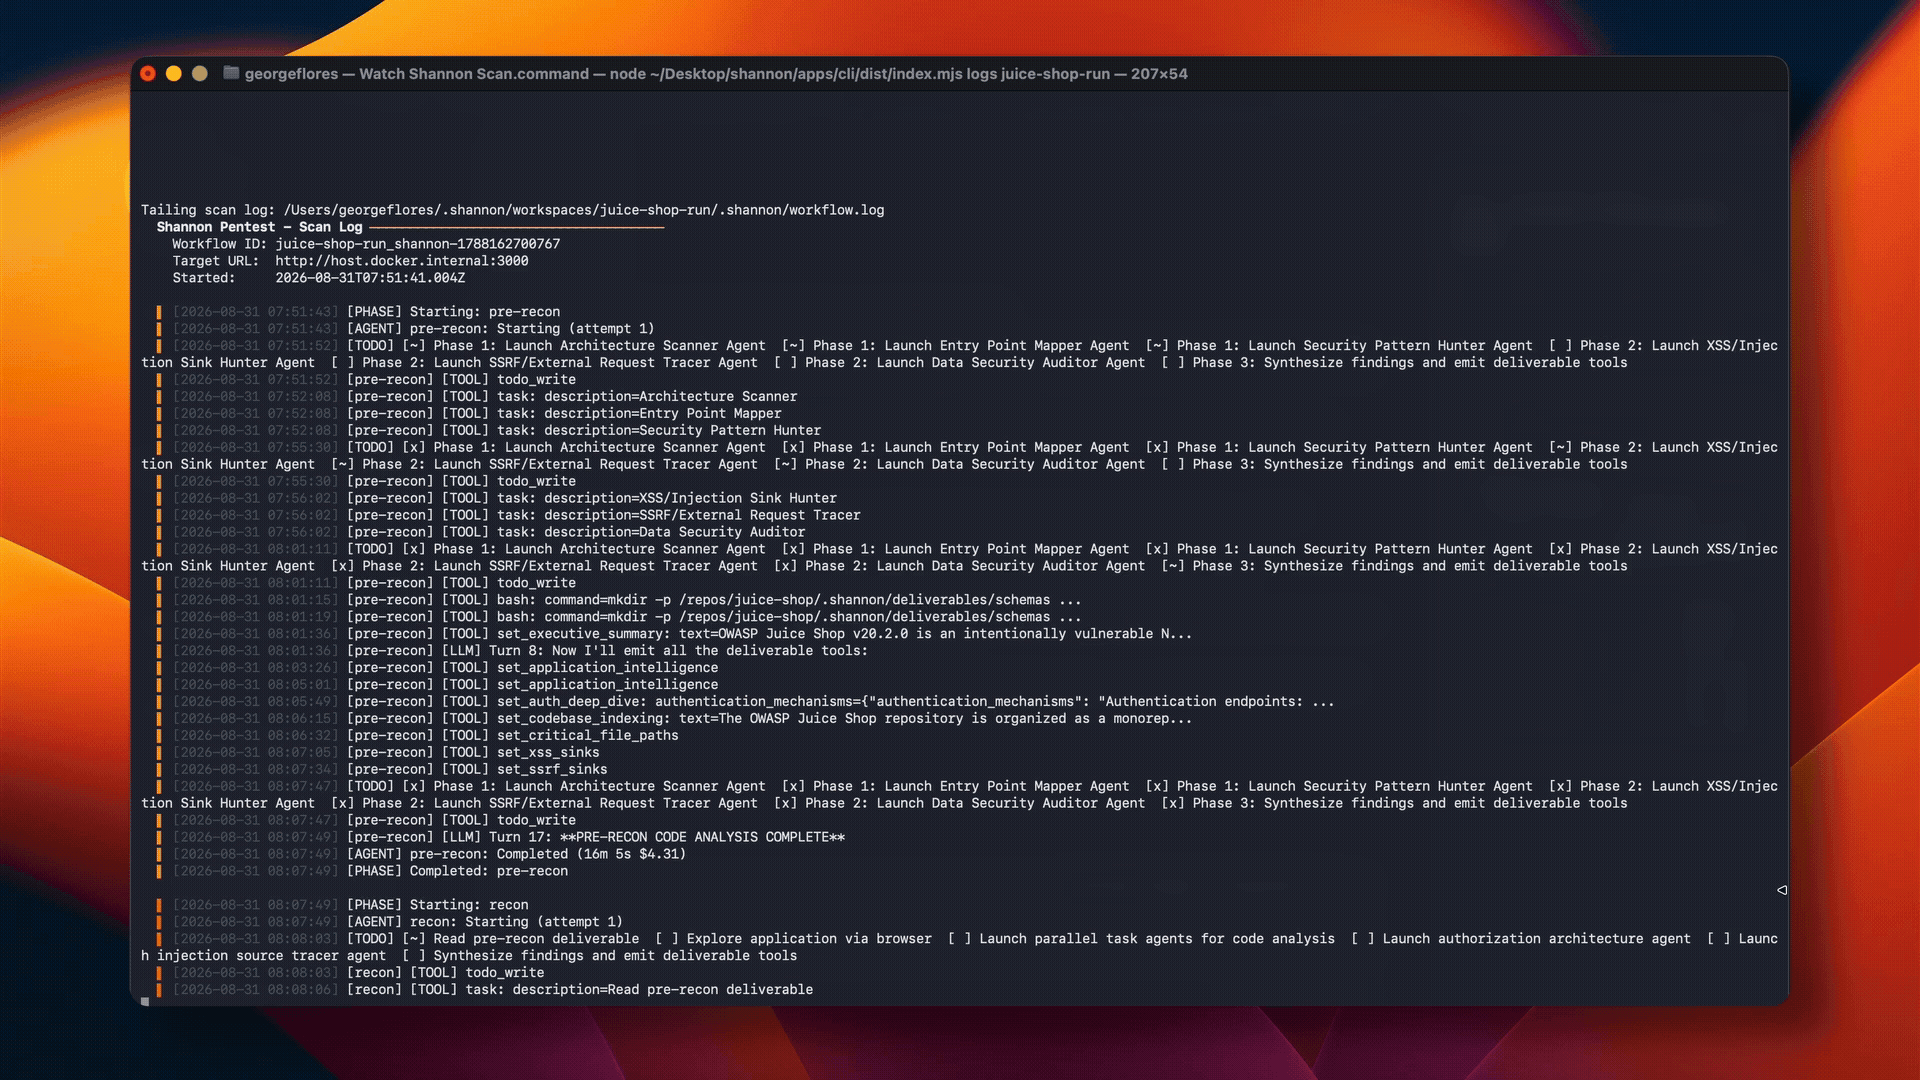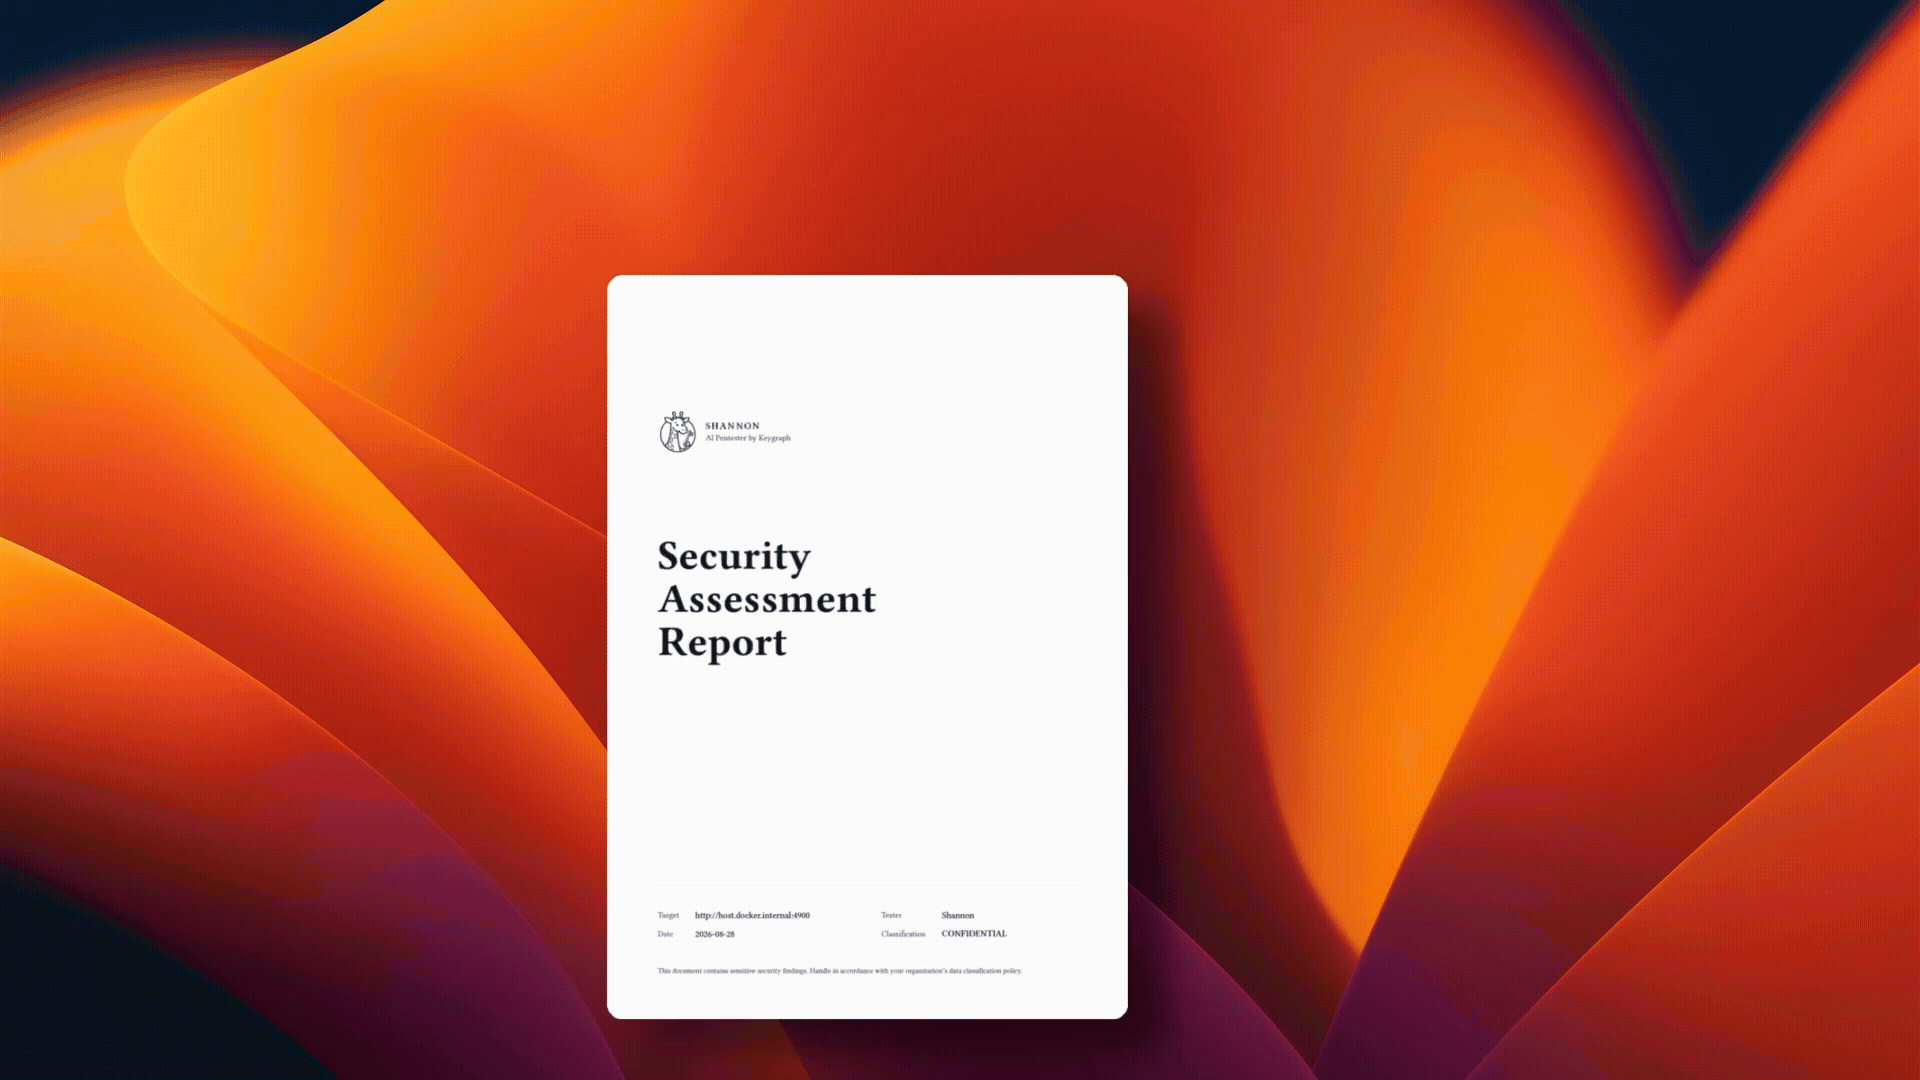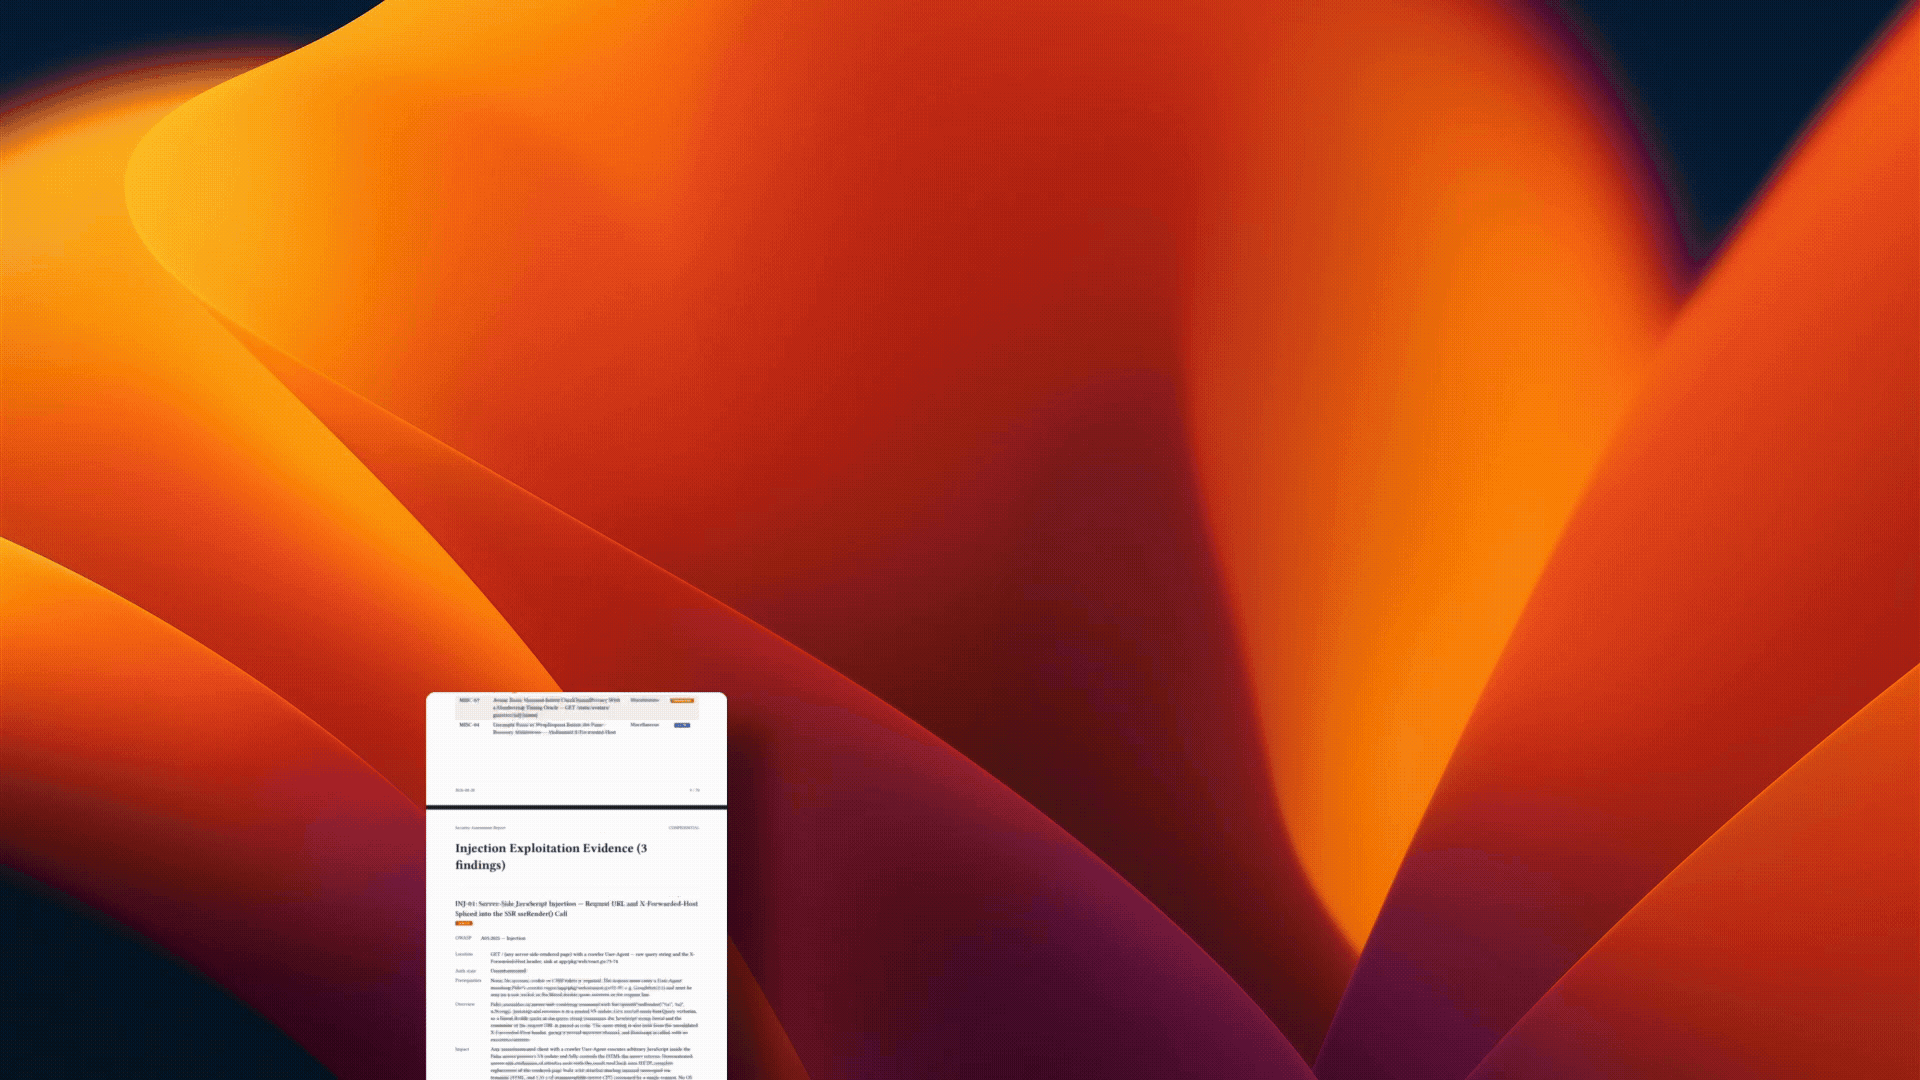
هذه التقارير من فحوصات Shannon OSS لتطبيق Photoview 2.4.0، أحد التطبيقات في مقارنة Doyensec بين Aikido وXBOW. شغّلنا Shannon ضد نفس إصدار التطبيق وقيّمنا نتائجه بشكل منفصل. اقرأ دراسة Doyensec ومقارنة المتابعة الخاصة بنا لـ Shannon للاطلاع على المنهجية والقيود والتكاليف والنتائج.
