
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
strix — أداة اختبار اختراق مفتوحة المصدر تعمل بالذكاء الاصطناعي للعثور على ثغرات تطبيقك وإصلاحها. | Kitploit
أدوات/GitHubGitHub/usestrix/strix
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعماسحات الثغرات الأمنيةأطر الاستغلالتحليل الكوداستغلال تطبيقات الويباختبار أمان APIاختبار الاختراقDevSecOpsالتعلم والتعليمالفريق الأحمرأمن الذكاء الاصطناعي
51.1k5.5k712منذ يوم واحدتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
GitHubusestrix/strix

strix

أداة اختبار اختراق مفتوحة المصدر تعمل بالذكاء الاصطناعي للعثور على ثغرات تطبيقك وإصلاحها.
عرض المستودعالموقع الإلكتروني

لافتة Strix

Strix

أداة اختبار الاختراق مفتوحة المصدر المدعومة بالذكاء الاصطناعي. قراصنة ذكاء اصطناعي مستقلون يكتشفون ثغرات تطبيقك ويصلحونها.


Docs Website

Strix Cloud Try Strix Enterprise

GitHub Stars License PyPI Version

Join Discord Follow on X

usestrix%2Fstrix | Trendshift usestrix/strix | Trendshift

[!TIP] جديد! يتكامل Strix بسلاسة مع GitHub Actions وخطوط أنابيب CI/CD. افحص الثغرات تلقائيًا في كل طلب سحب (pull request) واحظر الشيفرة غير الآمنة قبل وصولها إلى بيئة الإنتاج - ابدأ بدون أي إعداد مطلوب.


نظرة عامة على Strix

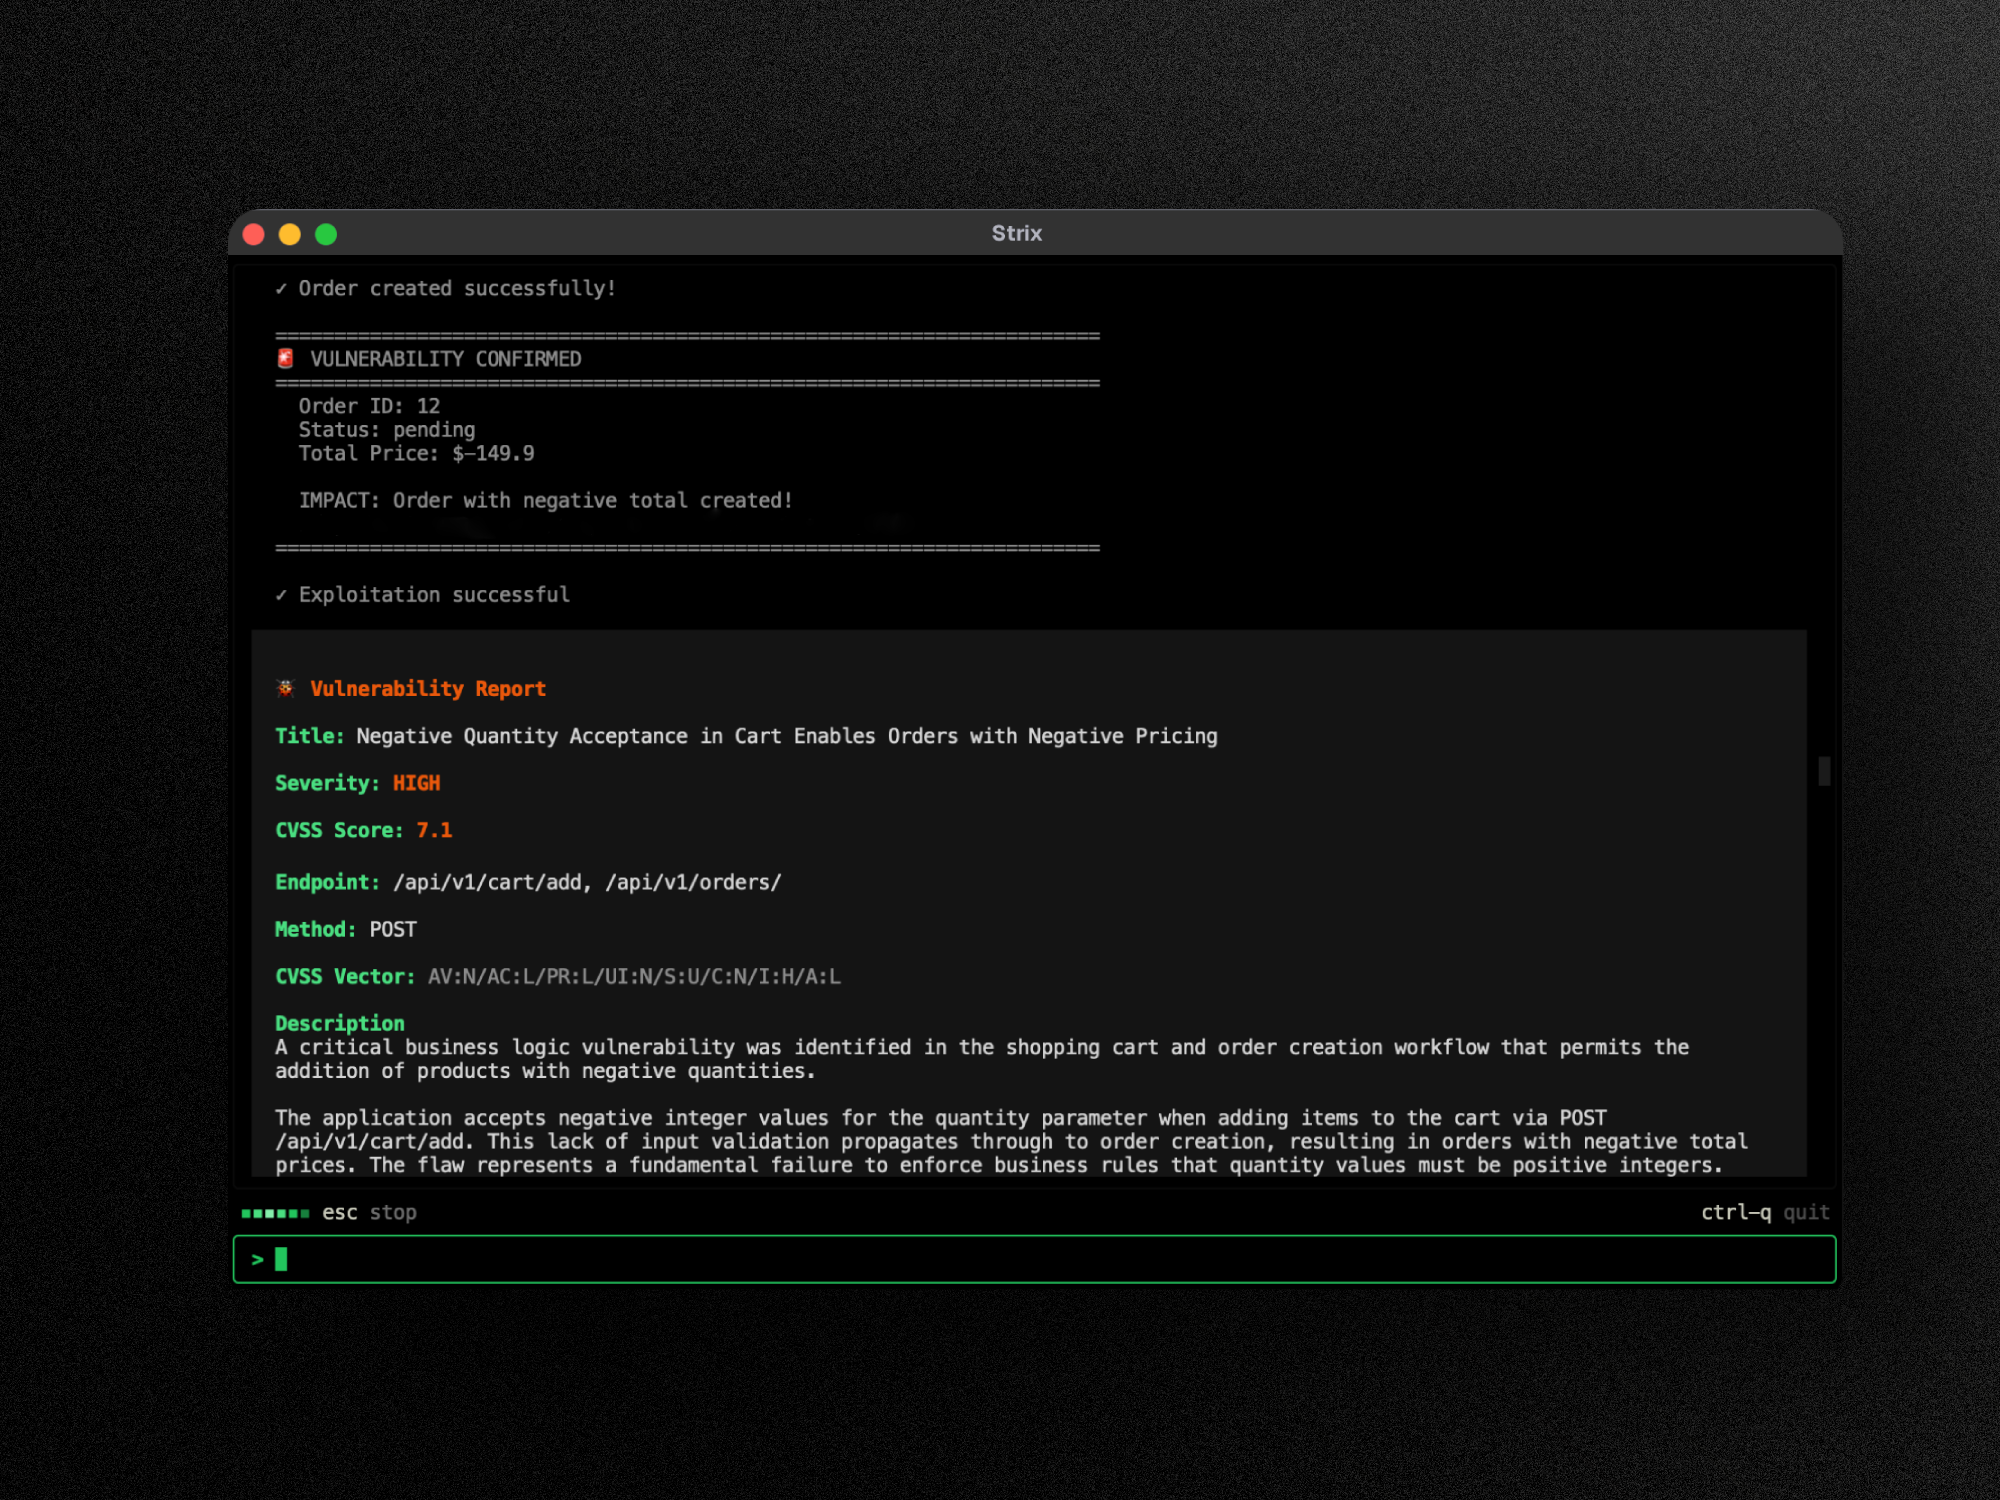
Strix عبارة عن وكلاء اختبار اختراق مستقلين مدعومين بالذكاء الاصطناعي يتصرفون تمامًا مثل القراصنة الحقيقيين - يشغّلون شيفرتك ديناميكيًا، ويكتشفون الثغرات، ويتحققون منها عبر إثباتات مفهوم فعلية. صُمم للمطورين وفرق الأمن الذين يحتاجون إلى اختبار أمني سريع ودقيق دون عبء اختبار الاختراق اليدوي أو الإيجابيات الكاذبة التي تنتجها أدوات التحليل الساكن.

القدرات الرئيسية:
  • مجموعة أدوات اختبار اختراق كاملة - الاستطلاع والاستغلال والتحقق جاهزة للاستخدام مباشرة
  • تنسيق متعدد الوكلاء - فرق من مختبري الاختراق بالذكاء الاصطناعي تتعاون وتتوسع
  • تحقق حقيقي من الاستغلال - إثباتات مفهوم عاملة، وليست إيجابيات كاذبة مثل ماسحات الثغرات التقليدية
  • واجهة سطر أوامر موجهة للمطورين - نتائج قابلة للتنفيذ مع إرشادات المعالجة
  • إصلاح تلقائي وتقارير - إنشاء تصحيحات وتقارير اختبار اختراق جاهزة للامتثال

Strix Demo

حالات الاستخدام

  • اختبار أمان التطبيقات - اكتشف الثغرات الأمنية الحرجة وتحقق منها في تطبيقاتك
  • اختبار الاختراق السريع - احصل على اختبارات اختراق في ساعات، لا أسابيع، مع تقارير الامتثال
  • أتمتة مكافآت الأخطاء - أتمت أبحاث مكافآت الأخطاء وأنشئ PoCs لإعداد تقارير أسرع
  • تكامل CI/CD - شغّل الاختبارات في CI/CD لحظر الثغرات قبل وصولها إلى الإنتاج

🚀 البدء السريع

المتطلبات الأساسية:

  • Docker (قيد التشغيل)
  • مفتاح API لنموذج لغوي كبير (LLM) من أي مزوّد مدعوم (OpenAI، Anthropic، Google، إلخ.)

التثبيت والفحص الأول

# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="vercel_ai_gateway/zai/glm-5.3"   # Vercel AI Gateway
# export STRIX_LLM="openrouter/z-ai/glm-5.3"       # OpenRouter
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory

[!NOTE] يقوم التشغيل الأول بسحب صورة Docker الخاصة بالبيئة المعزولة تلقائيًا. تُحفظ النتائج في strix_runs/<run-name>

التحديث

# Self-update the standalone binary to the latest release
strix --update

# ...or re-run the installer
curl -sSL https://strix.ai/install | bash

هل تم التثبيت باستخدام pipx أو uv أو pip؟ يقوم strix --update بطباعة أمر الترقية المطابق بدلاً من ذلك (pipx upgrade strix-agent، uv tool upgrade strix-agent، pip install --upgrade strix-agent). كما يعرض Strix إشعارًا بالأمر الصحيح عند توفر إصدار جديد.


طرق تشغيل Strix

  • المصدر المفتوح - مجاني، يعمل محليًا مع Docker ومفتاح LLM الخاص بك. البدء السريع
  • Strix Cloud - بدون إعداد، نتائج مُتحقَّق منها، إصلاح تلقائي بنقرة واحدة، ومراجعات PR. تشغيل اختبار اختراق →
  • Enterprise - تسجيل دخول موحّد (SSO)، تقارير جاهزة للامتثال، نشر على VPC أو استضافة ذاتية. جرّب Strix Enterprise →

☁️ Strix Cloud

جرّب منصة Strix لاختبار الاختراق متكامل المكدس على app.strix.ai - سجّل مجانًا، واربط مستودعاتك ونطاقاتك، وأطلق اختبار اختراق في دقائق.

  • نتائج مُتحقَّق منها مع PoCs - كل ثغرة تتضمن استغلالًا عمليًا لإثبات المفهوم وخطوات إعادة الإنتاج
  • إصلاح تلقائي بنقرة واحدة - تصحيحات أمنية مولّدة بالذكاء الاصطناعي كطلبات سحب جاهزة للدمج
  • اختبار اختراق مستمر - فحص مستمر للثغرات يواكب عمليات النشر لديك
  • تكاملات DevSecOps - GitHub وGitLab وBitbucket وSlack وJira وLinear وخطوط أنابيب CI/CD
  • تعلّم مستمر - ذكاء اصطناعي يبني على النتائج السابقة، ويتكيّف مع قاعدة شفرتك، ويقلّل الإيجابيات الكاذبة بمرور الوقت

تشغيل اختبار اختراق →

🏢 Enterprise

احصل على تجربة Strix نفسها مع ضوابط على مستوى المؤسسات: تسجيل دخول موحّد (SAML/OIDC)، وتقارير اختبار اختراق مخصّصة جاهزة للامتثال (SOC 2، ISO 27001، PCI DSS)، ودعم مخصّص واتفاقية مستوى خدمة (SLA)، وخيارات نشر مخصّصة (VPC أو استضافة ذاتية)، ودعم نماذج BYOK، ووكلاء اختبار اختراق بالذكاء الاصطناعي مخصّصين ومحسّنين لبيئتك.

جرّب Strix Enterprise →


🤖 استخدم Strix من وكيل البرمجة الخاص بك

Strix جاهز للوكلاء. امنح Claude Code أو Cursor أو Codex أو أي وكيل متوافق مع SKILL.md القدرة على تشغيل اختبارات الاختراق، وإصلاح النتائج، وإعداد فحص CI:

npx skills add usestrix/strix

يُثبّت هذا تسع مهارات لتشغيل اختبارات الاختراق، وإصلاح النتائج، وفحص CI، على الشيفرة وتطبيقات الويب وواجهات API وOWASP Top 10. يمكن للوكلاء استخدام CLI المحلي أو السحابة المُدارة بالمحرك نفسه.

راجع AGENTS.md للاطلاع على المرجع السريع، وdocs.strix.ai/llms.txt للاطلاع على CLI، وdocs.app.strix.ai للاطلاع على API.

✨ الميزات

تنزيل الأداة