
 #1

 galoryber/fawkes
Fawkes هو وكيل Mythic C2 بلغة Golang كُتب حصريًا بواسطة الذكاء الاصطناعي.
 pentest-a2p2v/pentest-a2p2v-core
وظائف A2P2V الأساسية (مبنية على سطر الأوامر)
 frogsnot/concryptor
محرك تشفير ملفات متعدد الخيوط بسرعة جيجابايت في الثانية. يحقق إنتاجية فائقة باستخدام خط أنابيب io_uring ثلاثي التخزين المؤقت وخالٍ من الأقفال، وتقطيع…
 rfunix/tengu
خادم MCP لاختبار الاختراق المدعوم بالذكاء الاصطناعي
 epixoip/hmac-bcrypt
دالة تجزئة كلمات المرور hmac-bcrypt
 owasp/cwe-sdk-javascript
SDK بلغة Node.js لتعداد نقاط الضعف الشائعة (CWE) متوافق مع MITRE / CAPEC
 0xshe/cve-2026-31431
استغلال تصعيد الامتيازات في النواة لثغرة CVE-2026-31431، عبر إساءة استخدام واجهة AF_ALG لاستبدال /bin/su وتشغيل قشرة بصلاحيات الجذر. يتضمن تنفيذًا…
 halildeniz/kalipackergemanager
نص برمجي باش يعمل بقائمة لأوامر كالي لينكس يبسط تثبيت الحزم عبر تصنيفات مثل النظام وسطح المكتب والأدوات والقائمة باستخدام أتمتة apt-get.
 crihexe/copy-fail-tiny-elf-cve-2026-31431
# بناء PoC ELF x86_64 لنظام Linux بدون مكتبة libc وبأقل قدر ممكن لخطأ النسخ (CVE-2026-31431)
 shaniidev/bug-reaper
مهارة وكيل صيد الثغرات Web2 — قائمة على الأدلة، لا هراء الذكاء الاصطناعي. تغطي 18 فئة من الثغرات عبر HackerOne وBugcrowd وIntigriti وYesWeHack.
 daniel2005d/mapxplore
السماح بتصدير المعلومات التي تم تنزيلها باستخدام sqlmap إلى قاعدة بيانات علائقية مثل Postgres و sqlite
 armourbird/csf
ArmourBird CSF - إطار أمان الحاويات
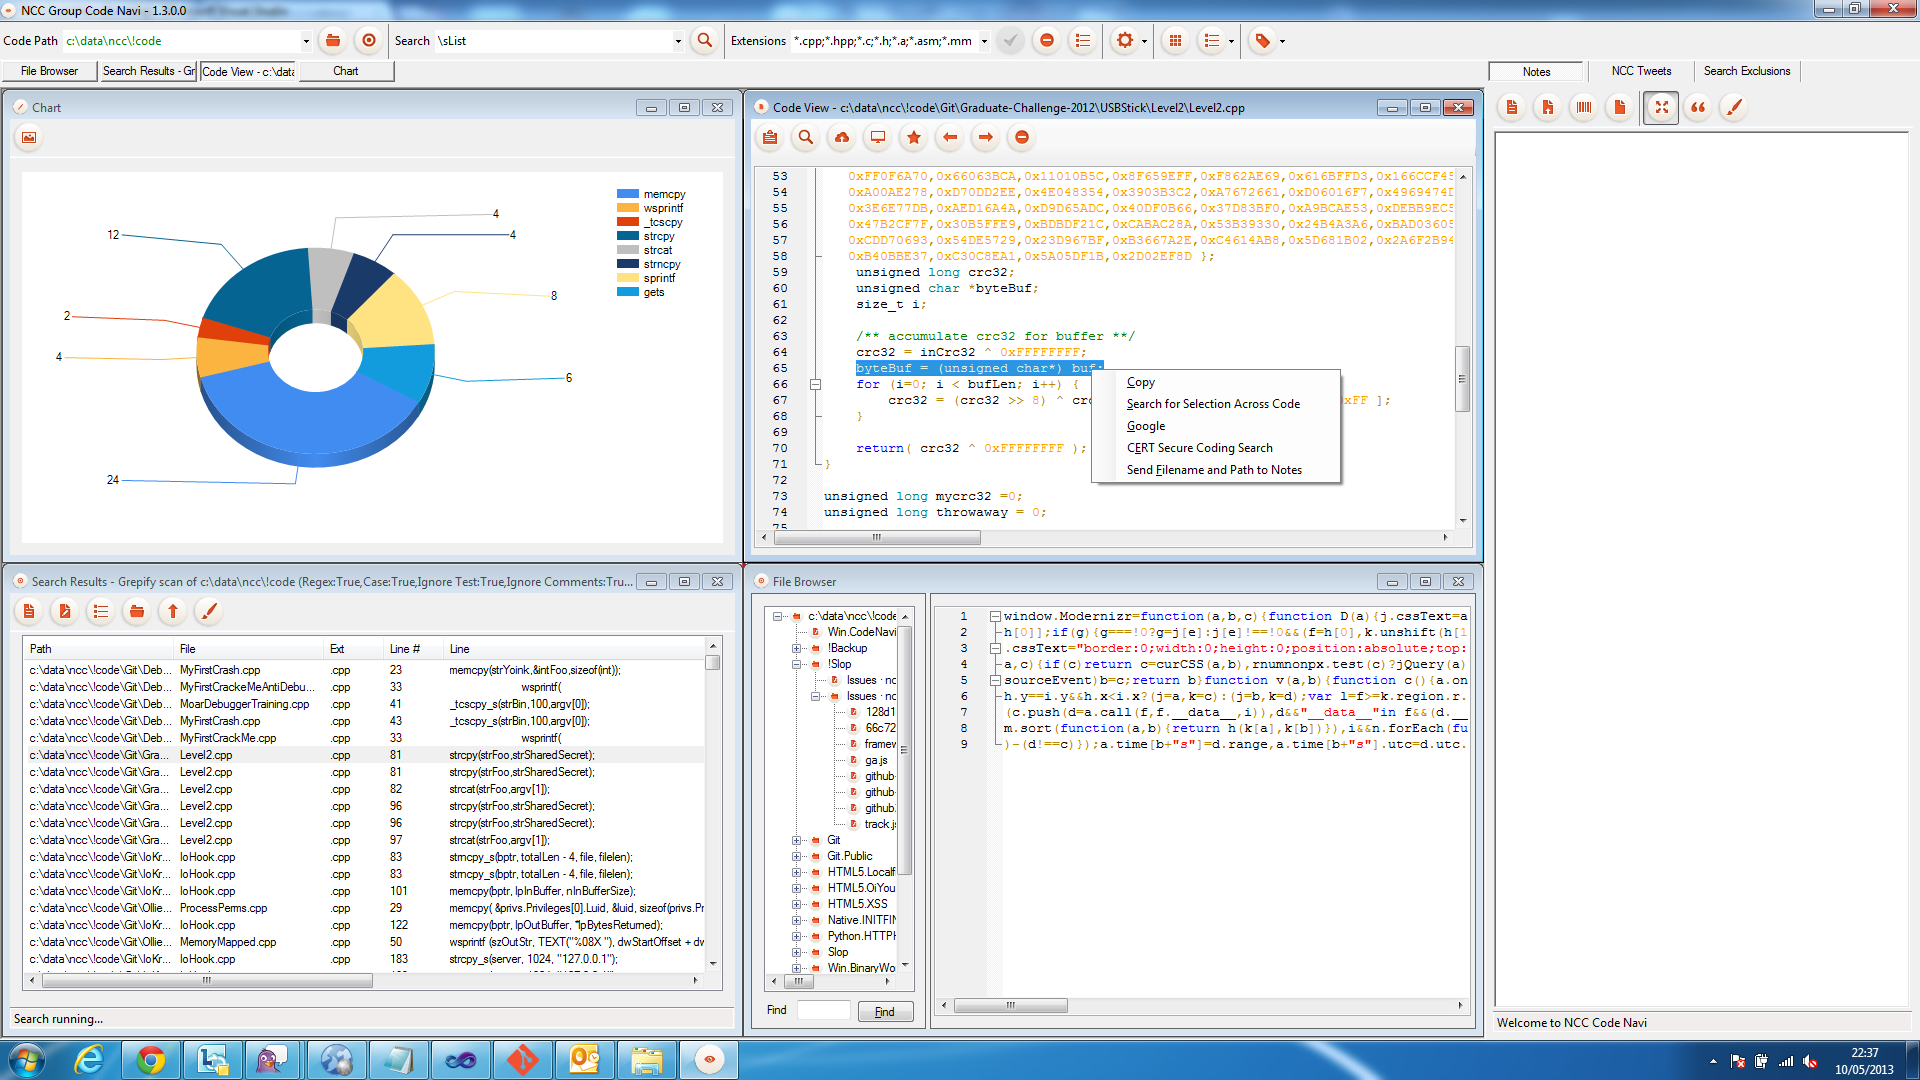 nccgroup/ncccodenavi
NCC Code Navigator
 fzakaria/anubis-fetch
مثل curl، لكنه يتجاوز جدران الحماية من البوتات الخاصة بـ Anubis وCloudflare.
 l33tdawg/aether
إطار عمل لتحليل أمان العقود الذكية وتوليد PoC باستخدام الذكاء الاصطناعي
 dagowda/confluencec2
هذا مشروع يهدف إلى تحويل كل منتج SaaS آخر إلى C2، وConfluence ليست سوى البداية.
 krixx1337/burner-net
عميل HTTP ذو ثقة صفرية ومضاد للطب الشرعي. يمسح الأسرار. يقطع الآثار. CPR في دبابة تخفٍ. 👻
 mateusverass/ngixshell
nginx ماسح CVE + إطار عمل استغلال RCE (CVE-2026-42945 + 16 أخرى)








