#1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit
 wqsemc/cve-2019-0708
استغلال أولي لثغرة CVE-2019-0708، BlueKeep CVE-2019-0708 BlueKeep RDP عن بُعد نواة ويندوز استخدام بعد التحرير يتعامل برنامج تشغيل RDP termdd.sys…
 rsac-labs/quantickle
مجموعة أدوات رسوم بيانية لبحوث التهديدات - وأشياء أخرى
 taroballzchen/cve-2022-40684-metasploit-scanner
تجاوز المصادقة باستخدام مسار أو قناة بديلة في منتج Fortinet
 leviticus-triage/chromsploit-framework
إطار استغلال متقدم مدعوم بالذكاء الاصطناعي | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397
 corelight/corelight-client
عميل سطر أوامر لـ Corelight Sensor API
 madrisan/cisco7crack
تشفير وفك تشفير كلمات مرور Cisco enable 7
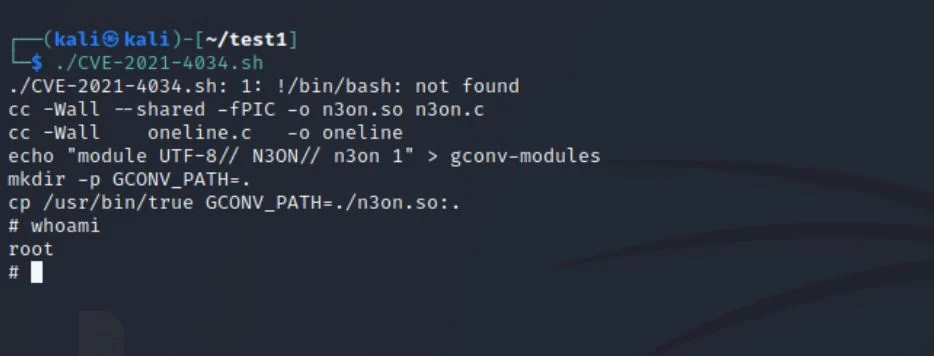 neonwhiterabbit/cve-2021-4034
# سكربت Bash لاستغلال CVE-2021-4034 (Pwnkit) لتصعيد الامتيازات المحلية على أنظمة Linux الضعيفة. تنفيذ بالنسخ واللصق للاختبار السريع.
 aaronfay/cve-2015-0235-test
Ansible playbook للتحقق من الثغرة CVE-2015-0235
 111ddea/cve-2018-2894
cve-2018-2894 طريقة استغلال مختلفة عن الآخرين.
 olafhartong/sysmon-parser
محلل Sysmon مُولد تلقائيًا لـ Azure Sentinel
 cumakurt/mudos
أداة اختبار DDoS متعددة المتجهات عبر سطر الأوامر مع 129 متجه هجوم حجمي وبروتوكولي وتطبيقي وتضخيمي لاختبار المرونة المصرّح به.
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
استغلال تصعيد الامتيازات المحلية لثغرة CVE-2026-3888 التي تستهدف snap-confine وsystemd-tmpfiles على أوبونتو، مع توفير نسختين SUID وcapabilities…
 kamalx06/xxeripper
ماسح XXE للصندوق الأسود يكتشف الحقن داخل النطاق، والقائم على الأخطاء، والأعمى خارج النطاق عبر وضع خطوط أساس إحصائية، وبصمات المحللات، وتأكيد OOB، مع…
 projectdiscovery/httpx-action
استكشاف خادم الويب HTTP
 raj3shp/malscore
تقييم الخبث لأوامر Linux
 seanrickerd/cve-2026-31431
استغلال لثغرة CVE-2026-31431 في نواة لينكس تسبب تلفًا في ذاكرة التخزين المؤقت للصفحات عبر التلاعب بـ authencesn AEAD، مستهدفةً تصعيد الامتيازات في…
 roostercoopllc/flipper-mcp
خادم MCP مدعوم بالذكاء الاصطناعي لـ Flipper Zero. تحكم في SubGHz وNFC وRFID وIR وBLE وGPIO والمزيد عبر WiFi باستخدام Claude أو أي عميل MCP.