
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit
 projectdiscovery/network-fingerprint
أداة مساعدة لتوليد بصمات لقوالب شبكات nuclei
 aazhuliang/cve-2021-31956-exp
استغلال لثغرة CVE-2021-31956، وهي ثغرة تصعيد صلاحيات في نواة ويندوز، تستهدف ويندوز 10 الإصدار 1903. يوفر تنفيذًا لإثبات المفهوم لتصعيد الصلاحيات…
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - أفضل إطار عمل CertiGhost AD CS Multi-Exploit Framework | مجموعة أدوات متقدمة مع خوادم DC/LDAP المارقة، وإساءة استخدام الشهادات،…
 elevenpaths/siemframework
إطار عمل هجومي معياري بلغة Python3 لأتمتة استغلال منصات SIEM (Splunk, Graylog, OSSIM, QRadar, McAfee) عبر سرقة بيانات الاعتماد، ونشر الحمولات، ووحدات…
 githubsecuritylab/seclab-taskflows-fuzzing
خط أنابيب اختبار تشويش مدفوع بنموذج لغوي كبير (LLM) يعمل بواسطة وكيل Taskflow من GitHub Security Lab
 chacka0101/exploits
مشروع الاستغلالات — مركز قيادة الاختراق
 deepbluedynamics/grubcrawler
أسرع زاحف وكيلي في العالم. مُستعاد. مُعاد ابتكاره. جاهز للمعركة.
 ariesq/gh-safe-repo
Python CLI that creates GitHub repos with safe defaults — branch protection, Dependabot, secret scanning, and pre-flight security scanning — applied…
 blacksnufkin/cheshire
مكوّن إضافي لخدمة Adaptix C2 يشغّل تحليل حمولات LitterBox من واجهة المشغّل.
 dimastopel/certdepot
أنشئ شهادة SSL الموقعة ذاتيًا على الفور ومجانًا
 leebaird/engagement-mgr
Engagement Manager هو تطبيق ويب لتتبع مهام الأمن الهجومي. يتميز بواجهة مستخدم حديثة، مبنية باستخدام Next.js وPrisma وPostgreSQL.
 ejfkdev/dj
يستخرج ملفات JavaScript المحمّلة ديناميكيًا من خلال التحليل الساكن لـ HTML و JS الخاص بالموقع، واكتشاف webpack chunks، والتحميل الكسول import()، و…
 arpsyndicate/vedas-signatures
توليد ذاتي مدفوع بـ VEDAS + مساهمات مجتمعية من قواعد Suricata وNuclei لأكثر من 15 ألف CVE
 psmths/reave
إطار عمل ما بعد الاستغلال قيد التطوير مصمم خصيصًا للمشرفات الافتراضية.
 sadreck/crackerjack
واجهة رسومية قائمة على الويب لـ Hashcat تعمل على تبسيط كسر كلمات المرور من خلال إدارة الجلسات، وتوليد الأقنعة، ودعم قوائم الكلمات، والوصول متعدد…
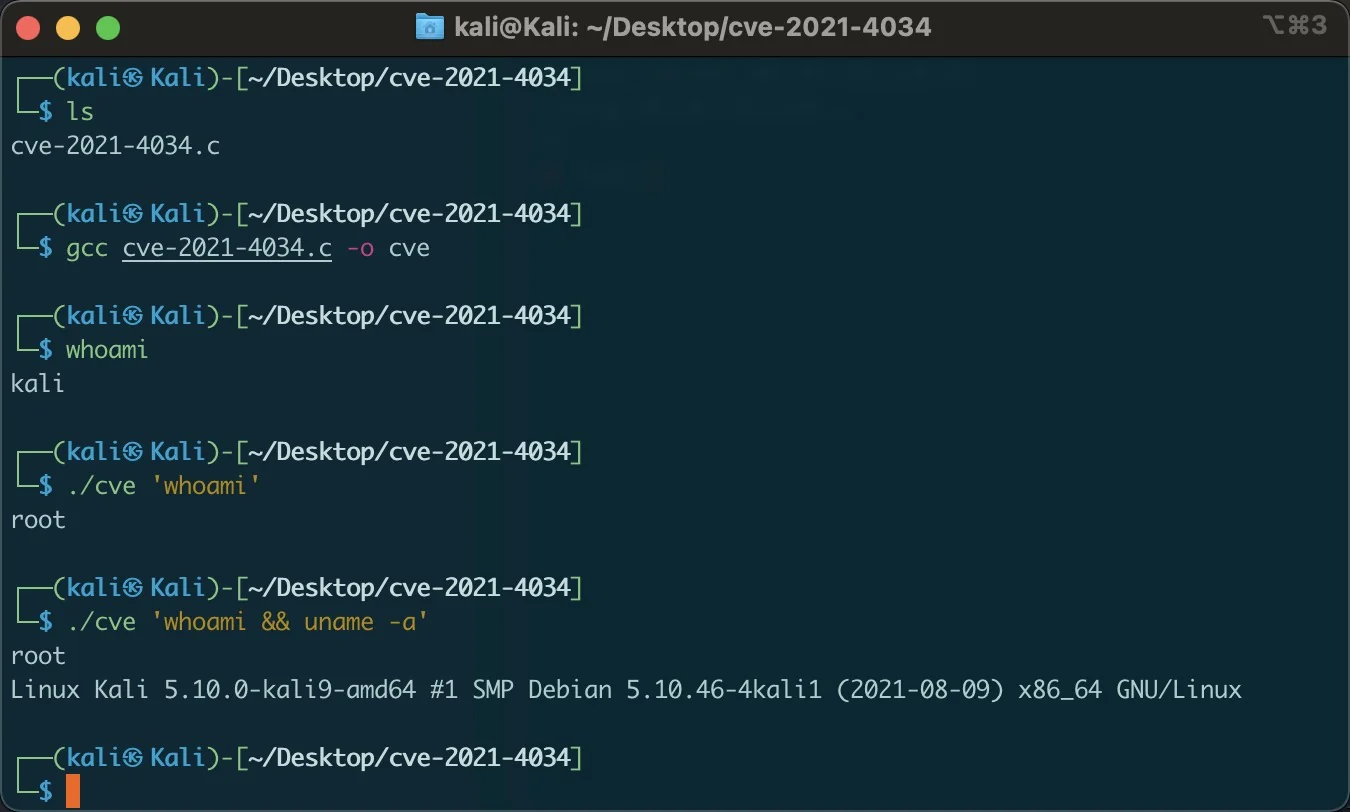 zhzyker/cve-2021-4034
polkit pkexec ثغرة صلاحيات محلية لإضافة أوامر مخصصة
 trailofbits/reverie
تنفيذ فعّال لنظام إثبات المعرفة الصفرية KKW للحلقات الاعتباطية، يوفّر للمُثبِت والمُتحقِّق زمن إثبات خطيًا وأمانًا بمقدار 128 بت.
 arpsyndicate/suricata-vedas
توليد مستقل مدفوع بـ VEDAS + مساهمات مجتمعية من قواعد Suricata وNuclei لأكثر من 15 ألف CVE








