#1

 1modm/petereport
أداة تقارير الثغرات مفتوحة المصدر لاختبار الاختراق وباحثي الأمان. تدير قوالب الاكتشافات، وتنشئ تقارير بصيغ HTML وPDF وCSV وMarkdown وJupyter، وتتكامل…
 spwhitton/git-remote-gcrypt
أداة مساعدة عن بعد لـ Git للعمليات الدفع/السحب المشفرة بشفافية باستخدام PGP، تدعم الخلفيات المحلية وrsync وSFTP وgit مع مفاتيح مشاركين قابلة للتكوين.
 evildevill/devil
إطار عمل نصي قائم على القوائم يجمع هجمات تسجيل الدخول بالقوة الغاشمة، وجمع بيانات قائمة الأصدقاء والملف الشخصي، ووحدات آلية للاستيلاء على حسابات…
 wetw0rk/sickle-pdk
Sickle - حزمة تطوير الحمولات
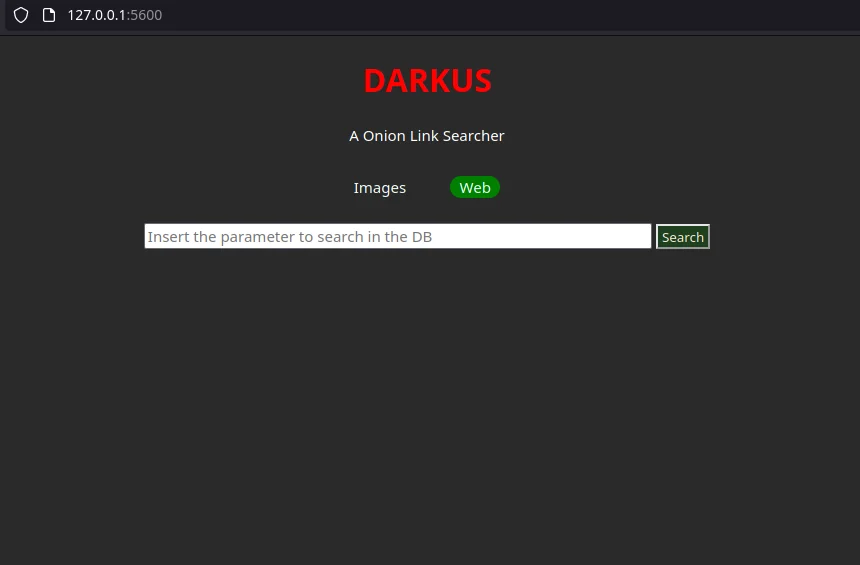 lucksi/darkus
يبحث في محركات بحث الويب المظلم وOnion عن الكلمات المفتاحية ويعيد روابط onion المطابقة، مع تخزين اختياري في قاعدة بيانات محلية وفحوصات لعناوين URL…
 sgxgsx/bluetoolkit
إطار عمل معياري لاختبار الثغرات الأمنية في Bluetooth Classic (BR/EDR) مع وحدات استطلاع واستغلال تغطي 43 هجومًا/ثغرة CVE عامة، وإعداد تقارير JSON…
 phaethon/kamene
أداة أمنية لإنشاء/التقاط/معالجة/تصور حزم الشبكة وملفات pcap. تم اشتقاقها أصلاً من scapy في عام 2015 وتوفر التوافق مع python3 منذ ذلك الحين.
 rek7/fireelf
fireELF - إطار برمجيات خبيثة لا ملفي لنظام لينكس

 0xthirteen/movekit
مجموعة أدوات Cobalt Strike للحركة الجانبية
 kyleavery/aceldr
Cobalt Strike UDRL لتجنب ماسحات الذاكرة.
 inaz2/proxy2
بروكسي HTTP/HTTPS في سكربت بايثون واحد
 chudry/xerror
أداة اختبار اختراق مؤتمتة بالكامل
 nmatt0/moria
تحديد واستخراج البرامج الثابتة لإنترنت الأشياء
 cyberark/kubesploit
Kubesploit هو خادم وعميل تحكم وأمر (C2) بعد الاستغلال متعدد المنصات عبر HTTP/2 مكتوب بلغة Golang، يركز على البيئات المحتواة.
 benjojo/totp-ssh-fluxer
خذ الأمن عن طريق الغموض إلى المستوى التالي (هذه فكرة سيئة، لا تستخدمها حقًا من فضلك)
 phoenhex/files
مستودع منسق لاستغلالات الثغرات، وكود إثبات المفهوم، وعروض أبحاث الثغرات من فريق phoenhex، يركز على استغلال الثنائيات وتحليل الأمان.