Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
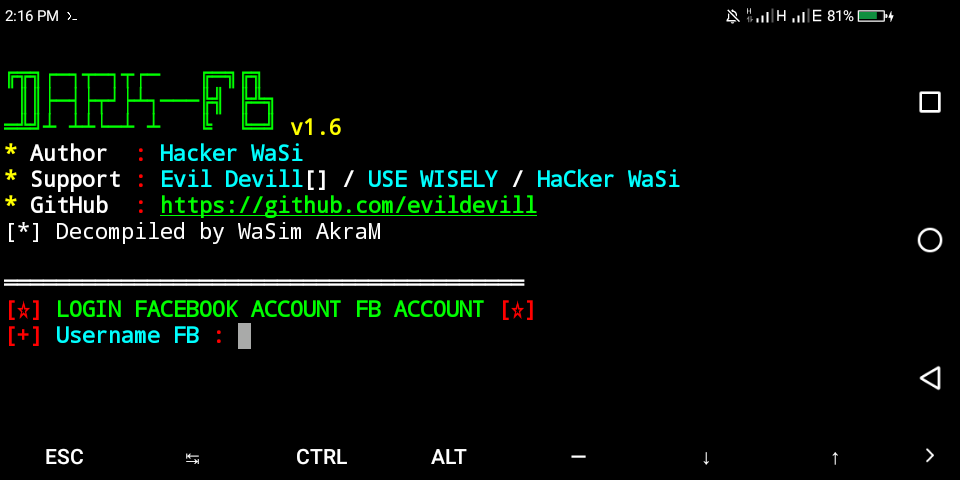
Devil — إطار عمل نصي قائم على القوائم يجمع هجمات تسجيل الدخول بالقوة الغاشمة، وجمع بيانات قائمة الأصدقاء والملف الشخصي، ووحدات آلية للاستيلاء على حسابات Facebook، وذلك لـ Kali Linux وTermux. | Kitploit
أدوات/GitHubGitHub/evildevill/devil
أطر اختبار الاختراقأدوات التصيدأطر الاستغلالOSINT للهندسة الاجتماعيةهجمات كلمات المرورالبرمجة النصية والأتمتةجمع المعلوماتالهندسة الاجتماعية
GitHubevildevill/devil

Devil

إطار عمل نصي قائم على القوائم يجمع هجمات تسجيل الدخول بالقوة الغاشمة، وجمع بيانات قائمة الأصدقاء والملف الشخصي، ووحدات آلية للاستيلاء على حسابات Facebook، وذلك لـ Kali Linux وTermux.

98714022منذ 4 سنواتتمت المراجعة من قبل Kitploit
عرض المستودعالموقع الإلكتروني
مشاركة

شكرًا لك-🙏🏼

visitor badge

Evil Devill (أداة اختراق فيسبوك الشيطانية)

username hacker password wasii

Evil-Devil


حول أداة Devil

أصبحت أدوات فيسبوك أكثر سهولة في الوصول إليها للمبتدئين، وأداة Devil 
هي إطار عمل من أدوات الاستيلاء على حسابات فيسبوك الجادة التي يمكن استكشافها بسهولة من داخلها. 
يمكن استخدام هذه الأداة القوية والبسيطة في كل شيء بدءًا من تثبيت إضافات جديدة إلى الاستيلاء 
على حسابات فيسبوك في غضون ثوانٍ. بالإضافة إلى ذلك، فهي سهلة التثبيت والإعداد والاستخدام.

البدء

متطلبات النظام

  • يدعم إطار عمل Devil نظامي تشغيل فقط.
يدعم إطار عمل Devil نظامي 
تشغيل فقط - Kali Linux و Termux!

تثبيت أداة Devil

> apt-get update -y

> apt-get install python2 -y

> pip2 install mechanize

> pip2 install requests

> apt-get install git -y

> git clone https://github.com/evildevill/Devil.git

> cd Devil

> chmod +x *

> python2 wasi.py 

كما أننا لا نوصي بتغيير الشيفرة المصدرية لـ ehtools لأنها 
معقدة جدًا وقد تُفسد شيئًا ما وتُعطّل إطار العمل!

تشغيل إطار عمل Devil

لتشغيل إطار عمل Devil يجب عليك 
تنفيذ الأمر التالي.

python2 Devil.py


لماذا إطار عمل Devil

  • أكثر من 38 أداة لاختبار الاختراق مثبّتة افتراضيًا.
أكثر من 38 خيارًا مثبّتًا افتراضيًا 
يمكنك العثور عليها في Devil، وهي أدوات مثل 
MetaSploit و Pupy وأدوات أخرى!
  • حماية بكلمة مرور وتشفير الإعدادات.
في الإصدار 2.1.6 أضفنا حماية بكلمة مرور، وأضفناها 
للمستخدمين الذين يعتقدون أن صديقهم أو والديهم سيتحولون 
إلى Devil وسيقومون بإزالته أو تدميره. لهؤلاء الأشخاص فقط 
أنشأنا حماية بكلمة مرور لإطار عمل Devil.

اشترك في قناتنا على YouTube

devil-yellow

إخلاء مسؤولية إطار عمل Devil

استخدام إطار عمل Devil لمهاجمة أهداف دون موافقة متبادلة مسبقة هو أمر غير قانوني.
تقع على عاتق المستخدم النهائي مسؤولية الالتزام بجميع القوانين المحلية والولائية والفيدرالية والدولية المعمول بها.
لا يتحمل المطورون أي مسؤولية ولا يُسألون عن أي سوء استخدام أو ضرر ناتج عن هذا البرنامج.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →