
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
totp-ssh-fluxer — خذ الأمن عن طريق الغموض إلى المستوى التالي (هذه فكرة سيئة، لا تستخدمها حقًا من فضلك) | Kitploit
أدوات/GitHubGitHub/benjojo/totp-ssh-fluxer
أمن الشبكاتالأدوات والمكوناتالمصادقةالفريق الأحمر
GitHubbenjojo/totp-ssh-fluxer

totp-ssh-fluxer

خذ الأمن عن طريق الغموض إلى المستوى التالي (هذه فكرة سيئة، لا تستخدمها حقًا من فضلك)

عرض المستودع
9484434منذ 10 سنواتتمت المراجعة من قبل Kitploit
مشاركة

TOTP SSH تغيير المنفذ

يقوم بعض الأشخاص بتغيير منفذ SSH على خوادمهم لجعله أصعب قليلاً في العثور عليه من قبل البوتات أو غيرها من الأشياء السيئة، ورغم أن هذا يُنظر إليه عمومًا على أنه إجراء من الأمان من خلال الغموض، إلا أنه يعمل بشكل جيد جدًا في القضاء على الكثير من عمليات تسجيل الدخول الآلية التي تراها دائمًا في /var/log/auth.log

ولكن ماذا لو تمكنا من أخذ هذا إلى مستوى سخيف؟ ماذا لو تمكنا من استخدام رموز TOTP التي تُستخدم عادةً كرموز عامل ثانٍ لتسجيل الدخول إلى المواقع الإلكترونية لمعرفة المنفذ الذي يستمع عليه خادم sshd؟

لهذا، أقدم لكم totp-ssh-flux، وهي طريقة للتأكد من أن منفذ sshd الخاص بك يتغير كل 30 ثانية، وربما يتسبب في قدر ضئيل من الإحباط لخصومك.

عرض توضيحي:
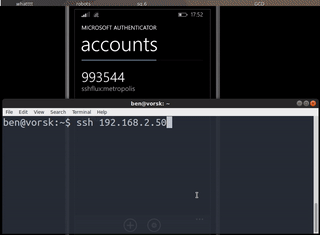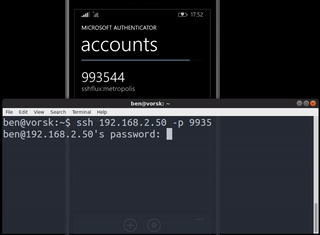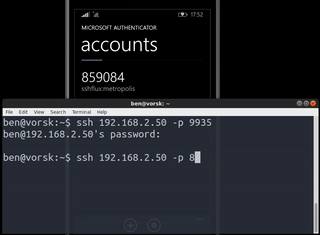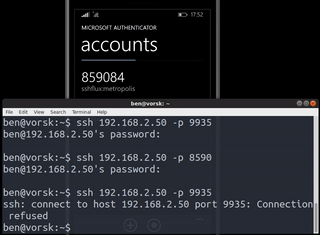
gif

ما تراه هنا هو هاتفي (باستخدام عميل TOTP عام) يقوم بتوليد رموز، يمكنني بعد ذلك استخدامها كمنفذ للاتصال SSH بخادم.

البرنامج الذي يقف وراء ذلك بسيط إلى حد ما، فهو يعمل في حلقة تقوم بما يلي

  • توليد رمز TOTP
  • أخذ آخر رقم، إذا كانت النتيجة أعلى من 65536، قم بتكرار ذلك
  • إضافة قاعدة iptables PREROUTING لإعادة توجيه هذا الرقم المُنشأ أعلاه
  • الانتظار لمدة 30 ثانية، إزالة تلك القاعدة، كرر.

الشيء الجميل هو أنه نظرًا لأن هذا يتم في PREROUTING، حتى إذا انتهت صلاحية الرمز، تظل الاتصالات القائمة متصلة.

التثبيت

من المرجح أن تجد تعليمات أكثر تحديثًا في ملف readme الخاص بمشروع totp-ssh-flux

كن حذرًا، حاليًا لا أوصي حقًا بتشغيل هذا البرنامج، فقد تم كتابته فقط كدعابة.

في وقت كتابة هذا، المشروع هو مجرد ملف واحد. ستحتاج إلى تثبيت golang ثم go get و go build

قم بتشغيل البرنامج كجذر (يحتاج إلى ذلك، آسف، إنه يعدل iptables)

عند التشغيل الأول، سيقوم البرنامج بتوليد رمز للمضيف في /etc/ssh-flux-key (يمكنك استخدام الخيار -keypath لتغيير ذلك)، ويمكنك إدخاله في هاتفك أو أي عملاء آخرين.

يمكنك التأكد من أنه يعمل عن طريق تشغيل watch iptables -vL -t nat وانتظار إدراج وإزالة قواعد iptables.


هل تريد رؤية المزيد من الجنون مثل هذا؟ تابعني على تويتر @benjojo12

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





