
 #1
أدوات لاستهلاك وتجميع وتحليل خلاصات استخبارات التهديدات الخارجية من مصادر مختلفة.
موصى به من Kitploit
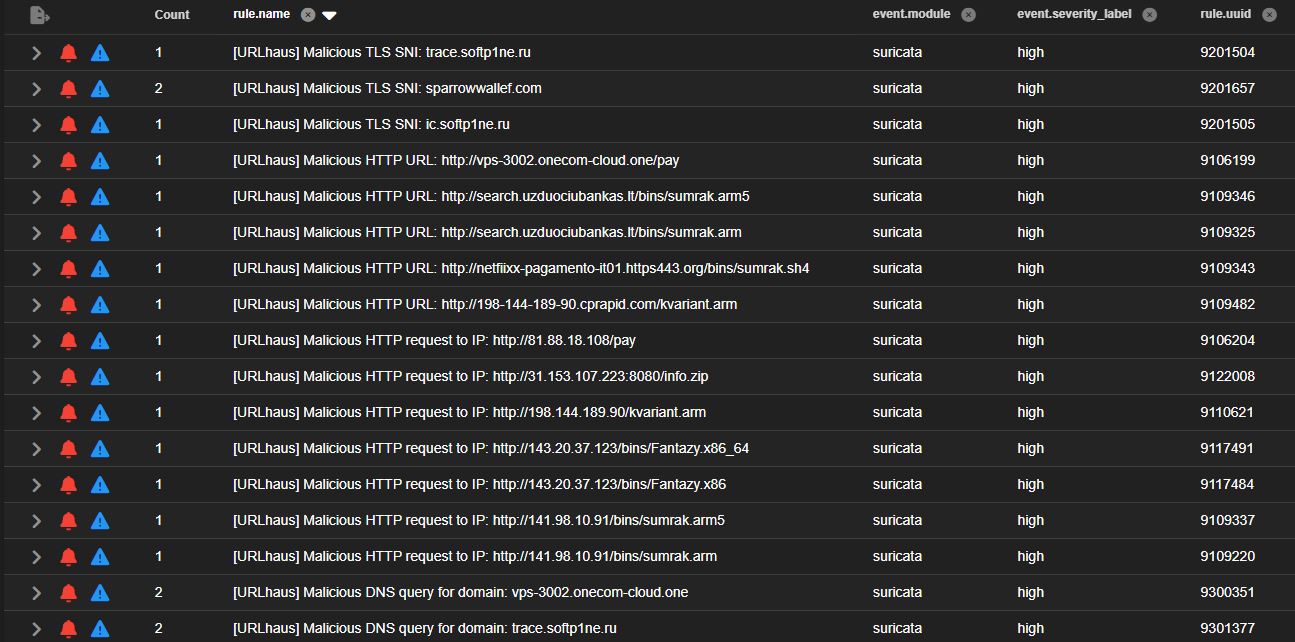
 malvuln/sigint-hombre
قواعد Suricata المولدة ديناميكيًا من تغذيات التهديدات في الوقت الفعلي
 eclecticiq/opentaxii
تنفيذ خادم TAXII بلغة Python من EclecticIQ
 aquasecurity/vuln-list-aqua
النشرات الأمنية من Aqua Security
 mfmokbel/crawlector
Crawlector هو إطار عمل لصيد التهديدات مصمم لفحص المواقع الإلكترونية بحثًا عن الكائنات الضارة.
 scoubi/bloodsocer
يجمع بيانات MITRE ATT&CK وSigma وAtomic Red Team في رسوم بيانية لـ BloodHound، بحيث يتمكن محللو SOC من تخطيط تغطية الكشف، وتحديد الفجوات، والتحقيق في…
 rollwagen/abusech
عميل CLI لـ abuse.ch
 sumidcyber/zeroscout
🦅 ZeroScout: صياد التهديدات المحلية والسحابية المستقل. صوّر الهجمات في غرفة حرب حيّة، وحدّد مجموعات APT عبر التحليل الجيني، وأنشئ قواعد دفاعية…
 xakepnz/enterpriseattack
وحدة Python خفيفة الوزن للتفاعل مع مجموعة بيانات [MITRE ATT&CK®](https://attack.mitre.org/) للمؤسسات. مصممة للسرعة مع تبعيات قليلة. [اقرأ…
 aquasecurity/vexhub-crawler
اجمع مستندات VEX وحدِّث VEX Hub
 qbitseclabs/brintelcollector
استخبارات التهديدات السيبرانية (CTI) باستخدام مصادر ومؤشرات التهديدات الوطنية، أو حتى العالمية، ولكن مع أدلة أو مؤشرات وطنية من البرازيل 🌎
 synacktiv/synacktiv-rules
مستودع عام لقواعد Sigma وYARA أنشأته Synacktiv
 patrowl/patrowlhears
PatrowlHears - مركز استخبارات الثغرات / الاستغلالات
 olivsec/loboguara
منصة استخبارات التهديدات السيبرانية لاكتشاف شهادات SSL، مسح النطاقات/عناوين URL، مراقبة تسرب البيانات، توليد روابط التتبع، وتجميع خلاصات التهديدات…
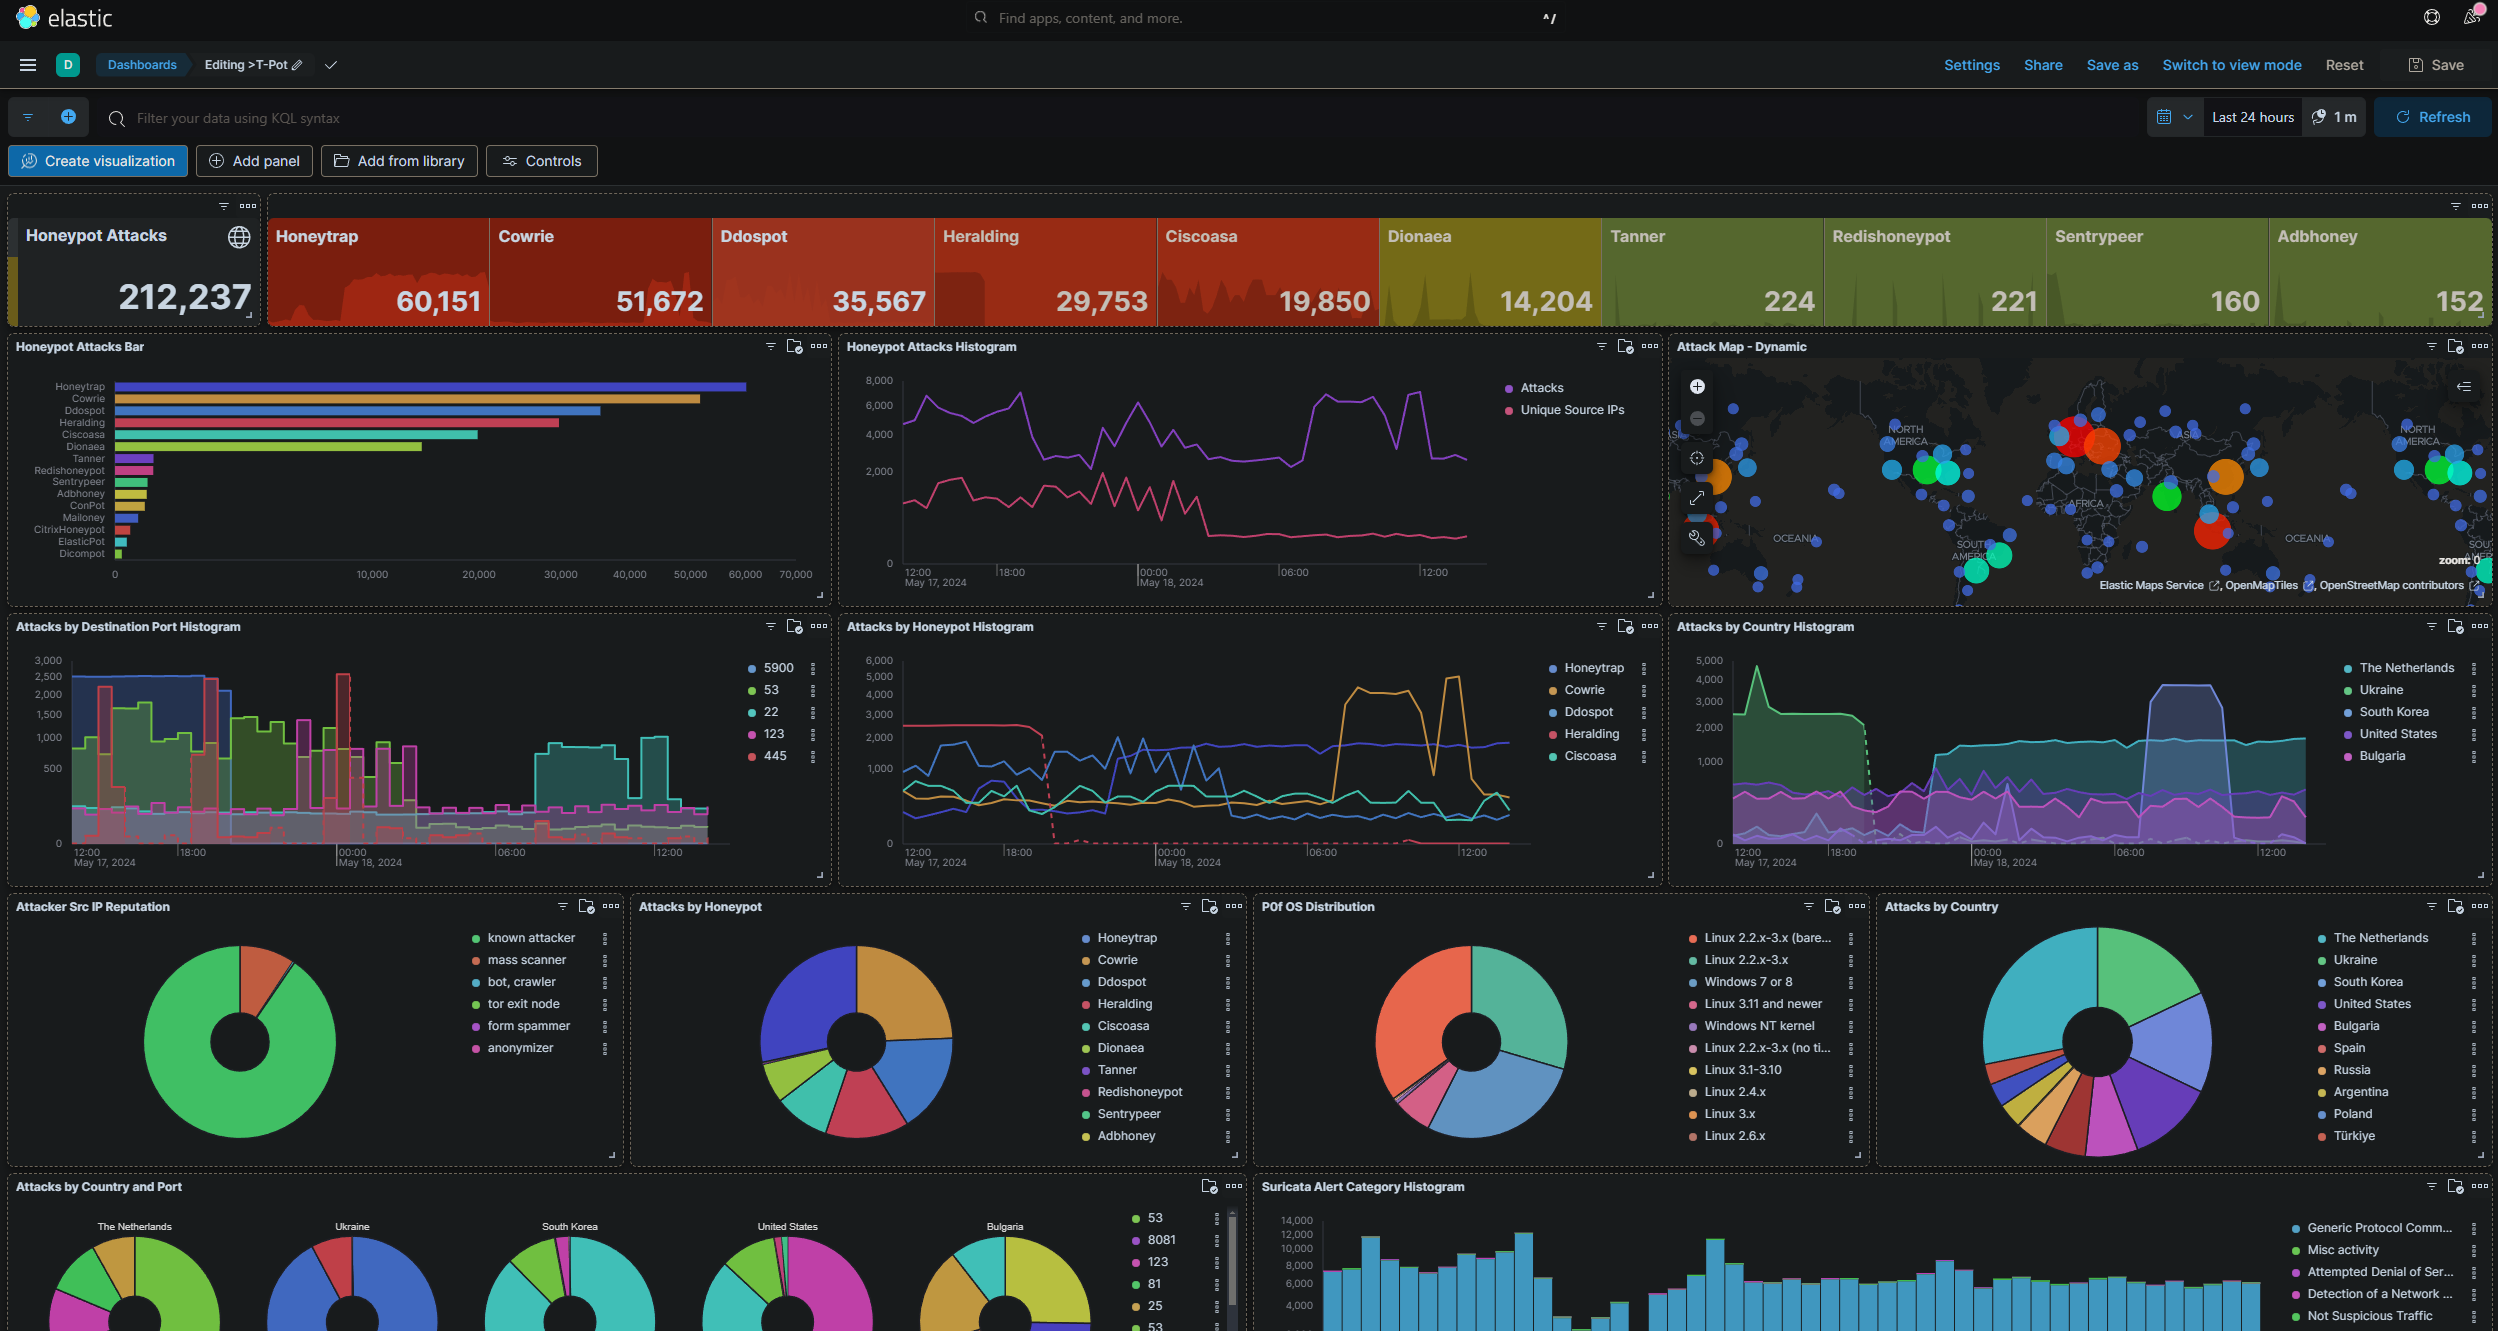 rxerium/honeypot
🍯 هونيبوت لاستخبارات التهديدات
 randomuserid/adama
يبحث عن صيد التهديدات وتحليلات الأمان
 stamusnetworks/scirius
واجهة ويب لإدارة مجموعة قواعد Suricata، والصيد عن التهديدات، وضبط القواعد مع تجميع التغذية من مصادر متعددة، وتحويلها، وإحصائيات النشاط.
 nextcloud/security-advisories
👮 نصائح أمنية لـ Nextcloud
 pedramamini/iocextract
مستخرج مؤشرات الاختراق (IOC) المنزوعة الأنياب.








