
 #1
أدوات لاستهلاك وتجميع وتحليل خلاصات استخبارات التهديدات الخارجية من مصادر مختلفة.
موصى به من Kitploit
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — مجموعة أدوات فحص مؤشرات الاختراق واكتشاف ثغرة اجتياز المسار في GitLab. اكتشف وابحث عن استغلال ثغرة اجتياز المسار الحرجة غير المصادق…
 abdaullahag/threatlens
أداة Python CLI لتحليل مؤشرات الاختراق (IOC) بسرعة (عناوين IP، النطاقات، ثغرات CVE) باستخدام 6 واجهات برمجة تطبيقات مجانية للاستخبارات حول التهديدات.…
 bert-janp/open-source-threat-intel-feeds
يحتوي هذا المستودع على خلاصات Threat Intel مفتوحة المصدر وقابلة للاستخدام بحرية ويمكن استخدامها دون متطلبات إضافية. يتضمن أنواعًا متعددة مثل IP وURL…
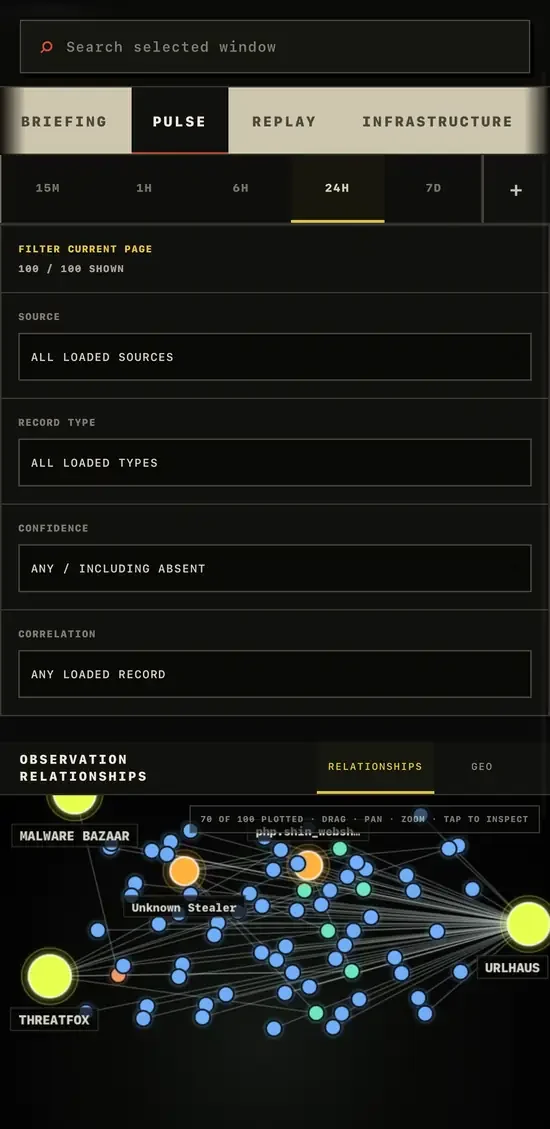
 gnomeman/badbanana-threat-observatory
مرصد استخبارات التهديدات يجمع خلاصات CISA KEV وThreatFox وURLhaus وMalwareBazaar مع ميزات البحث وتتبع التغييرات والتصدير بصيغ STIX/CSV/JSONL.
 hslatman/awesome-threat-intelligence
دليل منسّق لمصادر استخبارات التهديدات، والتغذيات، والأطر، والأدوات، والبحوث لفرق SOC/CTI — يغطي مؤشرات الاختراق (IOCs)، وصيغ STIX/TAXII، والمنصات.
 mitre-attack/attack-stix-data
مجموعات STIX 2.1 من قاعدة معرفة MITRE ATT&CK، التي توفر تكتيكات وتقنيات الخصوم لاستخبارات التهديدات الخاصة بالمؤسسات والأجهزة المحمولة وأنظمة التحكم…
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 facebook/threatexchange
أدوات الثقة والسلامة للعمل معًا لمكافحة الأضرار الرقمية.
 misp/misp-objects
Curated JSON object templates that define MISP attributes and relationship types for structured threat intelligence sharing and interoperable IOC…
 knqyf263/vuln-list-backup
يجمع بيانات الثغرات الأمنية والتنبيهات من مصادر أمنية عامة متعددة ويخزّنها في تنسيق منظم قابل للتحليل لاستخدامها في الأدوات الأمنية اللاحقة.
 nomi-sec/nvd-database
📕NVD قاعدة البيانات
 xghst0/reconkg
فرز الثغرات مع تتبّع المصدر. يستخرج مراجع CVE من مجموعات بيانات مبنية محليًا (NVD/KEV/EPSS، ExploitDB، nmap script.db) ويُصدر أوامر تحقّق مصنّفة…
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
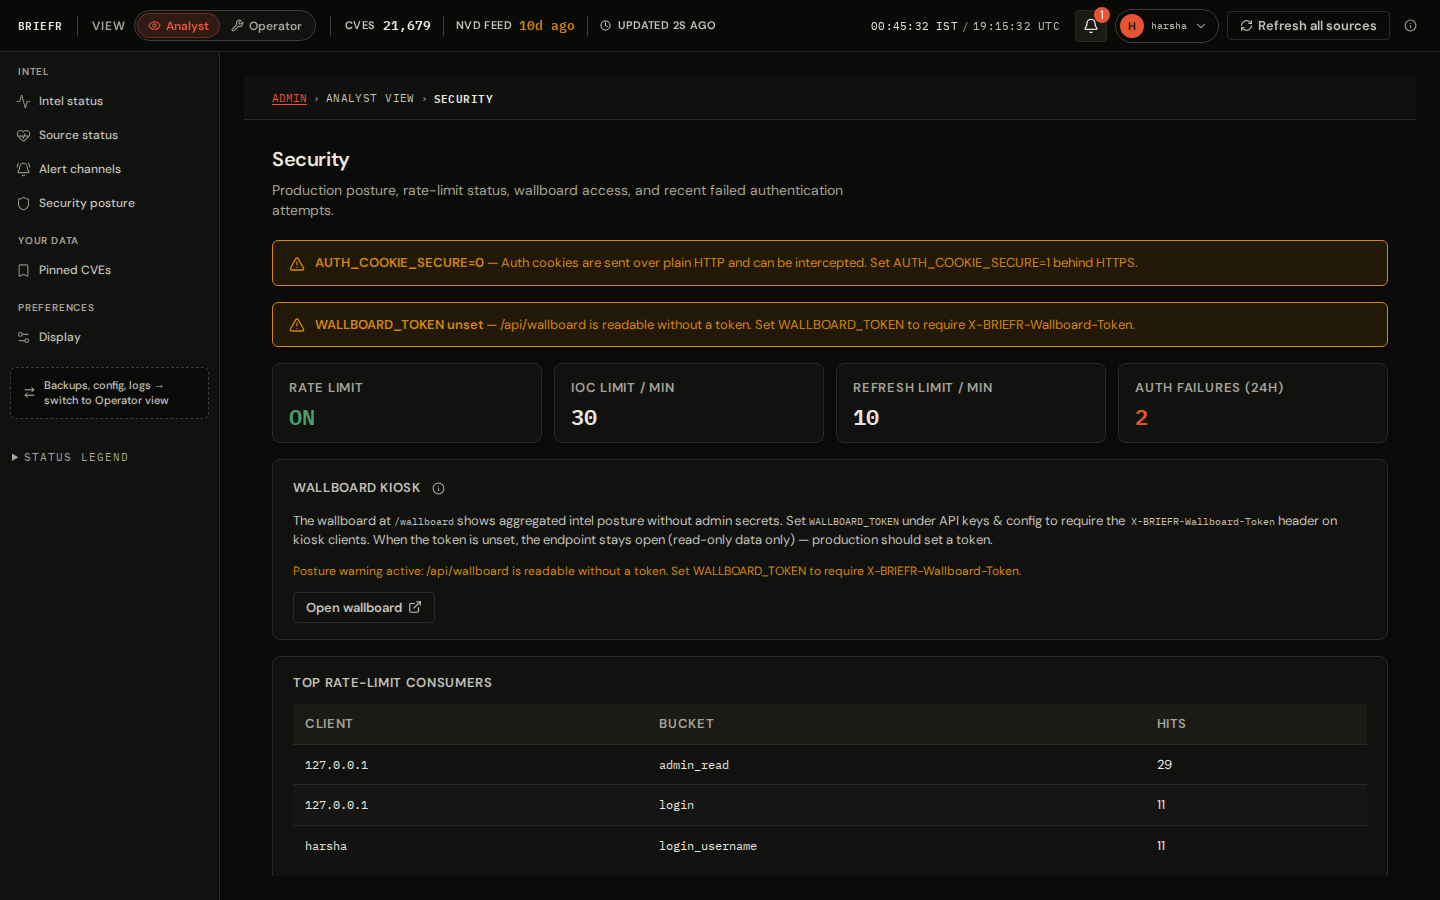 soldier0x0/briefr
منصة مفتوحة لاستخبارات الثغرات الأمنية، مع استخبارات مجمّعة في لوحة تحكم واحدة، وربط البيانات والبحث عن مؤشرات الاختراق (IOC)، مستضافة ذاتياً…
 wiz-sec-public/wiz-research-iocs
قاعدة بيانات عامة منسقة لمؤشرات الاختراق، تم تجميعها بواسطة Wiz Research لسير عمل كشف التهديدات، وصيد التهديدات، والاستجابة للحوادث.
 volexity/threat-intel
التوقيعات ومؤشرات الاختراق (IoCs) من منشورات مدونة Volexity العامة.
 pr0xylife/qakbot
مستودع لاستخبارات التهديدات وتحليل البرمجيات الخبيثة، يركز على حصان طروادة مصرفي وشبكة بوتنت، ويتضمن مؤشرات الاختراق (IOCs) ومؤشرات C2 وأبحاثًا…
 misp/misp-taxonomies
تصنيفات تُستخدم في نظام تصنيف MISP ويمكن استخدامها بواسطة أدوات أخرى لمشاركة المعلومات.




