#1
 pr0xylife/qakbot
مستودع لاستخبارات التهديدات وتحليل البرمجيات الخبيثة، يركز على حصان طروادة مصرفي وشبكة بوتنت، ويتضمن مؤشرات الاختراق (IOCs) ومؤشرات C2 وأبحاثًا…
 synacktiv/synacktiv-rules
مستودع عام لقواعد Sigma وYARA أنشأته Synacktiv
 aquasecurity/vuln-list-redhat
التنبيهات الأمنية لـ Red Hat
 adham504/sentinelthread-forensics
منصة فحص سريعة لأنظمة ويندوز تعمل على تنسيق محرك Hayabusa لتحويل سجلات EVTX الخام إلى جداول زمنية للأخطار مرتبة حسب الأولوية باستخدام كشف قواعد Sigma…
 certtools/intelmq
IntelMQ هي حل للفرق الأمنية في مجال تكنولوجيا المعلومات لجمع ومعالجة التغذيات الأمنية باستخدام بروتوكول قائمة انتظار الرسائل.
 jpcertcc/phishurl-list
مجموعة بيانات عناوين URL للتصيد الاحتيالي من JPCERT/CC
 blevene/bandjacks
نمذجة عالم الدفاع ضد التهديدات السيبرانية
 fastfire/ioc_attack_esxi_feb_2023
مجموعة من مؤشرات الاختراق (IoCs) المتاحة والمرتبطة بالهجمات على البنى التحتية لـ ESXi التي وقعت اعتبارًا من يوم الجمعة 3 فبراير 2023.
 pedramamini/iocextract
مستخرج مؤشرات الاختراق (IOC) المنزوعة الأنياب.
 randomuserid/adama
يبحث عن صيد التهديدات وتحليلات الأمان
 inquest/threatkb
إدارة سير عمل قاعدة المعرفة لقواعد YARA وأدلة C2 (IP, DNS, SSL) (في مرحلة ألفا في الوقت الحالي)
 hackinghippo/log4shell_ioc_ips
مؤشرات الاختراق (IoCs) لـ log4j / log4shell من مصادر متعددة تم جمعها في ملف واحد كبير (IPs) المزيد قادم قريبًا (CVE-2021-44228)
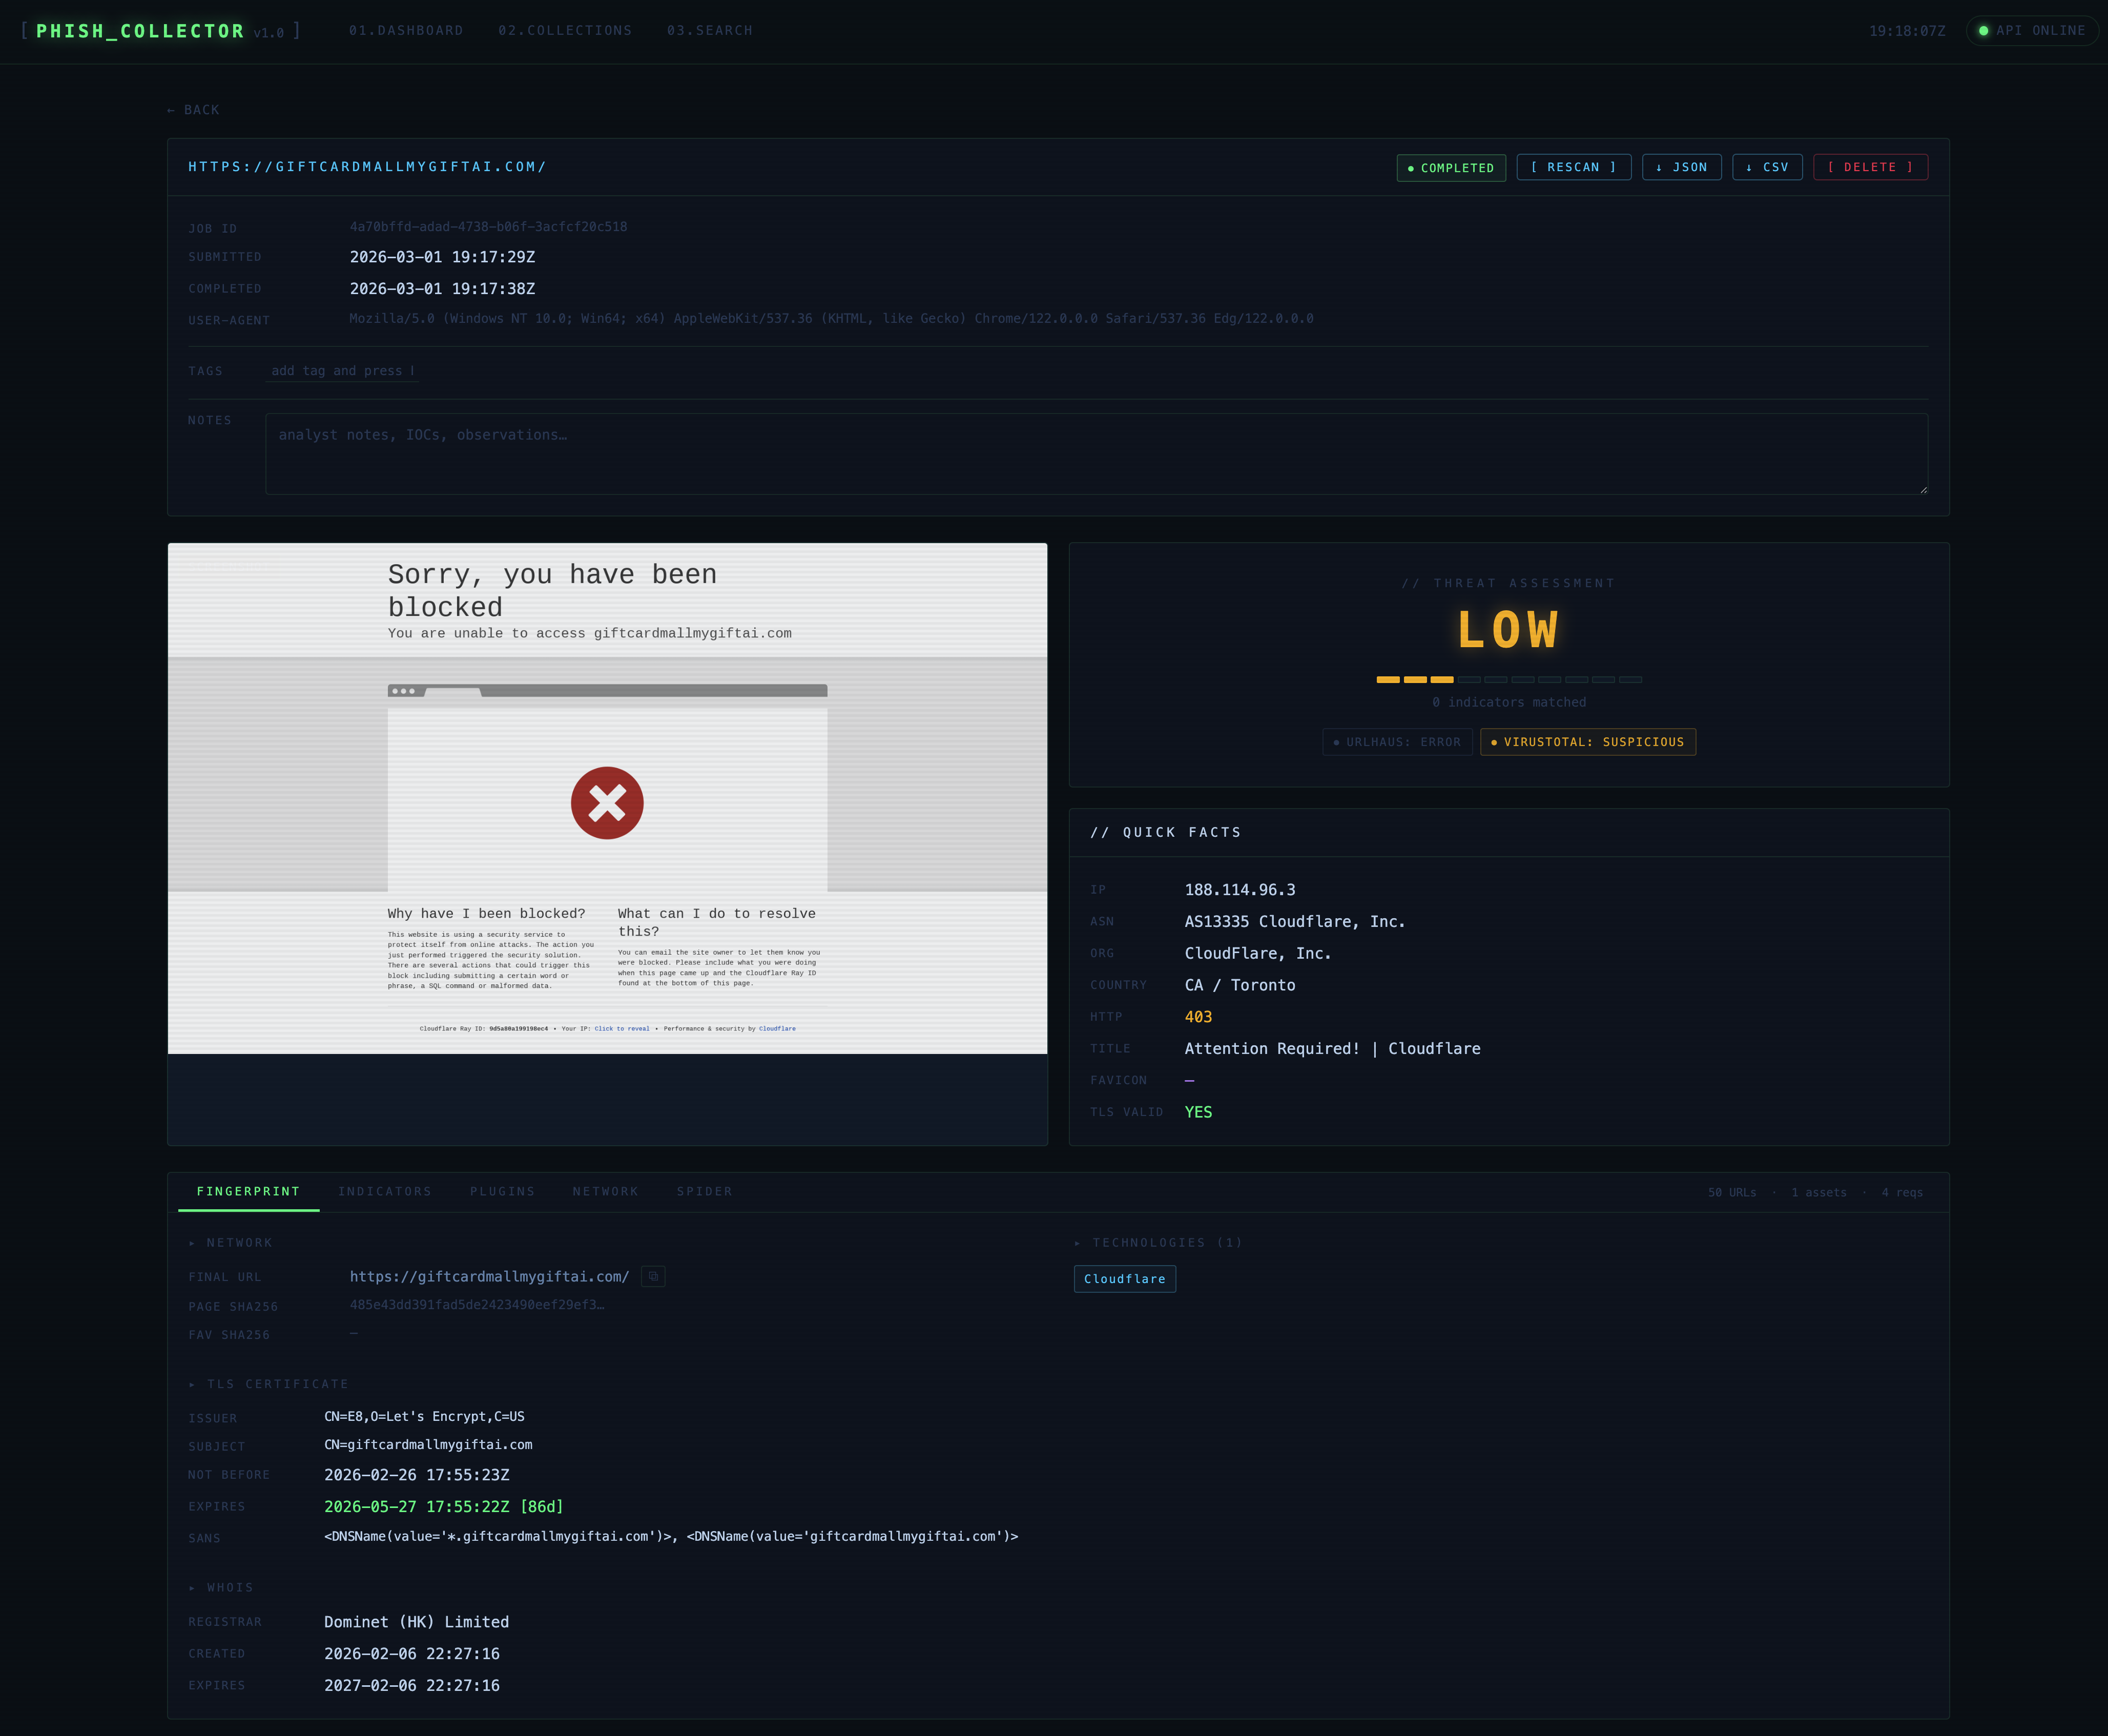 olizimmermann/phishcollector
PhishCollector هو إطار بحثي لجمع وتحليل وتتبع مواقع التصيد الاحتيالي.
 m4nbat/100_days_of_kql_2026
مستودع لتخزين استعلامات KQL كجزء من جهودي في 100 يوم من KQL.
 xakepnz/enterpriseattack
وحدة Python خفيفة الوزن للتفاعل مع مجموعة بيانات [MITRE ATT&CK®](https://attack.mitre.org/) للمؤسسات. مصممة للسرعة مع تبعيات قليلة. [اقرأ…
 rollwagen/abusech
عميل CLI لـ abuse.ch
 stamusnetworks/scirius
واجهة ويب لإدارة مجموعة قواعد Suricata، والصيد عن التهديدات، وضبط القواعد مع تجميع التغذية من مصادر متعددة، وتحويلها، وإحصائيات النشاط.