
 #1
أدوات لفحص الشيفرة المصدرية دون تنفيذ للعثور على نقاط الضعف الأمنية.
موصى به من Kitploit
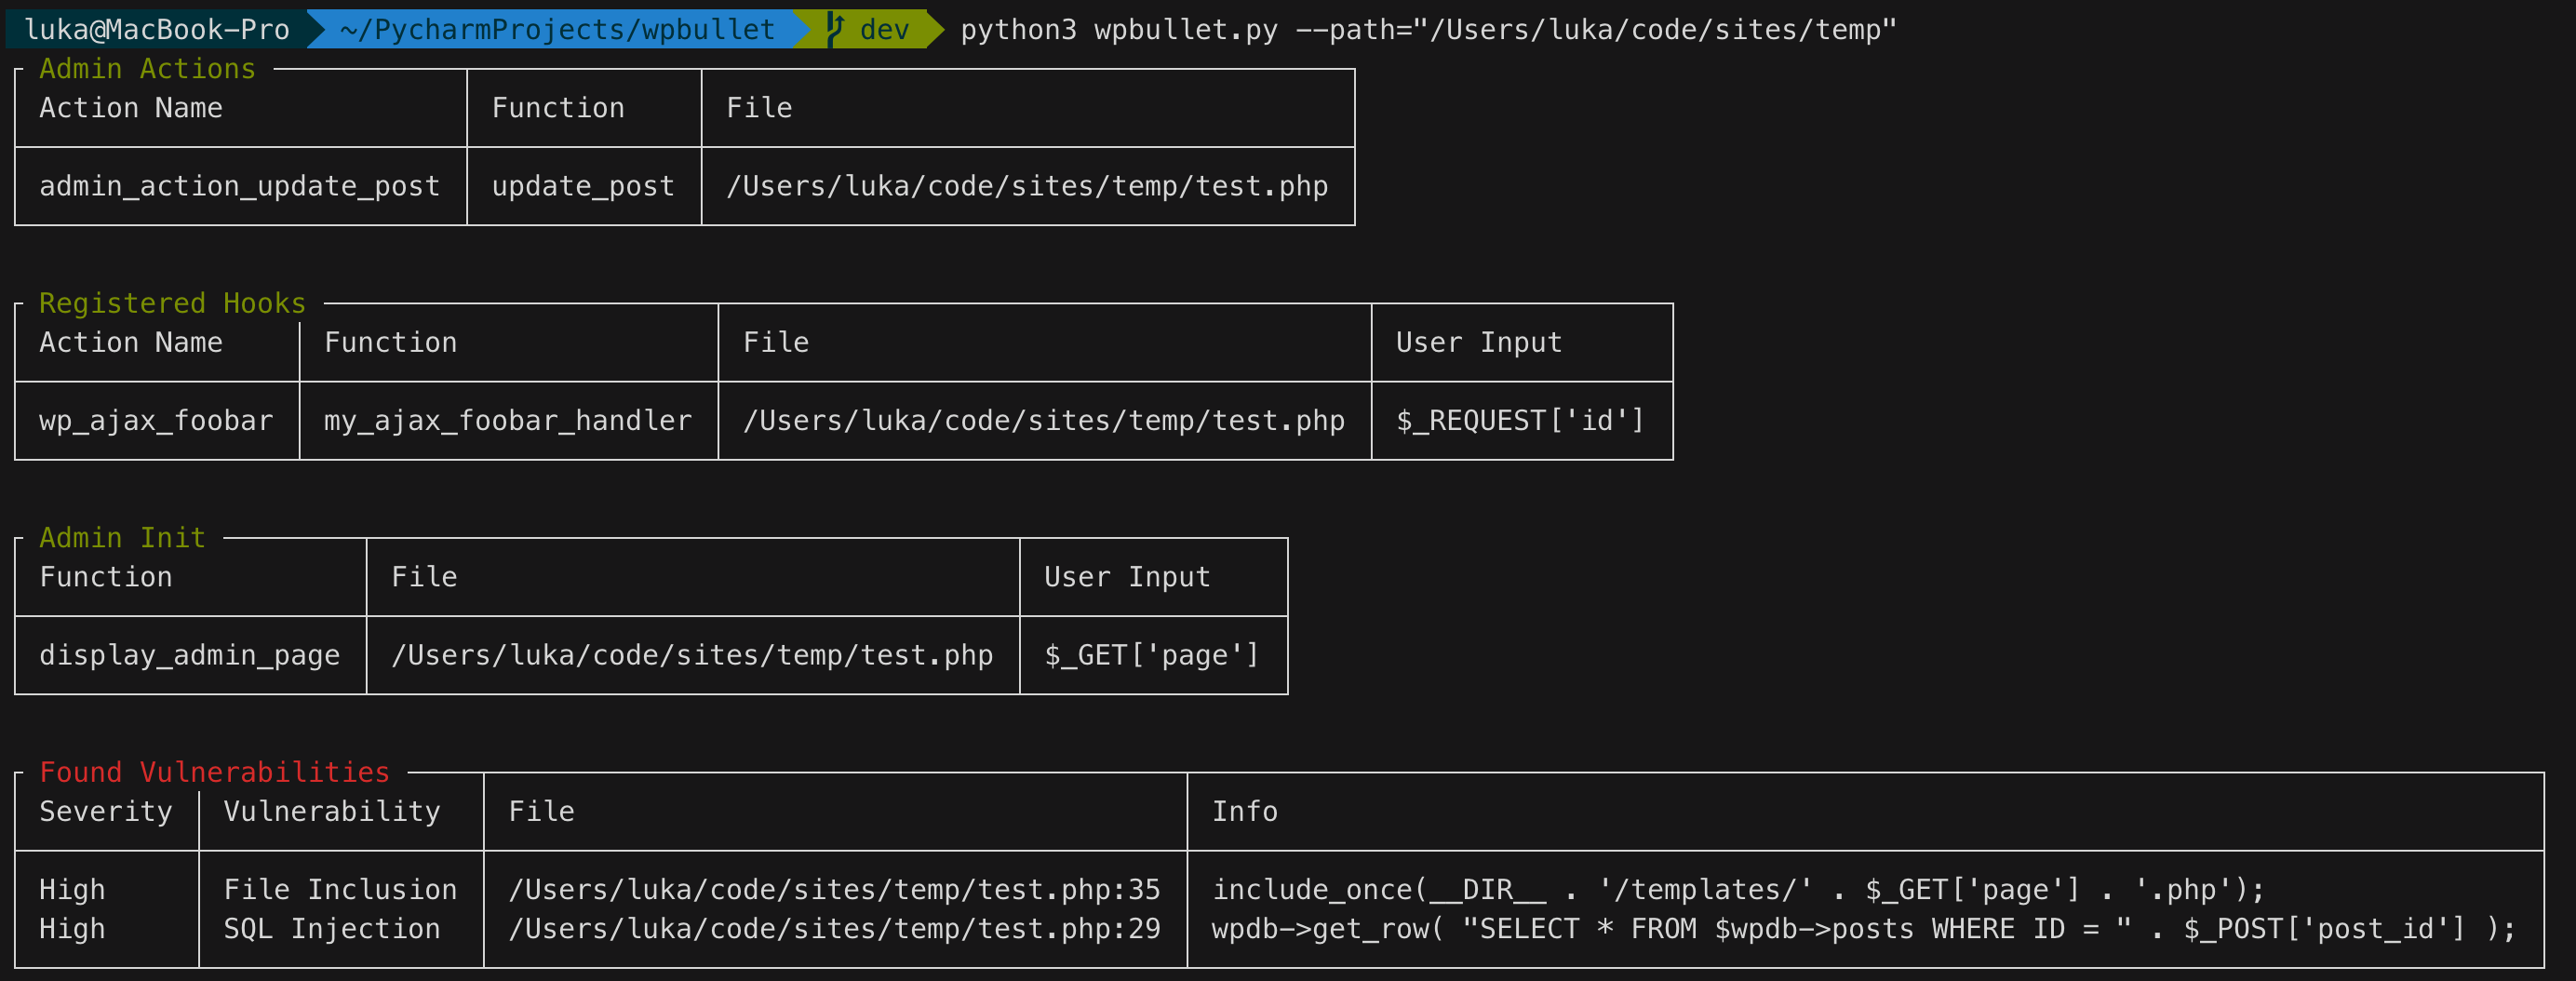
 owasp/wpbullet
ماسح تحليل الكود الثابت لإضافات وقوالب WordPress. يكتشف الثغرات الأمنية مثل XSS وحقن SQL عبر محرك مطابقة أنماط نمطي وقابل للتوسيع، مع تقييمات للخطورة…
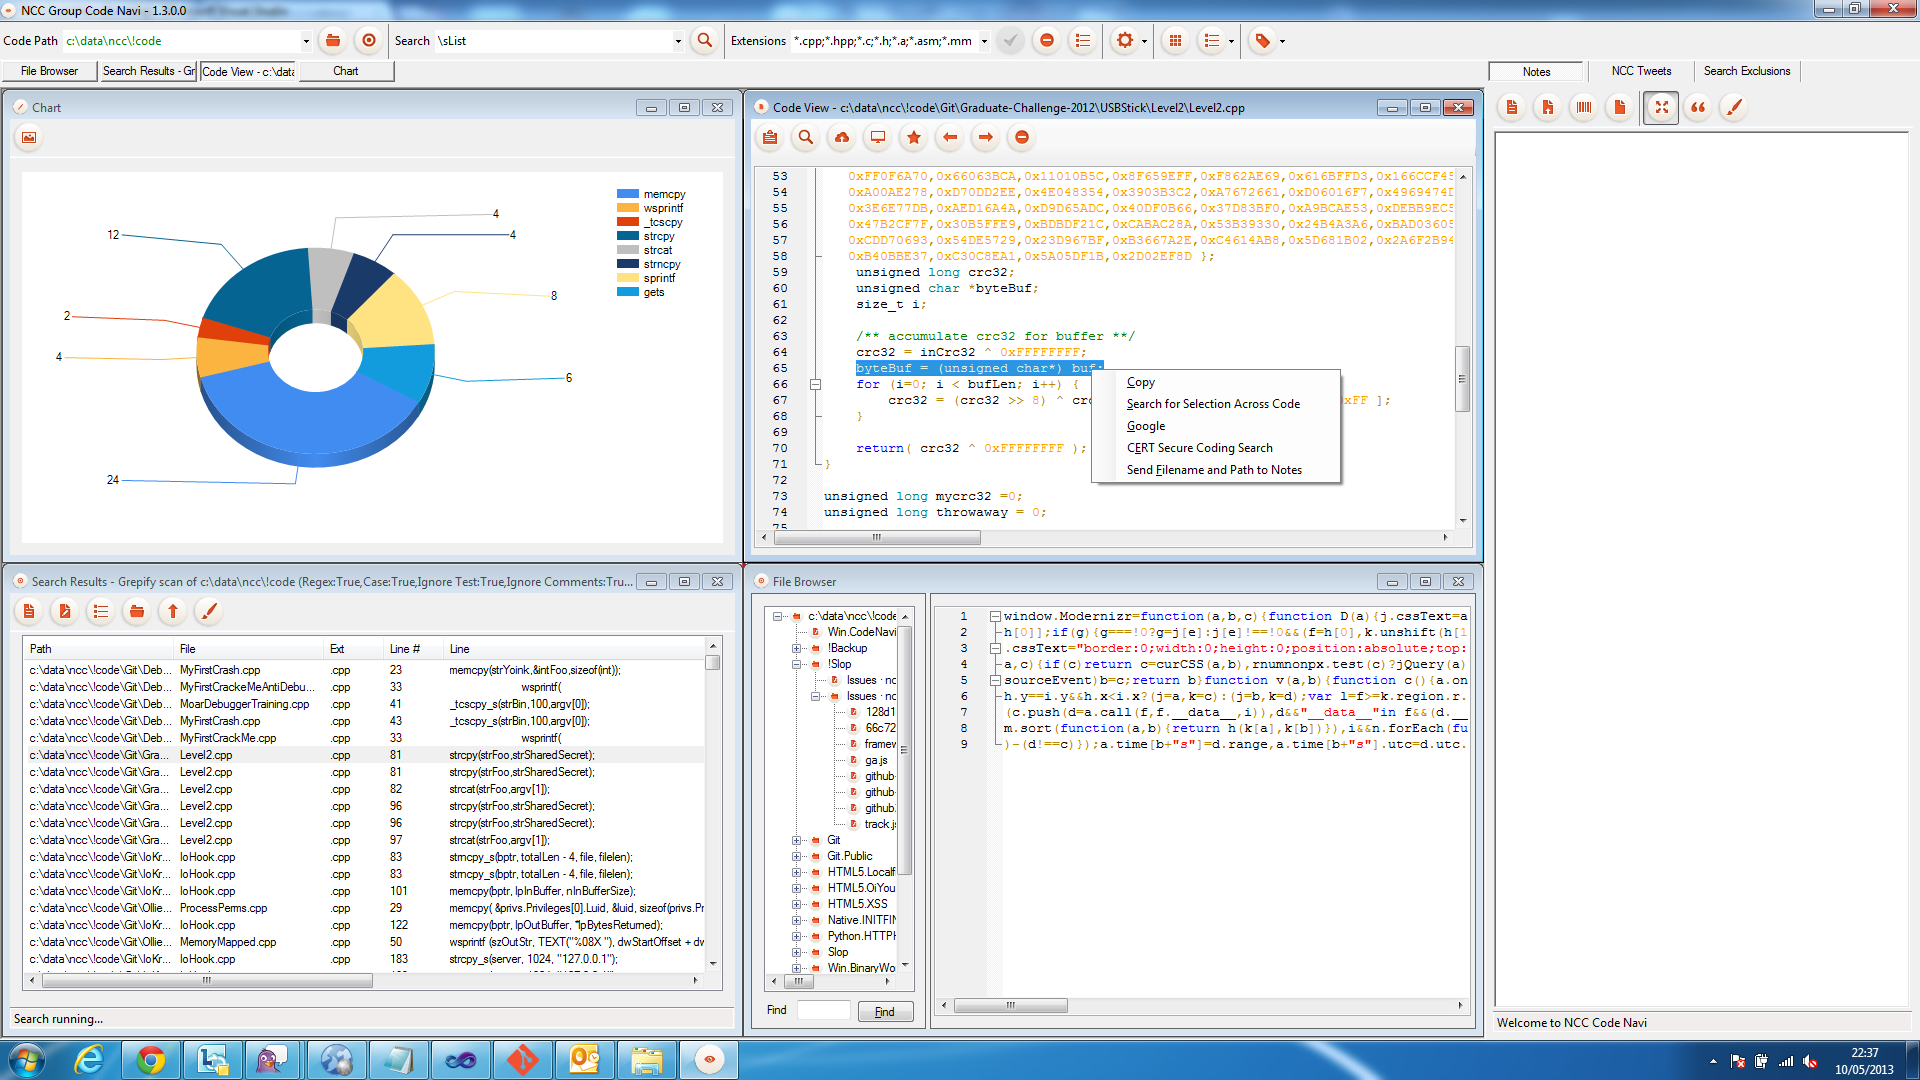 nccgroup/ncccodenavi
NCC Code Navigator
 blackvectorops/semantic_firewall
توليد بصمات دلالية حتمية لدوال Go. اكتشاف الأبواب الخلفية على نمط xz والتحقق من التكافؤ الدلالي باستخدام تحليل الإسناد الأحادي الثابت (SSA) والتطور…
 owasp/secure-coding-practices-quick-reference-guide
دليل الممارسات الآمنة للبرمجة المرجعي السريع من OWASP
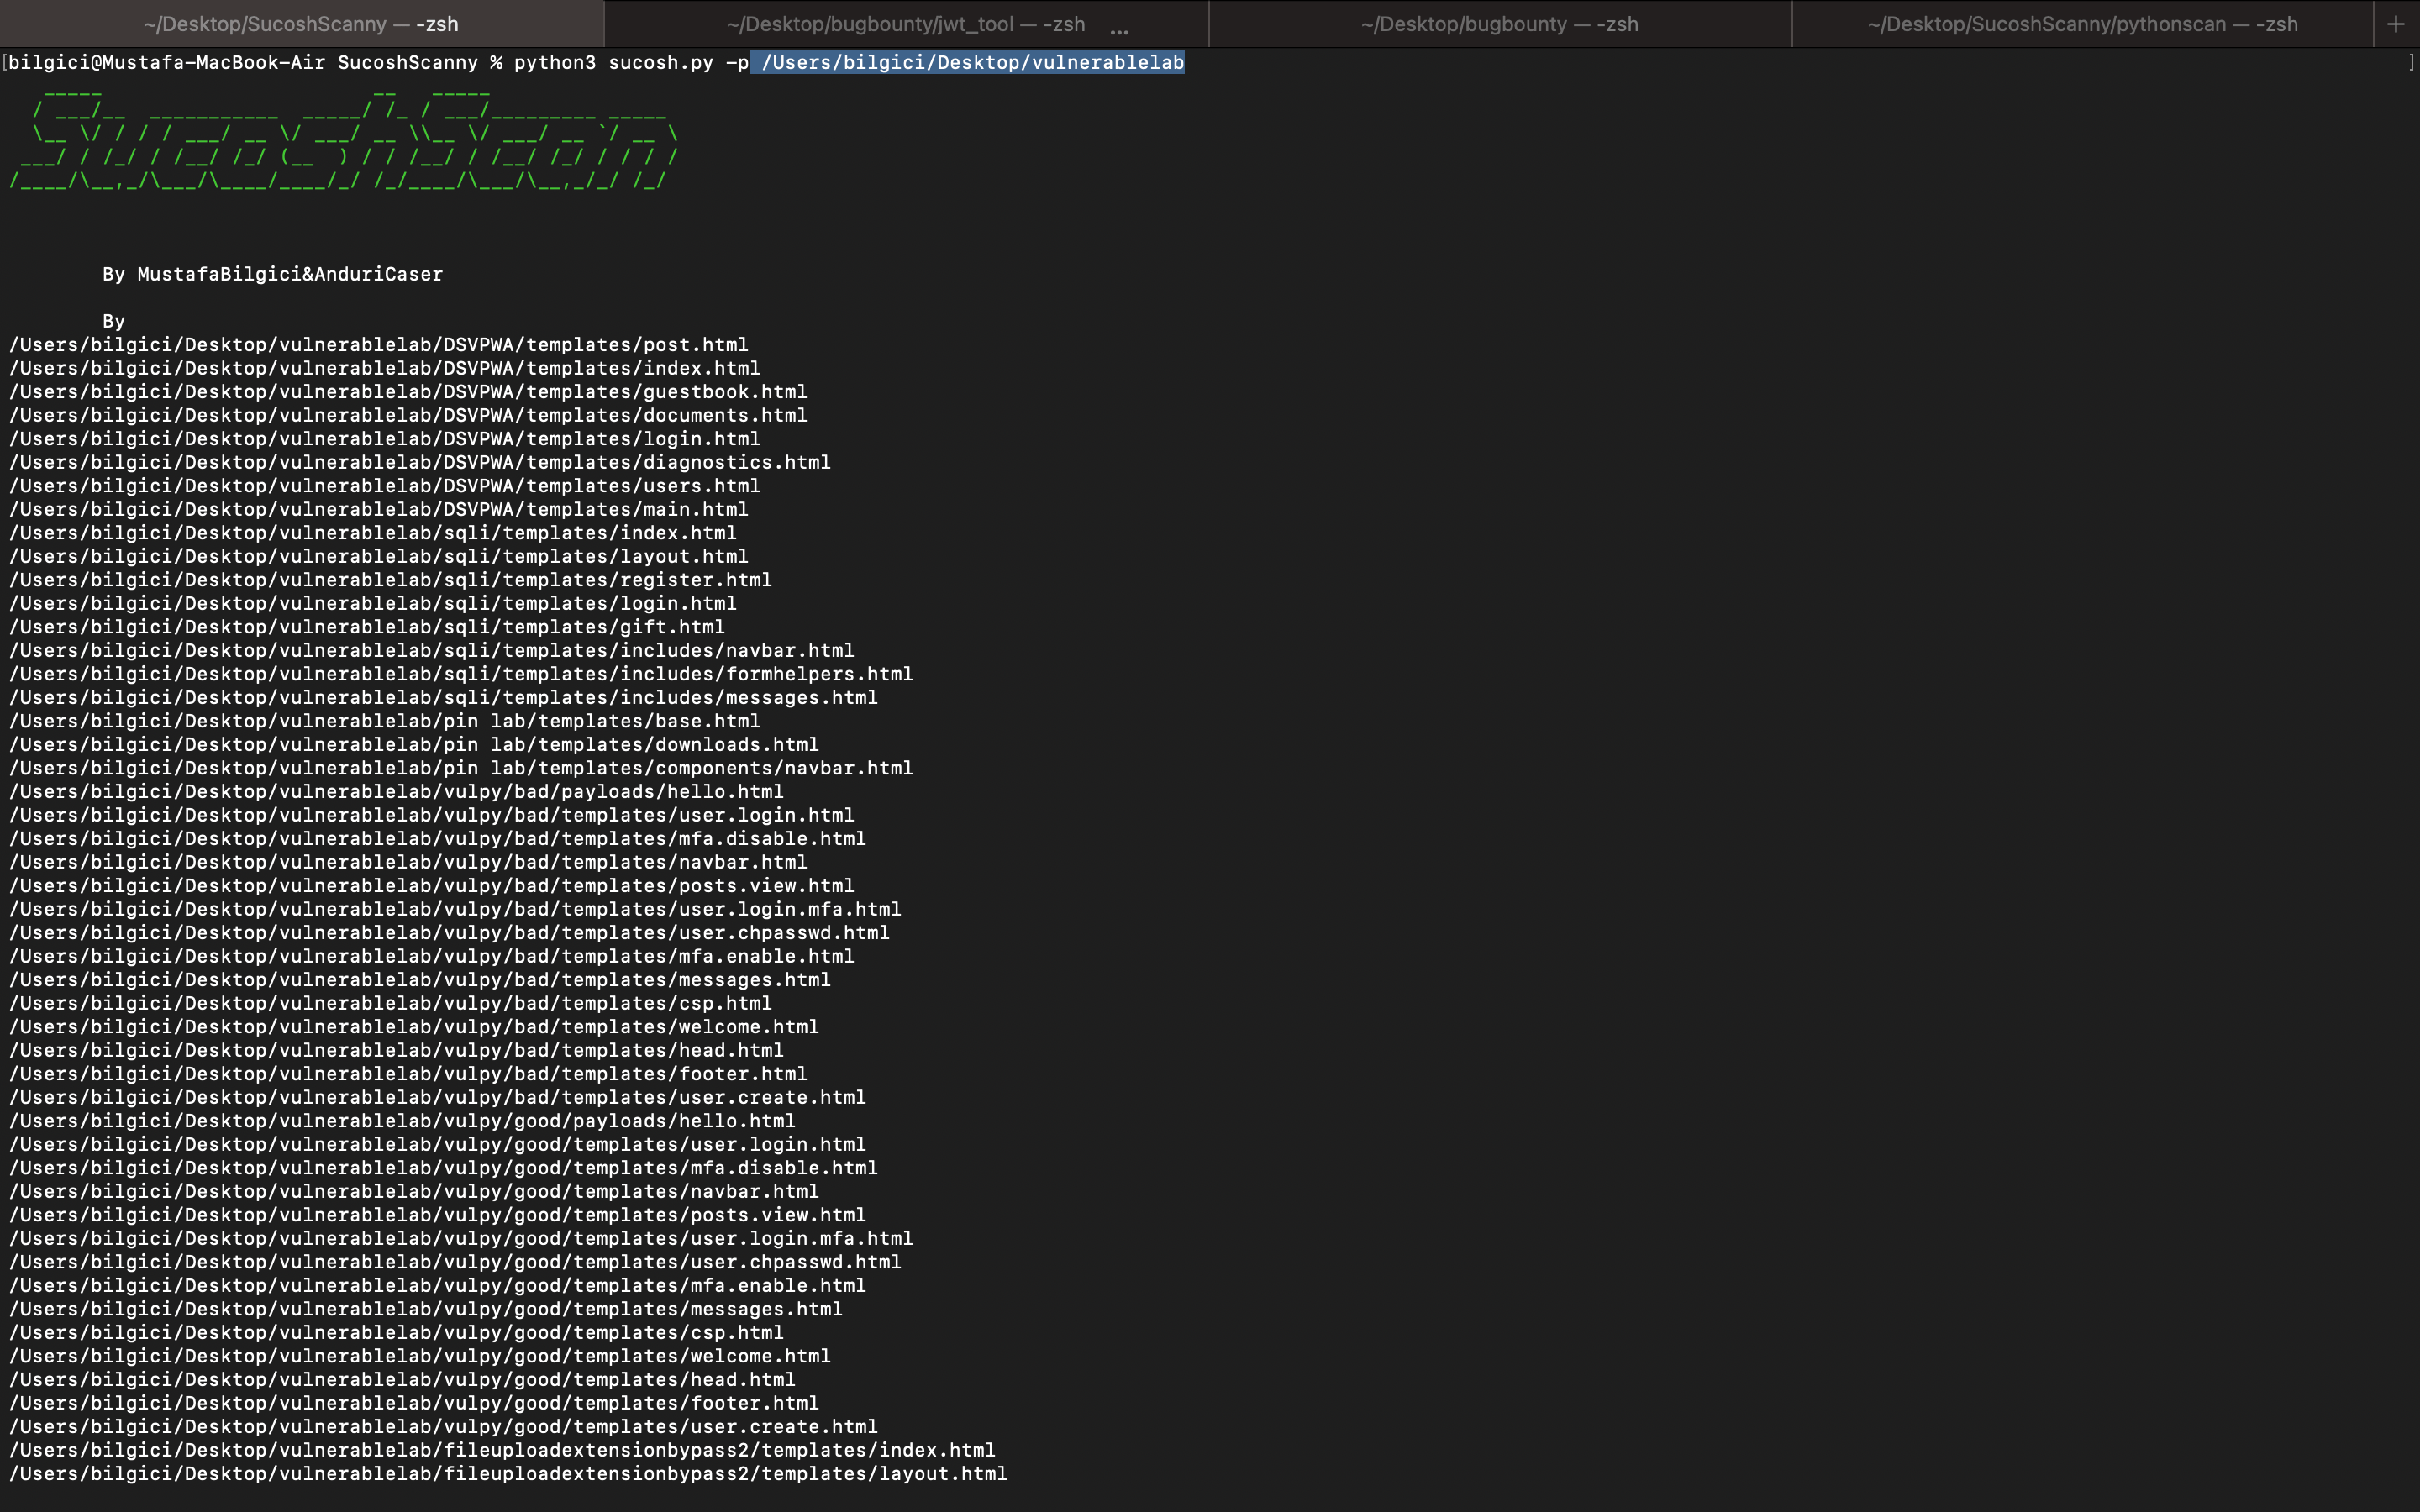 mustafabilgici/sucoshscanny
"Sucosh" هو ماسح ضوئي آلي للثغرات في الكود المصدري وإطار تقييم لـ Python(Flask-Django) و NodeJs قادر على إجراء مراجعة الكود في عمليات تطوير تطبيقات…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 0x3c3e/slides
CodeQL + DTrace = ثغرات كشف الذاكرة في XNU
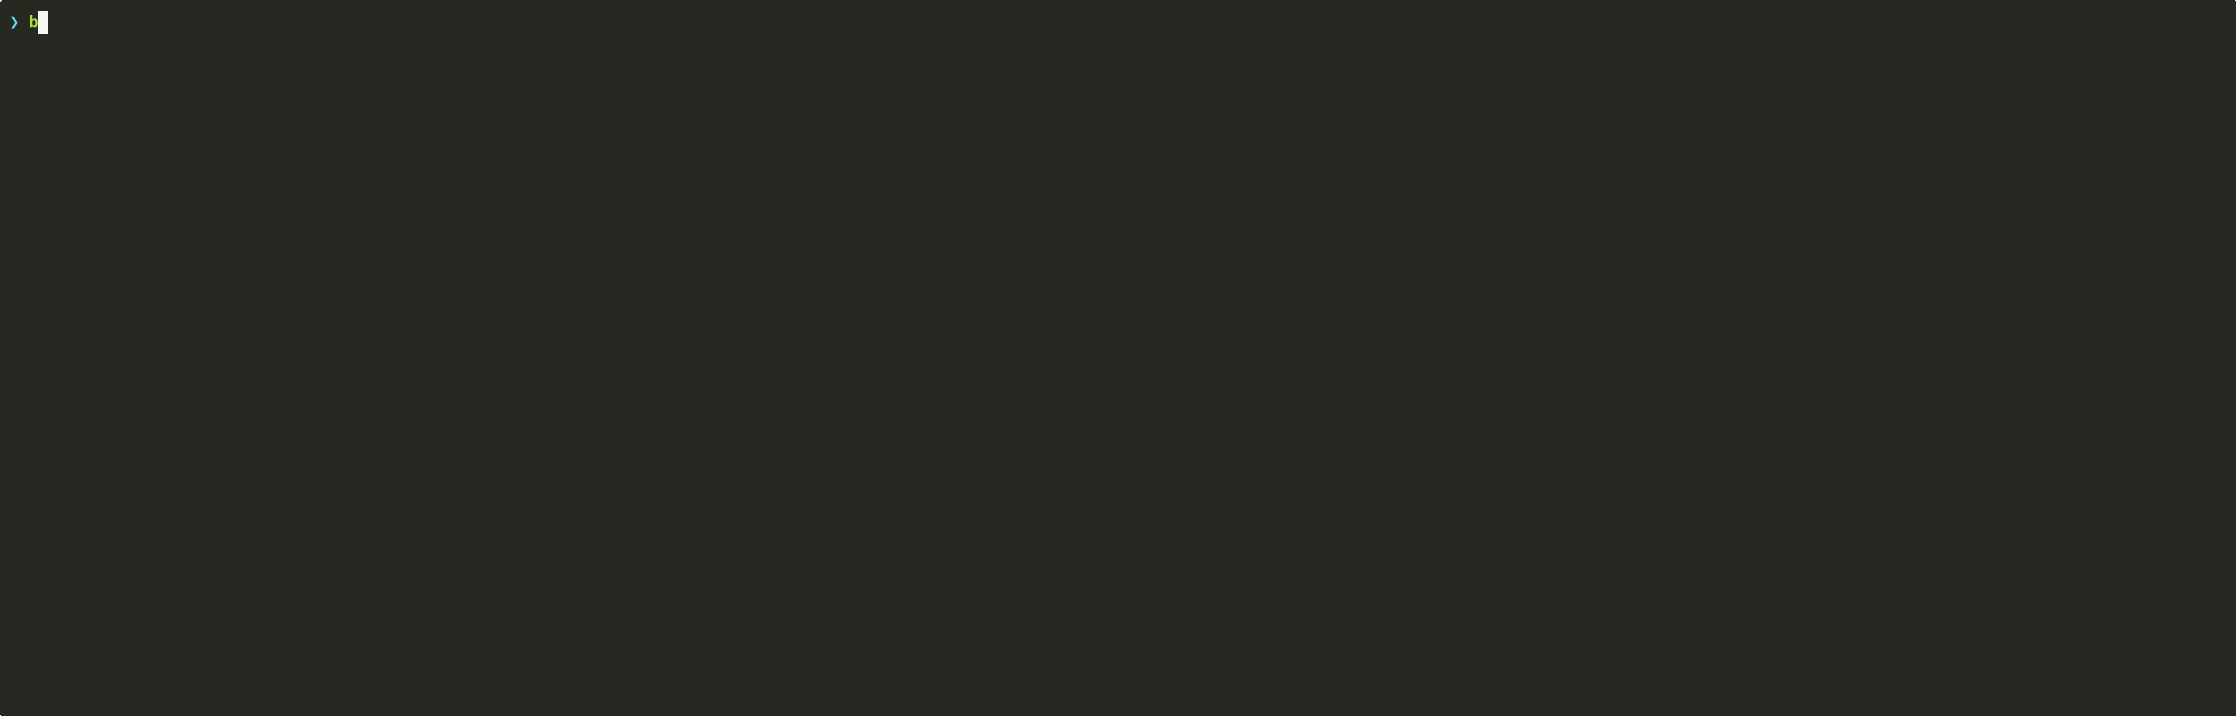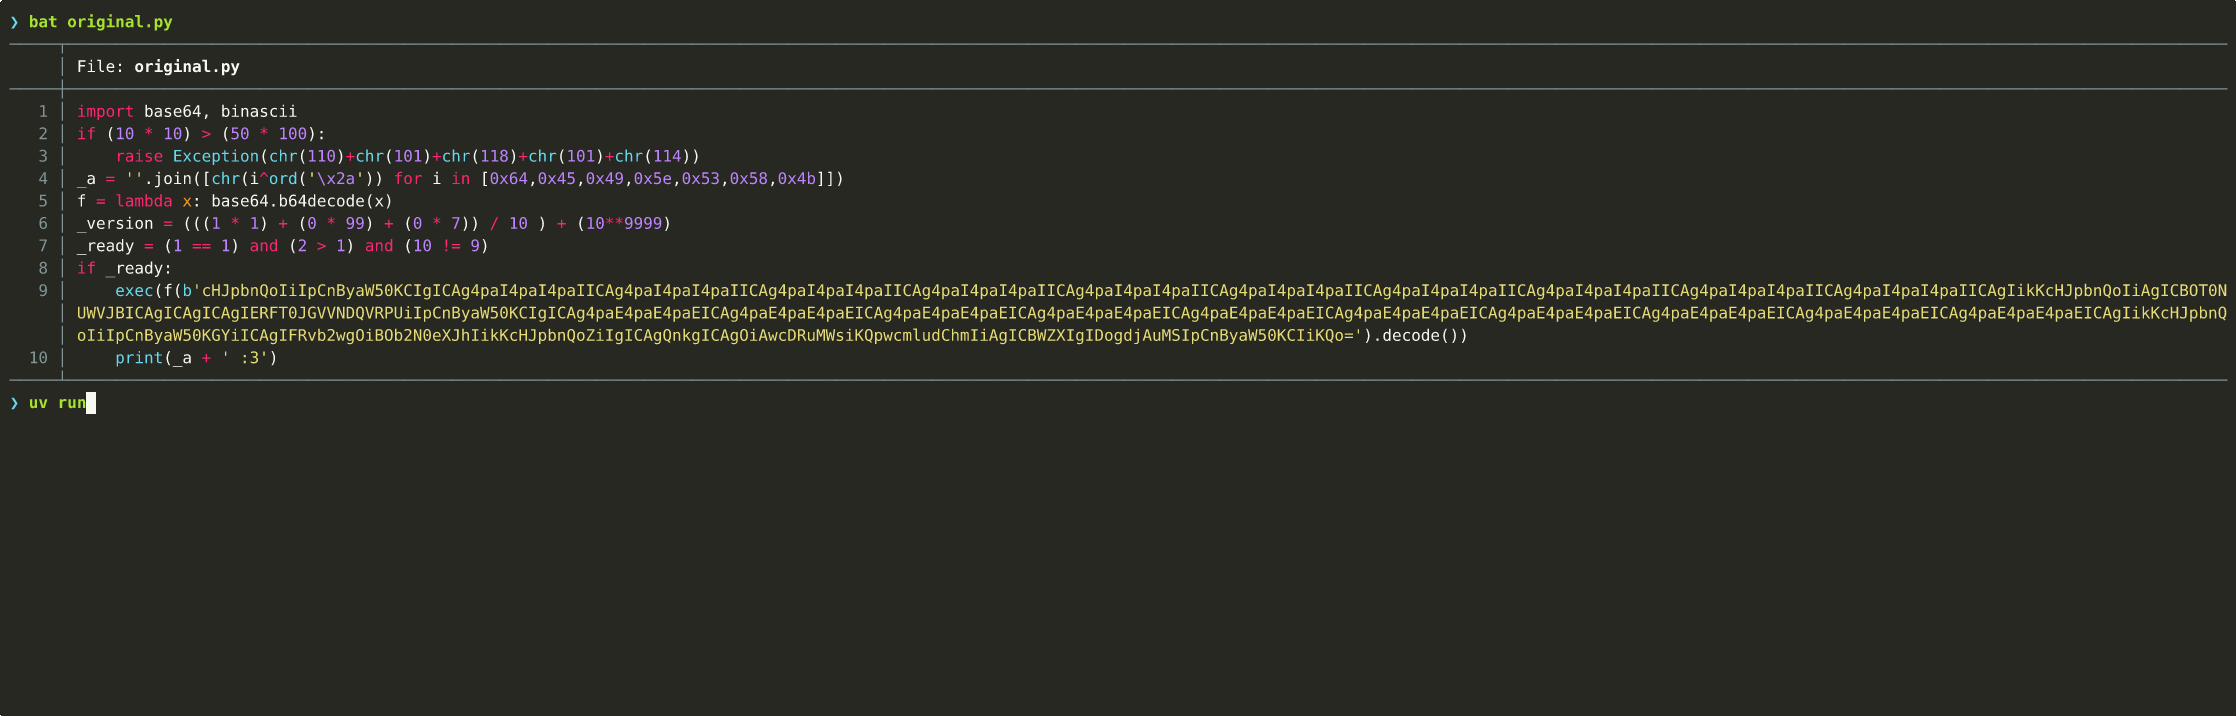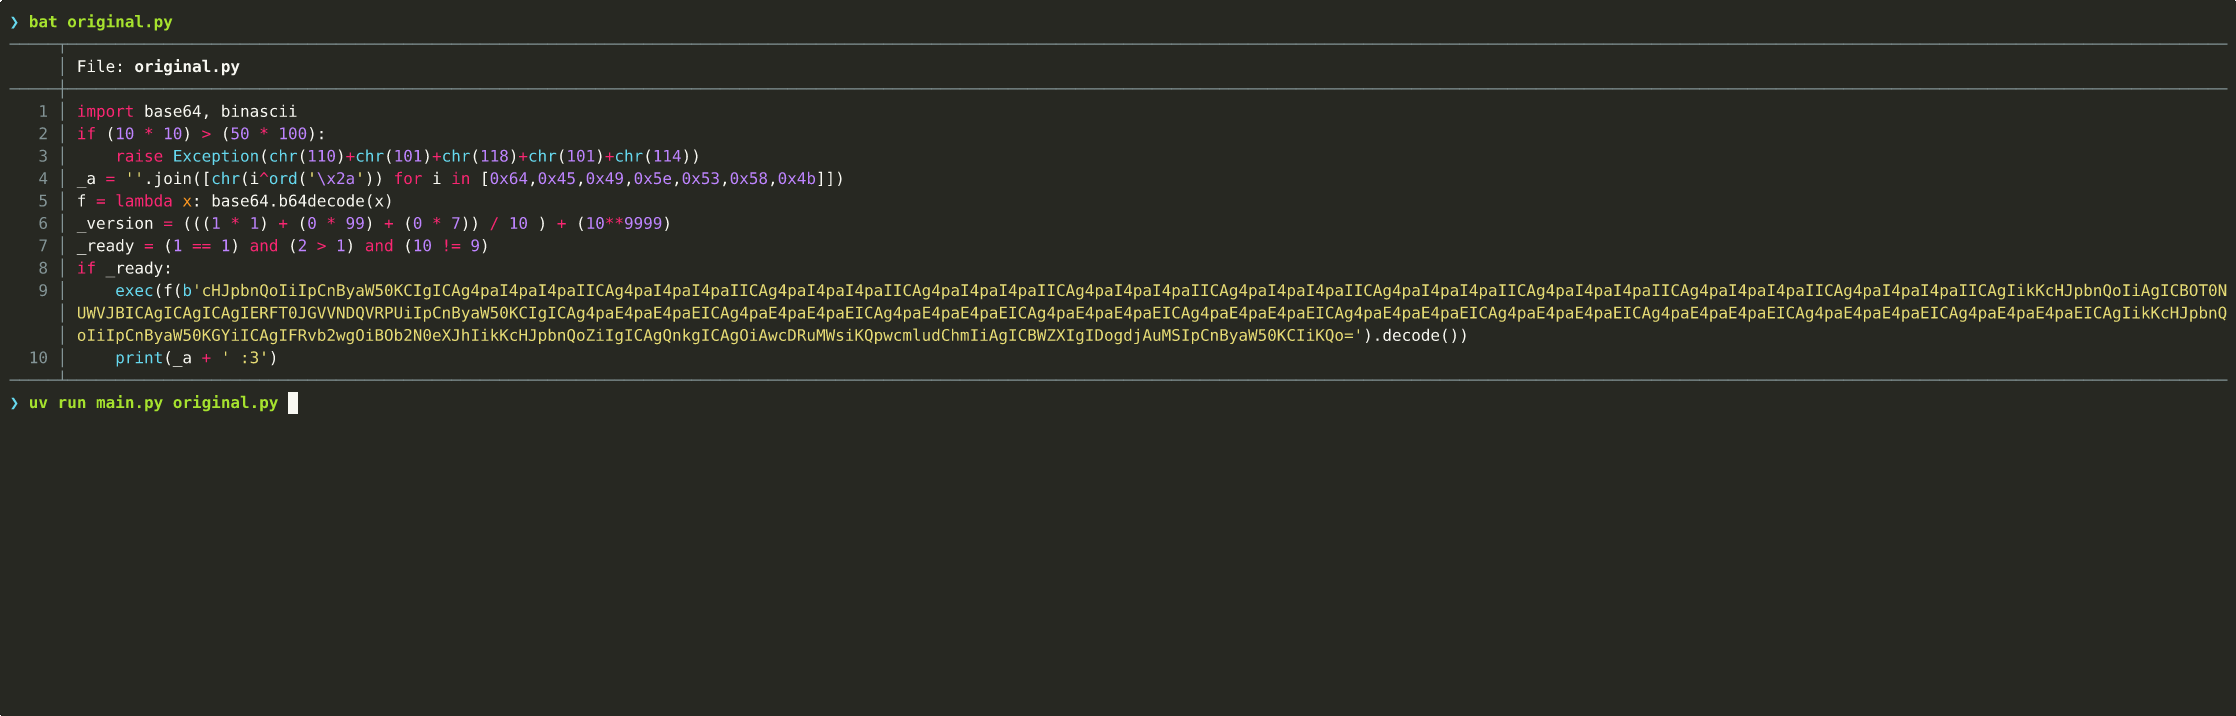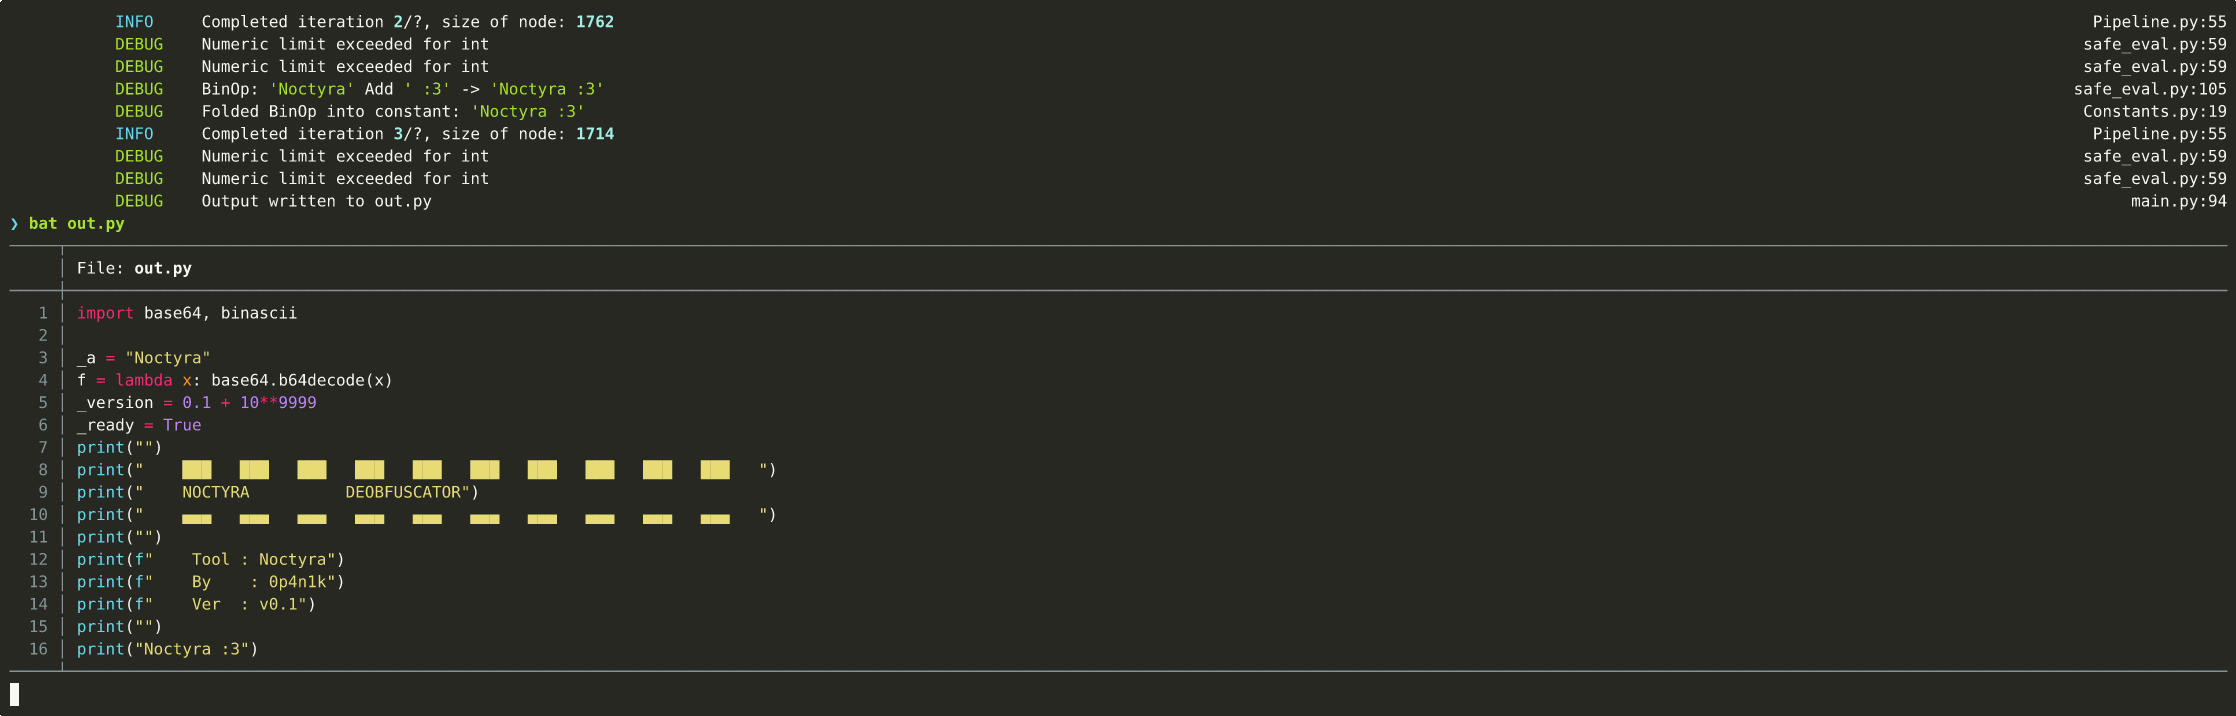 0p4n1k/noctyra
إطار عمل لتحويل وإزالة التعتيم من كود بايثون يعتمد على AST
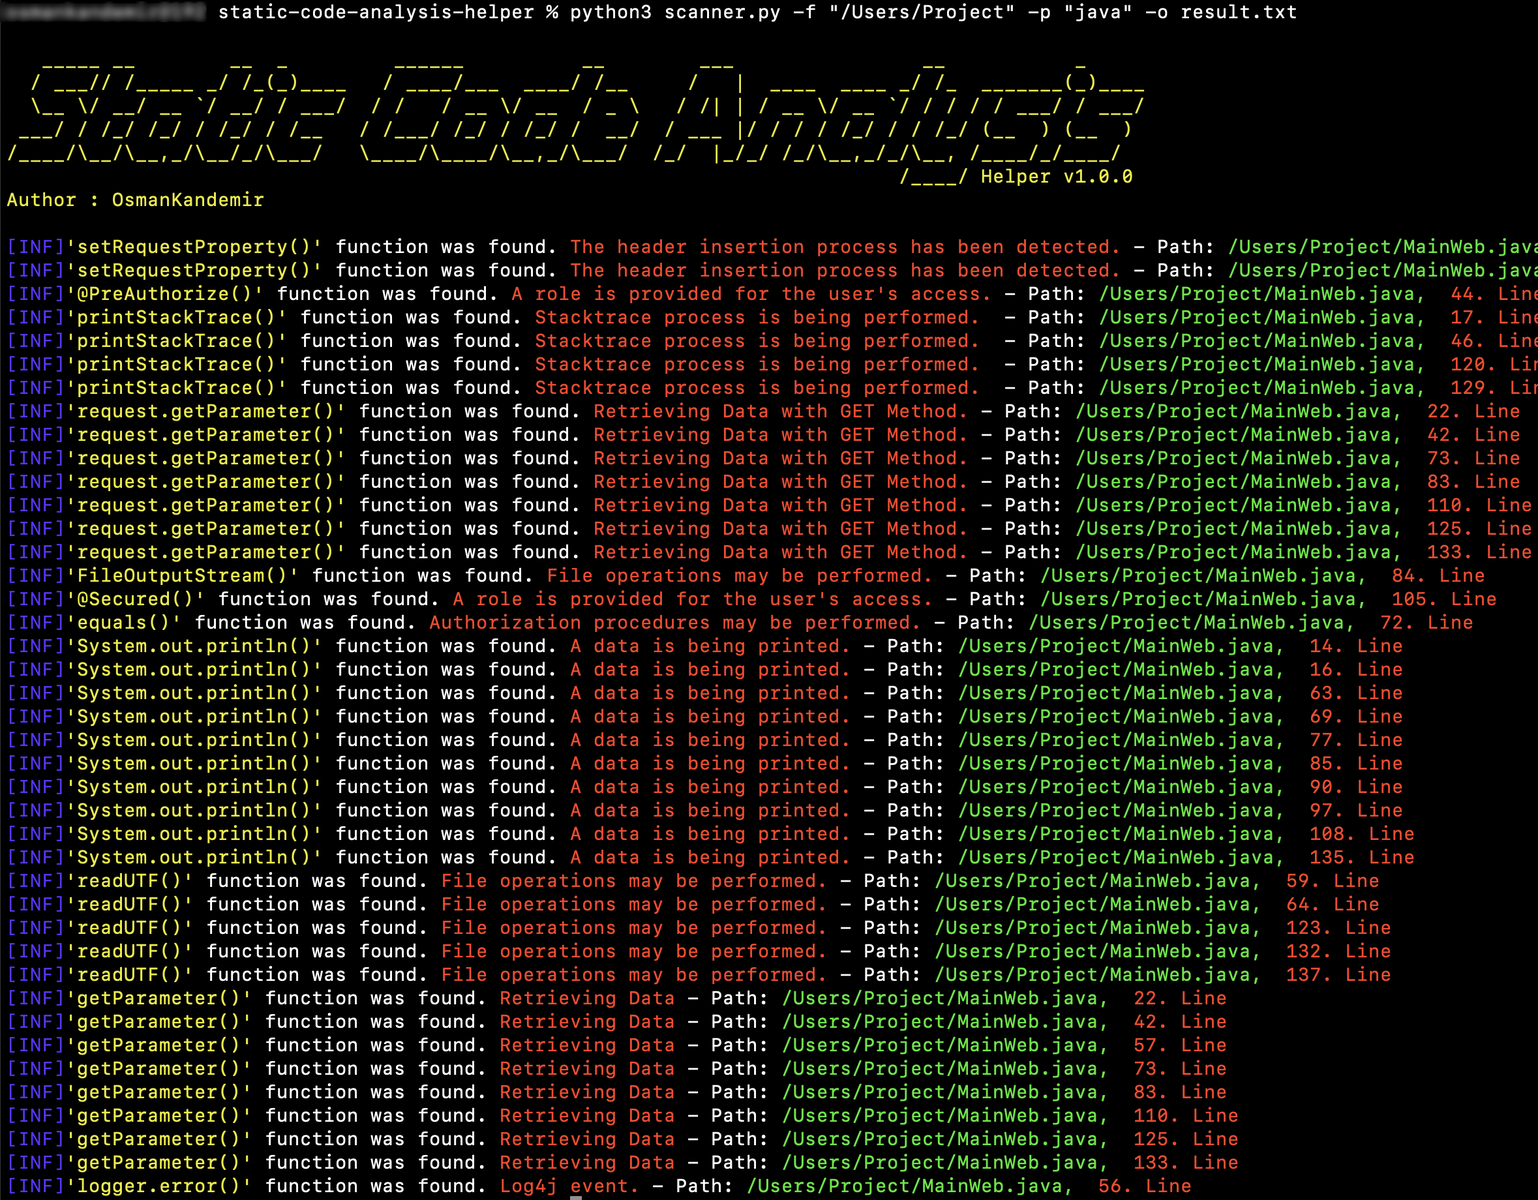 osmankandemir/static-code-analysis-helper
يفحص الكود المصدري للمشاريع عبر 16 لغة برمجة لتحديد الدوال الخطيرة المرتبطة بـ SQLi وXSS وSSRF وحقن الأوامر والتشفير الضعيف وأنواع أخرى من هجمات…
 nccgroup/call_map
التطوير الحالي لـ Call Map يتم على https://github.com/ajylee/call_map. Call Map هي أداة للتنقل في مخططات استدعاءات Python.
 nccgroup/glasgo
أداة تحليل ثابت لمشاريع Go تتحقق من المشاكل الأمنية باستخدام AST.
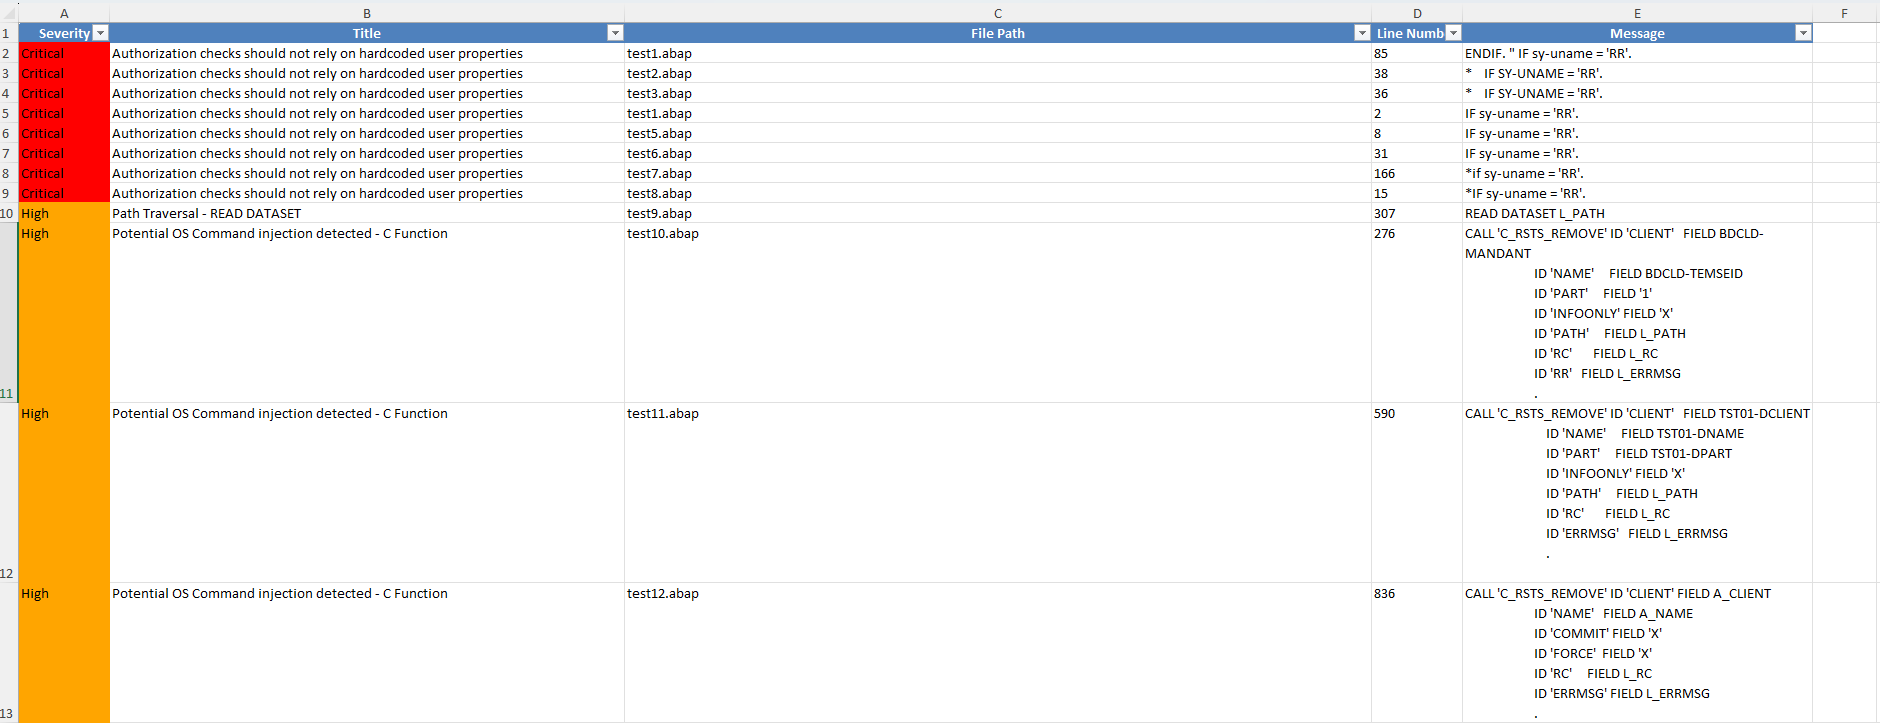 owasp/abap-code-scanner
محلل أكواد ABAP
 synacktiv/weggli_rules_sstic2023
استعلامات weggli منسقة للتحليل الثابت لرمز C/C++ لتحديد الوظائف الخطرة، ومشكلات المكدس، وثغرات تجاوز سعة malloc.
 nightwatchcybersecurity/airflowscan
قائمة مراجعة وأدوات لزيادة أمان Apache Airflow
 nationwide-group-oss/cryptoptic
ماسح ضوئي يعتمد على CodeQL يقوم بجرد استدعاءات الدوال التشفيرية عبر المستودعات ومؤسسات GitHub، منتجًا قائمة مكونات تشفيرية (CBOM) بصيغة SARIF.
 zappaboy/vuln-scanner
ماسح تقييم الثغرات مع إنشاء التقارير
 synacktiv/appledb_rs
قاعدة بيانات منسّقة للأصناف الداخلية لشركة Apple (Entitlements، وأُطر العمل، وإصدارات الأجهزة) مع API وCLI وWebUI لأبحاث أمن iOS/macOS والهندسة…
 bekk/retire.js
retire.js لديه موطن جديد








