
 #1
أدوات لفحص الشيفرة المصدرية دون تنفيذ للعثور على نقاط الضعف الأمنية.
موصى به من Kitploit

 ntoskernel/deepsecrets
ماسح أسرار دون اتصال يجمع بين قواعد regex والتحليل الدلالي القائم على lexer ومطابقة القيم المجزأة (hashed) لاكتشاف بيانات الاعتماد المكشوفة في…
 opengrep/opengrep
🔎 محرك تحليل ثابت للشيفرة البرمجية لاكتشاف المشكلات الأمنية في الشيفرة.
 edtrackai/nextjs-supabase-stripe-security-checker
ماسح أمان ثابت محلي لتطبيقات Next.js وSupabase وStripe: 24 فحصًا قائمًا على AST للمفاتيح المسربة، وغياب RLS والصلاحيات، وخطافات الويب غير الآمنة.…
 blackvectorops/semantic_firewall
توليد بصمات دلالية حتمية لدوال Go. اكتشاف الأبواب الخلفية على نمط xz والتحقق من التكافؤ الدلالي باستخدام تحليل الإسناد الأحادي الثابت (SSA) والتطور…
 m14r41/scan4secrets
ابحث عن بيانات الاعتماد والأسرار باستخدام أكثر من 170 قاعدة تغطي شيفرة المصدر وعناوين URL للويب وCI/CD، والتحقق منها مقابل واجهات برمجة التطبيقات…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 abraxas/drupal-move-block-markup
Drupal 11.4.8 - عالي - عن بُعد - XSS - نقل تسميات الكتل الشقيقة يتخطى تهريب @label
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 githubsecuritylab/seclab-taskflow-agent
إطار عمل متعدد الوكلاء مُفعّل بـ MCP لسير العمل الوكيلي المُدار بـ YAML التعريفي، يُستخدم لتدقيق الكود بمساعدة الذكاء الاصطناعي، وفرز الثغرات، والبحث…
 nealbridges/vulnhunter
ماسح أمني للذكاء الاصطناعي الوكيلي يستدلّ كالمهاجم على الشيفرة المصدرية، ويؤكد الثغرات القابلة للاستغلال عبر إثباتات مفهوم قابلة للتنفيذ، ويقود…
 carlosalbertotuma/advisory
تنبيهات أمنية عامة وإثباتات مفهوم (PoCs) للثغرات المكتشفة في برمجيات الويب مفتوحة المصدر، مع تحليل السبب الجذري، ومراجع CVE، وخطوات إعادة الإنتاج،…
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 joshuaprovoste/deserializer
محلل شيفرة ثابتة قائم على AST مع رسم خرائط للعلاقات مدعوم بوكلاء LLM لاكتشاف مسارات RCE في Python وسلاسل إلغاء التسلسل العميقة في الذكاء الاصطناعي،…
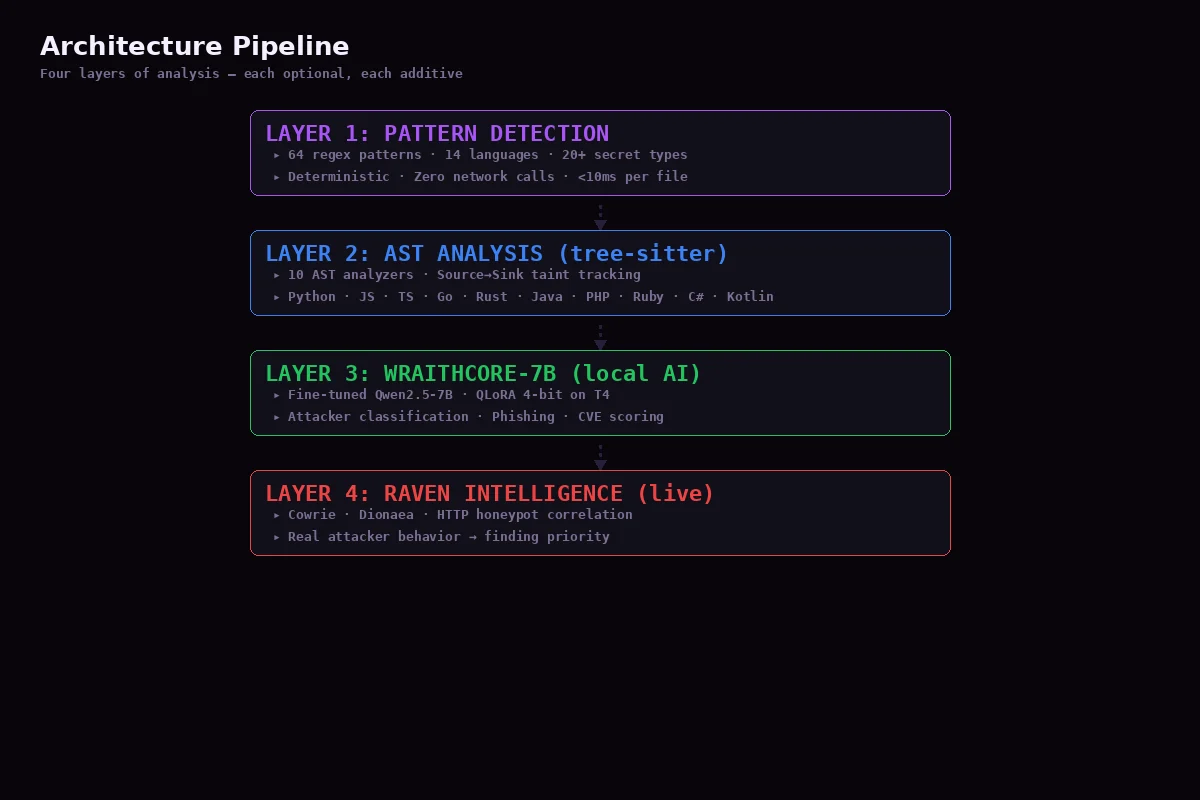 niffyhunt/codeguard-copilot
مساعد أمني مدعوم بالذكاء الاصطناعي يكتشف الثغرات أثناء كتابتك للكود. فحص أمني في الوقت الفعلي، وشروحات تعليمية، وإصلاحات تلقائية للمطورين.
 dmdhrumilmistry/security-harness
إطار مراجعة أمنية تطبيقية ثابتة متعدد الوكلاء لوكلاء البرمجة بالذكاء الاصطناعي: يرسم خرائط لقواعد الأكواد، ويتقصّى فئات الثغرات، ويسلسل النتائج…
 nationwide-group-oss/cryptoptic
ماسح ضوئي يعتمد على CodeQL يقوم بجرد استدعاءات الدوال التشفيرية عبر المستودعات ومؤسسات GitHub، منتجًا قائمة مكونات تشفيرية (CBOM) بصيغة SARIF.
 whgojp/javaseclab
مختبر شامل لثغرات Java يتضمن كوداً مصاباً وكوداً مُصلحاً، وسيناريوهات هجوم، وملاحظات تدقيق المصدر/المصب، وإرشادات الترميز الآمن للتدريب الأمني وتقييم…
 thrilokh-q123/cve-2025-23134_fixes_code
تقوم الدالة ASN1_STRING_set() بأخذ طول من النوع `int`، تأكد من عدم اقتطاع الوسيط عن غير قصد عند استدعائه من asn1_ex_c2i().








