
 #1
أدوات لفحص الشيفرة المصدرية دون تنفيذ للعثور على نقاط الضعف الأمنية.
موصى به من Kitploit
 shubhamshubhankar/autosource
إطار تحليل كود ثابت آلي مدمج مع SonarQube للكشف المبكر عن الثغرات في الكود المصدري عن طريق مسح مستودعات Git عبر جميع المنصات.
 samsung/utopia
توليد تلقائي لمشغلات الفاز (fuzz drivers) استنادًا إلى اختبارات الوحدة (UT)
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 clearbluejar/ghidrecomp
# مترجم Ghidra عبر سطر الأوامر بلغة بايثون
 agrawalsmart7/scodescanner
أداة فحص تحليل ثابتة تعمل عبر واجهة الأوامر، تكتشف الثغرات الأمنية الحرجة في كود مصدر PHP و YAML باستخدام قواعد semgrep مخصصة، مع تكامل مع Jira و…
 advanced-threat-research/creosote
Creosote هو حلنا للبحث عن ثغرة tarfile الموصوفة في CVE-2007-4559.
 airbus-cert/vbsparkle
مزيل تعتيم للشيفرة المصدرية (source-to-source) للغتَي VBScript وVBA مع تقييم جزئي (partial-evaluation)

 gitlab-org/security-products/sast-rules
مستودع قواعد Semgrep منظم لـ GitLab SAST، يوفر أنماط تحليل ثابتة لاكتشاف الثغرات الأمنية عبر لغات برمجة متعددة مع تكامل CI/CD.
 coffeeandsecurity/dakshscra
أداة تحليل كود ثابتة مدركة للإطار لمراجعة تلقائية للكود المصدري مع قواعد خاصة بالمنصة، وتحليل التلوث، وتقدير الجهد، وخطوط أساس للكبت.
 dmdhrumilmistry/security-harness
إطار مراجعة أمنية تطبيقية ثابتة متعدد الوكلاء لوكلاء البرمجة بالذكاء الاصطناعي: يرسم خرائط لقواعد الأكواد، ويتقصّى فئات الثغرات، ويسلسل النتائج…
 nccgroup/cq
ماسح أمان التعليمات البرمجية السريع مصمم لمراجعة أمان التعليمات البرمجية اليدوية من قبل الخبراء. يخرج النتائج المرتبطة بالأسطر إلى ملفات نصية لسهولة…
 vusec/ghostrace
إثبات مفهوم ومجموعة أدوات تحليل ثابت للعثور على أدوات سباق تخميني (SCUAF) في نواة لينكس. يتضمن مجموعة بيانات تضم أكثر من 1200 أداة.
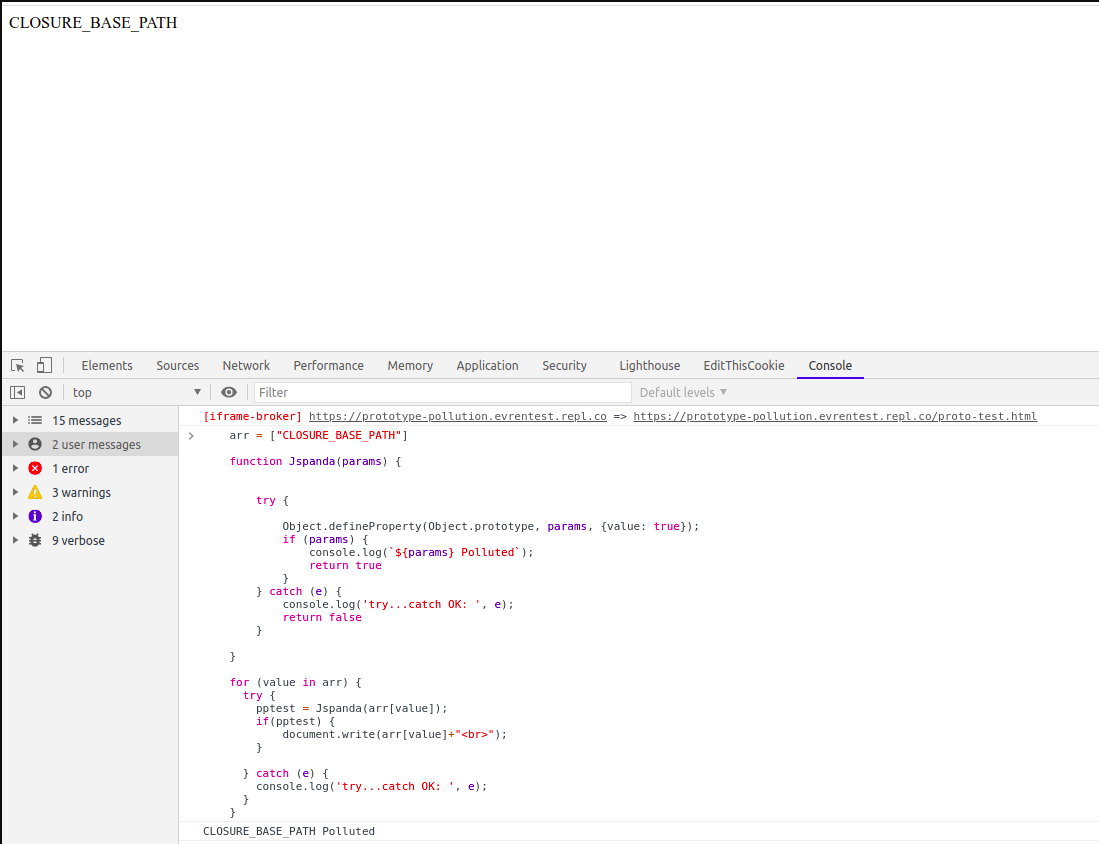 redsection/jspanda
ماسح ثغرات تلوث النموذج الأولي من جانب العميل

 whitesquirrell/c0devari4nt
أداة تحليل بديل وتصور تقوم بمسح قواعد الأكواد بحثًا عن نقاط ضعف مماثلة
 kc57/awesome-pentest
قائمة بأدوات وموارد اختبار الاختراق المذهلة.
 silverplate3/my-cves
ثغرات CVE التي وجدتها. كتابات فنية، أمثلة استغلال، وشروحات لجلسات الفازينغ.








