
 #1
أدوات لفحص الشيفرة المصدرية دون تنفيذ للعثور على نقاط الضعف الأمنية.
موصى به من Kitploit

 corgea/sighthound
ماسح ضوئي للثغرات الأمنية ثابت يعتمد على Tree-sitter مع مطابقة الأنماط وتحليل تدفق التلوث للكود المصدري متعدد اللغات. يخرج النتائج كنص، JSON، CSV، أو…
 sonarsource/sonarcloud-scan
Bitbucket Pipe لتفعيل تحليل SonarCloud
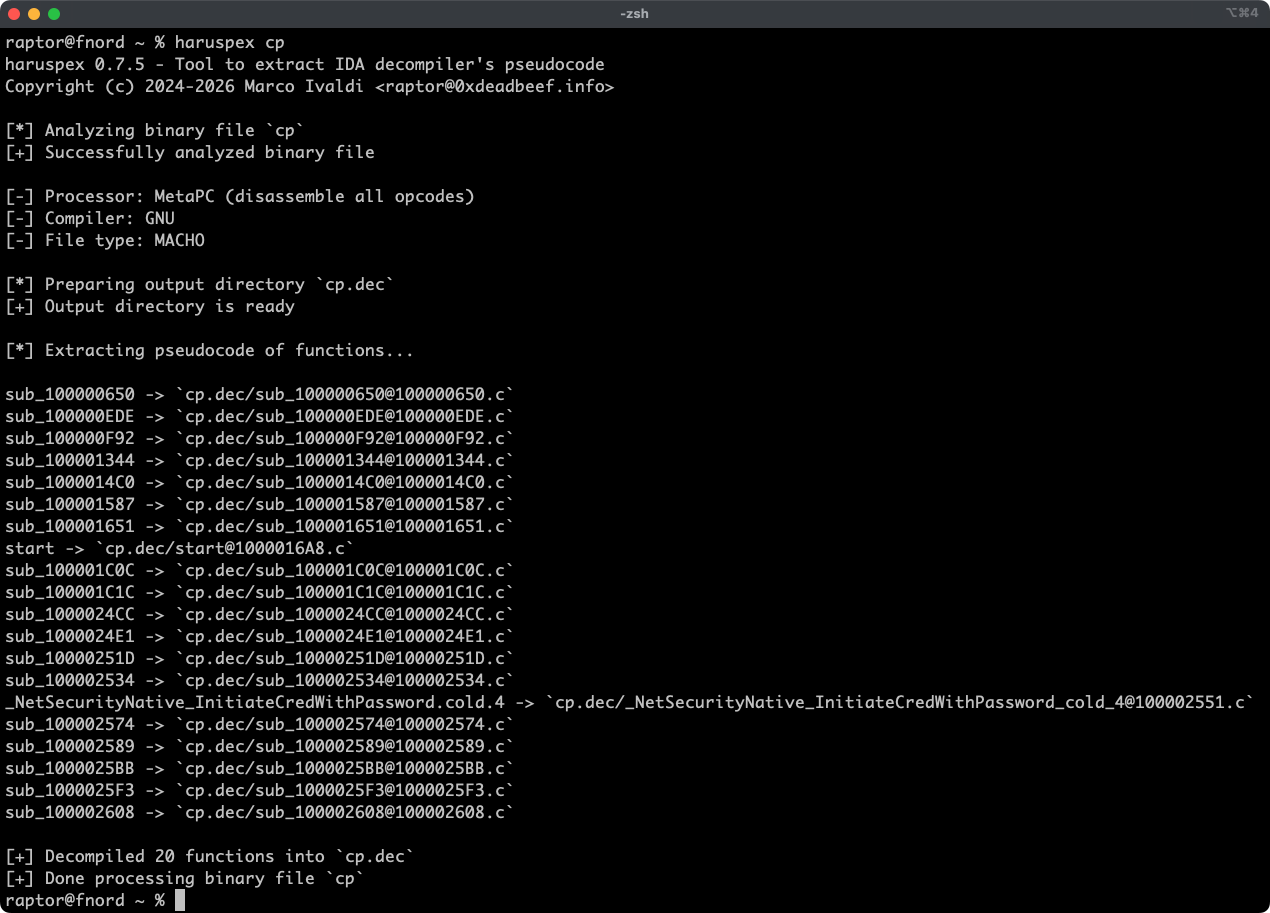 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 opengrep/opengrep
🔎 محرك تحليل ثابت للشيفرة البرمجية لاكتشاف المشكلات الأمنية في الشيفرة.
 awarexone/agentic-bug-hunter
طقم أدوات صيد الثغرات (Bug Bounty) مدعوم بالذكاء الاصطناعي، يعمل مع اشتراك أو بدونه.
 owasp/devsecopsguideline
يمكن أن يساعدنا دليل OWASP DevSecOps في دمج الأمان كجزء من مسار التطوير.
 blackvectorops/semantic_firewall
توليد بصمات دلالية حتمية لدوال Go. اكتشاف الأبواب الخلفية على نمط xz والتحقق من التكافؤ الدلالي باستخدام تحليل الإسناد الأحادي الثابت (SSA) والتطور…
semgrep/semgrepتحليل ثابت خفيف الوزن للعديد من اللغات. اعثر على متغيرات الأخطاء باستخدام أنماط تشبه الكود المصدري.
 semgrep/semgrep-rules
حزمة قواعد تحليل ثابت لكشف الثغرات الأمنية وأنماط الكود الخطيرة ومشكلات التكوين عبر العديد من لغات البرمجة؛ تتكامل مع سير عمل الفحص في CI/CD.
 analysis-tools-dev/static-analysis
دليل منسّق لأدوات التحليل الثابت (SAST) وأدوات الفحص (linters) للغات البرمجة وملفات الإعدادات وأدوات البناء والتكامل المستمر (CI)، مع التركيز على…
 stackrox/kube-linter
KubeLinter هي أداة تحليل ثابت تفحص ملفات Kubernetes بصيغة YAML ومخططات Helm للتأكد من أن التطبيقات الممثلة فيها تلتزم بأفضل الممارسات.
 promptfoo/modelaudit
ماسح أمني لملفات نماذج الذكاء الاصطناعي/التعلم الآلي. يكتشف الشيفرات الخبيثة، والأبواب الخلفية، والثغرات قبل النشر.
 bridgecrewio/checkov
أداة تحليل ثابت للبنية التحتية كرمز (IaC) تكتشف سوء التهيئة السحابية، الثغرات الأمنية، والأسرار عبر Terraform وKubernetes وCloudFormation وصور…
 checkmarx/kics
ماسح تحليل ثابت للبنية التحتية كرمز يكشف الثغرات الأمنية، وانتهاكات الامتثال، والتكوينات الخاطئة عبر Terraform وKubernetes وCloudFormation وأكثر من…
 0xdea/ghidra-scripts
نصوص Ghidra مُنتقاة لأتمتة الهندسة العكسية وتحليل الثغرات: تحديد الدوال غير الآمنة، استخراج الكود الزائف لفك الترجمة، إصلاح المراجع المتبادلة في…
 openbreach/canop
أداة تحليل ثابتة تعمل من سطر الأوامر تفحص الكود المولَّد بالذكاء الاصطناعي بحثًا عن الثغرات مثل حقن SQL والانعكاس غير الآمن والأسرار المضمَّنة، مع…
 0xdea/semgrep-rules
مجموعة من قواعد Semgrep الخاصة بي لتسهيل أبحاث الثغرات الأمنية.








