
 #1
أدوات لفحص برمجيات خبيثة وثنائيات دون تنفيذها (مثل برامج التفكيك، برامج فك الضغط).
موصى به من Kitploit
 ilhamrzr/rar-anomaly-inspector
أداة PowerShell دفاعية للفحص الثابت لأرشيفات RAR واكتشاف شذوذ اجتياز المسار المرتبطة بـ CVE-2025-8088.
 scabench/jsonorg-fn1
تطبيق بسيط يحتوي على ثغرة CVE-2022-45688
 sudotom/rcno-reviews
Recencio Book Reviews - إضافة ووردبريس لإدارة مراجعات الكتب. تم إنشاؤها في الأصل بواسطة Kemory Grubb. نسخة مشتقة (fork) مُصحّحة أمنياً تعالج…
 gmh5225/evmbench-certora-agent-harness
إطار عمل وكيل تكراري يستخدم نماذج اللغة الكبيرة (LLMs) و Certora Prover لتوليد وتحسين مواصفات CVL للعقود الذكية، مع إعادة تغذية مخرجات المدقق حتى…
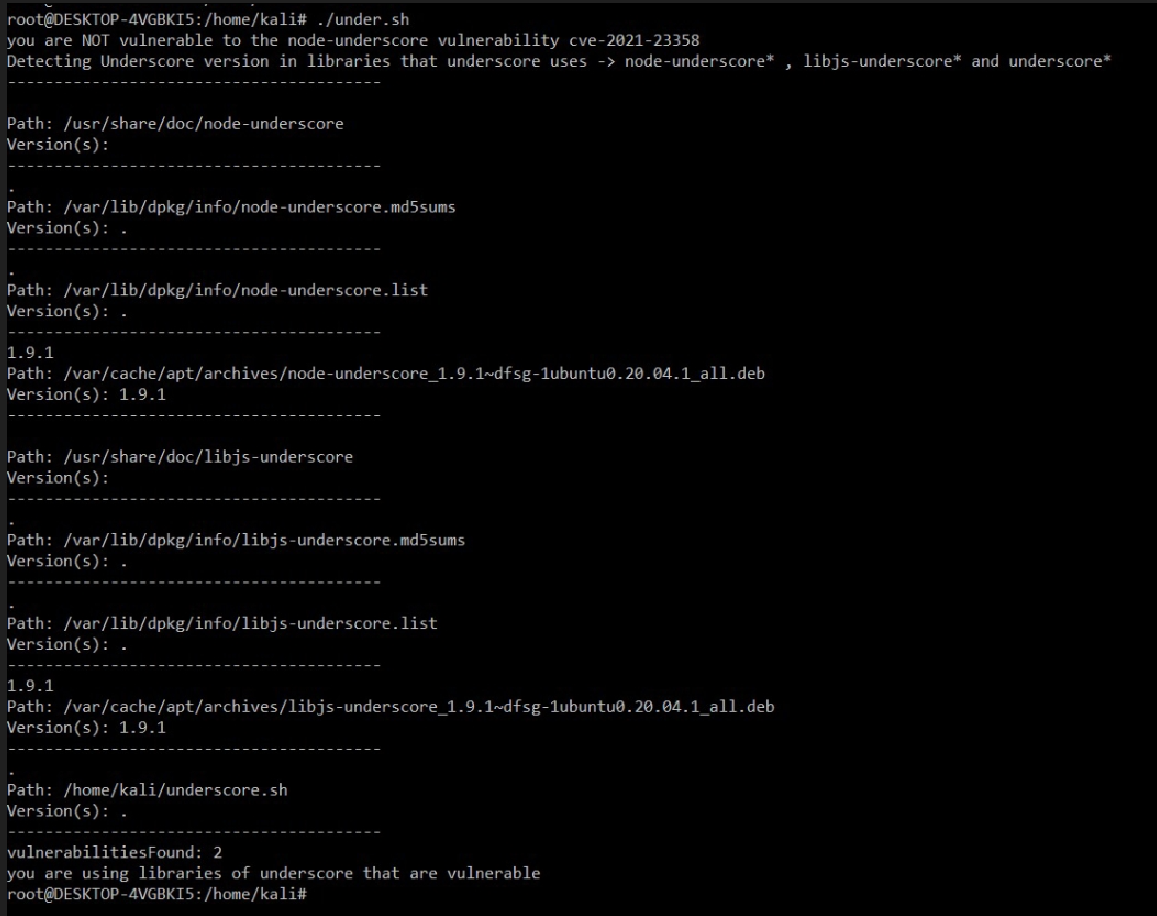 ekamsinghwalia/detection-script-for-cve-2021-23358
سكربت كشف لـ CVE-2021-23358
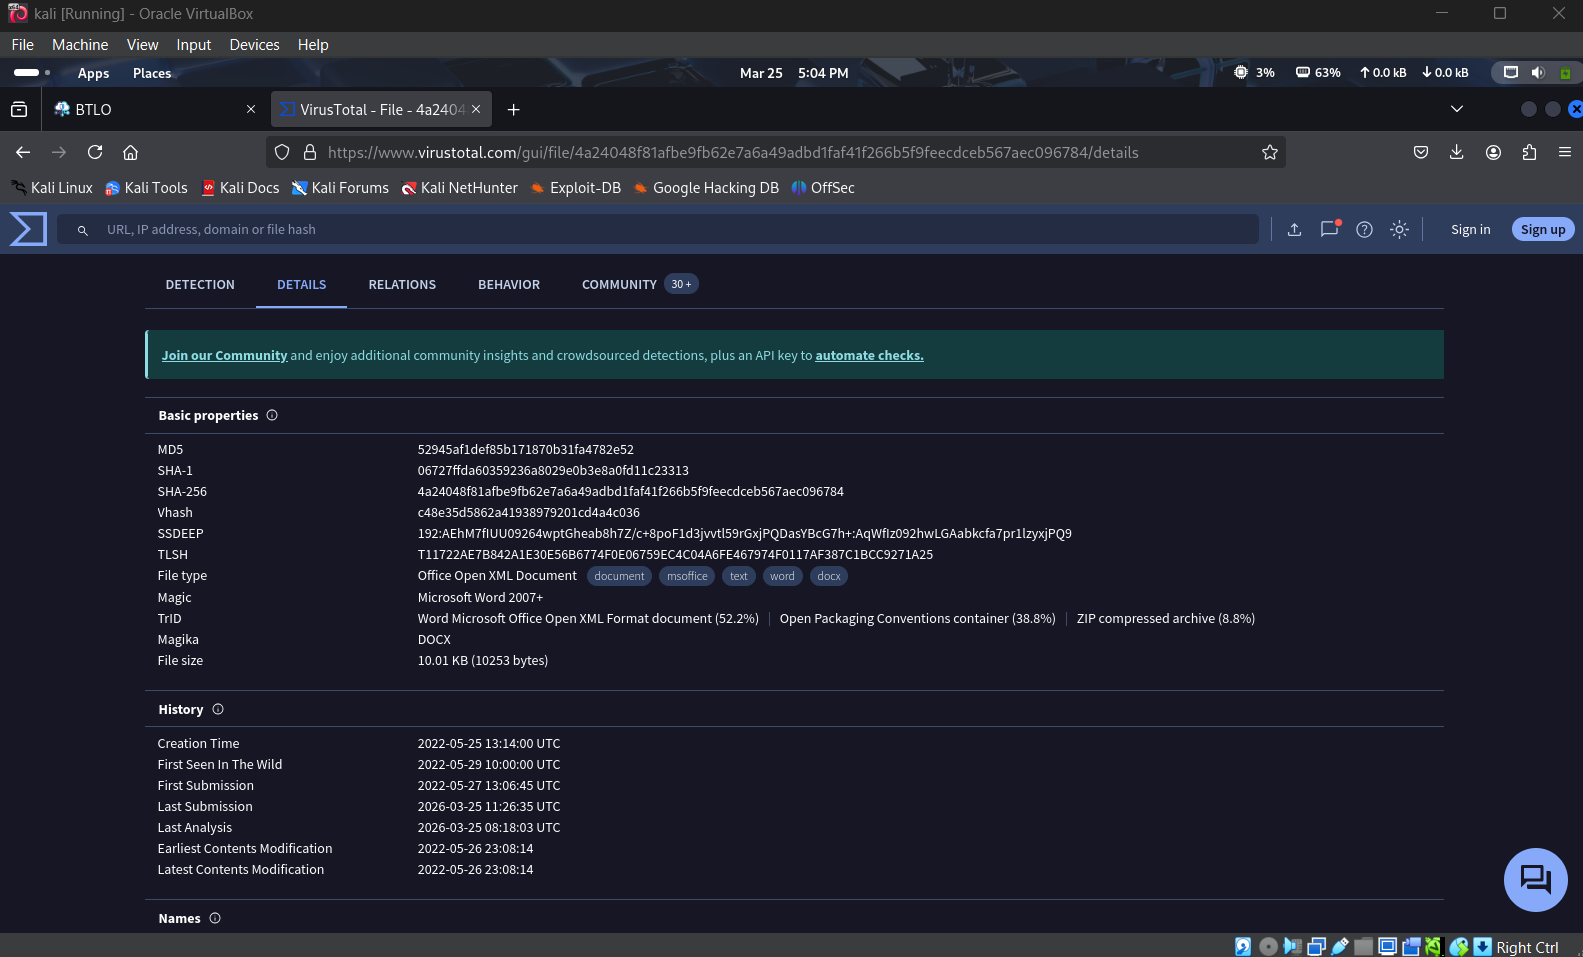 imvihanga03/static-malware-analysis-follina-cve-2022-30190
تحليل ثابت للبرمجيات الخبيثة لـ Follina (CVE-2022-30190) من Blue Team Labs Online
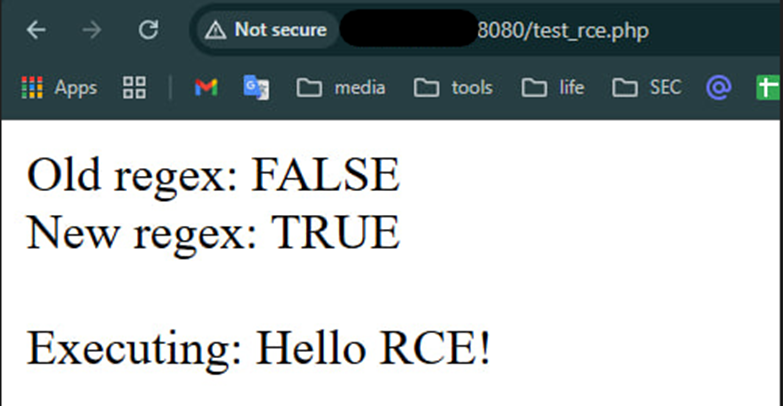 soltanali0/cve-2024-12877-exploit
عرض توضيحي تعليمي لاستغلال CVE-2024-12877 لثغرة حقن كائنات PHP في إضافة GiveWP ووردبريس. يتضمن تحليل السبب الجذري، وتقنيات تجاوز regex، وممارسات…
 tiran/cve-2018-8970
عرض توضيحي لـ https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970
 ekamsinghwalia/openssl-vulnerability-detection-script
هذا نص كشف ثغرة أمنية لـ OpenSSL الخاص بـ CVE-2022-2274
 tronciuvlad/cve-2024-26475
تتيح مشكلة في radare2 التابع لمشروع radareorg، في الإصدارات من v.0.9.7 حتى v.5.8.6، والتي تم إصلاحها في v.5.8.8، لمهاجم محلي التسبب في حرمان من…
 cucumberanorsncompany/sealsecurityassignment
البحث في الثغرة CVE-2023-26136
 klassiker/cve-2025-55182
تحليل قائم على CodeQL لثغرة تلوث النموذج الأولي CVE-2025-55182 في مكونات خادم React، مع POC للاستغلال واستعلامات كشف ثابتة لاجتياز الخصائص غير الآمن.
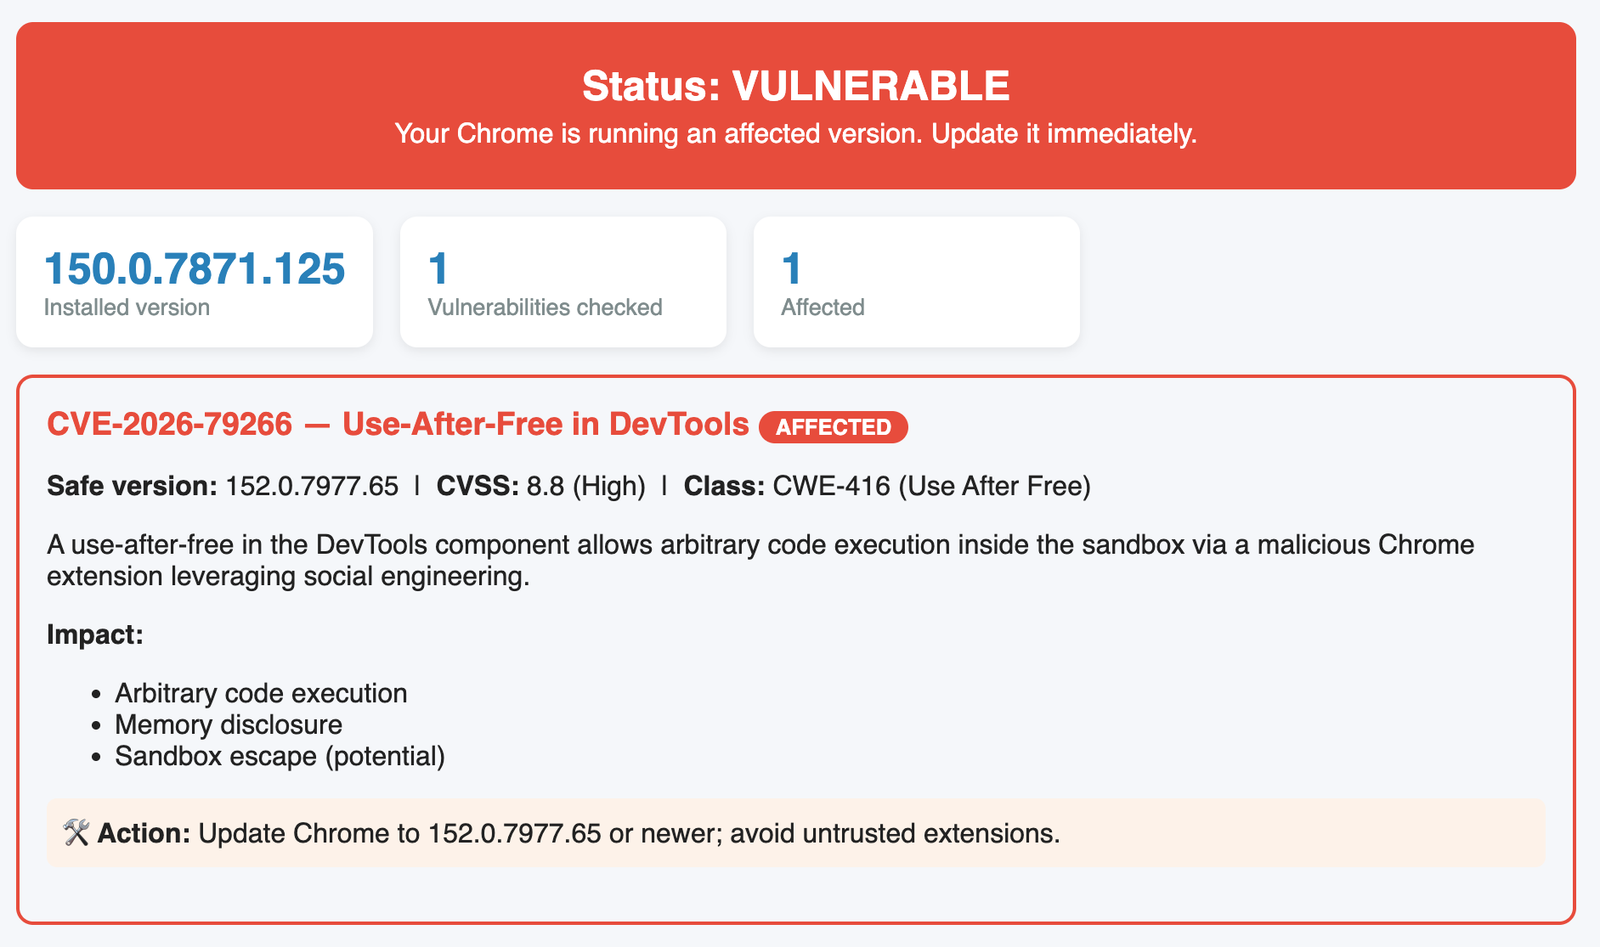 virologi-info/chrome-vuln-scanner
تحقق من CVE-2026-79266. ثغرة استخدام بعد التحرير (use-after-free) في مكوّن DevTools تسمح بتنفيذ تعليمات برمجية عشوائية داخل بيئة الحماية (sandbox)…
 captain4554/captain4554.github.io
🔍 امسح بحثًا عن ثغرات CVE-2025-55182 باستخدام أداة هجينة تجمع بين التحليل الثابت والتحليل الديناميكي لتحسين تقييمات الأمان.
 dwictor0/poc-cve-2025-25200
ReDoS استكشاف التراجع في التعبيرات المنتظمة، مما يؤدي إلى استهلاك مفرط لوحدة المعالجة المركزية ورفض الخدمة (DoS) في تطبيقات Node.js.
 p3dr16k/log4j-1.2.15-mod
log4j الإصدار 1 مع تصحيح لثغرة CVE-2021-44228
 ianoboyle/cve-2025-57833
مثال تطبيق ضعيف لـ CVE-2025–57833








