

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
chrome-vuln-scanner — تحقق من CVE-2026-79266. ثغرة استخدام بعد التحرير (use-after-free) في مكوّن DevTools تسمح بتنفيذ تعليمات برمجية عشوائية داخل بيئة الحماية (sandbox) عبر امتداد Chrome خبيث يستغل الهندسة الاجتماعية. | Kitploit
أدوات/GitHubGitHub/virologi-info/chrome-vuln-scanner
أدوات دفاعيةالتحليل الثابتماسحات الثغرات الأمنيةأمن الويبالتعلم والتعليم
GitHubvirologi-info/chrome-vuln-scanner

chrome-vuln-scanner

تحقق من CVE-2026-79266. ثغرة استخدام بعد التحرير (use-after-free) في مكوّن DevTools تسمح بتنفيذ تعليمات برمجية عشوائية داخل بيئة الحماية (sandbox) عبر امتداد Chrome خبيث يستغل الهندسة الاجتماعية.

مشاركة
عرض المستودع
45منذ 2 أشهرلم تتم المراجعة بعد

ماسح ثغرات Chrome

أداة دفاعية خفيفة بدون أي تبعيات خارجية، تتحقق من إصدار Google Chrome المثبّت مقابل الثغرات الأمنية المعروفة وتُنشئ تقرير HTML مرئيًا سهل الفهم.

أداة دفاعية خفيفة للتحقق من إصدار Google Chrome مقابل الثغرات المعروفة، ثم تُنشئ تقرير HTML مرئيًا سهل الفهم.

الميزات

  • الكشف التلقائي عن إصدار Chrome على macOS (أو تمريره يدويًا عبر --version)
  • الفحص مقابل CVEs المعروفة (قاعدة بيانات ثغرات قابلة للتوسيع)
  • تقرير HTML مرئي مع لوحة حالة واضحة: ثغرة (VULNERABLE) / آمن (SAFE)
  • تصور تعليمي لثغرة الاستخدام بعد التحرير (CWE-416) — مخطط ذاكرة مفاهيمي
  • مخرجات JSON للاستخدام في CI / التحليل الإضافي
  • ثنائي اللغة — نسخة إندونيسية (chrome-vuln-checker.py) ونسخة إنجليزية (chrome-vuln-checker-en.py)

الاستخدام

# الكشف التلقائي عن إصدار Chrome وإنشاء تقرير HTML (إنجليزي)
python3 chrome-vuln-checker-en.py --html report_en.html

# النسخة الإندونيسية
python3 chrome-vuln-checker.py --html report.html

# تمرير الإصدار يدويًا + حفظ JSON
python3 chrome-vuln-checker-en.py --version 150.0.7871.125 --json result.json

# الإخراج إلى الطرفية فقط
python3 chrome-vuln-checker-en.py
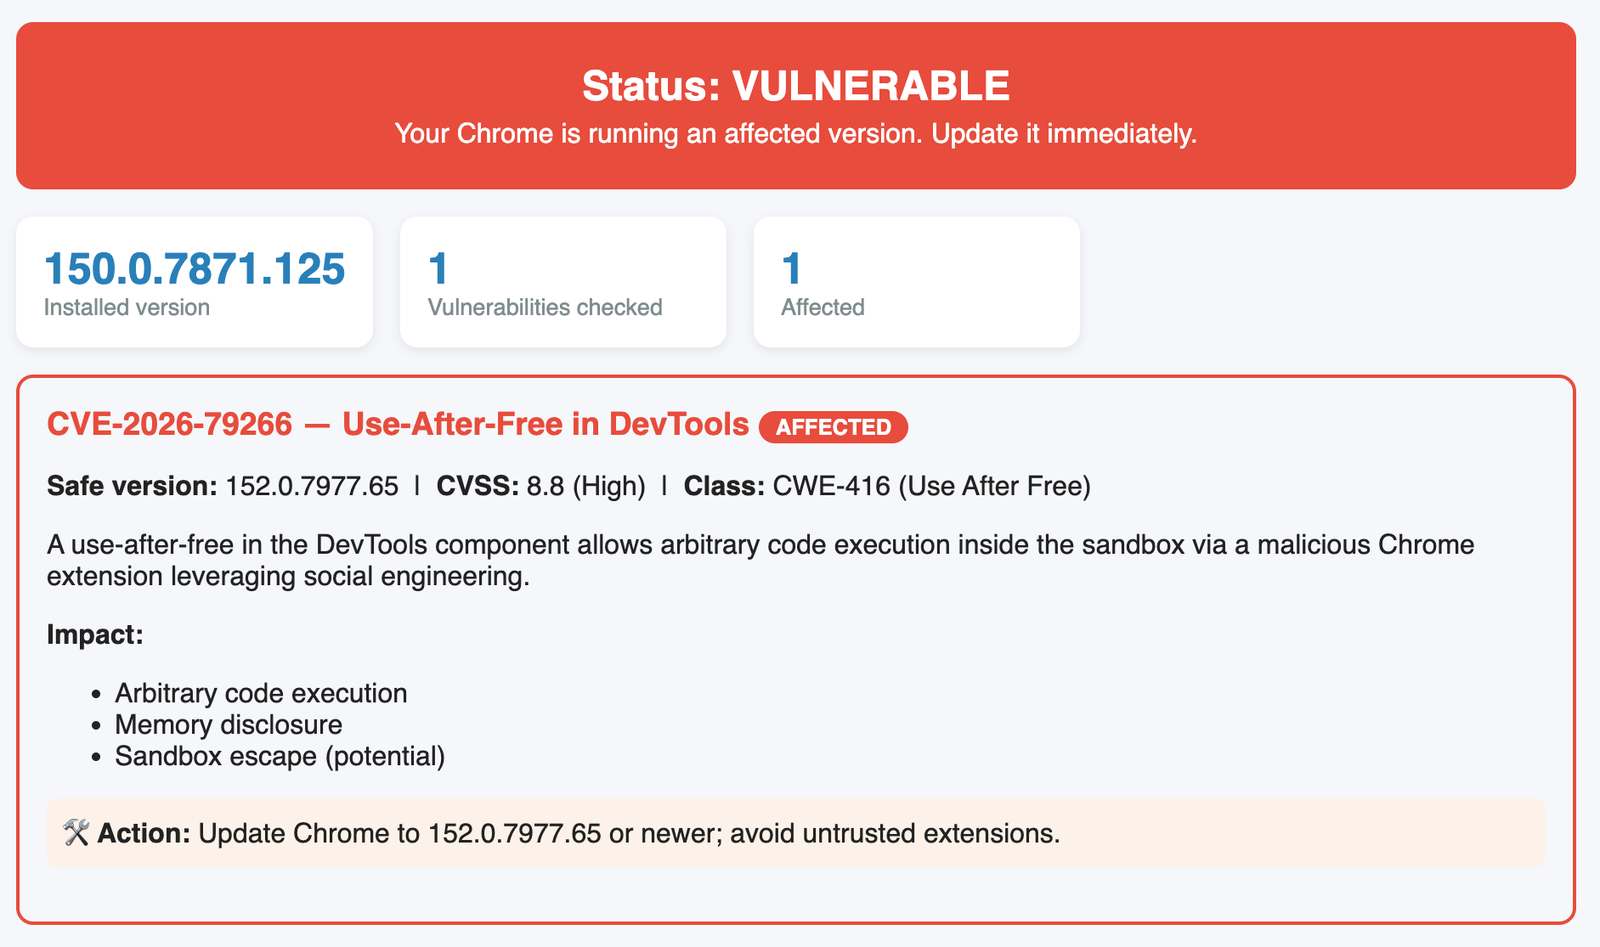
مثال على التقرير (لقطة شاشة)

تقرير ثغرات Chrome

يتضمن تقرير HTML

  • شريط الحالة — ثغرة (VULNERABLE) باللون الأحمر أو آمن (SAFE) باللون الأخضر
  • بطاقات الملخص — الإصدار المثبّت، عدد الثغرات المفحوصة، عدد المتأثرات
  • كتل تفاصيل الثغرات — CVSS، فئة CWE، الإصدار الآمن، التأثير، المعالجة
  • مخطط تعليمي للاستخدام بعد التحرير — النمط المكوّن من 4 مراحل (تخصيص → تحرير → استخدام → استغلال)

ملاحظات مهمة

  • إخلاء مسؤولية صادق حول عناوين الذاكرة: عناوين السجلات/الذاكرة المحددة لاستغلال حقيقي غير منشورة وتعتمد على تخطيط الكومة في وقت التشغيل. تعرض الأداة مخطط ذاكرة مفاهيميًا، وليس عناوين مختلقة.
  • تتحقق هذه الأداة من الإصدار مقابل الثغرات المعروفة فقط. ولا تضمن أمانًا كاملًا.
  • تتحقق هذه الأداة فقط من الإصدار مقابل الثغرات المعروفة. ولا تضمن أمانًا كاملًا.

مثال: CVE-2026-79266 (استخدام بعد التحرير في DevTools)

  • الإصدار المُصلَح: 152.0.7977.65
  • CVSS: 8.8 (عالٍ)
  • الفئة: CWE-416
  • التأثير: تنفيذ تعليمات برمجية عشوائية داخل بيئة الحماية عبر امتداد خبيث

إصدارات Chrome الأقل من 152.0.7977.65 معرّضة للثغرة — حدّث فورًا.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





