Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Static-Malware-Analysis-Follina-CVE-2022-30190 — تحليل ثابت للبرمجيات الخبيثة لـ Follina (CVE-2022-30190) من Blue Team Labs Online | Kitploit
أدوات/GitHubGitHub/imvihanga03/static-malware-analysis-follina-cve-2022-30190
التحليل الثابتتحليل الثغرات الأمنيةالاستغلالتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةالتعلم والتعليممختبرات وتدريب عملي
GitHub
imvihanga03/static-malware-analysis-follina-cve-2022-30190

Static-Malware-Analysis-Follina-CVE-2022-30190

تحليل ثابت للبرمجيات الخبيثة لـ Follina (CVE-2022-30190) من Blue Team Labs Online

عرض المستودع
129منذ 7 أشهرلم تتم المراجعة بعد
مشاركة

التحليل الثابت للبرامج الضارة لـ Follina (CVE-2022-30190) من Blue Team Labs Online


المختبر: Blue Team Labs Online – تحدّي Follina

نوع التحليل: تحليل ثابت

الأدوات المستخدمة: VirusTotal، مستكشف ملفات Windows


مقدمة

في رحلتي ضمن فريق الدفاع (Blue Team)، أردت أن أفهم بعمق الهجمات المستندة إلى المستندات في العالم الحقيقي.
صادفت مستند Microsoft Word مشبوهاً باسم sample.doc وقررت تحليله بشكل ثابت — دون تشغيل الملف مطلقاً.

يوثق هذا التقرير عملية التحليل الثابت الكاملة التي أجريتها، والاكتشافات الرئيسية، والدروس المهمة التي تعلمتها حول استغلال Follina الشهير (CVE-2022-30190).
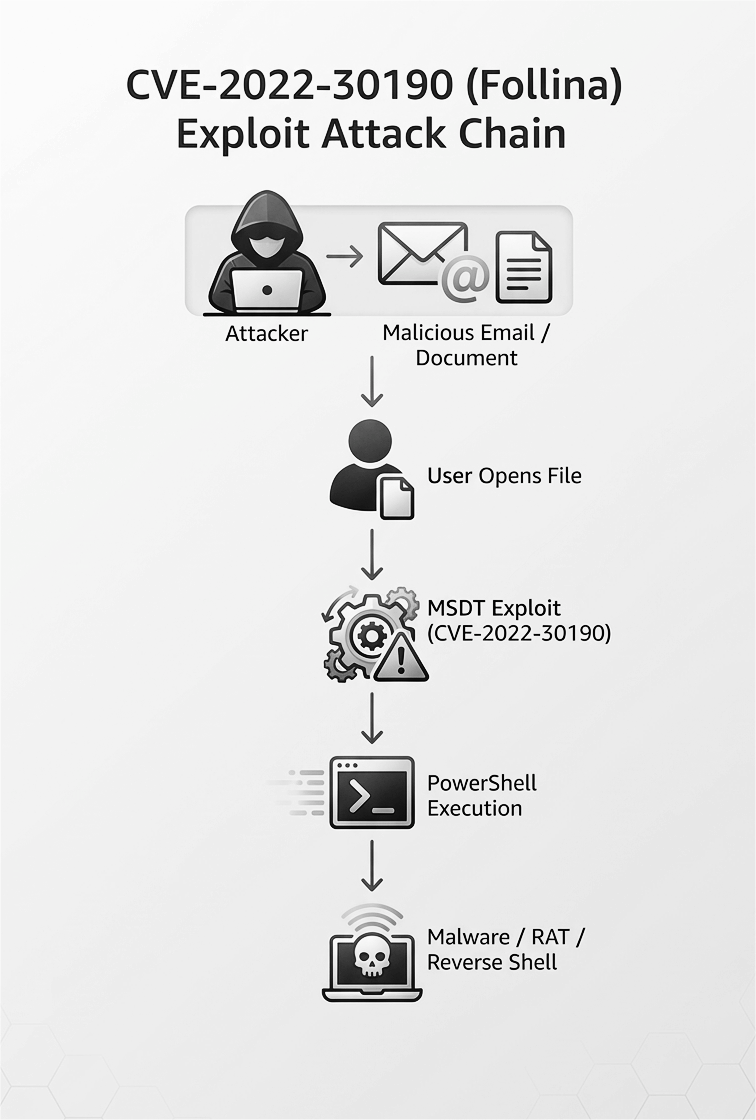
مخطط هجوم Follina

الخطوة الأولى: الملاحظة الأولية للملف

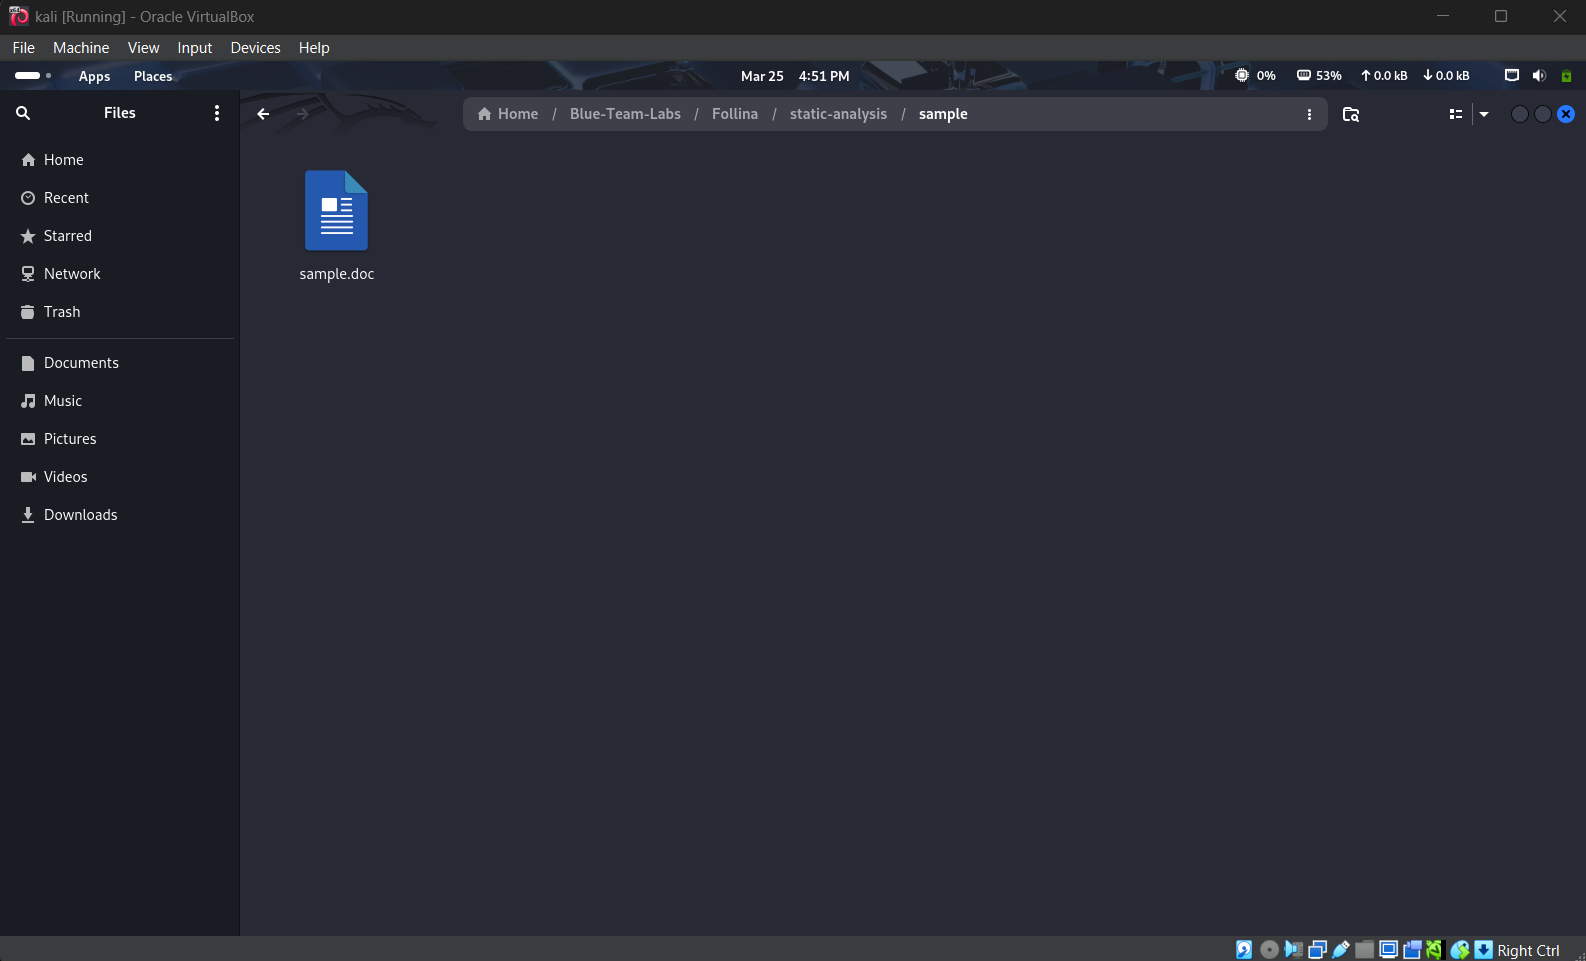
بدأت بفحص الملف في مستكشف الملفات الخاص بي.

  • اسم الملف: sample.doc
  • الحجم: حوالي 10 كيلوبايت
  • المظهر: بدا وكأنه مستند Word عادي تماماً

ملف العينة في مستكشف الملفات

على الرغم من أنه بدا غير ضار، كنت أعلم جيداً ألا أفتحه. انتقلت مباشرة إلى التحقق من معلومات التهديدات.

الخطوة الثانية: تحليل VirusTotal

حمّلت الملف إلى VirusTotal للحصول على صورة فورية عن سمعته.

النتائج الرئيسية:

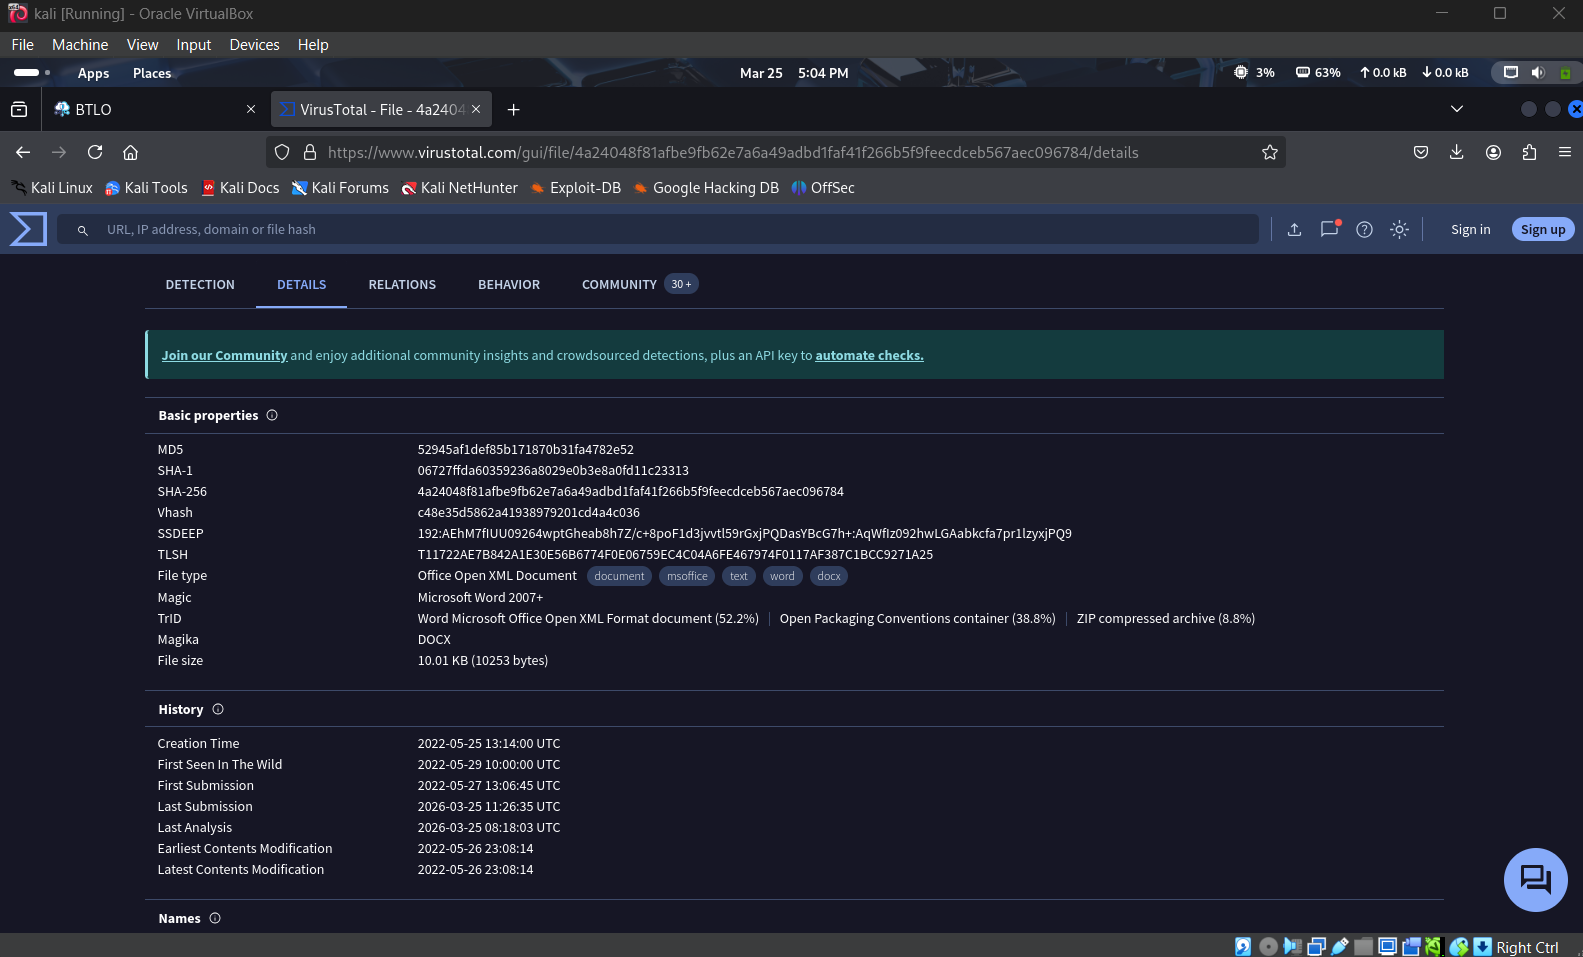
  • SHA-256: 4aa240481afbe9fb62e7a6a4a9adbd1faf41f266b5f9feecdeb567aec096784
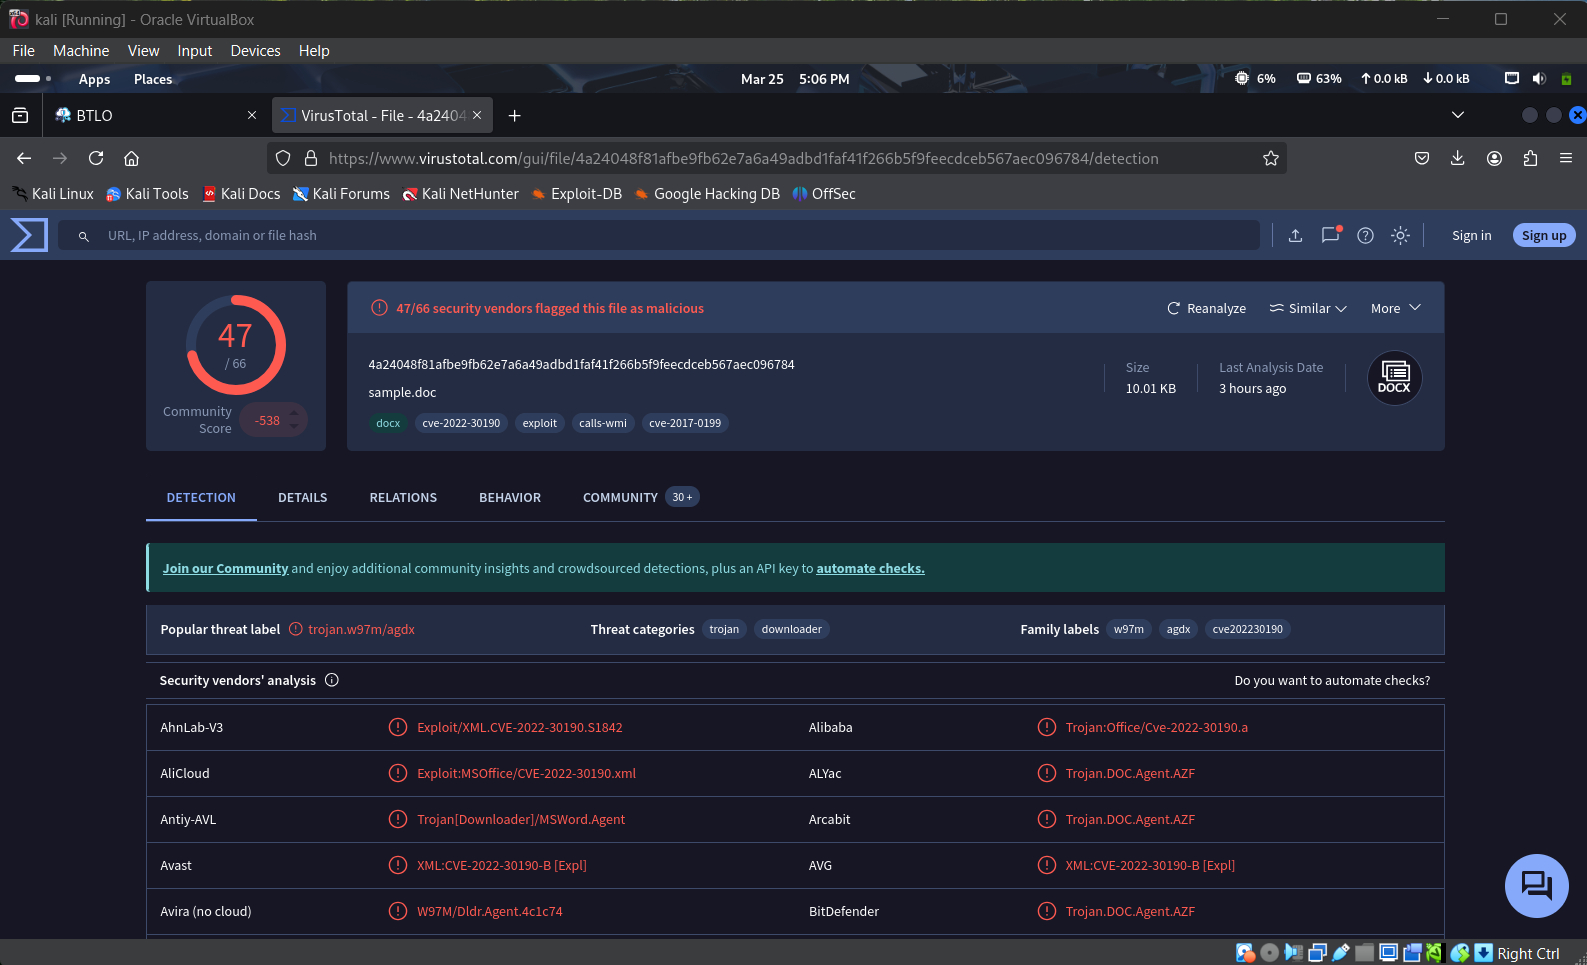
  • نسبة الكشف: 46 من أصل 65 بائعاً أمنياً صنفوه كضار
  • نوع الملف: مستند Office Open XML
  • العلامات البارزة: cve-2022-30190، exploit، calls-wmi

نظرة عامة على VirusTotal - التجزئة ونوع الملف

كشف VirusTotal

نسبة الكشف العالية وعلامة CVE أخبرتني فوراً أن هذا ليس فيروساً ماكروياً بسيطاً.

الخطوة الثالثة: تقنيات MITRE ATT&CK

استكشفت علامة التبويب "السلوك" (Behavior) لفهم التقنيات التي يستخدمها هذا النموذج.

التقنيات الرئيسية المرصودة:

  • T1203 – الاستغلال لتنفيذ العميل
  • T1559 – الاتصال بين العمليات
  • T1059 – مترجم الأوامر والبرمجة النصية

هذه التقنيات هي علامات كلاسيكية لسلسلة هجوم Follina.
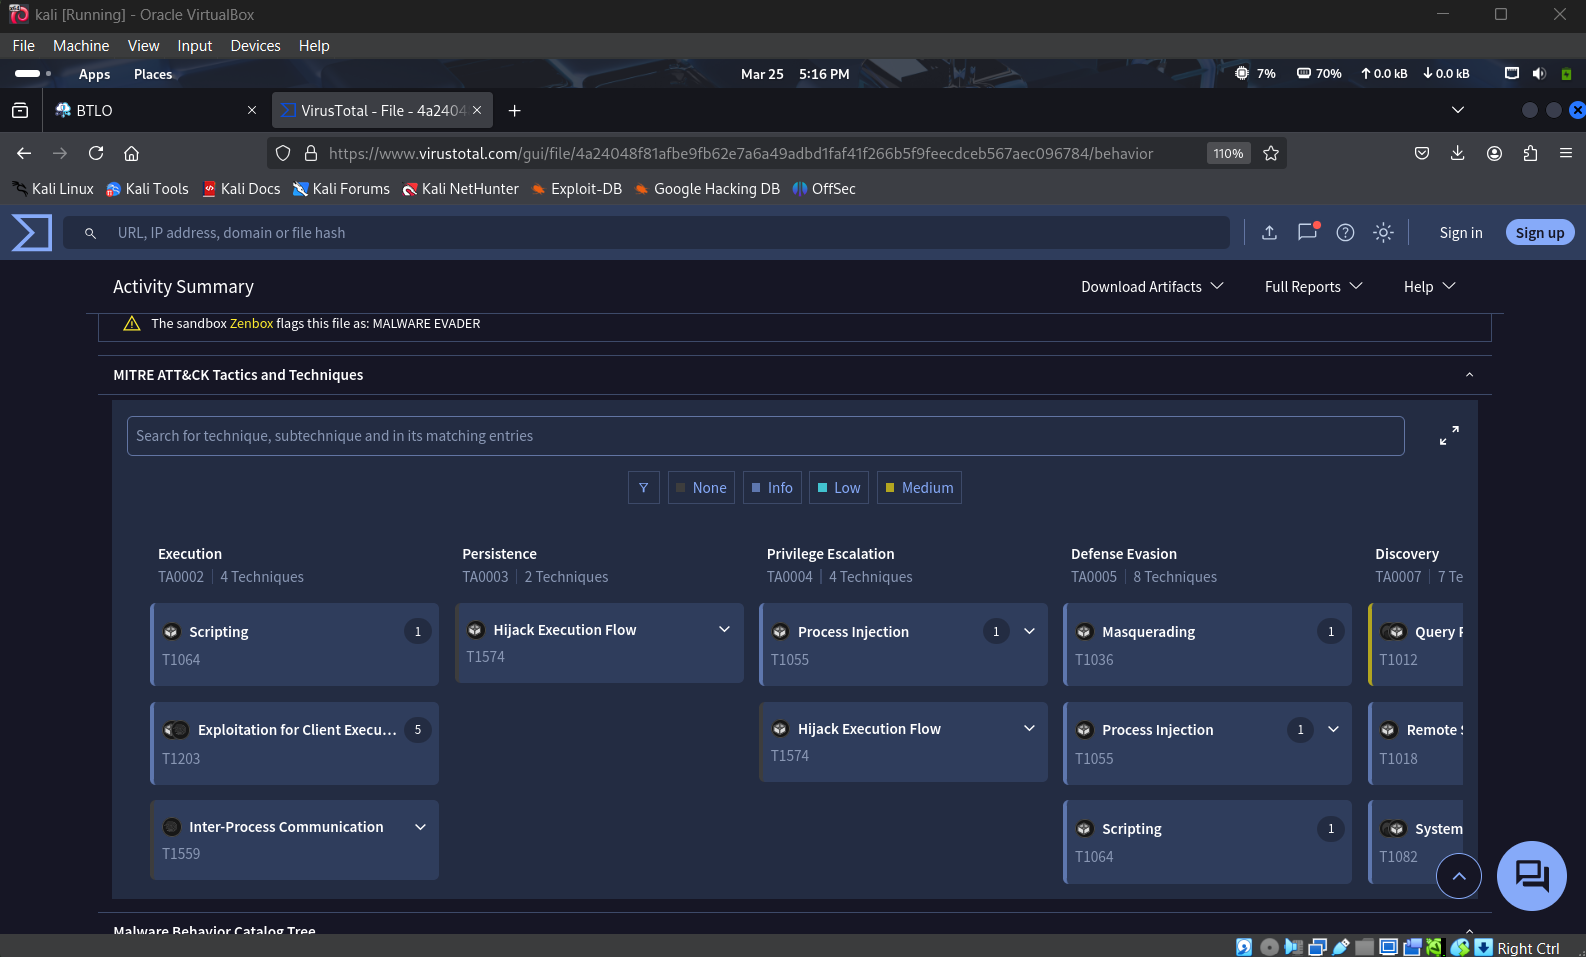
تقنيات MITRE ATT&CK

الخطوة الرابعة: عناوين URL المتصلة والعلاقات الخارجية

الجزء الأكثر إثارة للاهتمام كان في قسم العلاقات → عناوين URL المتصلة (Relations → Contacted URLs).

يحاول المستند الوصول إلى نطاقات مشبوهة تحت xmlformats.com (انتحال واضح لنطاقات Microsoft الشرعية) ويطلب ملفاً باسم RDF842l.html.

هذه هي السمة المميزة لاستغلال Follina — استخدام علاقات XML الخارجية لتشغيل بروتوكول ms-msdt:.
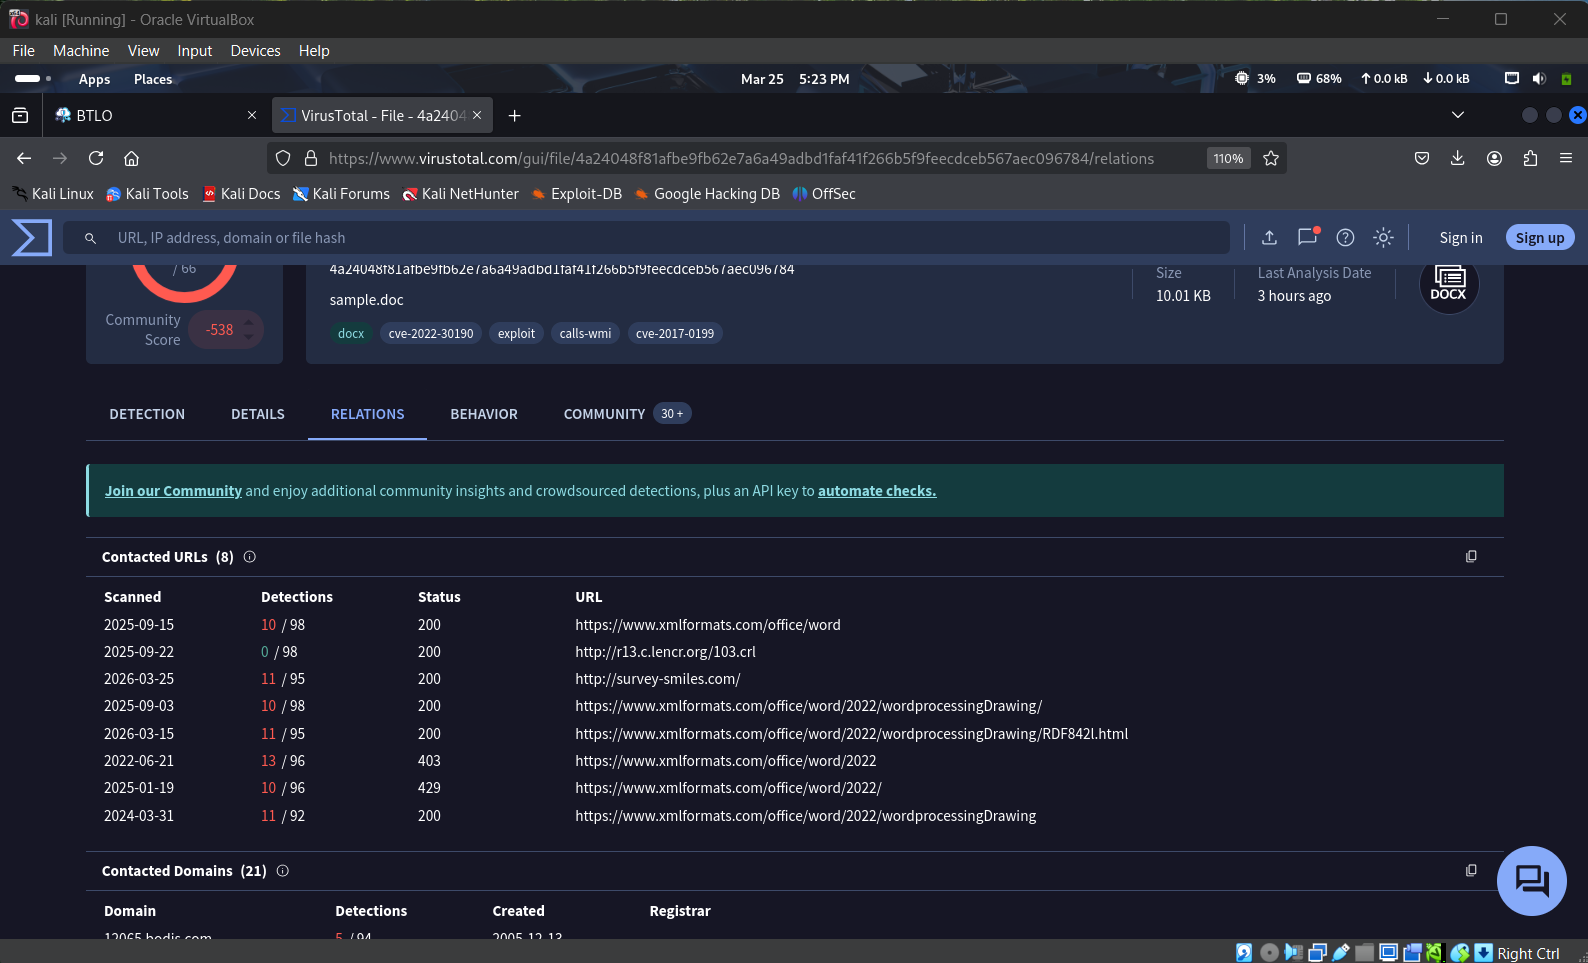
عناوين URL المتصلة

النقاط الرئيسية المستفادة من هذا التحليل

  • Follina هو استغلال خطير يعمل بدون ماكرو.
  • يمكن للمهاجمين إخفاء السلوك الضار داخل علاقات مستندات Office.
  • تحقق دائماً من المستندات المشبوهة باستخدام التحليل الثابت قبل فتحها.
  • المراجع الخارجية في ملفات .rels هي علامة حمراء لا ينبغي تجاهلها أبداً.

ما تعلمته

كانت هذه أول مختبر تحليل للبرامج الضارة حقيقية لي، وقد علمتني مدى تعقيد استغلال المستندات الحديثة.
أصبح لدي الآن فهم أفضل بكيفية تجاوز المهاجمين للضوابط الأمنية الشائعة ولماذا التحليل الثابت هو مهارة مهمة جداً لكل عضو في فريق الدفاع (Blue Team).

أنا متحمس لمواصلة هذه الرحلة وتحليل نماذج أكثر تعقيداً في المستقبل.


🛡️ Vihanga | عضو فريق دفاع طموح

تواصل معي على LinkedIn مرحباً بالملاحظات والاقتراحات والمناقشات!

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →