#1

 bethington/ghidra-mcp
خادم MCP يربط بين الهندسة العكسية لـ Ghidra وأدوات الذكاء الاصطناعي: 256 أداة لفك التجميع، ومحاكاة P-code، والتصحيح المباشر، وتحليل تدفق البيانات،…
 rocky/python-uncompyle6
مفكك بايتكود بايثون عبر الإصدارات
 intelowlproject/intelowl
منصة استخبارات تهديدات قابلة للتوسع تُثري المؤشرات والملفات باستخدام أكثر من 200 محلل، مع واجهة مستخدم رسومية مدمجة، وواجهة REST API، وسير عمل آلي…
 joernio/joern
منصة تحليل كود مفتوحة المصدر لـ C/C++/Java/Binary/Javascript/Python/Kotlin مبنية على رسوم بيانية لخصائص الكود. Discord https://discord.gg/vv4MH284Hc
 jetbrains/fernflower
مفكك تحويل من بايت كود جافا إلى جافا، يُستخدم في IntelliJ IDEA.
 retirejs/retire.js
ماسح ضوئي يكتشف استخدام مكتبات جافا سكريبت ذات ثغرات أمنية معروفة. يمكنه أيضًا إنشاء قائمة مكونات برمجية (SBOM) للمكتبات التي يعثر عليها.

 semgrep/semgrep-rules
حزمة قواعد تحليل ثابت لكشف الثغرات الأمنية وأنماط الكود الخطيرة ومشكلات التكوين عبر العديد من لغات البرمجة؛ تتكامل مع سير عمل الفحص في CI/CD.
 e-m-b-a/emba
EMBA - محلل أمان البرامج الثابتة
 anthropics/oss-scanner
خدمة تبني المستودعات مفتوحة المصدر المسجَّلة في أجهزة افتراضية معزولة دون اتصال بالإنترنت وتفحصها بحثًا عن الثغرات الأمنية، وترسل النتائج عبر البريد…
 ezyang/htmlpurifier
مرشح HTML متوافق مع المعايير مكتوب بلغة PHP
 hasherezade/pe-bear
أداة عكس هندسة لـ Portable Executable مع واجهة مستخدم رسومية سهلة الاستخدام
 stackrox/kube-linter
KubeLinter هي أداة تحليل ثابت تفحص ملفات Kubernetes بصيغة YAML ومخططات Helm للتأكد من أن التطبيقات الممثلة فيها تلتزم بأفضل الممارسات.
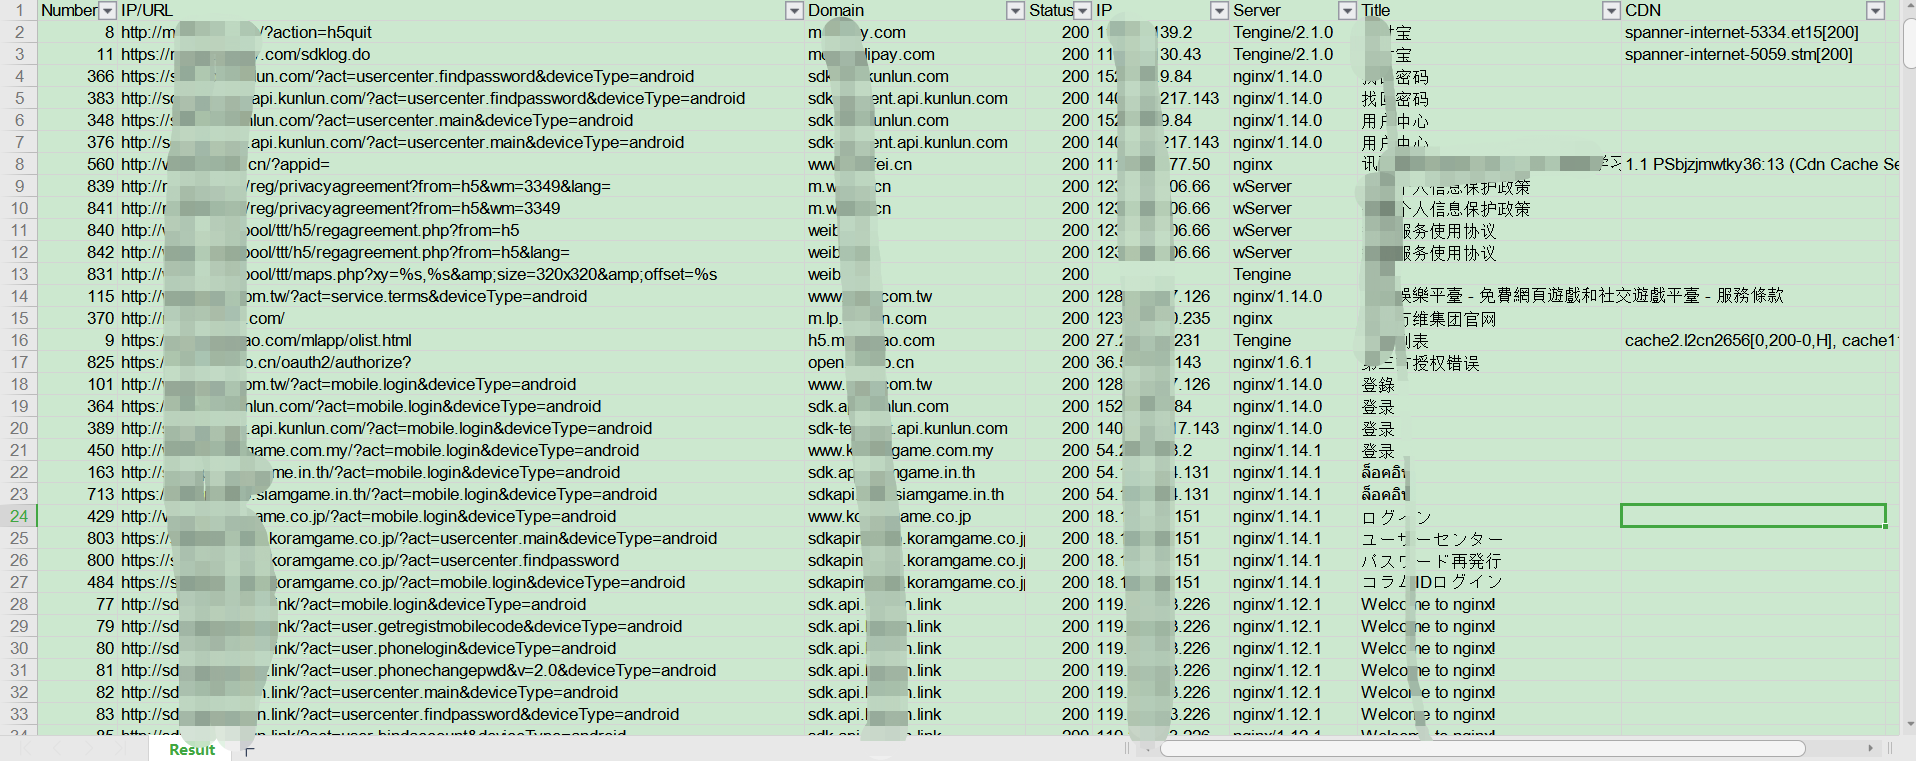 kelvinben/appinfoscanner
一款适用于以HW行动/红队/渗透测试团队为场景的移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具,可以帮助渗透测试工程师、攻击队成员、红队成员快速收集到移动端或者静态WEB站点中关键的资产信息并提供基本的信息输出,如:Title、Domain、CDN、指纹信息、状态信息等。
 c2sp/wycheproof
مشروع Wycheproof يختبر مكتبات التشفير ضد الهجمات المعروفة.
 rednaga/apkid
مُعرّف تطبيقات أندرويد للحزم والحمايات والمُشوِّهات والغرائب - PEiD لأندرويد