
 #1
أدوات لفحص برمجيات خبيثة وثنائيات دون تنفيذها (مثل برامج التفكيك، برامج فك الضغط).
موصى به من Kitploit

 revng/revng
إطار عمل مفتوح المصدر لتحليل الملفات الثنائية ومفكك تجميع مبني على LLVM وQEMU، يرفع الملفات الثنائية إلى تمثيل وسيط قابل للقراءة لهندسة عكسية.
 microsoft/applicationinspector
مُحلل شيفرة مصدرية مصمم لكشف الميزات ذات الاهتمام والخصائص الأخرى للإجابة بسرعة على سؤال 'ما الموجود في الشيفرة؟' باستخدام التحليل الثابت مع محرك…
 vaib25vicky/awesome-mobile-security
جهد لإنشاء مكان واحد يجمع كل ما يتعلق بأمان أندرويد و iOS من مواد مفيدة. جميع المراجع والأدوات تعود لأصحابها. أنا فقط أقوم بصيانتها.
 open-policy-agent/conftest
اكتب اختبارات ضد بيانات الإعدادات المهيكلة باستخدام لغة الاستعلام Rego الخاصة بـ Open Policy Agent
 erocarrera/pefile
pefile هي وحدة Python لقراءة ملفات PE (القابلة للتنفيذ المحمولة) والعمل معها.
 saeidshirazi/awesome-android-security
قائمة منتقاة من مواد وموارد أمان أندرويد لمختبرِي الاختراق وصائدي الثغرات
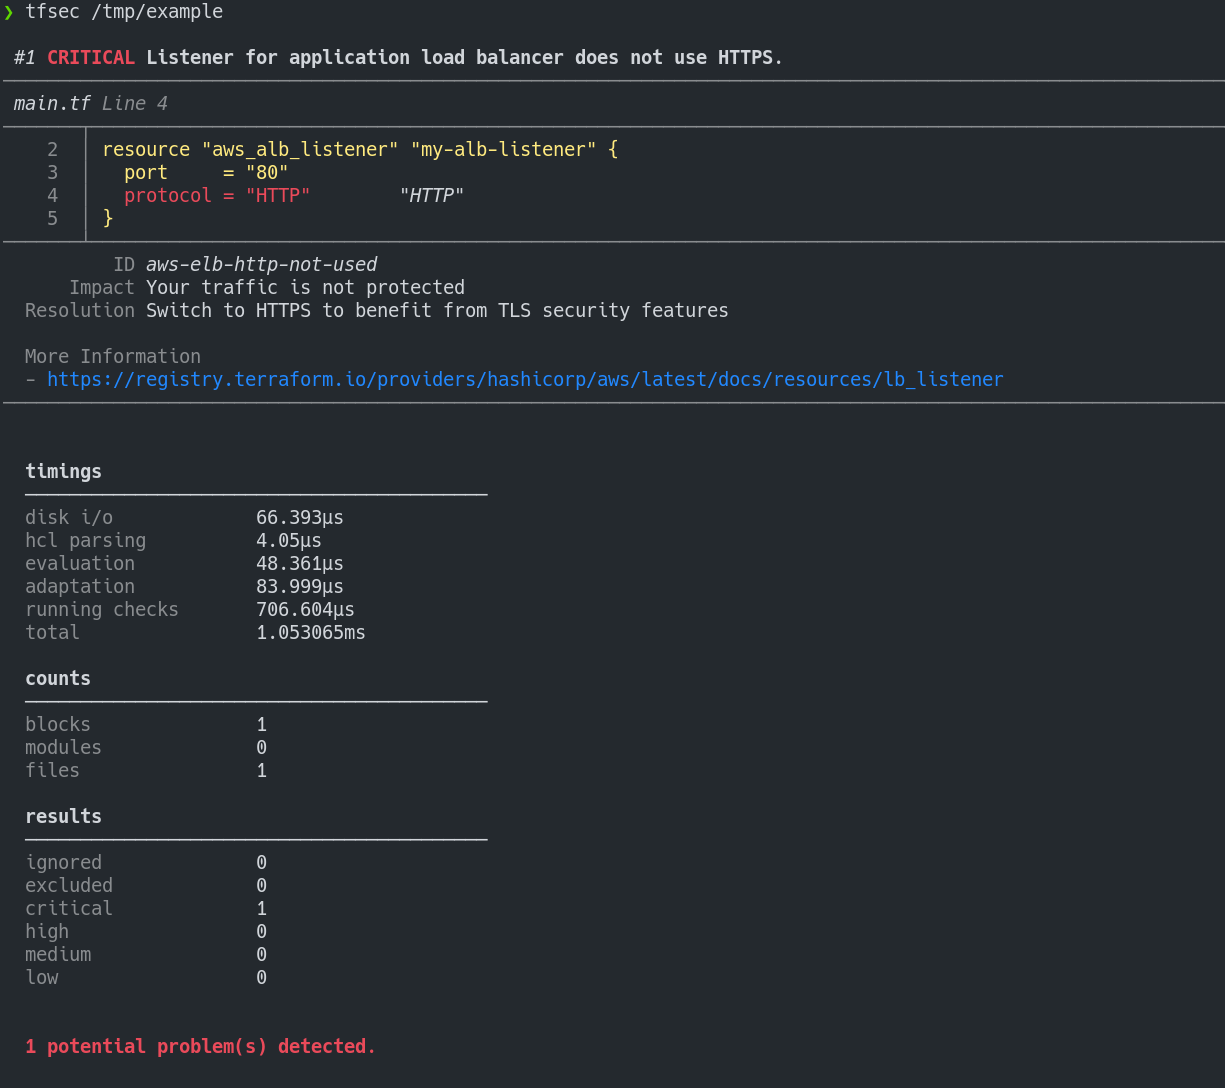 aquasecurity/tfsec
Tfsec أصبح الآن جزءًا من Trivy
 dwisiswant0/apkleaks
فحص ملف APK بحثًا عن URIs ونقاط النهاية والأسرار.
 cyb3rmx/qu1cksc0pe
أداة تحليل برمجيات خبيثة شاملة.
 ajinabraham/nodejsscan
nodejsscan هو ماسح أمان ثابت للكود لتطبيقات Node.js.
 charles2gan/gda-android-reversing-tool
أسرع وأقوى مفكك شفرة لأندرويد (أداة أصلية تعمل دون الحاجة إلى Java VM) لملفات APK وDEX وODEX وOAT وJAR وAAR وCLASS. يدعم كشف السلوكيات الخبيثة، كشف…
 cmu-sei/pharos
أدوات تحليل ثابتة آلية للبرامج الثنائية
 huhusmang/awesome-llms-for-vulnerability-detection
الفهرس الأكثر شمولاً وتحديثاً باستمرار في المجتمع للأبحاث حول نماذج اللغة الكبيرة لاكتشاف الثغرات البرمجية — أوراق بحثية عبر اكتشاف على مستوى الدوال،…
 yelp/detect-secrets
طريقة صديقة للمؤسسات لكشف ومنع الأسرار في الكود.
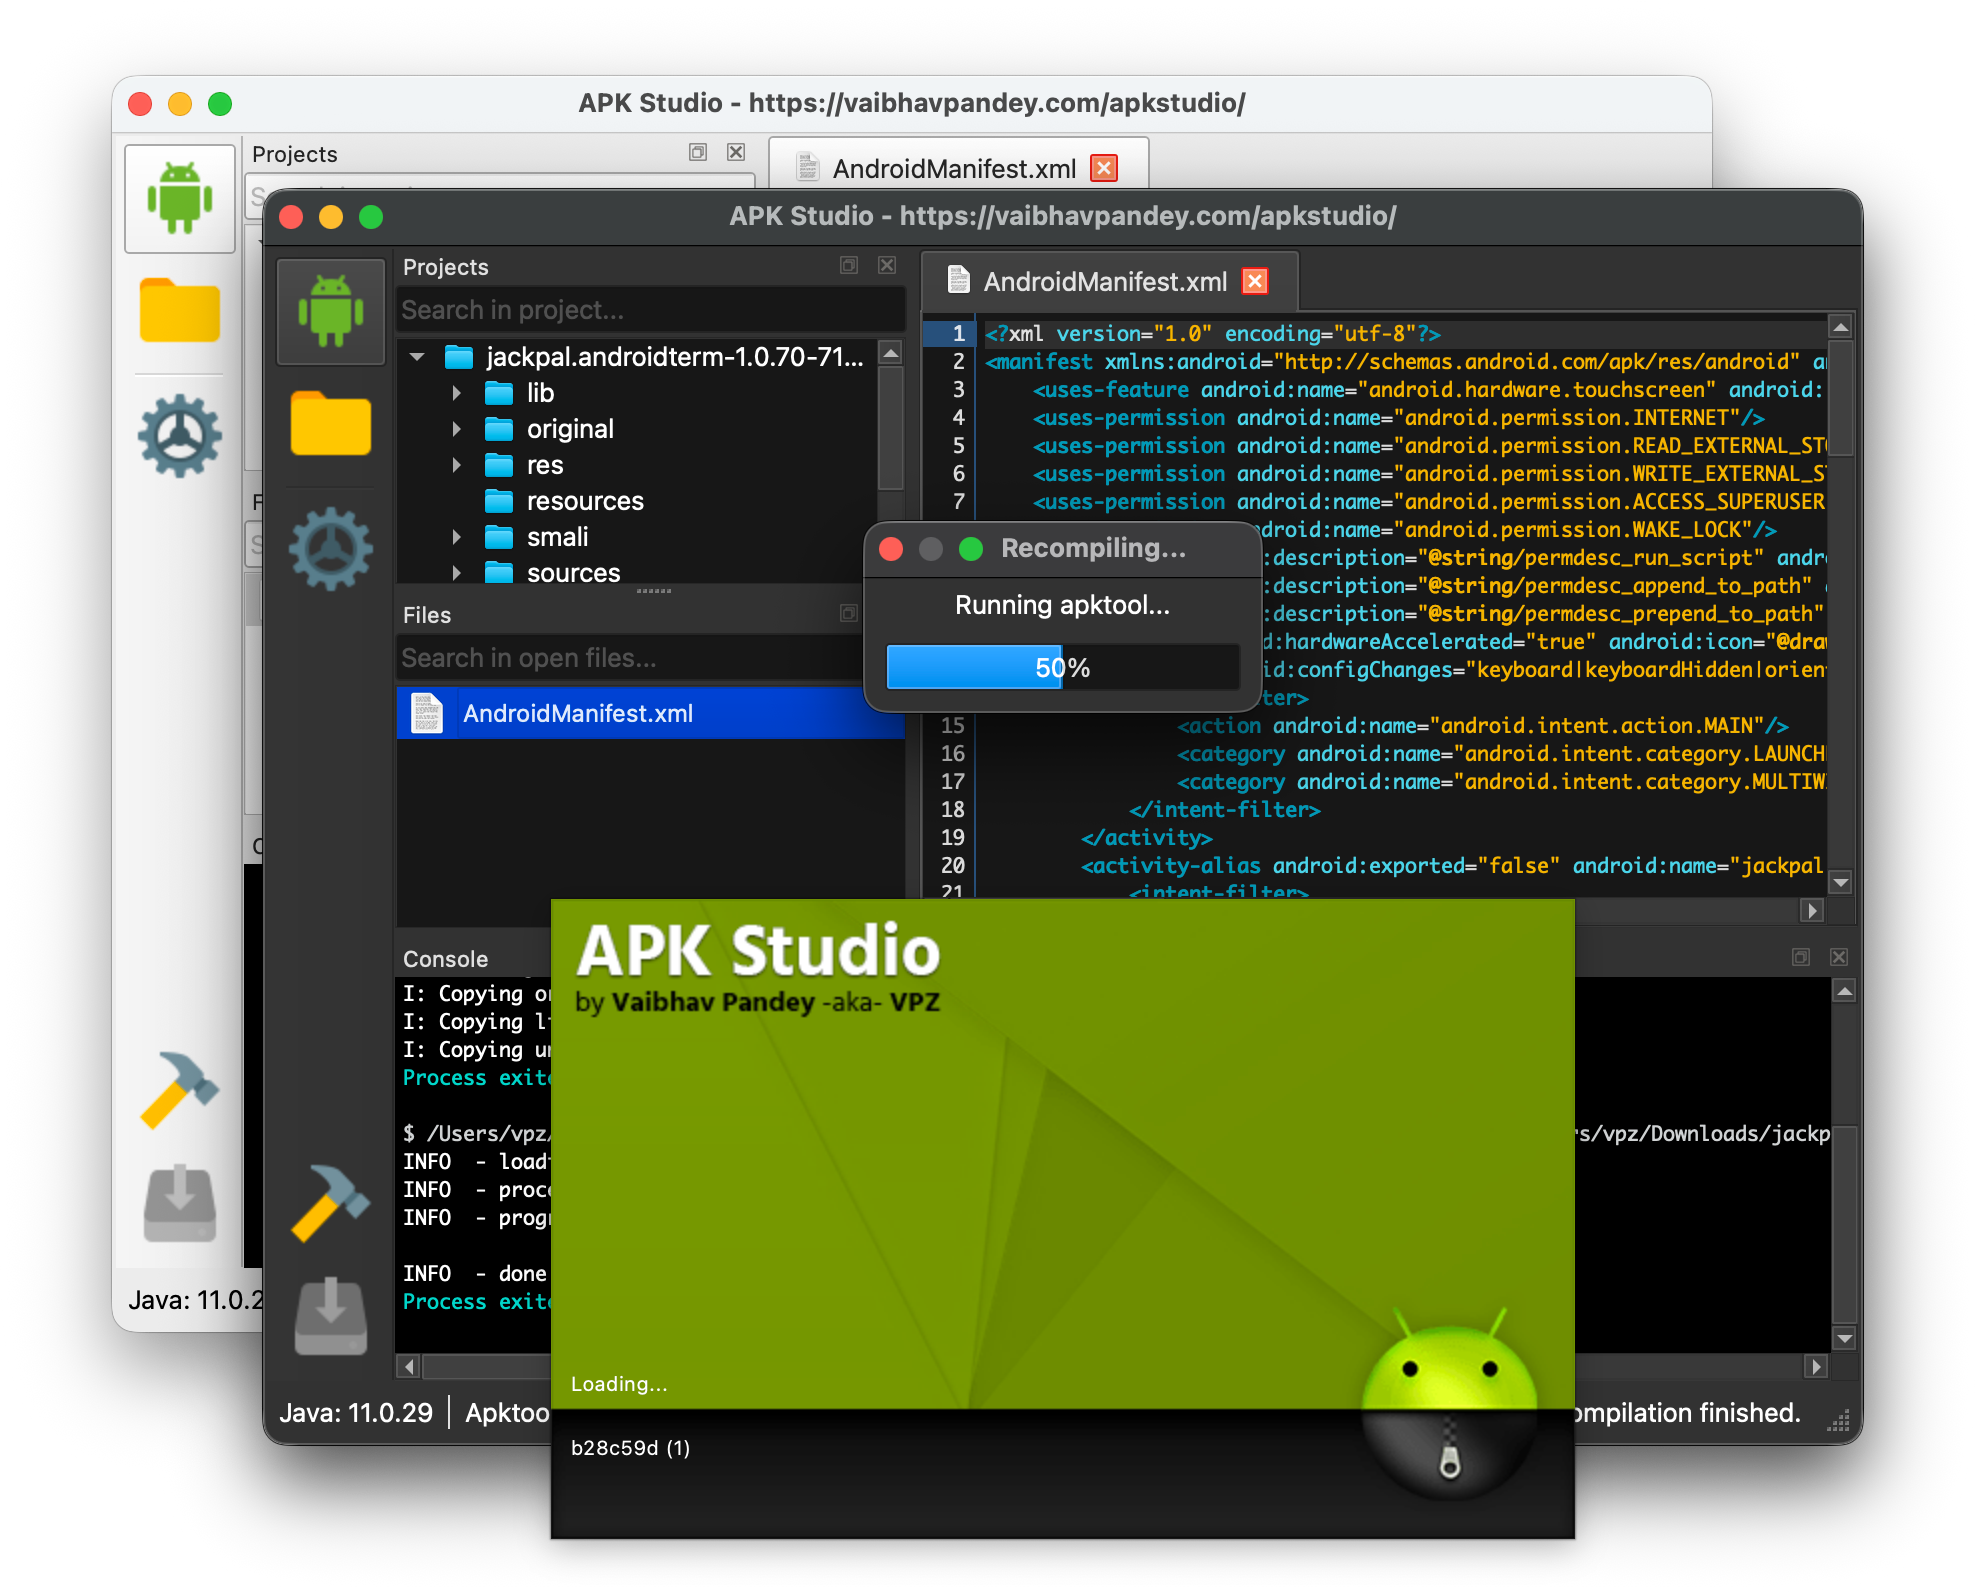 vaibhavpandeyvpz/apkstudio
أداة مفتوحة المصدر، متعددة المنصات، قائمة على Qt6، وهي بيئة تطوير متكاملة لهندسة عكسية لحزم تطبيقات أندرويد. تتميز بتصميم يشبه بيئة التطوير المتكاملة…
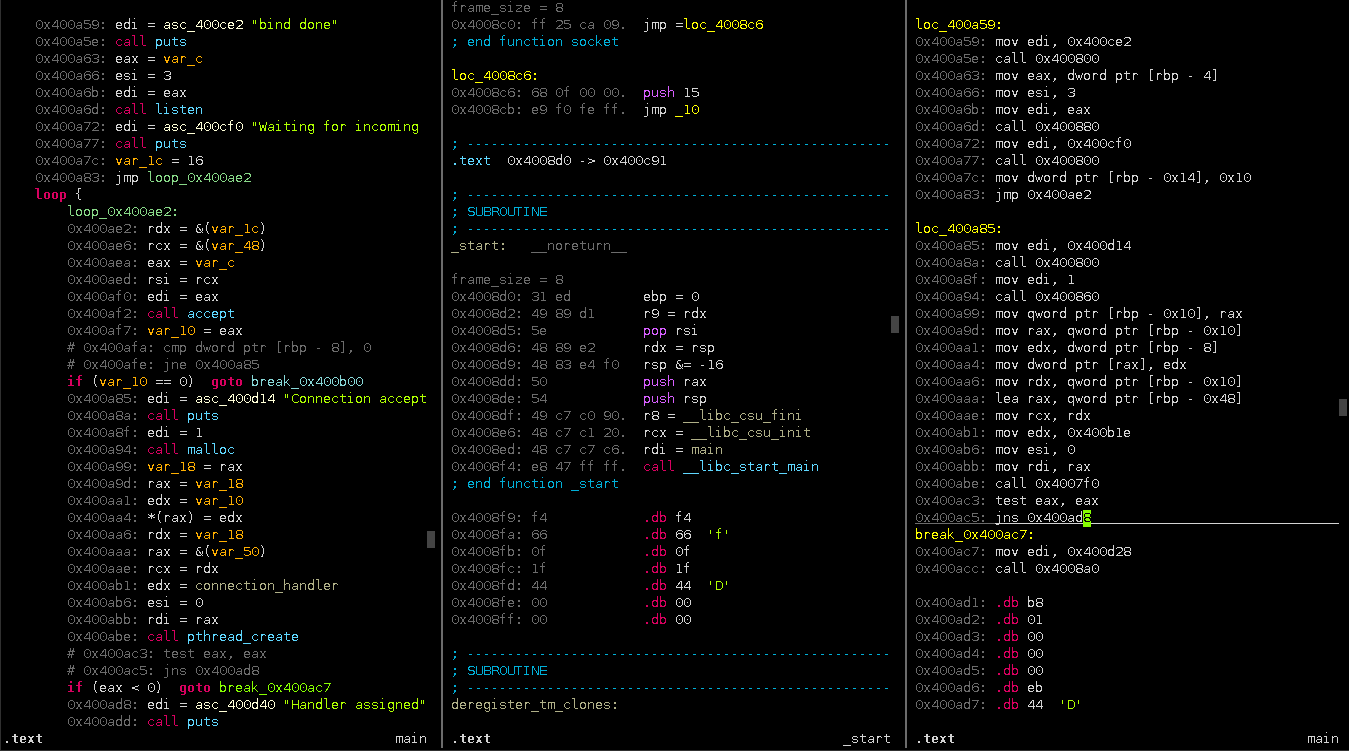 plasma-disassembler/plasma
بلازما هو مفكك تفاعلي لـ x86/ARM/MIPS. يمكنه إنشاء كود زائف بمسافات بادئة مع تلوين النحو.
 epasveer/seer
Seer - واجهة رسومية أمامية لـ gdb







