
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : إطار عمل لاختبار الاختراق مع موارد الأمن السيبراني
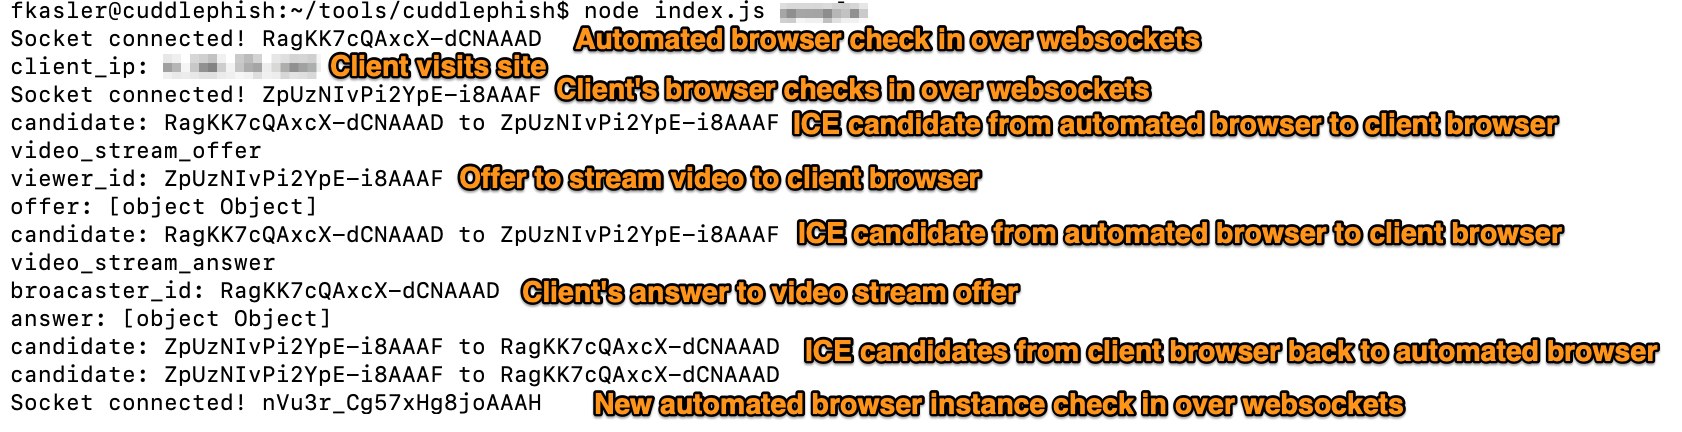 fkasler/cuddlephish
متصفح وسيط مسلح (BitM) لمختبري الاختراق
 entropy1337/infernal-twin
اختراق لاسلكي - هذه أداة اختراق لاسلكي آلية
 mr-un1k0d3r/maliciousmacrogenerator
يولد وحدات ماكرو VBA مشوشة مع تفادي برامج مكافحة الفيروسات/الحماية في صندوق الرمل لتحميلات تنفيذ الأوامر، مع دعم فحوصات النطاق، القرص، الذاكرة،…
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
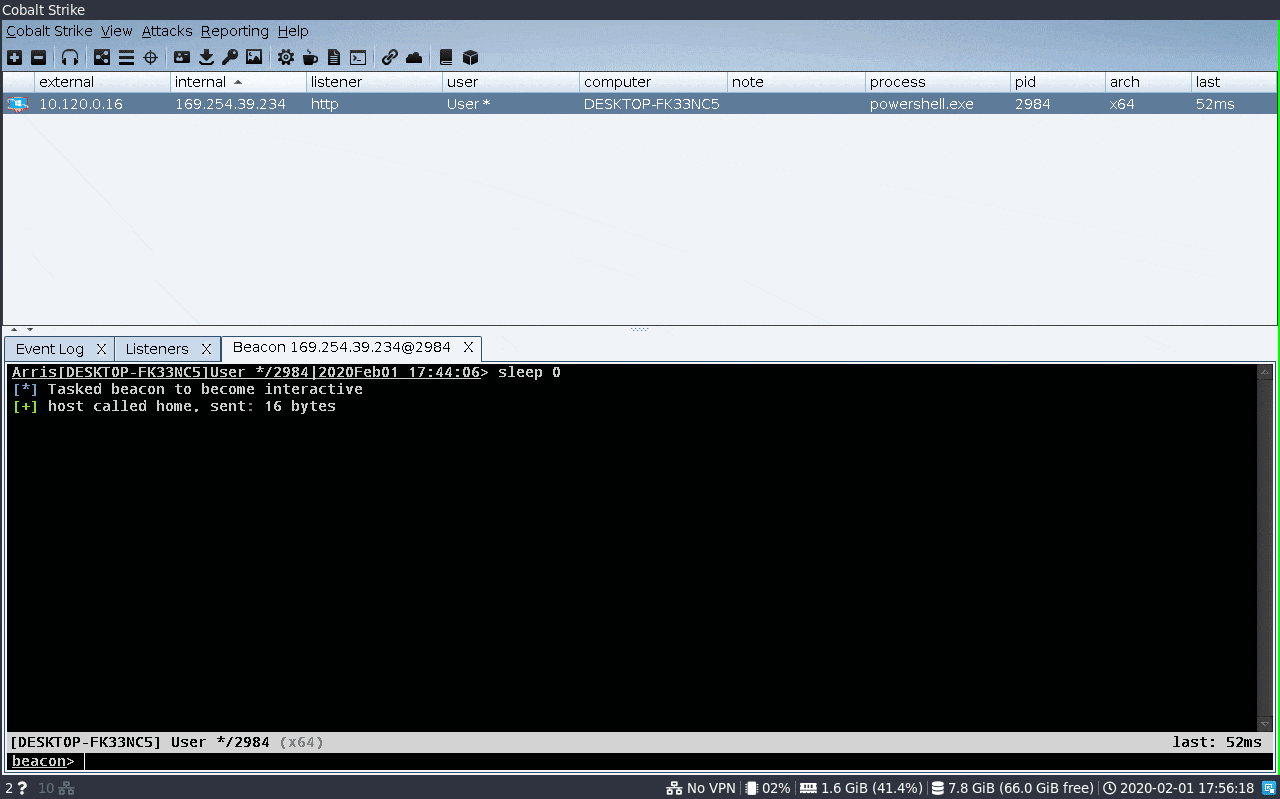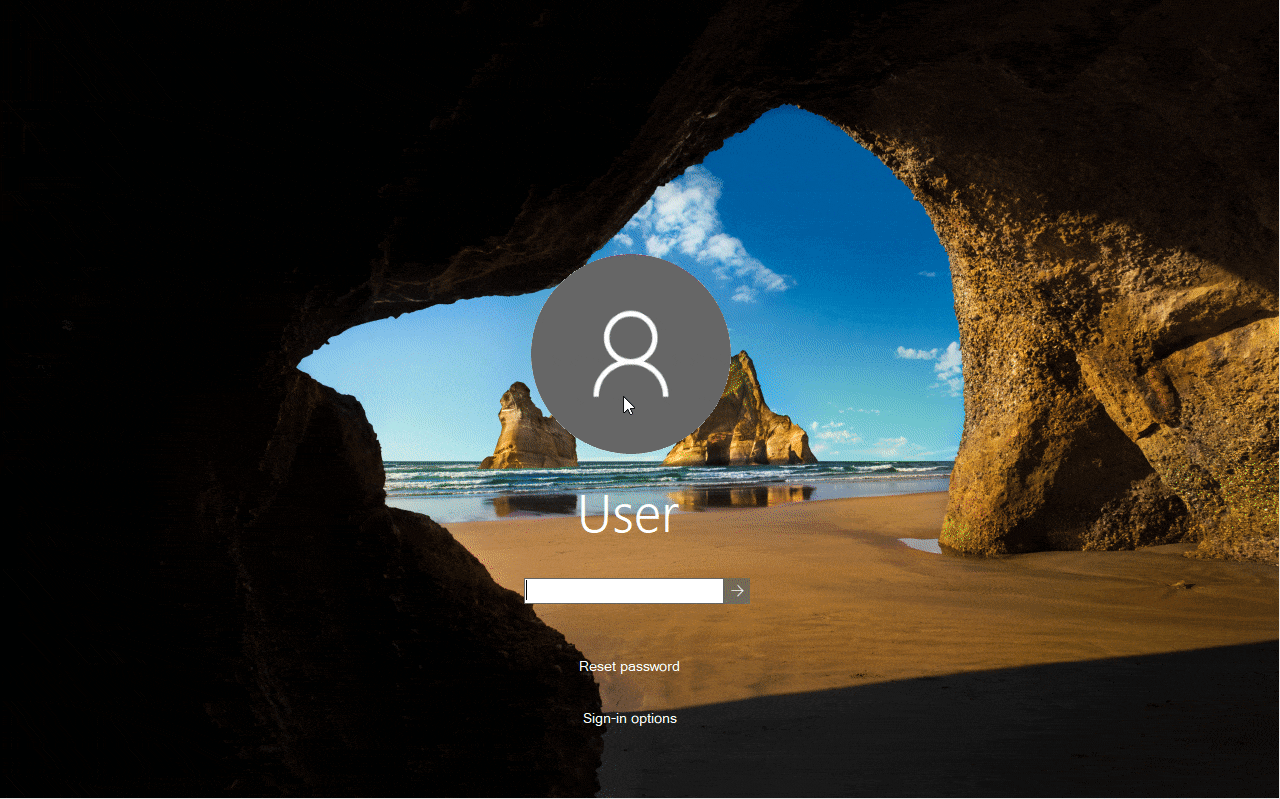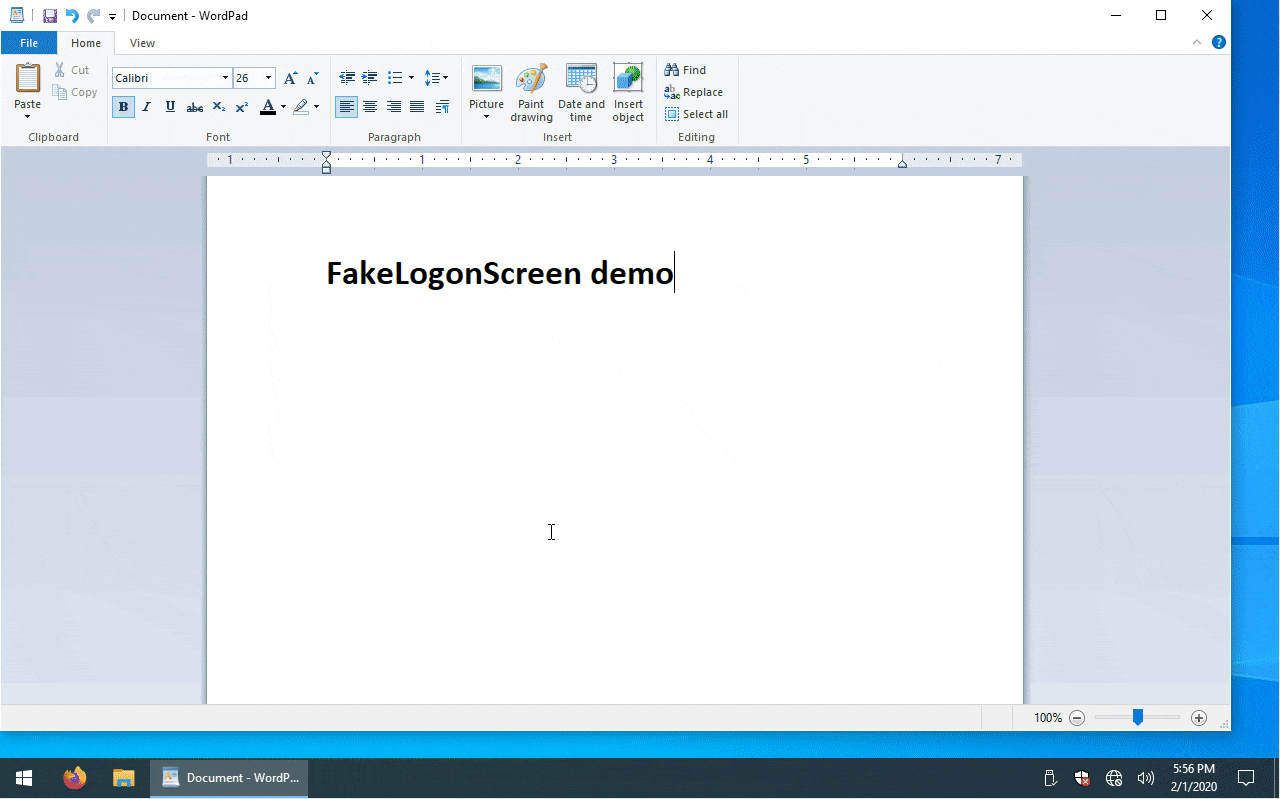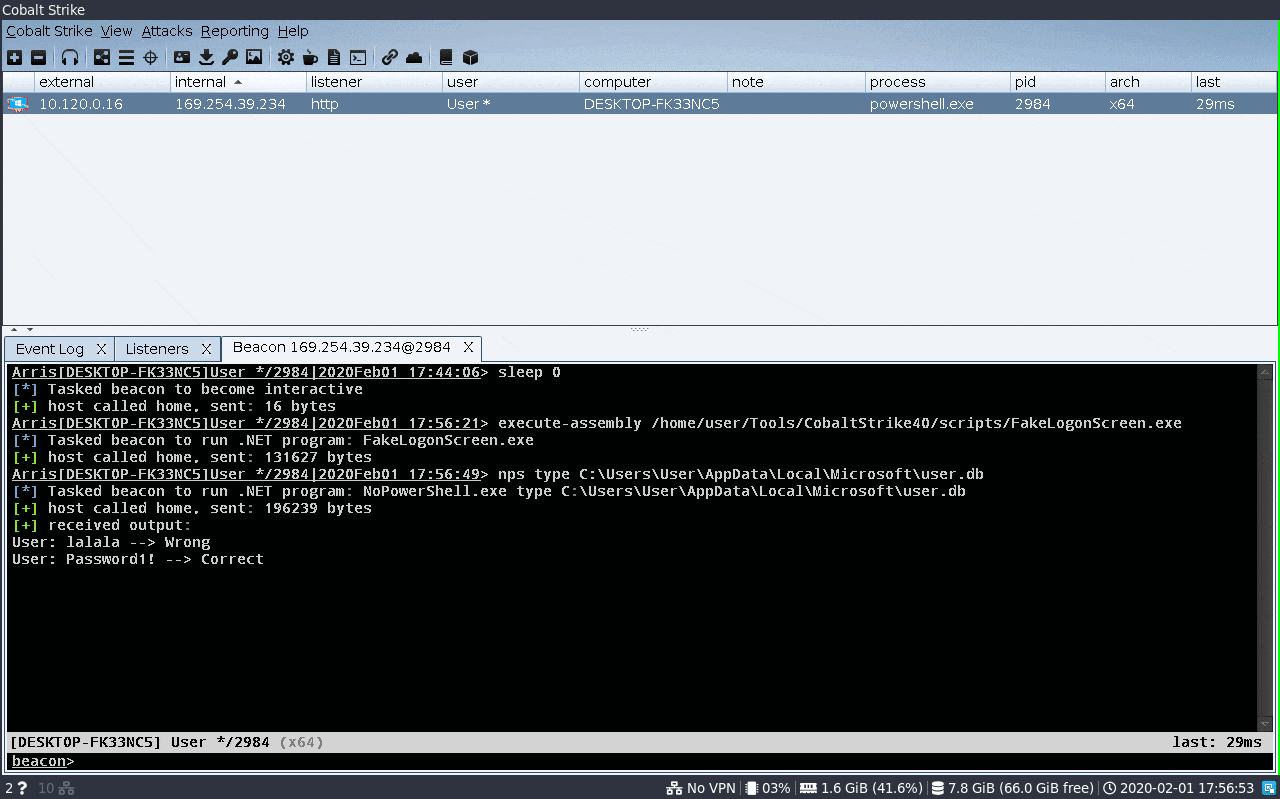 bitsadmin/fakelogonscreen
أداة جمع بيانات اعتماد ويندوز تعرض شاشة تسجيل دخول وهمية، وتتحقق من صحة كلمات المرور الملتقطة مقابل AD أو الجهاز المحلي، وتخرجها إلى وحدة التحكم أو…
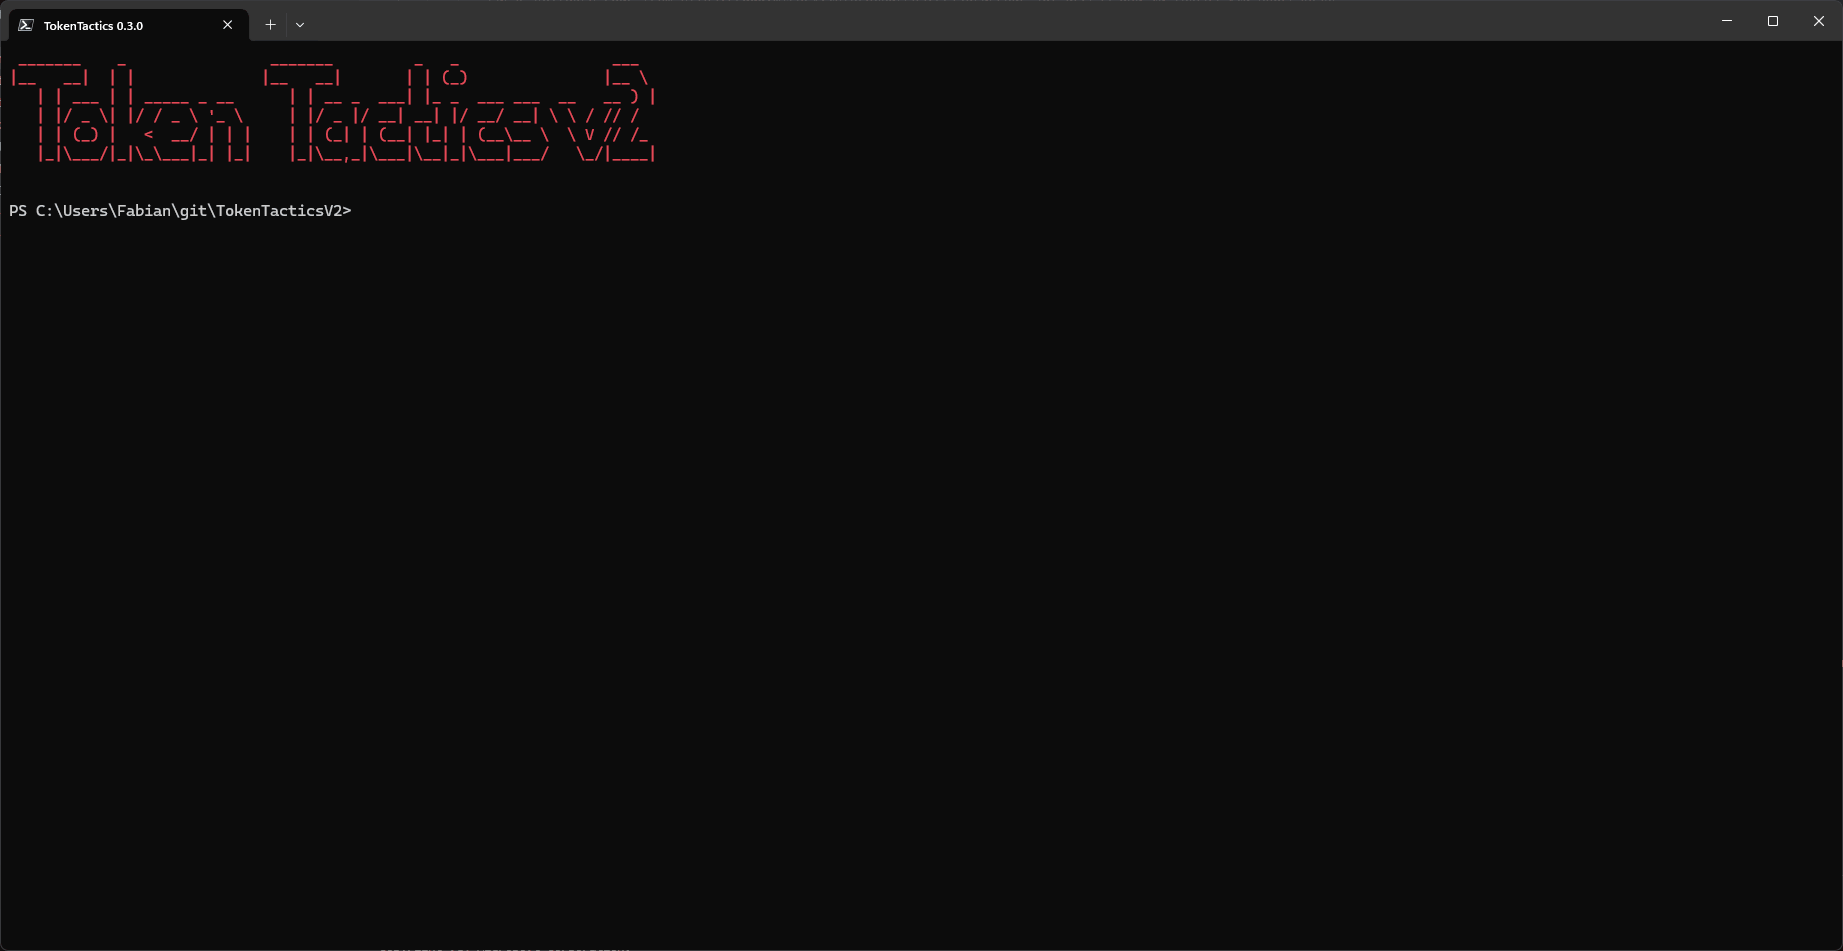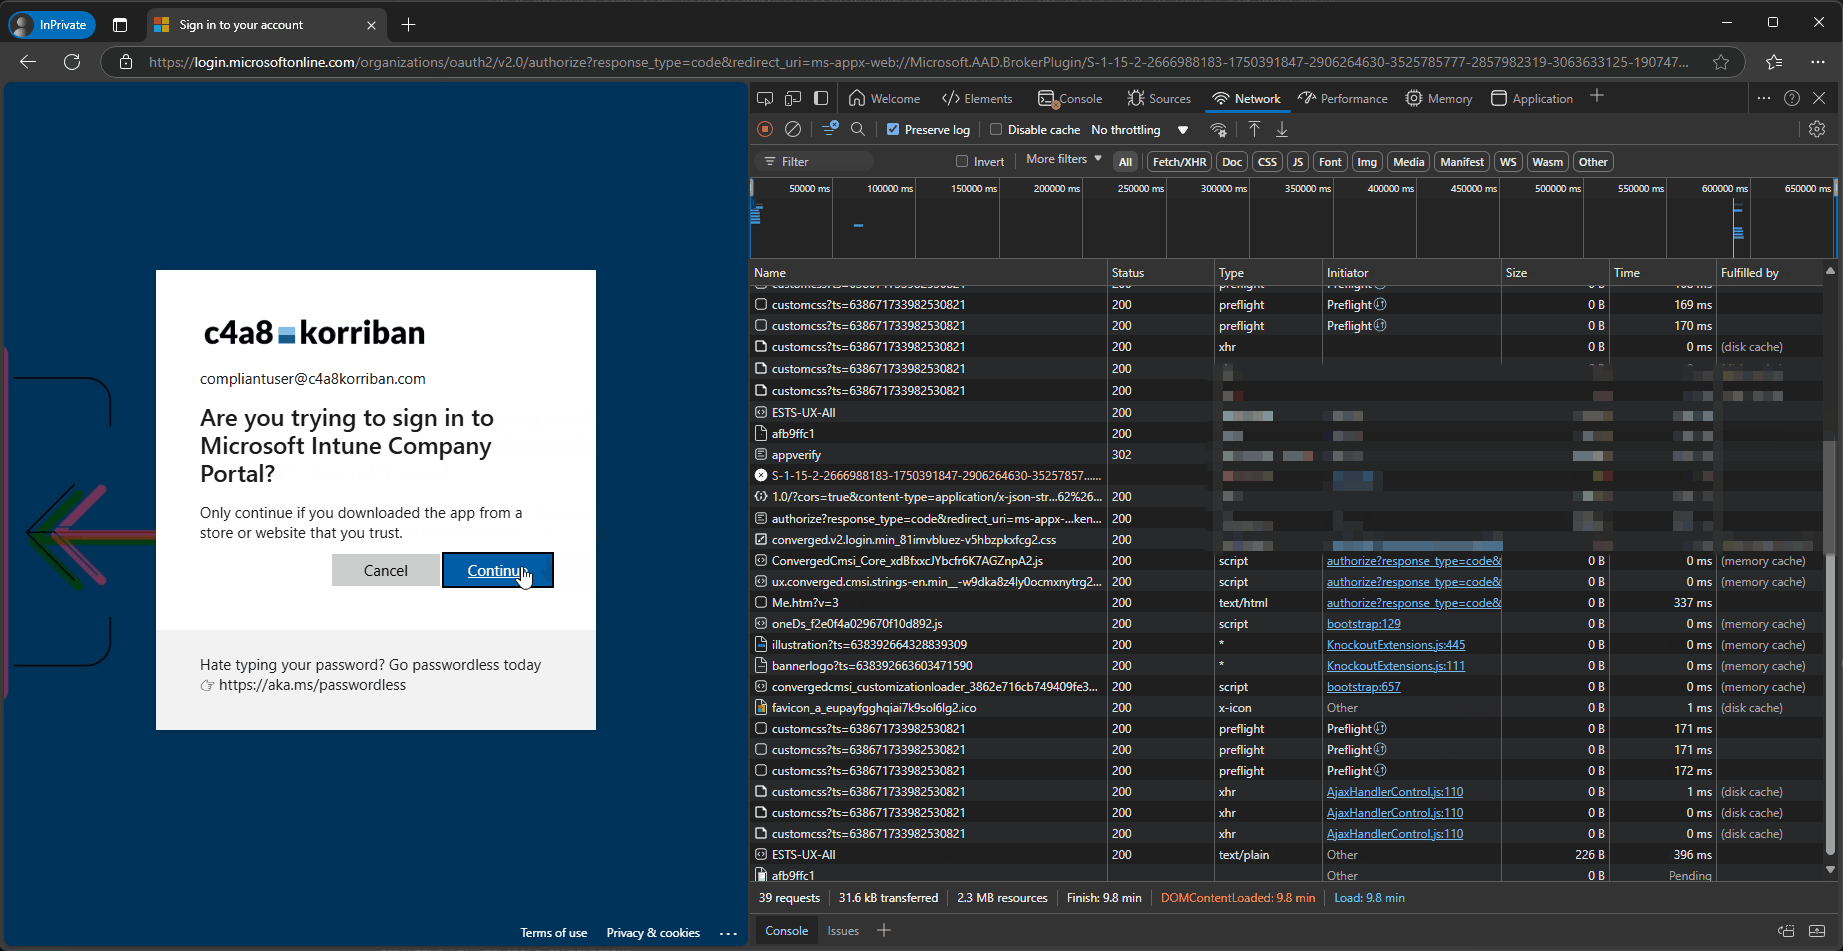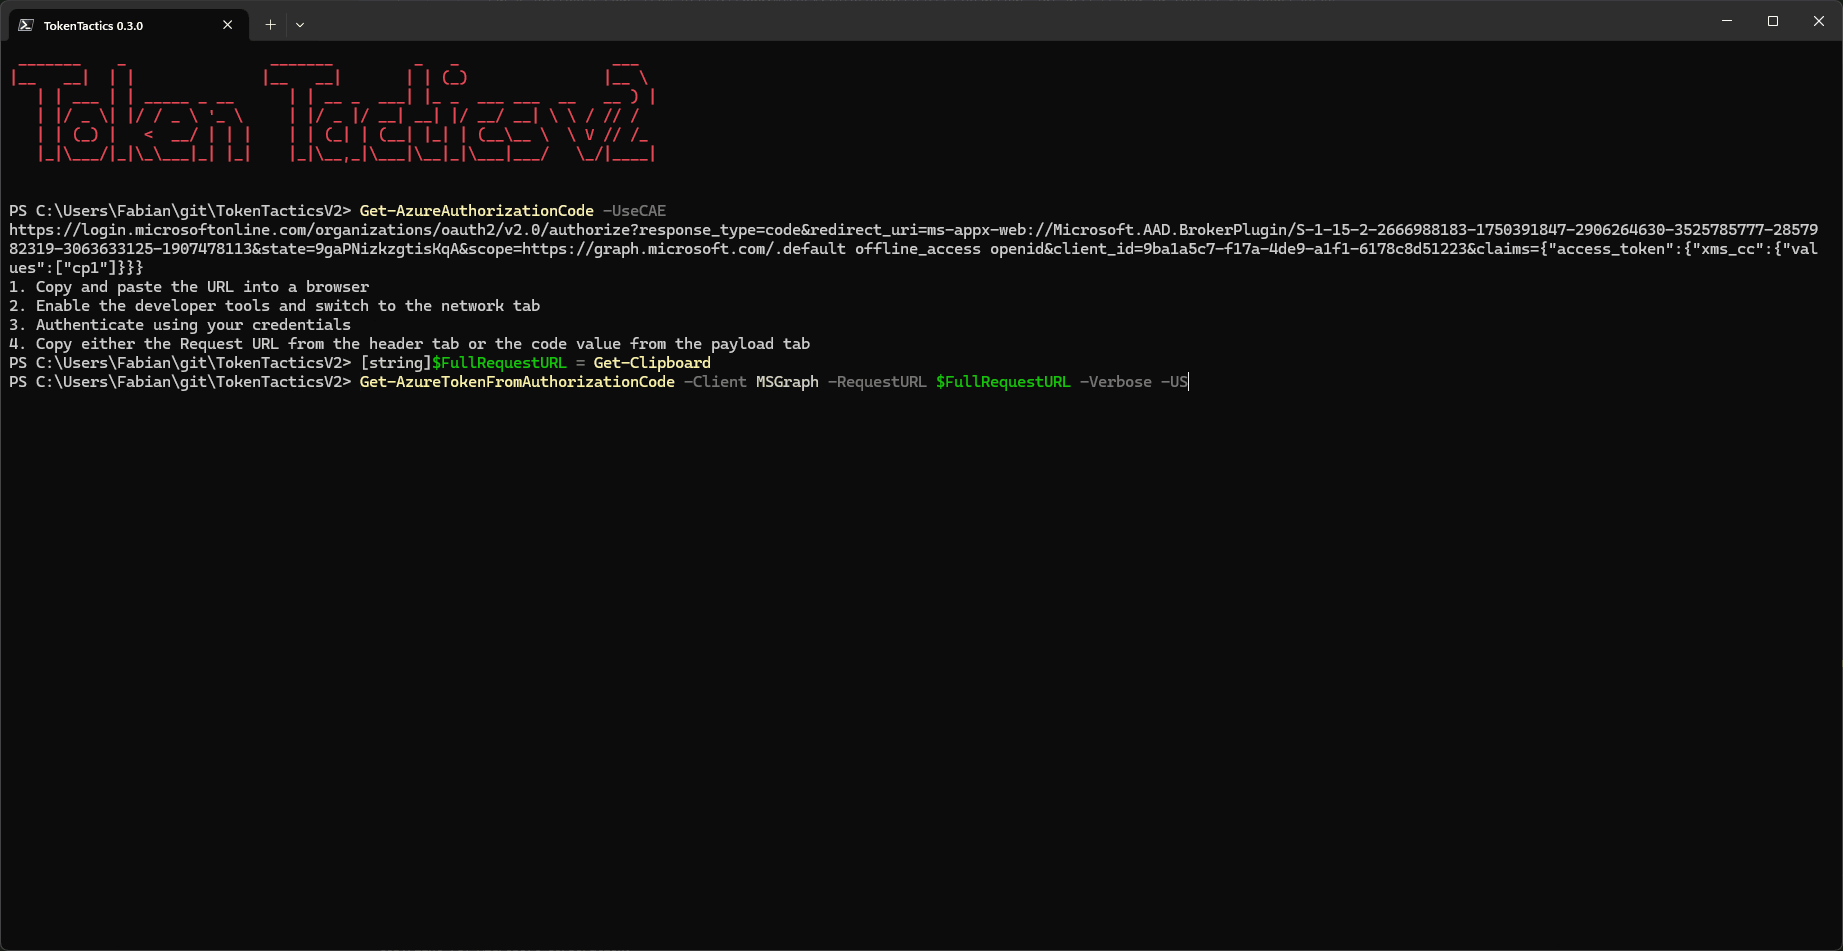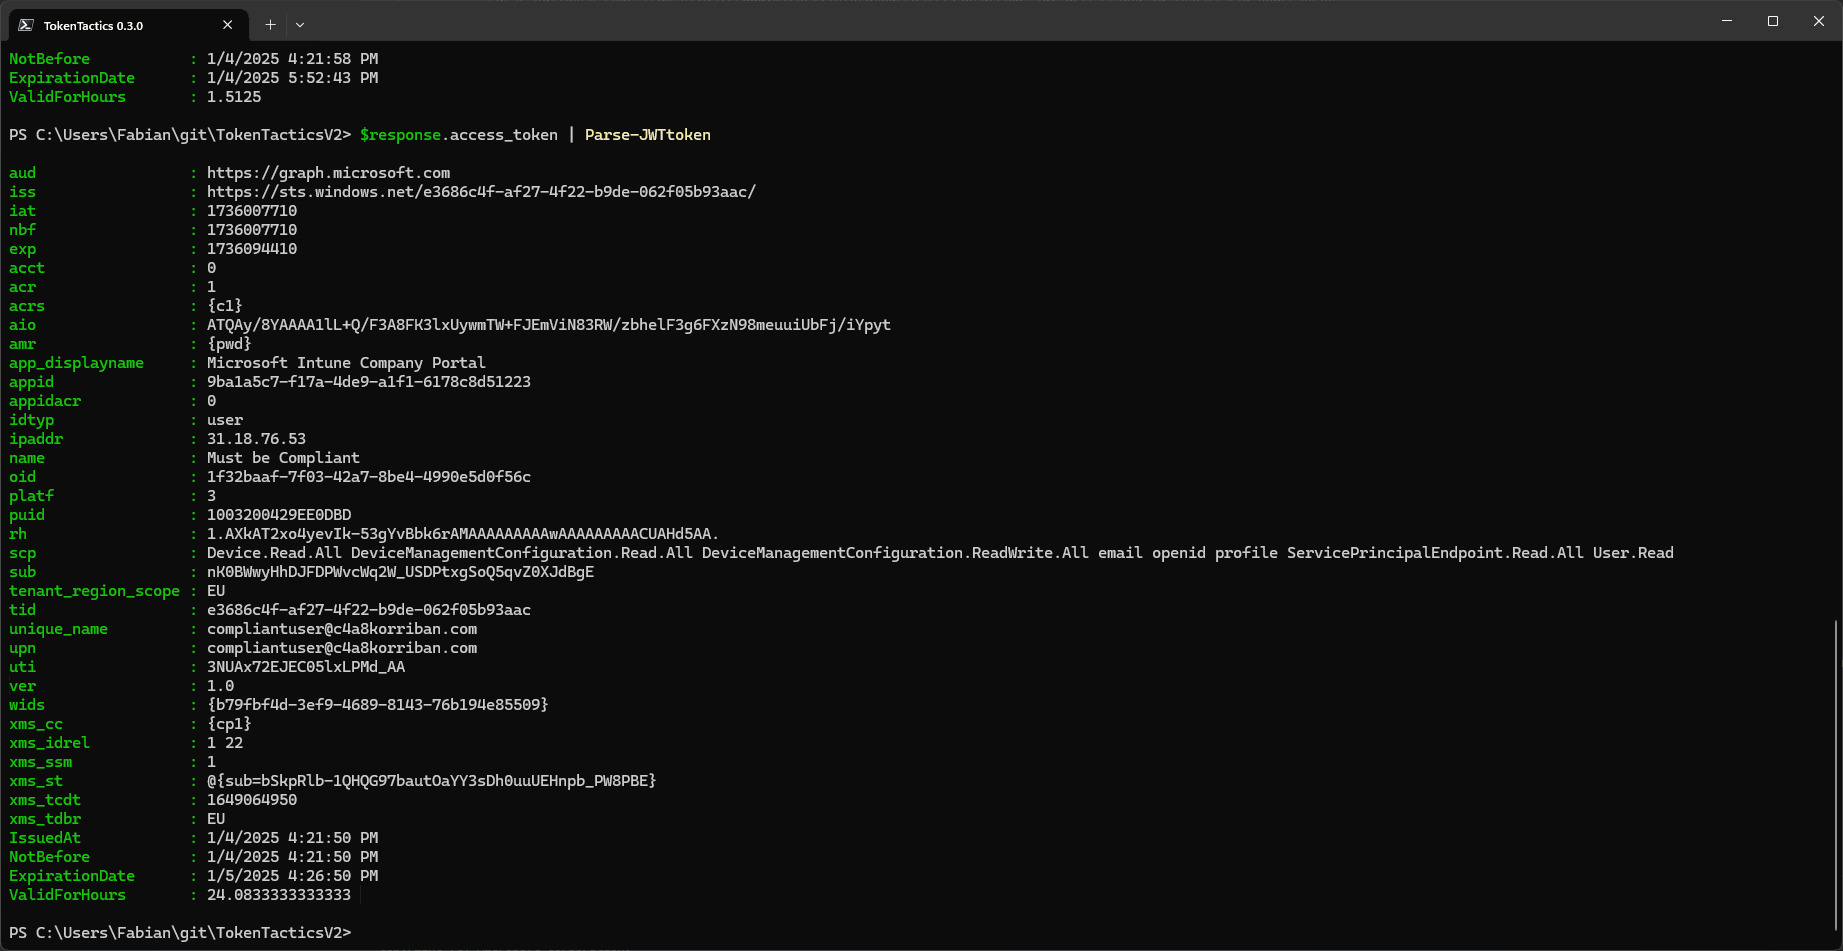 f-bader/tokentacticsv2
شوكة من TokenTactics العظيم مع دعم لـ CAE ونقطة نهاية الرمز v2
 infobyte/emploleaks
أداة OSINT تساعد في اكتشاف أعضاء شركة لديهم بيانات اعتماد مسربة.
 thekingofduck/burpfakeip
امتداد Burp Suite لتزوير عناوين IP في طلبات HTTP، مما يتيح اختبار قيود IP من جانب الخادم وتجاوز ضوابط الوصول القائمة على IP.
 sensepost/snoopy
Snoopy: إطار عمل موزع للتتبع واعتراض البيانات
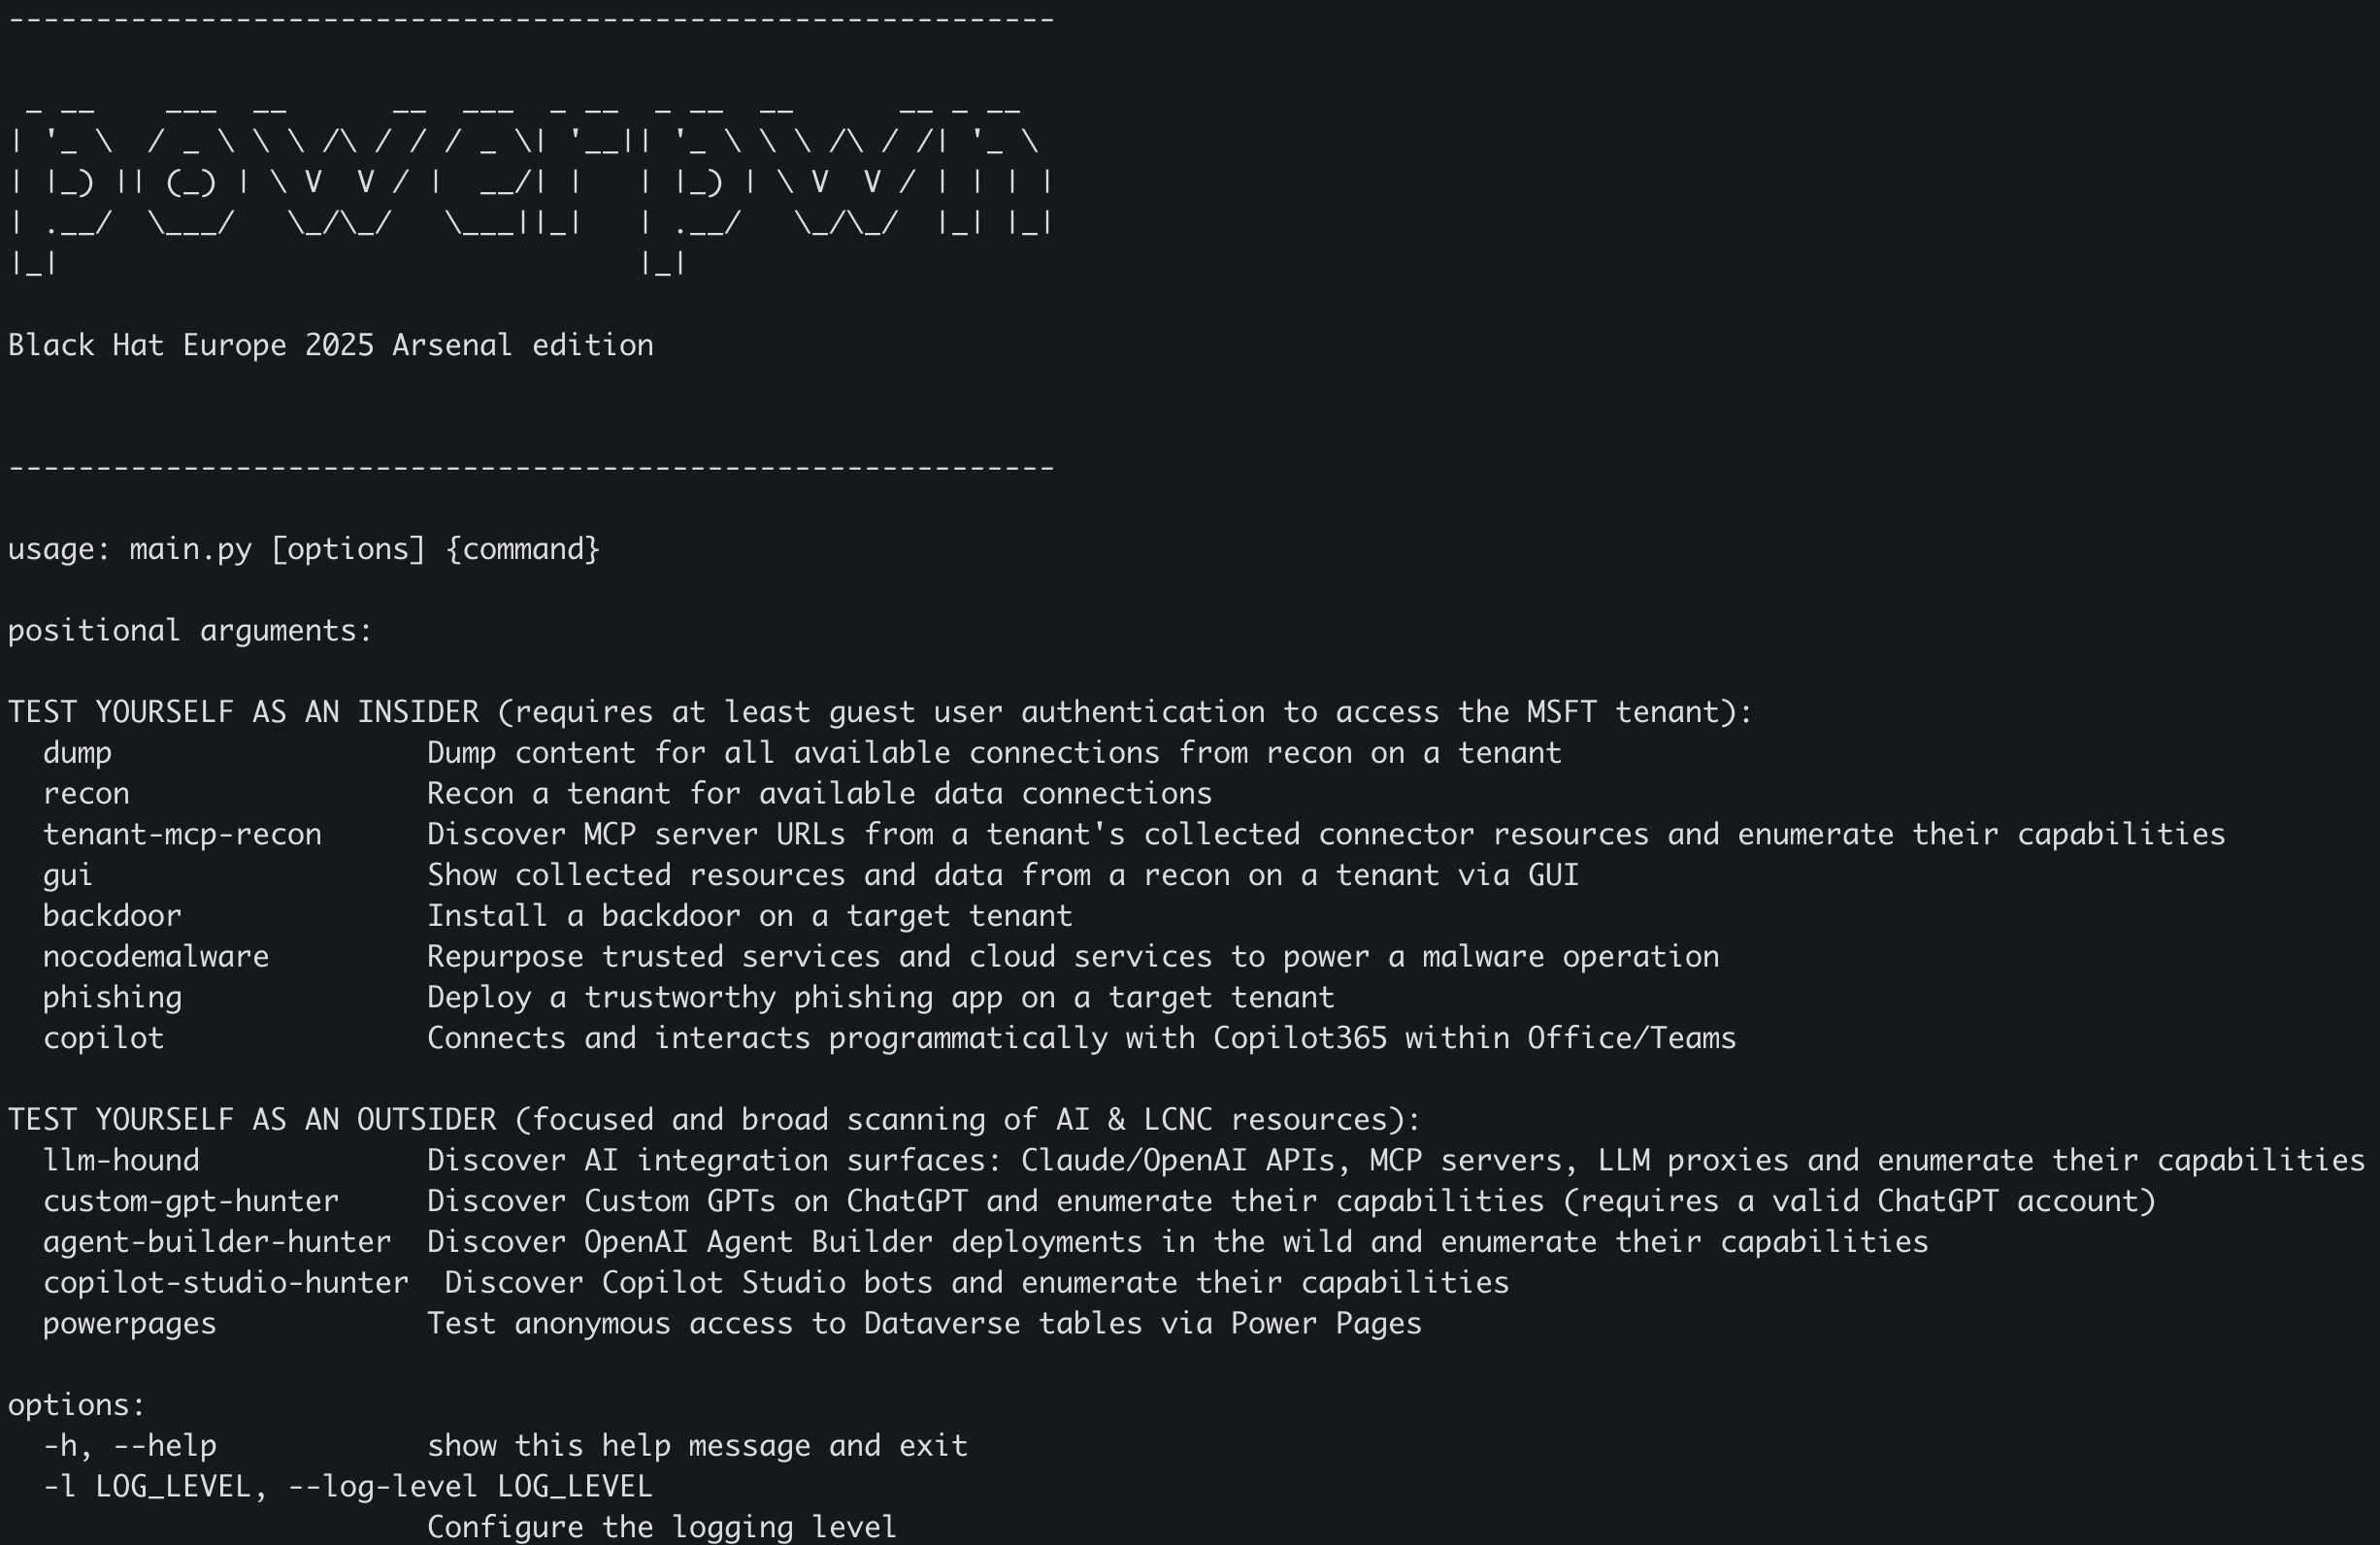 mbrg/power-pwn
مجموعة أدوات أمنية هجومية/دفاعية للاكتشاف والاستطلاع والتقييم الأخلاقي لوكلاء الذكاء الاصطناعي
 antoniococo/runascs
RunasCs - نسخة مفتوحة المصدر بلغة Csharp من أداة runas.exe المدمجة في ويندوز
 kevin-robertson/inveighzero
.NET IPv4/IPv6 أداة machine-in-the-middle لمختبرات الاختراق
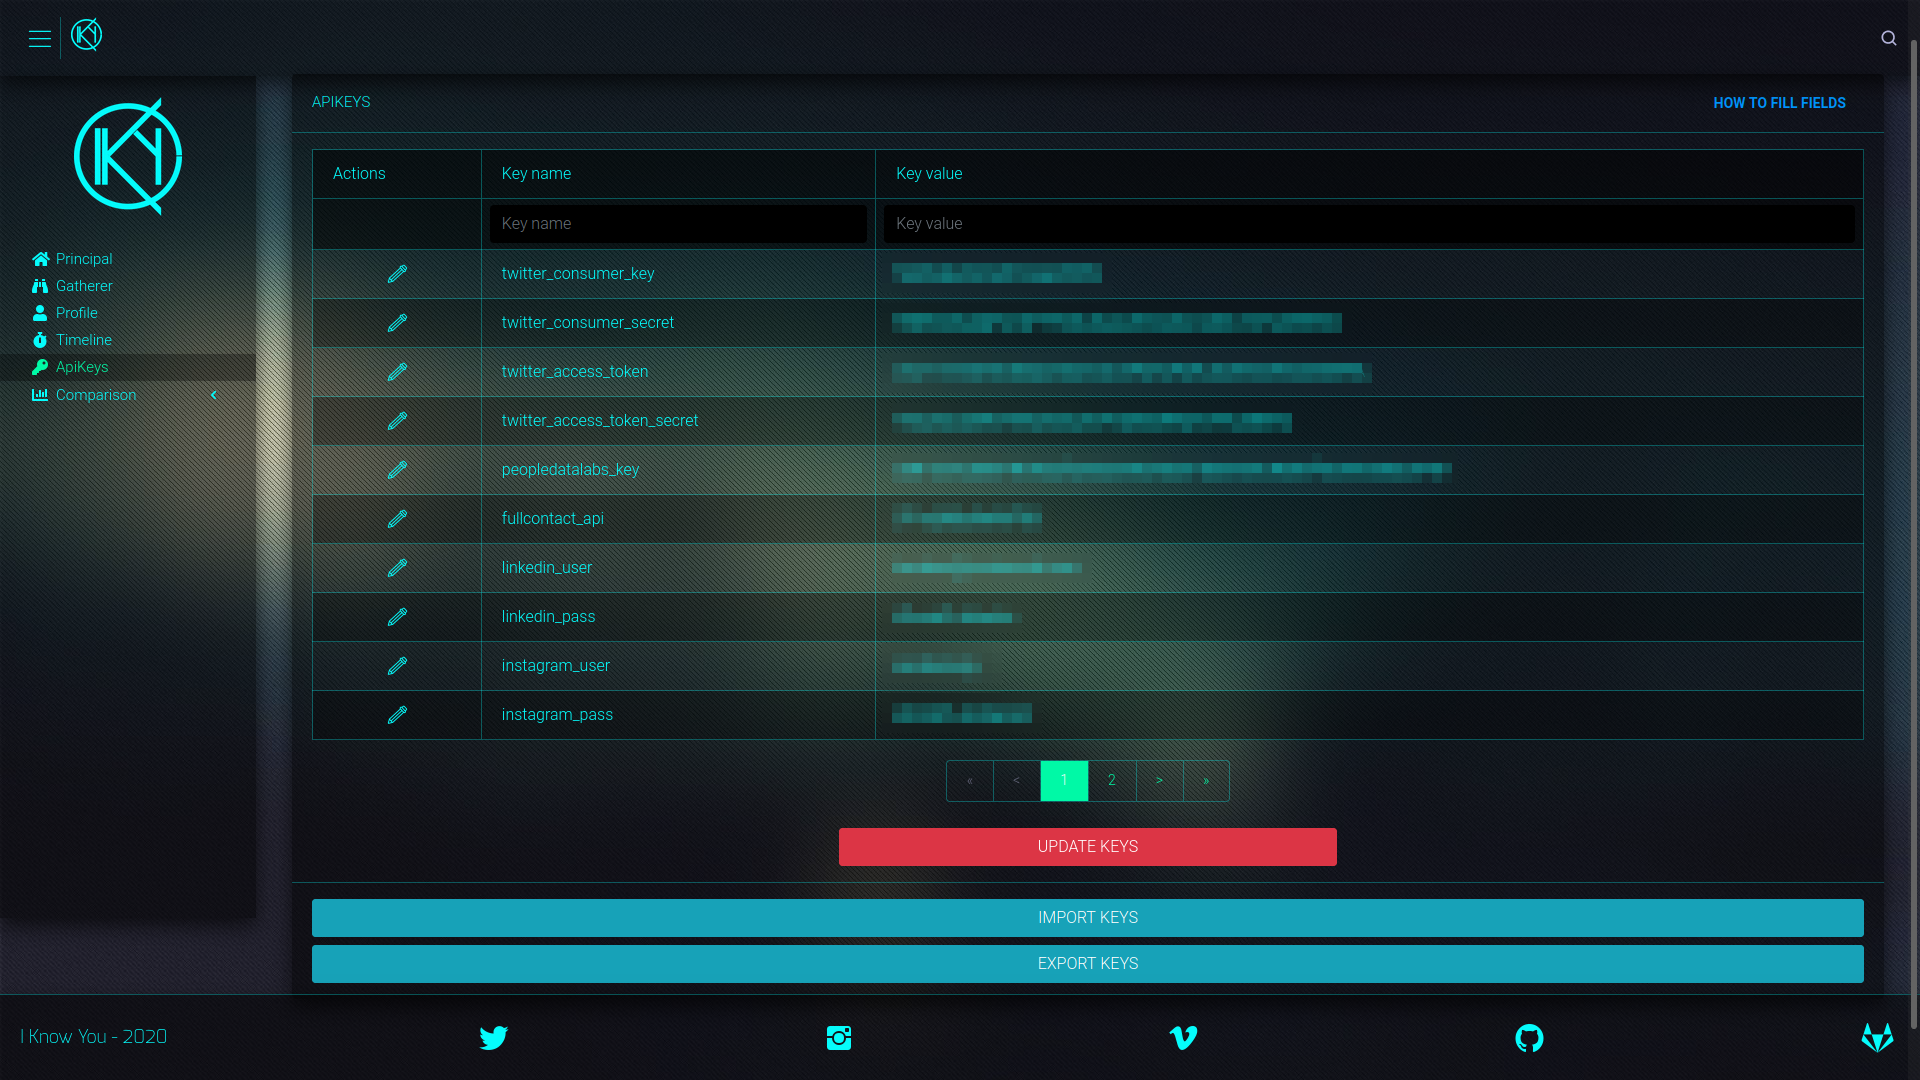 kennbroorg/iky
مشروع OSINT. جمع المعلومات من البريد الإلكتروني. تجميع. توصيف. خط زمني.
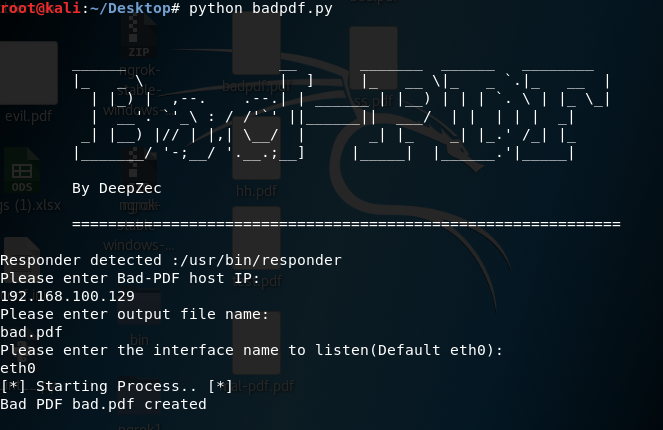 deepzec/bad-pdf
سرقة Net-NTLM Hash باستخدام Bad-PDF
 muraenateam/muraena
يؤتمت أنشطة التصيد الاحتيالي وأنشطة ما بعد التصيد من خلال وكيل عكسي شبه شفاف يعكس ديناميكيًا تطبيقات الويب المستهدفة ويتفاعل مع الخادم الأصلي.
 makdosx/mip22
إطار متقدم للتصيد الاحتيالي يحتوي على 83 موقعًا مستنسخًا مسبقًا، واستنساخ يدوي للمواقع، وإخفاء عناوين URL، والتقاط بيانات الاعتماد في الوقت الفعلي مع…







