
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 eth0izzle/the-endorser
أداة استخبارات مفتوحة المصدر تسمح لك باستخراج العلاقات بين الأشخاص على LinkedIn من خلال التأييد/المهارات.
 crimsonforge-io/king-phisher
محاكاة حملات تصيد احتيالي واقعية مع جمع بيانات الاعتماد، وتتبع البريد الإلكتروني، واستنساخ صفحات الهبوط لتدريب الوعي الأمني واختبار الاختراق المصرح…
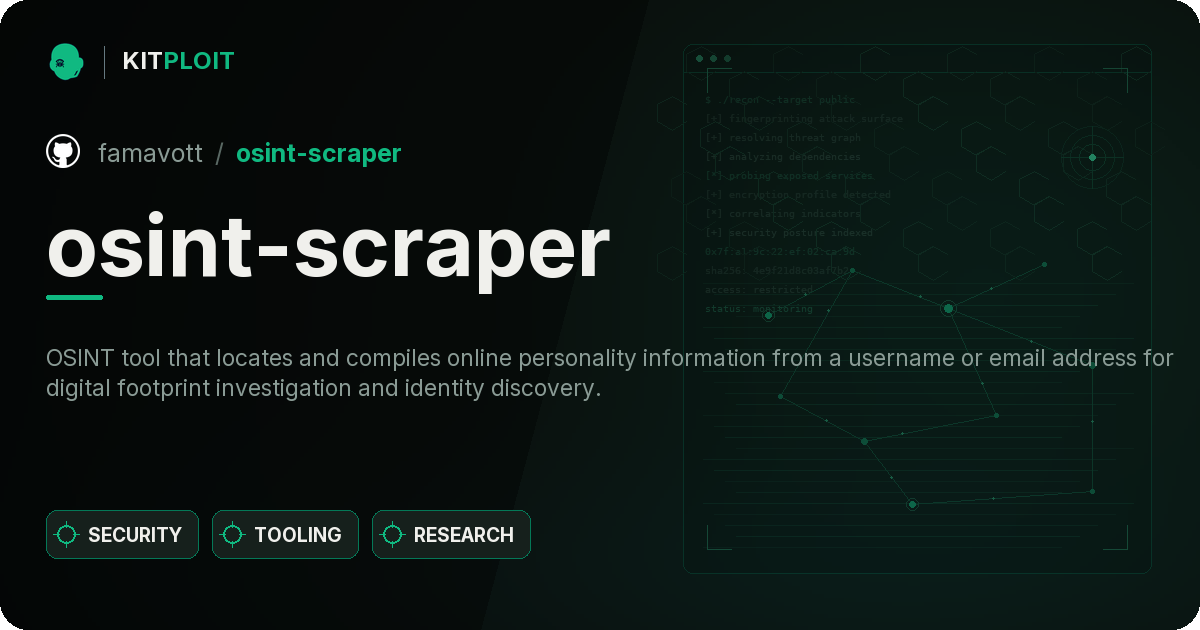
 r00t-3xp10it/fakeimageexploiter
استخدام صورة مزيفة image.jpg لاستهداف الضحايا (إخفاء امتدادات الملفات المعروفة)
 r00t-3xp10it/trojanizer
تطعيم الحمولة الخاصة بك - أتمتة WinRAR (SFX) - تحت توزيعات لينكس
 infobyte/evilgrade
Evilgrade هو إطار عمل معياري يسمح للمستخدم باستغلال تطبيقات الترقية الضعيفة عن طريق حقن تحديثات مزيفة.

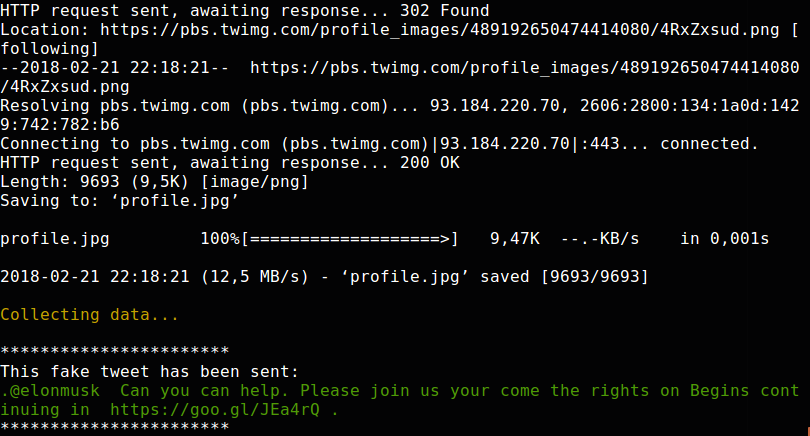
 dviros/credsleaker
Credsleaker يسمح للمهاجم بصياغة موجه اعتماد مقنع للغاية باستخدام Windows Security، والتحقق من صحته ضد DC ومن ثم تسريبه عبر طلب HTTP.
 undeadsec/socialfish
أداة تصيد ديناميكية حديثة لتمارين الفريق الأحمر المصرح بها. تستنسخ صفحات تسجيل الدخول، وتلتقط بيانات الاعتماد وملفات تعريف الارتباط ورمزات التحقق…
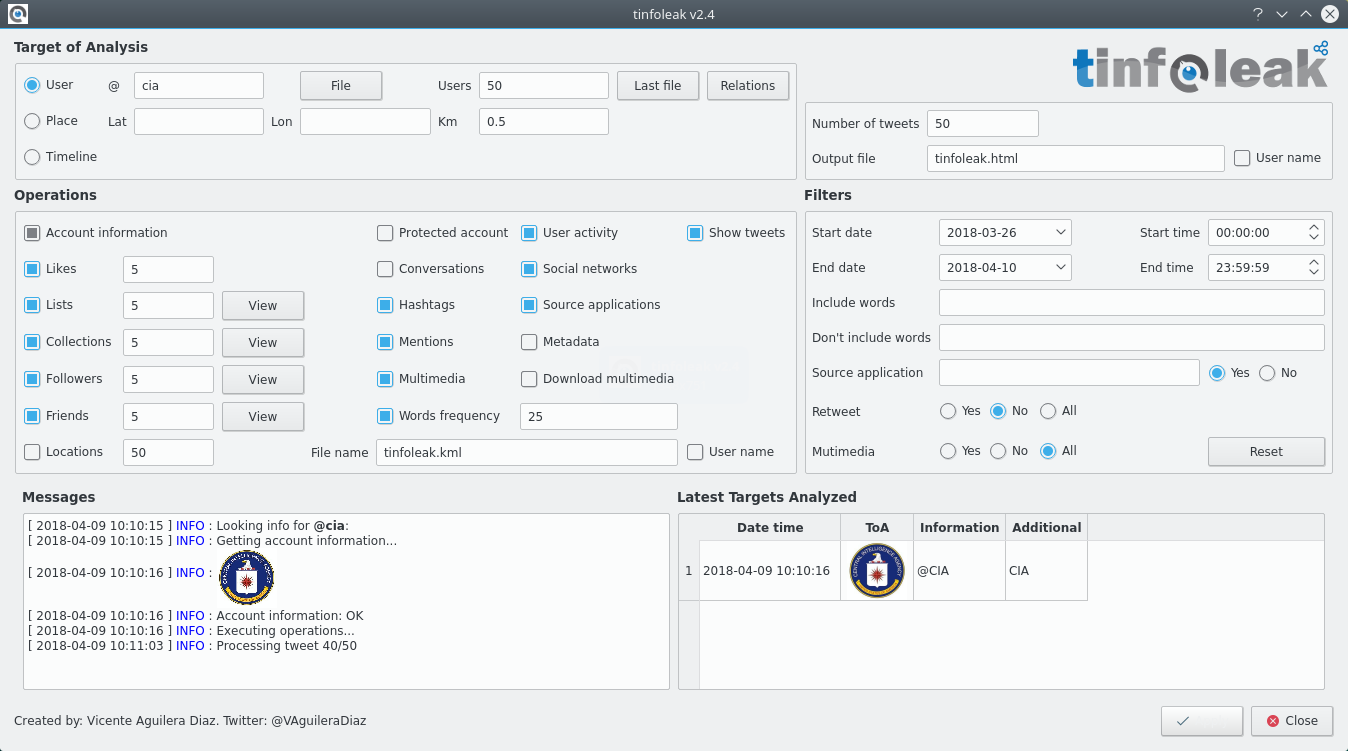 vaguileradiaz/tinfoleak
أداة مفتوحة المصدر الأكثر اكتمالاً لتحليل استخبارات تويتر
 chrismaddalena/odin
اكتشاف وتصنيف تلقائي لأصول الشبكة والبريد الإلكتروني وملفات تعريف وسائل التواصل الاجتماعي.
 chrismaddalena/goreport
نص برمجي بلغة Python لجمع بيانات الحملات من Gophish وإنشاء تقرير
 mazenelzanaty/embomber
نص برمجي بايثون للقصف الإلكتروني للبريد الذي يدعم جيميل، ياهو، هوتميل/أوتلوك
 mharjac/bad_ducky
استنساخ متوافق مع Rubber Ducky يعتمد على CJMCU BadUSB HW.
 ilektrojohn/creepy
أداة OSINT للموقع الجغرافي. تقدم جمع معلومات الموقع الجغرافي عبر منصات التواصل الاجتماعي.
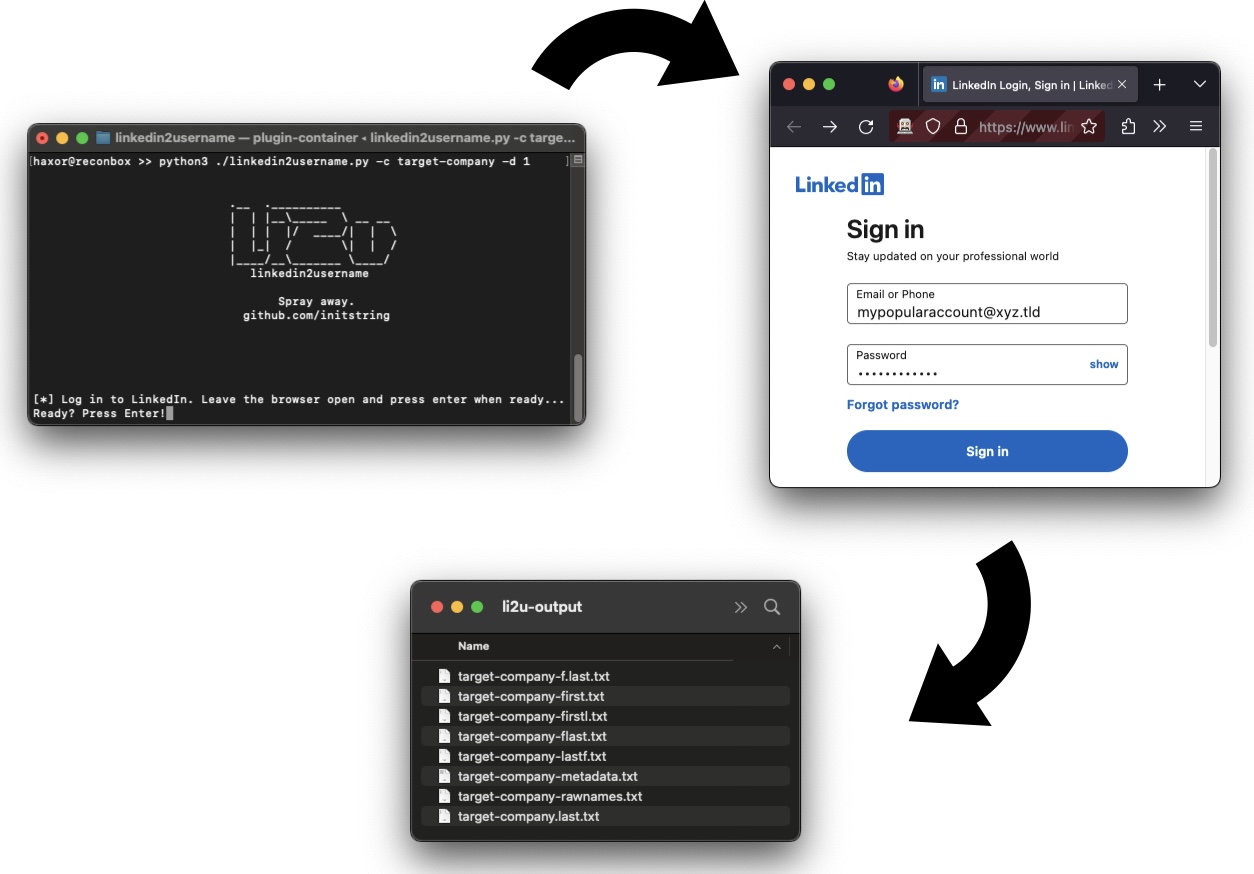 initstring/linkedin2username
أداة استخبارات مفتوحة المصدر: إنشاء قوائم أسماء مستخدمين للشركات على LinkedIn
 chrismaddalena/cooper
أداة بلغة بايثون لاستيعاب HTML وإنتاج كود HTML مناسب لحملات التصيد الاحتيالي.








