
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/vaguileradiaz/tinfoleak
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعجمع المعلوماتالهندسة الاجتماعية
GitHubvaguileradiaz/tinfoleak

tinfoleak

أداة مفتوحة المصدر الأكثر اكتمالاً لتحليل استخبارات تويتر

عرض المستودع
2.0k265215منذ 8 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    257
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

tinfoleak

الأداة الأكثر اكتمالًا مفتوحة المصدر لتحليل استخبارات تويتر

مقدمة

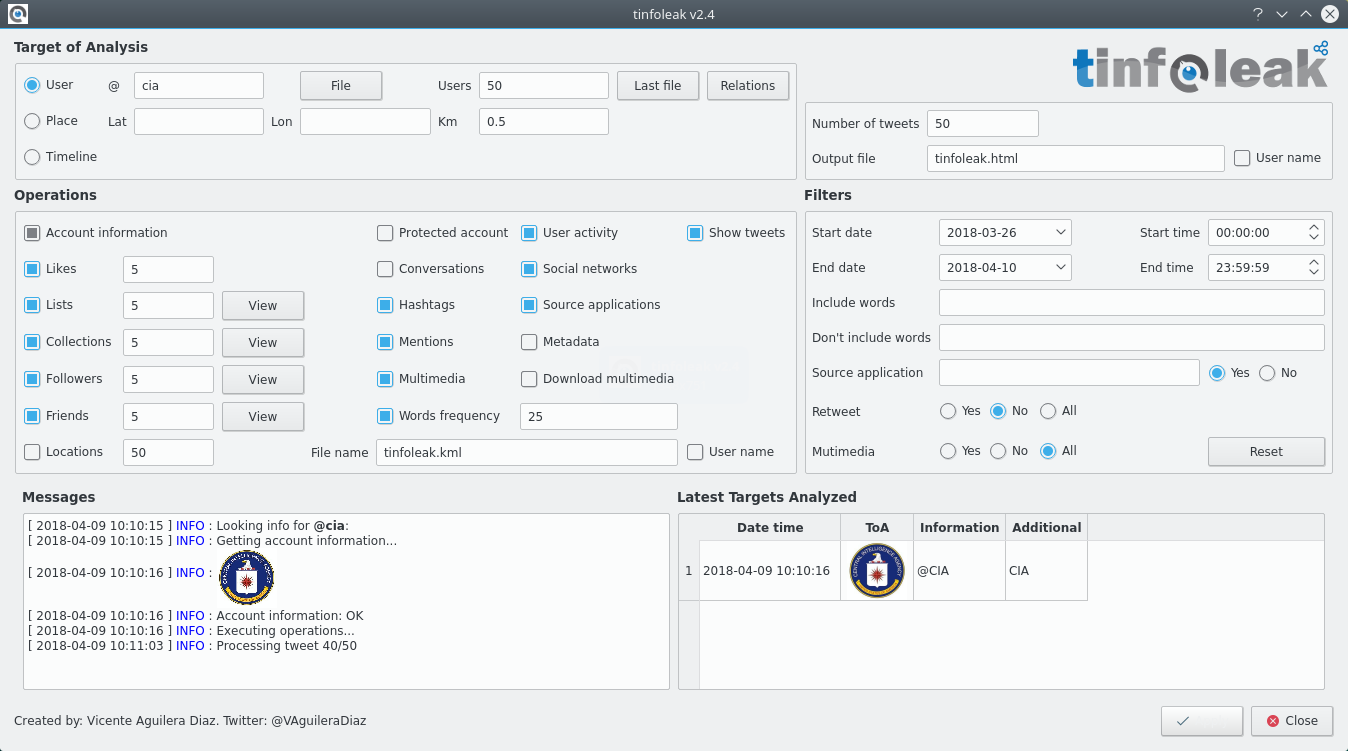
tinfoleak هي أداة مفتوحة المصدر ضمن تخصصات OSINT (الاستخبارات مفتوحة المصدر) وSOCMINT (استخبارات وسائل التواصل الاجتماعي)، تقوم بأتمتة استخراج المعلومات من تويتر وتسهيل التحليل اللاحق لتوليد الاستخبارات. من خلال أخذ معرف مستخدم أو إحداثيات جغرافية أو كلمات مفتاحية، يقوم tinfoleak بتحليل الجدول الزمني لتويتر لاستخراج كميات كبيرة من البيانات وعرض معلومات مفيدة ومنظمة لمحلل الاستخبارات.

tinfoleak تم تضمينه في عدة توزيعات لينكس: Kali, CAINE, BlackArch و Buscador. وهو حاليًا الأداة الأكثر شمولًا مفتوحة المصدر لتحليل الاستخبارات على تويتر.

tinfoleak يمكنه استخراج المعلومات التالية:

  • معلومات الحساب / نشاط المستخدم / الحسابات المحمية / علاقات المستخدم
  • تطبيقات المصدر / أجهزة المستخدم / تكرار الاستخدام
  • الوسوم / الإشارات / الإعجابات
  • تحليل النص / تكرار الكلمات / الوسائط / البيانات الوصفية
  • الأماكن التي زارها المستخدم / مسارات المستخدم / المواقع الأفضل للمستخدم
  • الشبكات الاجتماعية / الهويات الرقمية
  • المستخدمون المحددون جغرافيًا / المستخدمون الموسومون
  • المتابعون / الأصدقاء
  • القوائم / المجموعات
  • المحادثات

الترخيص

tinfoleak تم إصداره بموجب ترخيص CC-BY-SA-4.0. راجع ملف LICENSE.txt للحصول على تفاصيل إضافية.

التثبيت

قم بتثبيت بايثون والتبعيات:

sudo apt install python-pip python-dev build-essential python2.7-dev python-pyexiv2 python-openssl
sudo pip install --upgrade pip 
sudo pip install --upgrade virtualenv 
sudo pip install --upgrade tweepy
sudo pip install --upgrade pillow
sudo pip install --upgrade exifread
sudo pip install --upgrade jinja2 
sudo pip install --upgrade oauth2

البدء

في أول مرة تشغل فيها tinfoleak، تحتاج إلى تعيين إعدادات OAuth.

  1. قم بتعديل ملف "tinfoleak.conf"
    استخدم محررك المفضل ;-)
  1. أعط قيمة لهذه المتغيرات:
    CONSUMER_KEY
    CONSUMER_SECRET
    ACCESS_TOKEN
    ACCESS_TOKEN_SECRET
  • كيفية الحصول على هذه القيم:
    https://developer.twitter.com/en/docs/basics/authentication/guides/access-tokens
  1. احفظ "tinfoleak.conf"
  1. قم بتنفيذ "tinfoleak.py"

تنزيل الأداة






