
 #1
أدوات لصياغة ومعالجة الكود منخفض المستوى الذي يتم تنفيذه بعد الاستغلال الناجح.
موصى به من Kitploit
 boku7/venom
Venom C2 هو إطار عمل Command & Control مكتوب بلغة Python3 وخالٍ من التبعيات (dependency‑free)، مصمم لتحقيق الثبات (persistence) في عمليات الفريق…
 dec0ne/dllnotificationinjection
إثبات مفهوم (POC) لتقنية حقن عمليات جديدة "بدون خيط" تعمل من خلال استخدام مفهوم استدعاءات إعلام DLL في العمليات المحلية والبعيدة.
 saadahla/shellcode-hide
يحتوي هذا المستودع على: محمّل شيلكود بسيط، أدوات ترميز (base64 - مخصص - UUID - IPv4 - MAC)، أدوات تشفير (AES)، محمّل بدون ملفات (Winhttp، socket)
 maldevel/gdog
باب خلفي لنظام ويندوز متكامل الميزات يستخدم جيميل كخادم تحكم وقيادة (C&C).
 oalabs/blobrunner
قم بتصحيح شيل كود المستخرج أثناء تحليل البرامج الضارة بسرعة.
 seanheelan/anamnesis-release
إطار تقييم لدراسة وكلاء LLM الذين يقومون تلقائياً بتوليد exploits عاملة من تقارير الثغرات، متجاوزين التخفيفات الأمنية الحديثة مثل CFI و Shadow Stack…
 stong/cve-2020-15368
CVE-2020-15368، المعروف أيضًا باسم "كيفية استغلال برنامج تشغيل ضعيف"
 rip1s/cve-2017-11882
CVE-2017-11882 Exploit يقبل أمرًا/كودًا يزيد طوله عن 17 ألف بايت كحد أقصى.
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - جميع الحمولات لها نفس تجزئة MD5
 b4rtik/redpeanut
RedPeanut هي أداة RAT صغيرة مطورة باستخدام .Net Core 2 وعاملها في .Net 3.5 / 4.0.
 noperator/cve-2019-18935
استغلال RCE لثغرة إلغاء تسلسل JSON في .NET ضمن Telerik UI لـ ASP.NET AJAX.
 kudaes/dinvoke_rs
استدعاء ديناميكي لأي كود غير مُدار
 yzddmr6/java-shellcode-loader
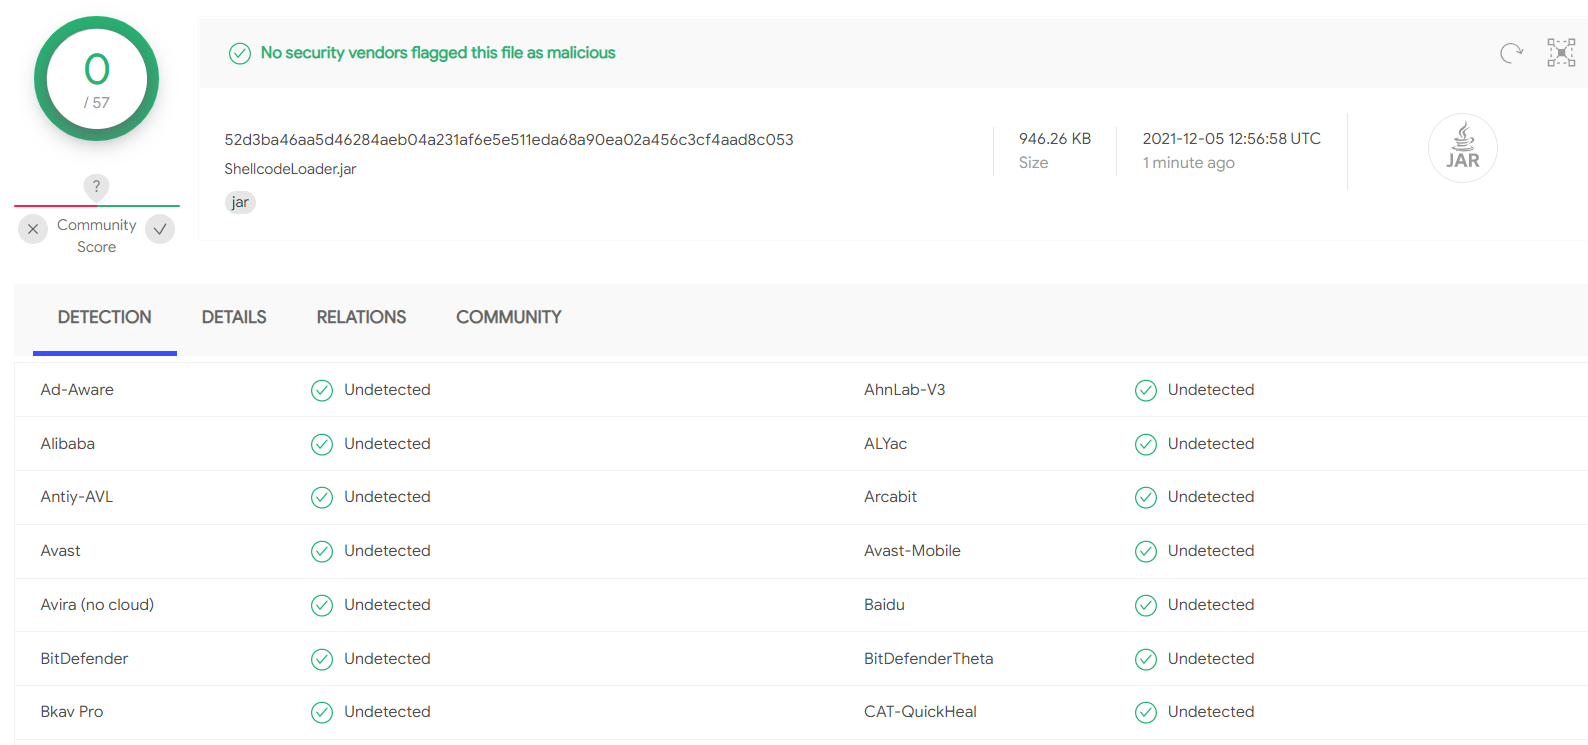
基于Java实现的Shellcode加载器
 bl4ckm1rror/fud-uuid-shellcode
تقنية حقن شيل كود (shellcode) بلغة C++ باستخدام تشفير XOR وتحويل سلسلة UUID لتجاوز Windows Defender، مع إخفاء استدعاءات الدوال وتنفيذ الذاكرة عبر…
 abedalqaderswedan1/aswcrypter
نص Bash وPython لإنشاء حمولات تخترق جميع برامج مكافحة الفيروسات حتى الآن [FUD]
 jjyg/metasm
هذا هو المستودع الرئيسي لـ metasm، وهو مُجمّع / مفكك / مترجم حر مكتوب بلغة Ruby
 tarlogicsecurity/chankro
أداة لتجاوز disable_functions و open_basedir








