
 #1
أدوات لصياغة ومعالجة الكود منخفض المستوى الذي يتم تنفيذه بعد الاستغلال الناجح.
موصى به من Kitploit

 capt-meelo/lazzzy
مُحمِّل شيلكود يوضح تقنيات تنفيذ متعددة تشمل استدعاءات النظام المباشرة، وتجنب جدول عناوين الاستيراد، والحمولات المشفرة، وانتحال معرف العملية الأصلية،…
 plackyhacker/shellcode-encryptor
أداة تشفير/فك تشفير/تنفيذ بسيطة لأكواد الشيل لتجاوز مضاد الفيروسات.
 mwemuorg/mwemu
محاكي أجهزة x86 مكتوب بلغة Rust النقية ومحاكي عمليات ويندوز لتحليل البرمجيات الخبيثة، ومحاكاة الشِل كود، وفك تغليف الحمولات. يدعم الملفات التنفيذية…

 bw3ll/sharem
SHAREM هو إطار عمل لتحليل شيلكود، قادر على محاكاة أكثر من 45,000 من WinAPIs وجميع استدعاءات نظام Windows تقريباً. كما يحتوي على مفكك مخصص خاص به، مع…
 machine1337/gmailc2
خادم C2 غير قابل للاكتشاف تمامًا يتواصل عبر Google SMTP لتجنب حماية مضادات الفيروسات وقيود حركة مرور الشبكة.

 plackyhacker/shellcode-injection-techniques
تطبيقات بلغة C# لتقنيات حقن الشيلكود بما في ذلك الحقن الكلاسيكي، اختطاف الخيوط، تجويف العملية، وقصف الذرة، باستخدام حمولات Meterpreter المشفرة بـ AES…
 chvancooten/nimpackt-v1
مُجمّع ومُحمّل شيل كود مبني على Nim من أجل الأمان التشغيلي والربح

 sh4hin/gopurple
أداة shellcode runner أخرى تتكون من تقنيات مختلفة لتقييم قدرات الكشف لحلول أمان نقاط النهاية
 peterferrie/win-exec-calc-shellcode
شيل كود Windows صغير خالٍ من النيول ينفّذ calc.exe (x86/x64، جميع أنظمة التشغيل/حزم الخدمات)

 exploit-database/exploitdb
exploitdb // المستودع الرسمي لـ Exploit-Database
 smaash/quasibot
مدير قشور ويب معقد، بوت نت شبه HTTP.
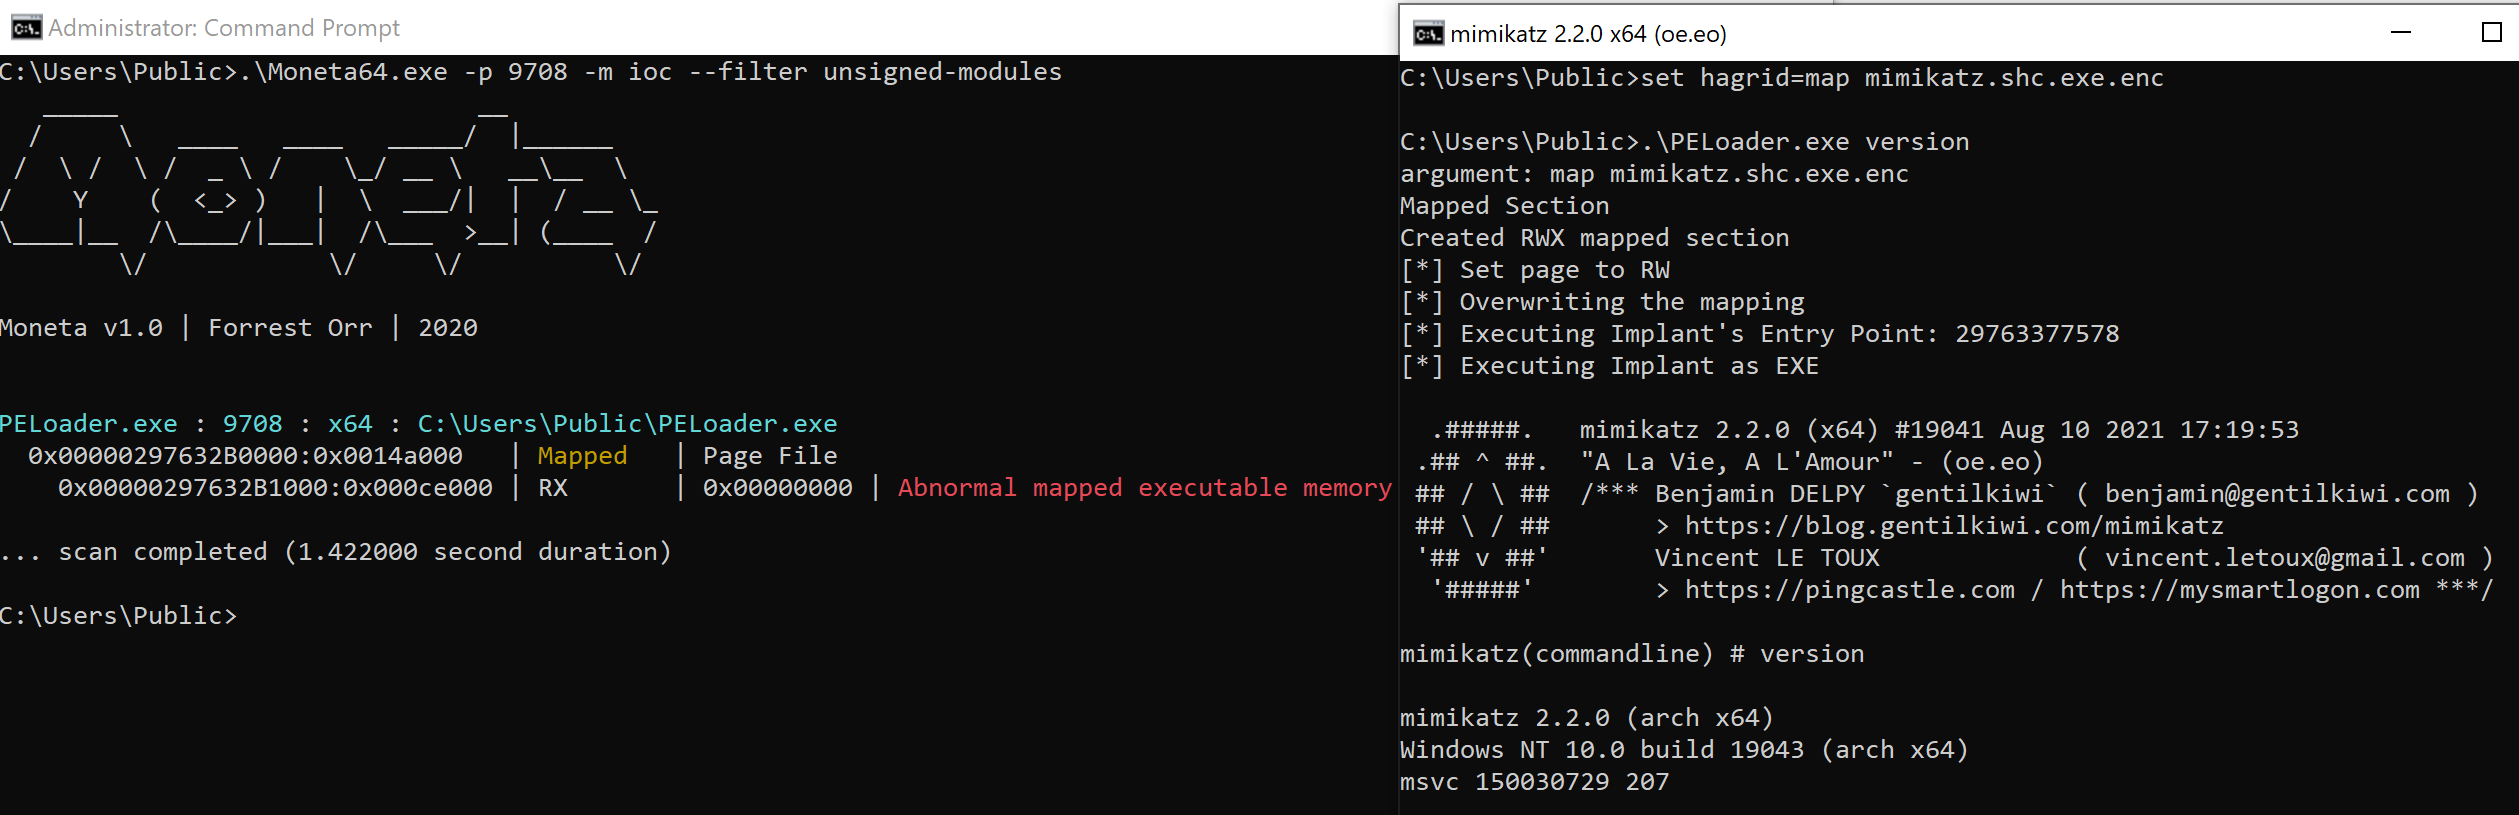 hagrid29/peloader
محمل PE مع تقنيات حقن شيلكود متنوعة
 sslab-gatech/pwn2own2020
اختراق نواة macOS عبر Safari من خلال ربط ست ثغرات أمنية
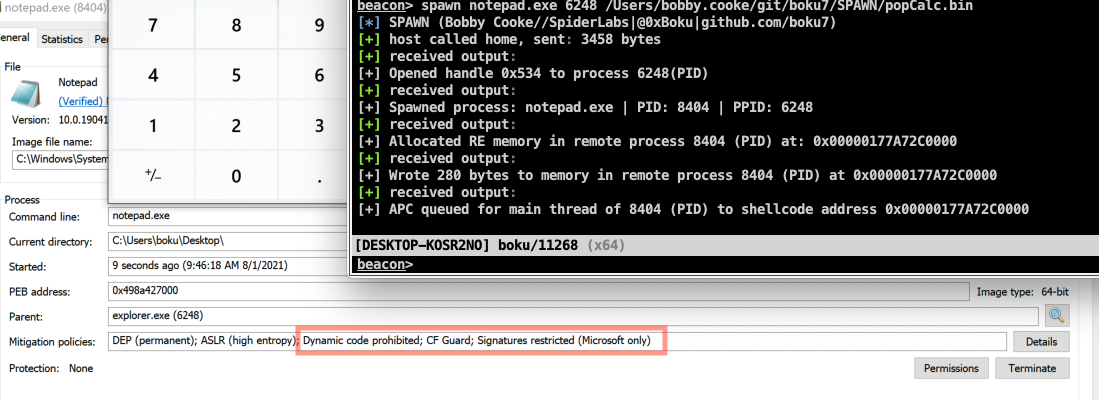 boku7/spawn
BOF من Cobalt Strike يقوم بتوليد عملية تضحية، وحقنها بـ shellcode، وتنفيذ الحمولة. مبني لتفادي خطافات EDR/UserLand عن طريق توليد عملية تضحية مع…
 mythicagents/medusa
وكيل C2 متعدد المنصات لـ Mythic، مع تحميل ديناميكي للوظائف، وبروكسي SOCKS5، وعمليات ملفات، وحقن شيلكود، ووحدات ما بعد الاستغلال لنظامي macOS وWindows.








