Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/adamsvoboda/nim-loader
الاستغلالشيل كودالتعلم والتعليمالفريق الأحمرتوليد شيفرة القشرةتطوير الحمولات
GitHubadamsvoboda/nim-loader

nim-loader

مُحَمِّل شيفرة شل (Shellcode) قيد التطوير بلغة Nim مع تقنيات التهرب من أنظمة كشف الاستجابة (EDR).

عرض المستودع
2173439منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

nim-loader

مغامرة تقريبية للغاية قيد التطوير لتعلم Nim من خلال تجميع الموارد معًا لإنشاء أداة تحميل شيلكود تنفذ تقنيات مراوغة EDR/AV شائعة.

هذه فوضى وهي لأغراض البحث فقط! من فضلك لا تتوقع أن يتم تجميعها وتشغيلها دون تعديلاتك الخاصة.

التعليمات

  • استبدل مصفوفة البايت في loader.nim بشيلكود x64 الخاص بك
  • قم بتجميع EXE وتشغيله: nim c -d:danger -d:strip --opt:size "loader.nim"
  • ربما قم بتعديل العملية التي تريد الحقن فيها من خلال النظر في ملفات .nim الخاصة بطريقة الحقن التي تستخدمها...

الميزات المكتملة

  • استدعاءات النظام المباشرة التي تم حلها ديناميكيًا من NTDLL (شكرًا @ShitSecure)
  • تصحيح AMSI و ETW (شكرًا @byt3bl33d3r)
  • إلغاء ربط NTDLL (شكرًا @MrUn1k0d3r)
  • حقن CreateRemoteThread (شكرًا @byt3bl33d3r, @ShitSecure)

الميزات قيد التطوير

  • تقنية إفراغ العملية (شكرًا @snovvcrash)
  • تشفير/فك تشفير الشيلكود باستخدام [AES في وضع CTR](https://en.wikipedia.org/wiki/Block_cipher_mode_of_operation#Counter_(CTR) (شكرًا @snovvcrash)
  • استبدال جميع استدعاءات API المتوافقة باستدعاءات النظام
  • إضافة مولد قالب ومترجم، وسيطات سطر أوامر للشيلكود، وطرق الحقن، ومسارات العمليات، إلخ.

التعتيم

  • فكر في استخدام denim من @LittleJoeTables لدعم تجميع obfuscator-llvm nim!

المراجع والإلهام

  • OffensiveNim by Marcello Salvati (@byt3bl33d3r)
  • NimlineWhispers2 by Alfie Champion (@ajpc500)
  • SysWhispers3 by klezVirus (@KlezVirus)
  • NimPackt-v1 by Cas van Cooten (@chvancooten)
  • unhook_bof.c by Mr. Un1k0d3r (@MrUn1k0d3r)
  • NimGetSyscallStub by S3cur3Th1sSh1t (@ShitSecure)
  • NimHollow by snovvcrash (@snovvcrash)

أمثلة
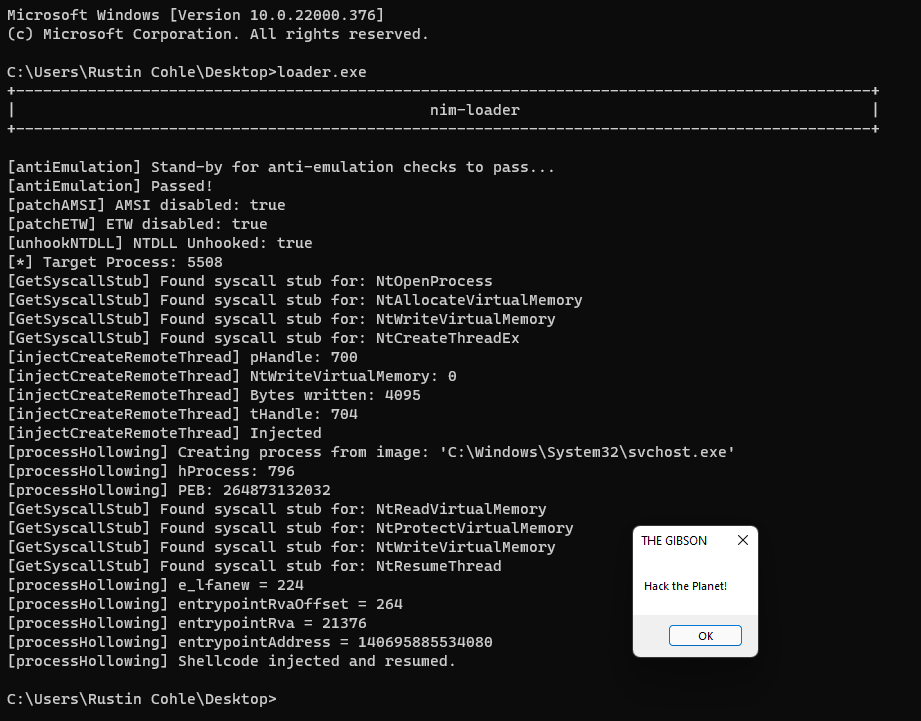
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →









