
 #1
 bishopfox/cve-2023-3519
استغلال ثغرة تنفيذ الأوامر عن بعد لـ CVE-2023-3519
 enelg52/kittystager
KittyStager هو C2 بسيط من المرحلة 0. يتكون من خادم ويب لاستضافة الشيل كود وعميل يُسمى kitten. الغرض من هذا المشروع هو أن يكون لديك خادم ويب وبعض…
 netspooky/scare
أداة REPL ومحاكٍ للغة التجميع (Assembly) متعددة البنى لسطر الأوامر.
 ergrelet/themida-unmutate
أداة إزالة التعتيم الساكنة لـ Themida و WinLicense و Code Virtualizer 3.x ذات التعتيم القائم على الطفرات.
 namazso/linux_injector
أداة حقن مكتبات مشتركة بسيطة بدون ptrace لأنظمة Linux بمعمارية x64
 doudoudedi/hackembedded
تُستخدم هذه الأداة لتشفير الباب الخلفي، وإنشاء كود شيل وسوكس5 بروكسي، واسترجاع المعلومات، وترتيب الـ POC للأجهزة ذات البنى المختلفة.
 3xpl01tc0d3r/obfuscator
تم تصميم البرنامج لإخفاء الـ shellcode.
 beichendream/cve-2022-26134-godzilla-memshell
استغلال قائم على Java لـ CVE-2022-26134 يحقن قشرة ويب Godzilla في خوادم Confluence، مما يتيح تنفيذ التعليمات البرمجية عن بُعد مع مصادقة بكلمة مرور…
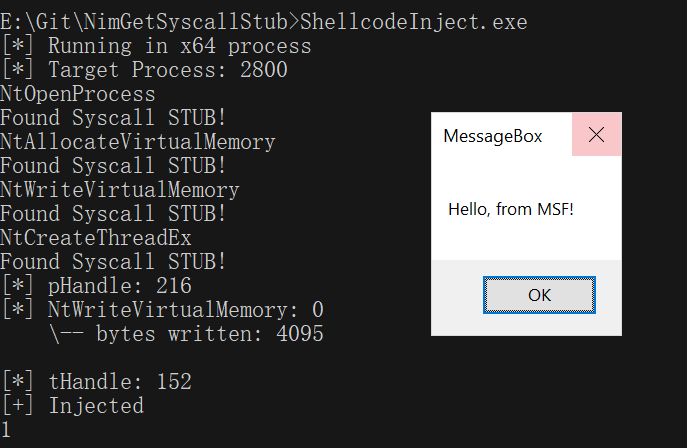 s3cur3th1ssh1t/nimgetsyscallstub
يستخرج ديناميكيًا استدعاءات النظام الجديدة من ntdll.dll لتجنب الكشف المستند إلى التوقيع، مع قالب لتنفيذ شيل كود للحمولات القائمة على Nim.
 aniqfakhrul/sharperner
مولد بسيط للملفات القابلة للتنفيذ مع شيلكود مشفر.
 senzee1984/micr0_shell
micr0shell هو سكريبت بايثون يقوم بتوليد شيل كود (shellcode) لشل عكسي (reverse shell) لـ Windows X64 من نوع PIC خالٍ من القيم الصفرية (Null-Free).
 cbwang505/cve-2019-0708-exp-windows
CVE-2019-0708-EXP-إصدار Windows،إصدار ملف exe واحد،بعد التشغيل،يقوم بإرجاع شل (Shell) بصلاحيات النظام (System) مباشرة في وحدة التحكم الحالية.

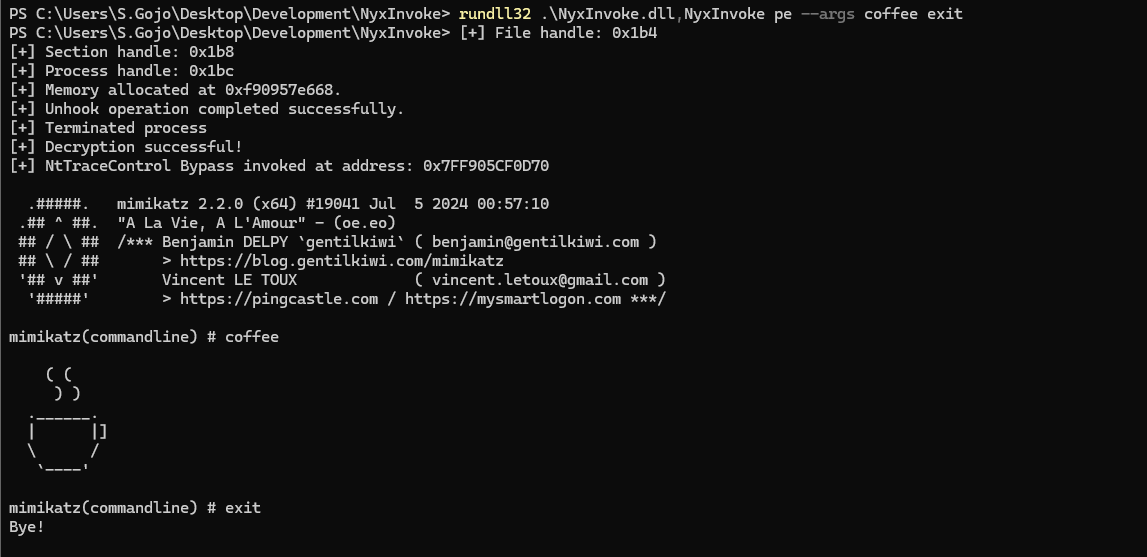 blacksnufkin/nyxinvoke
NyxInvoke هو أداة سطر أوامر مكتوبة بلغة Rust لتشغيل تجميعات .NET وPowerShell وBOFs مع ميزات تجاوز AMSI وETW بأسلوب Patchless. مع دعم Dual-build.
 jephthai/evilvm
مترجم قائم على Forth يُنشر كـ shellcode مستقل عن الموضع لمعمارية x86_64، ويوفر وكيل تنفيذ تعليمات برمجية عن بُعد مع REPL تفاعلي عبر TCP وHTTP وICMP…
 codewhitesec/lastenzug
بروكسي Socks4a يستفيد من PIC وWebsockets والتعتيم الثابت على مستوى لغة التجميع
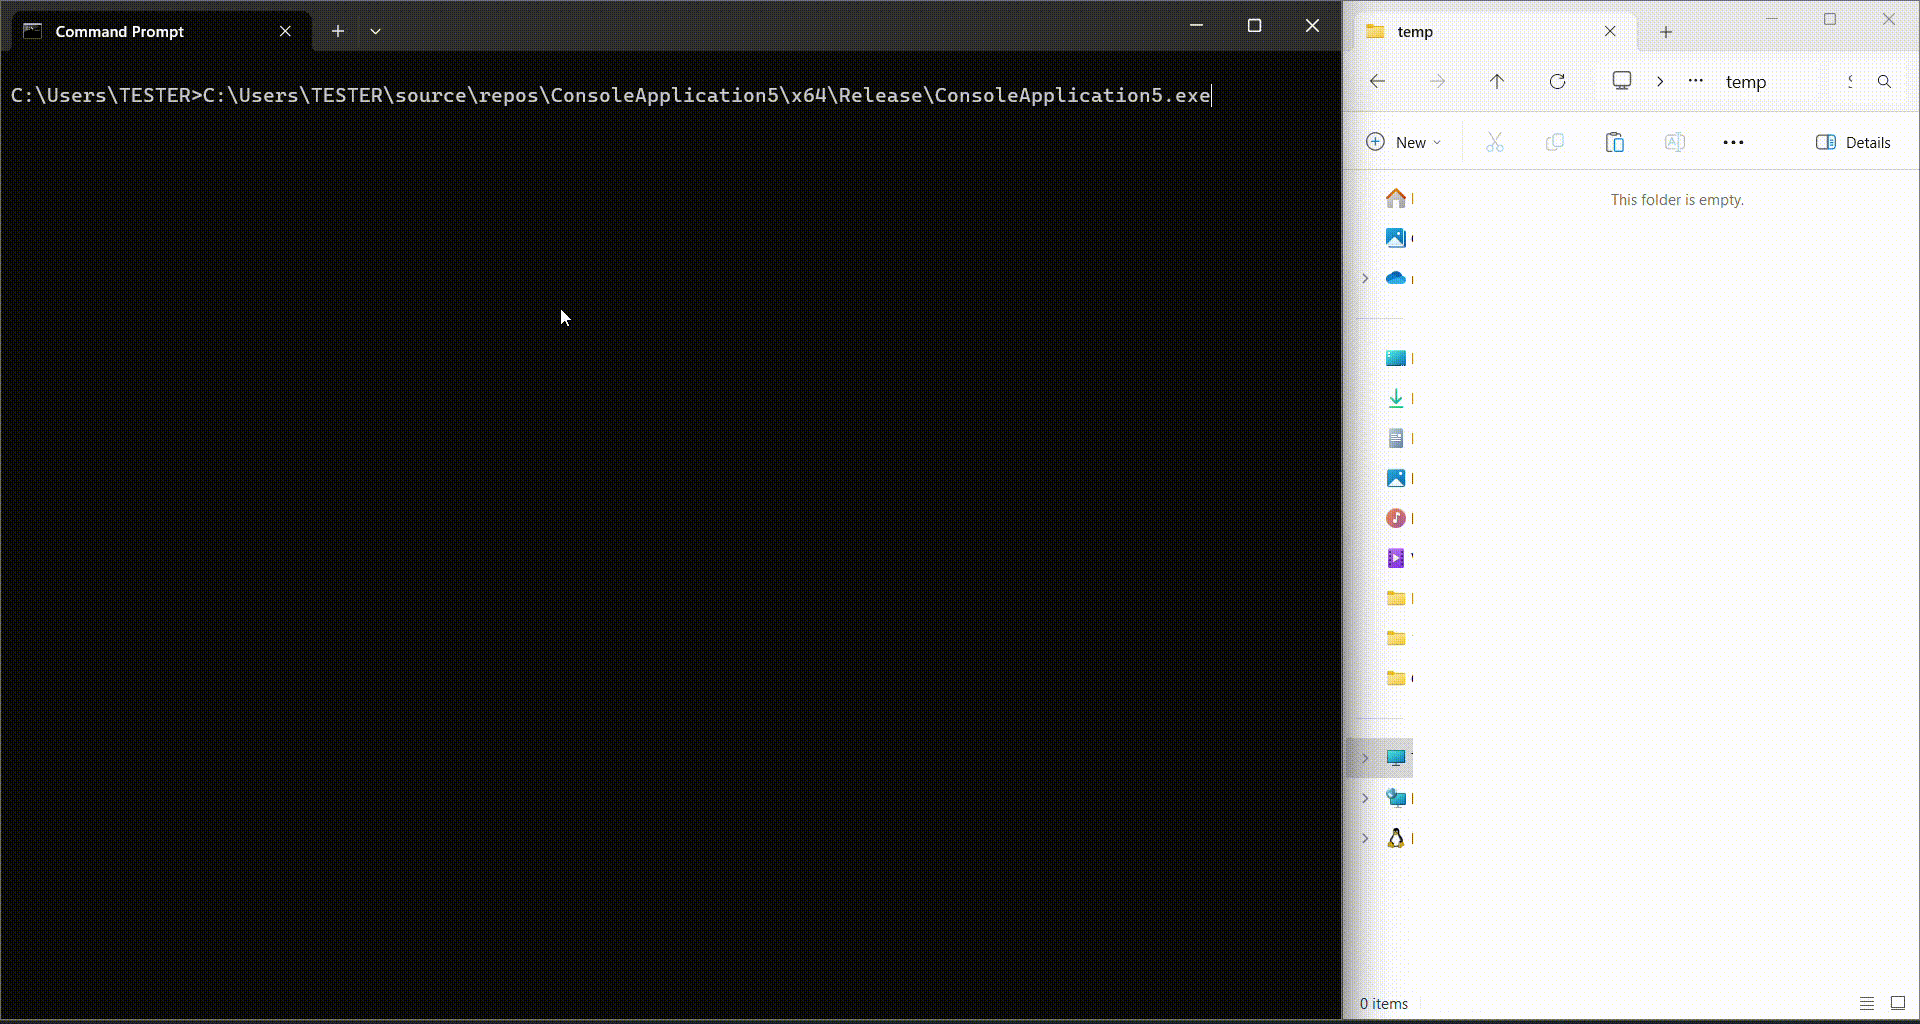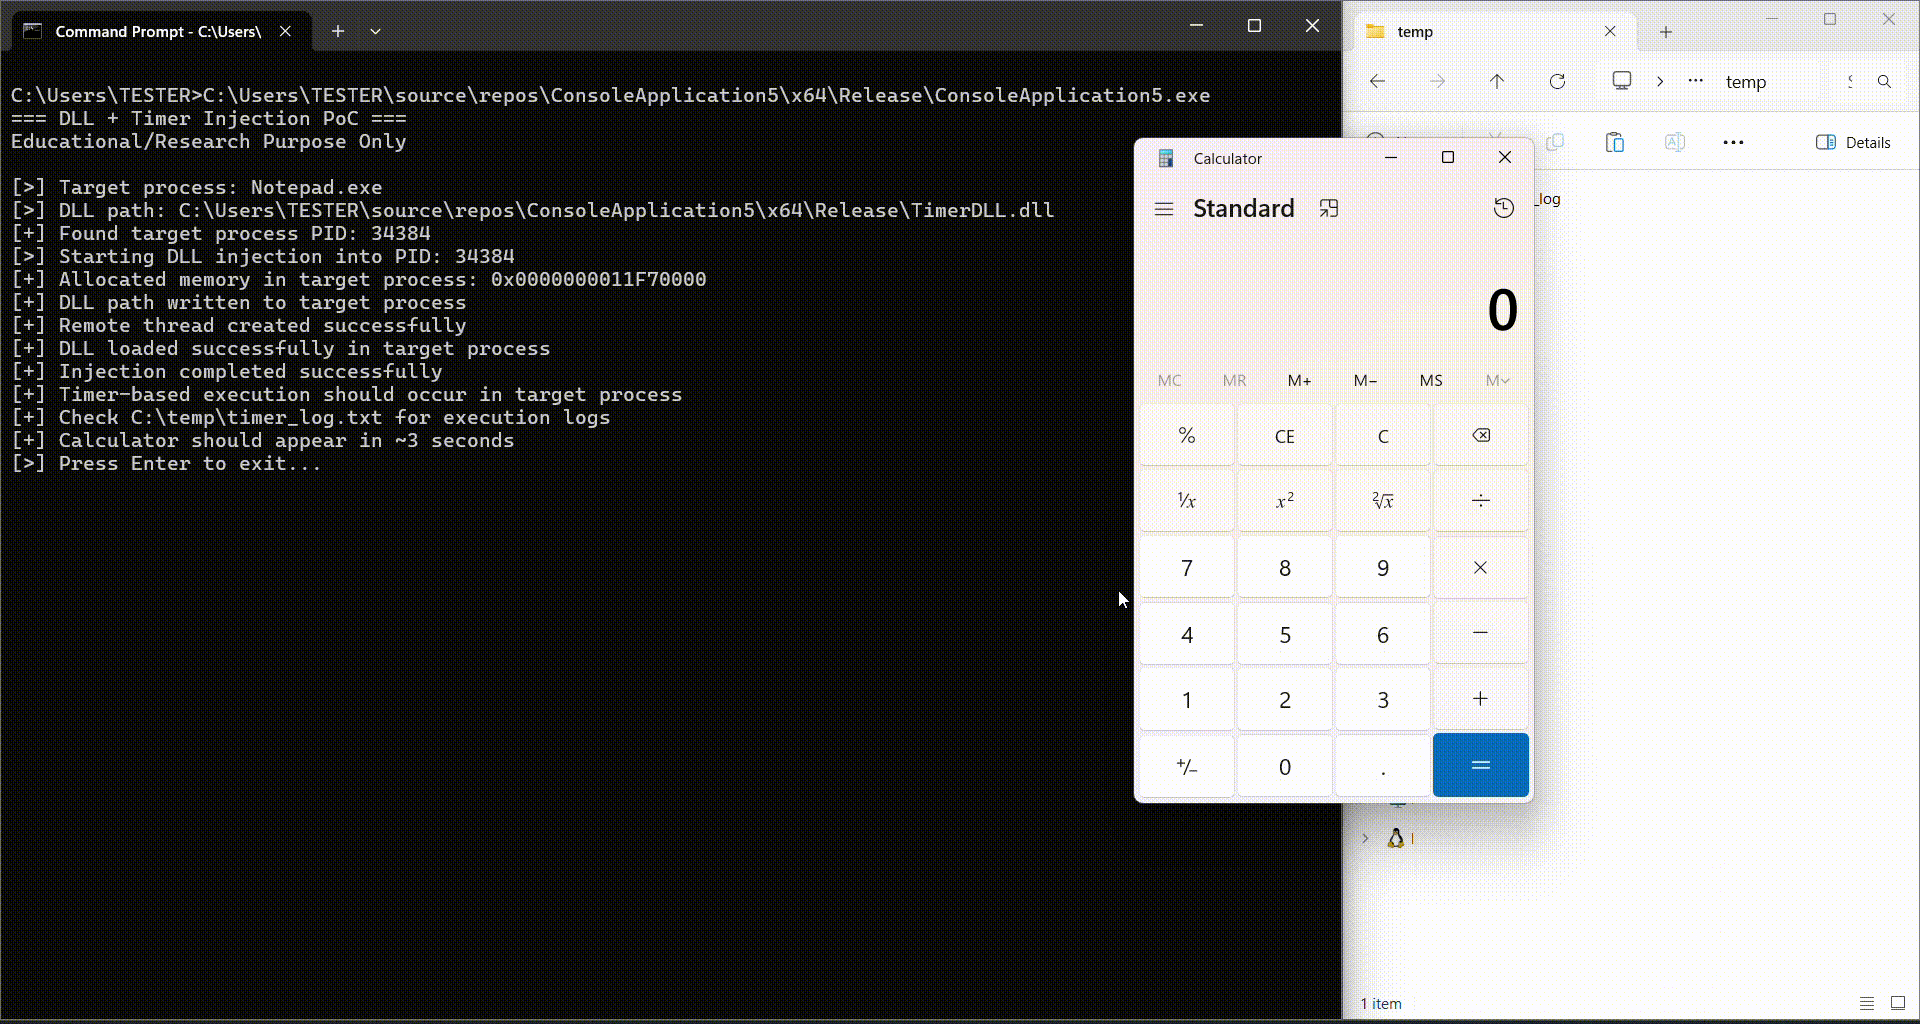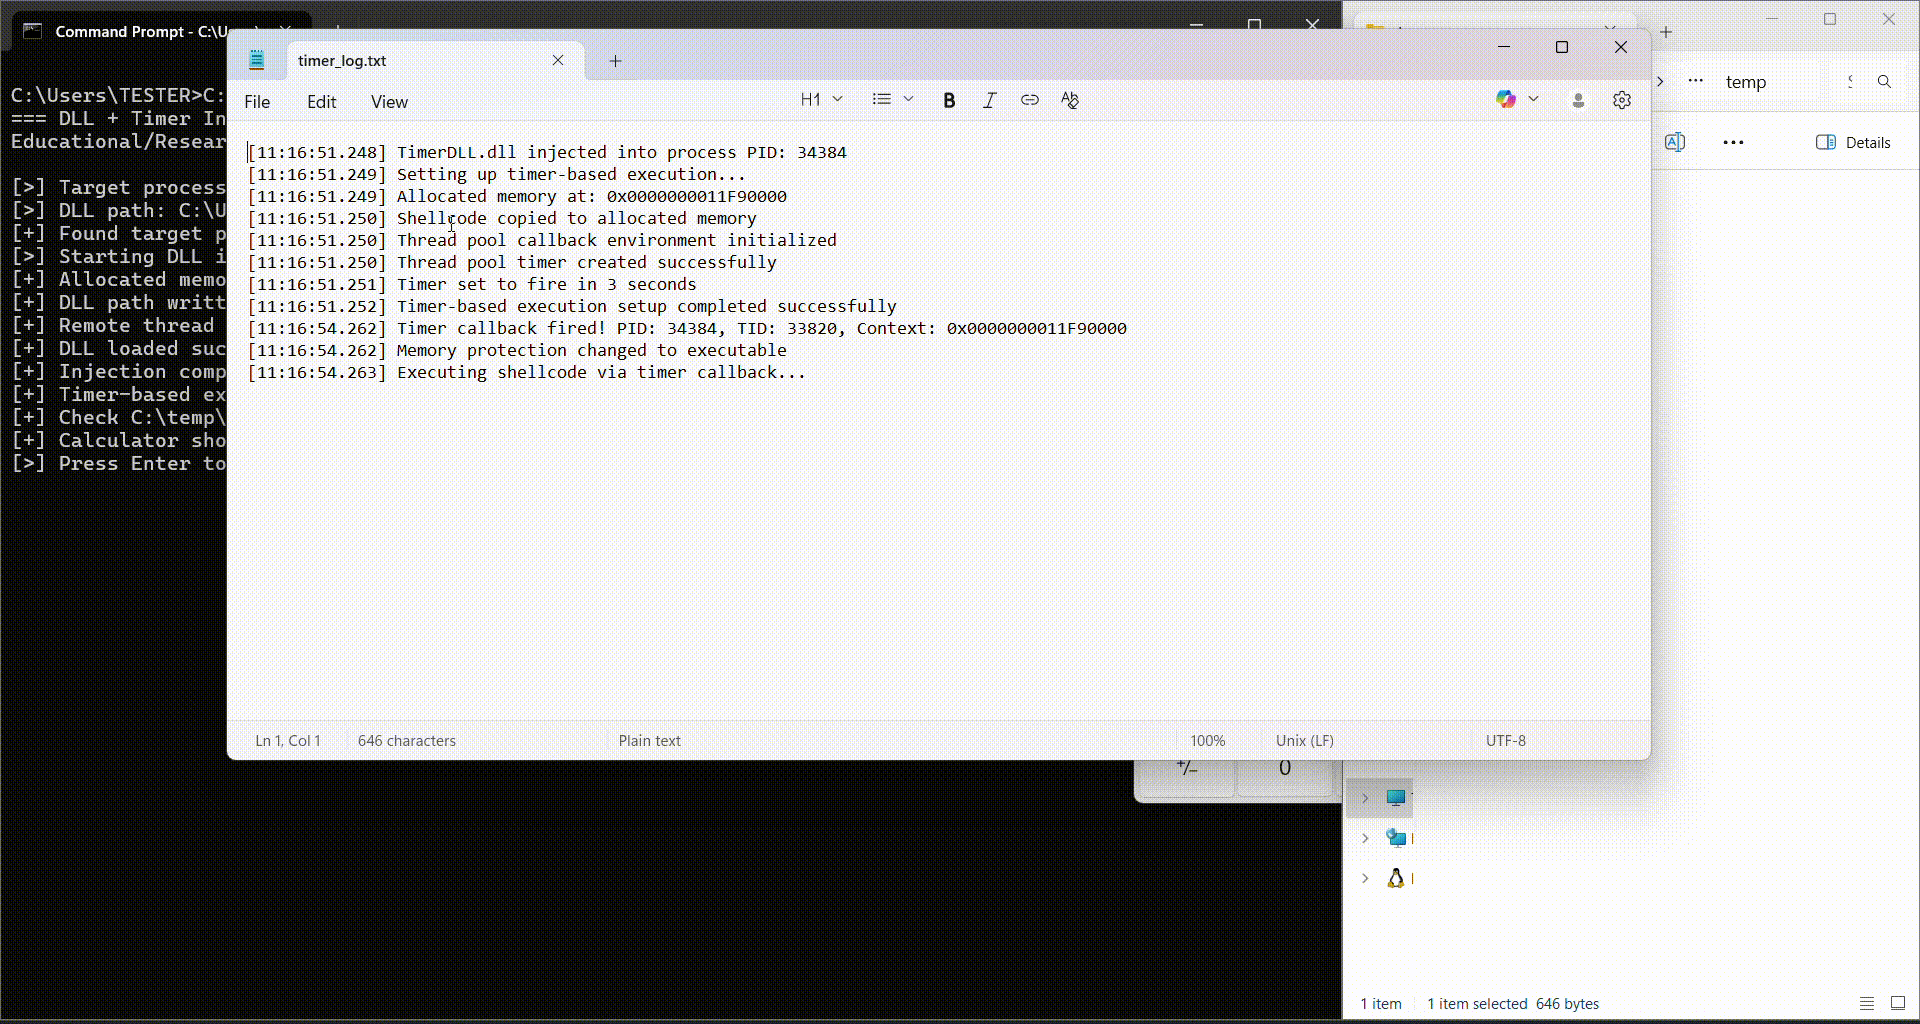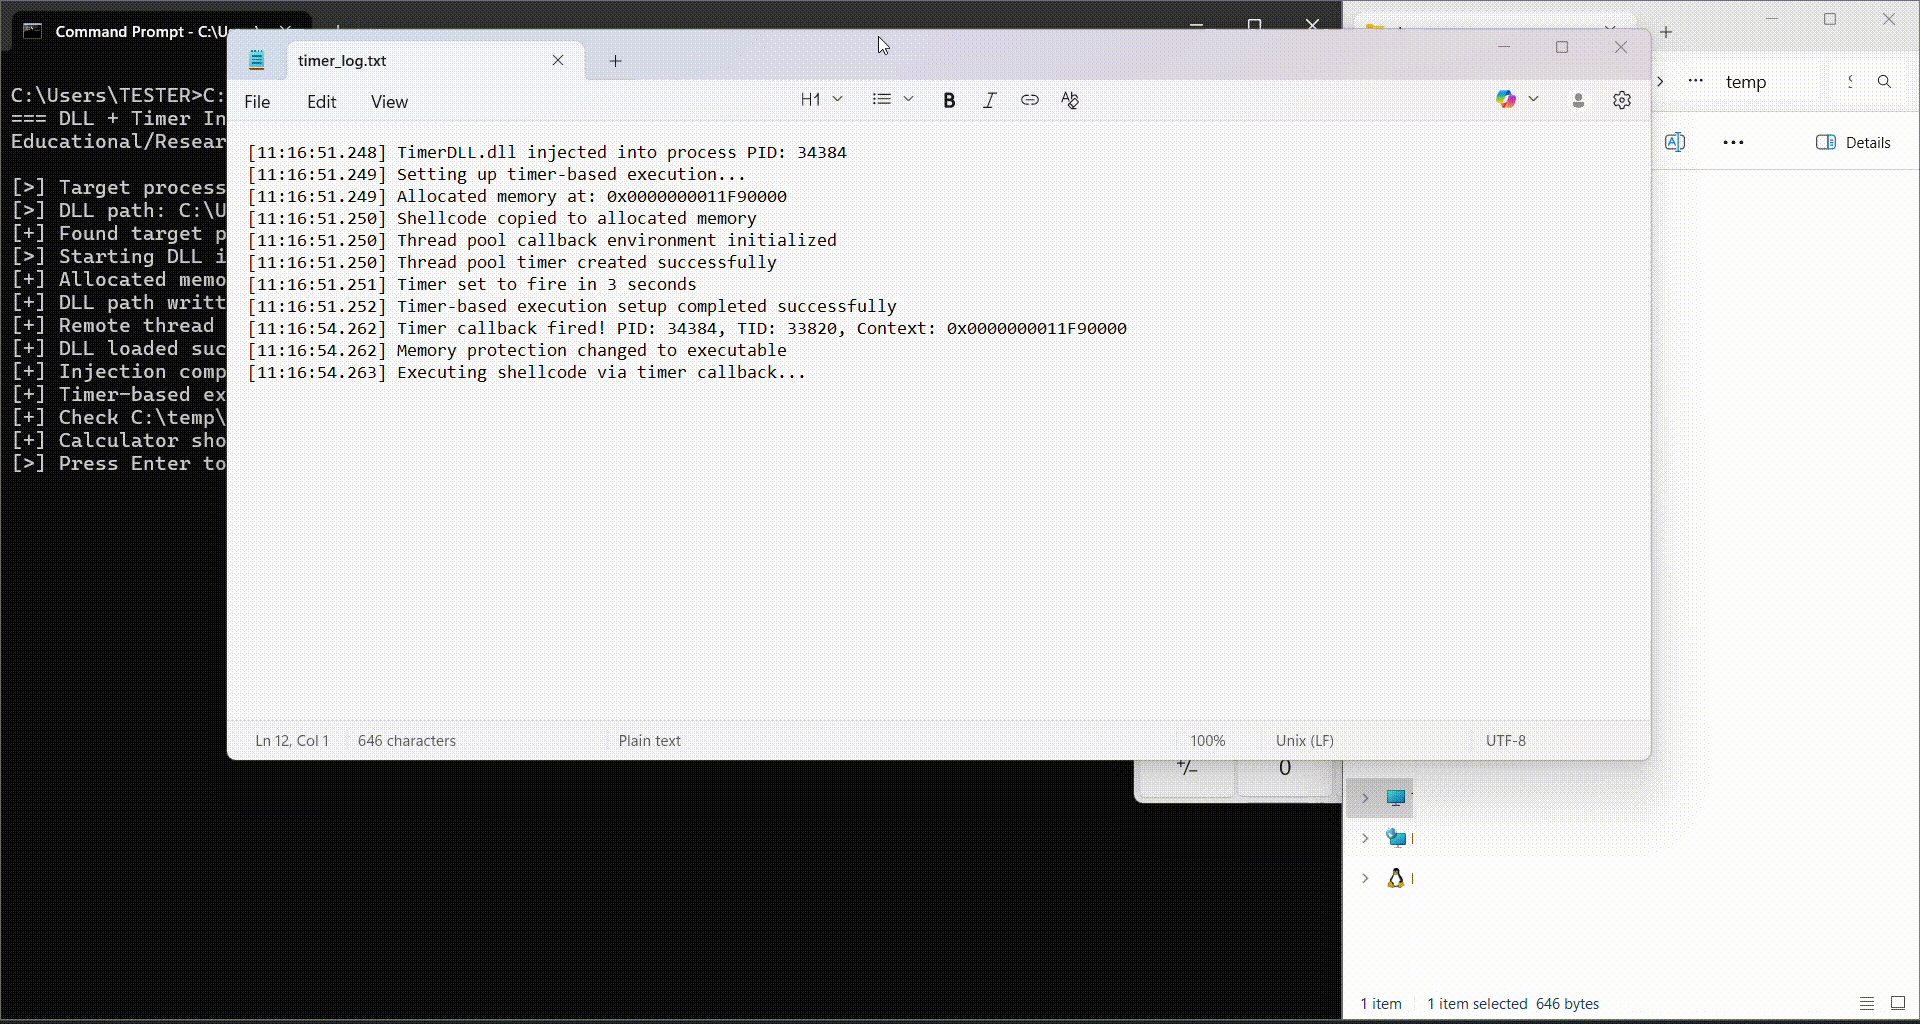 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
حقن DLL عن بُعد مع تنفيذ كود شل يعتمد على المؤقت









