
 #1
أدوات ومكتبات لأتمتة مهام الأمان، وسير العمل، وتطوير الأدوات المخصصة.
موصى به من Kitploit
 jaidedai/easyocr
أداة OCR جاهزة للاستخدام تدعم أكثر من 80 لغة وجميع أنظمة الكتابة الشائعة بما في ذلك اللاتينية والصينية والعربية والديفاناغارية والسيريلية وغيرها.
 nearai/ironclaw
نظام تشغيل آمن وخاص للوكيل الذكي مع تخزين مشفر محلي، ومصادقة OAuth/SSO، والتحكم في الوصول القائم على السياسات، وإطار عمل قابل للتوسع لبناء الأدوات…
 projectdiscovery/httpx
أداة HTTP سريعة متعددة المسابر للاستطلاع وجمع المعلومات. تفحص TLS، CSP، الرؤوس، المكدس التقني، و CDN. تدعم المطابقات والمرشحات وإخراج JSON للاختبار…
 ultrafunkamsterdam/nodriver
خليفة Undetected-Chromedriver. يوفر إطار عمل سريع للغاية لأتمتة الويب، وكشط الويب، والروبوتات، وأي أفكار إبداعية أخرى تعوقها عادةً أنظمة مكافحة…
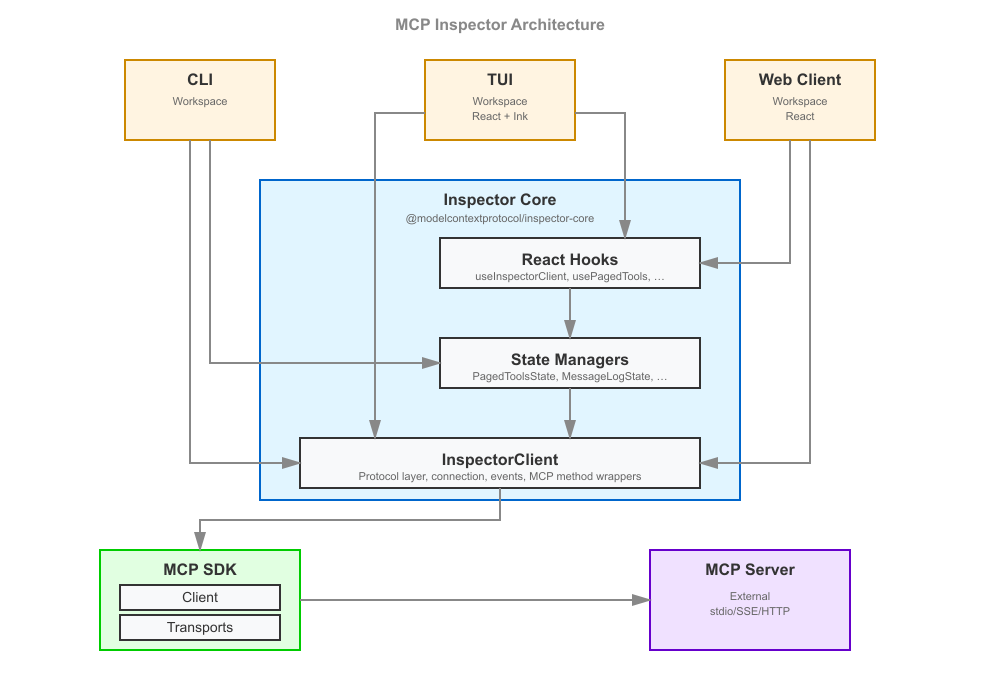 modelcontextprotocol/inspector
Inspect, debug, and visually test Model Context Protocol (MCP) servers from a web UI, CLI, or TUI, with tool/resource exploration, request logging,…
 leebaird/discover
سكربتات Bash وPython مخصصة تُستخدم لأتمتة مهام اختبار الاختراق المتنوعة بما في ذلك الاستطلاع، والفحص، والتعداد، وإنشاء الحمولات الخبيثة باستخدام…
 owasp-amass/amass
رسم خرائط سطح الهجوم المتعمق واكتشاف الأصول
 mkdocs/mkdocs
توثيق المشروع باستخدام ماركداون
 fabric/fabric
تنفيذ ونشر عن بُعد بسيط وبأسلوب بايثوني.
 pydantic/monty
صندوق رمل Python آمن، مكتوب بلغة Rust، للكود المكتوب بواسطة الذكاء الاصطناعي.
 projectdiscovery/naabu
ماسح منافذ سريع مكتوب بلغة Go مع التركيز على الموثوقية والبساطة. مصمم لاستخدامه مع أدوات أخرى لاكتشاف سطح الهجوم في مكافآت الثغرات واختبارات الاختراق.
six2dez/reconftwreconFTW هي أداة مصممة لإجراء استطلاع آلي على نطاق مستهدف عن طريق تشغيل أفضل مجموعة من الأدوات لإجراء المسح واكتشاف الثغرات.
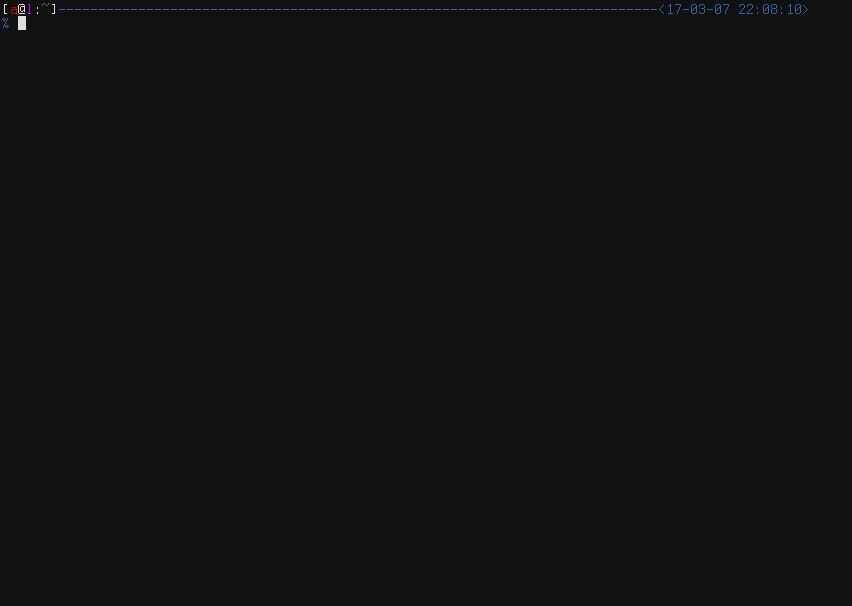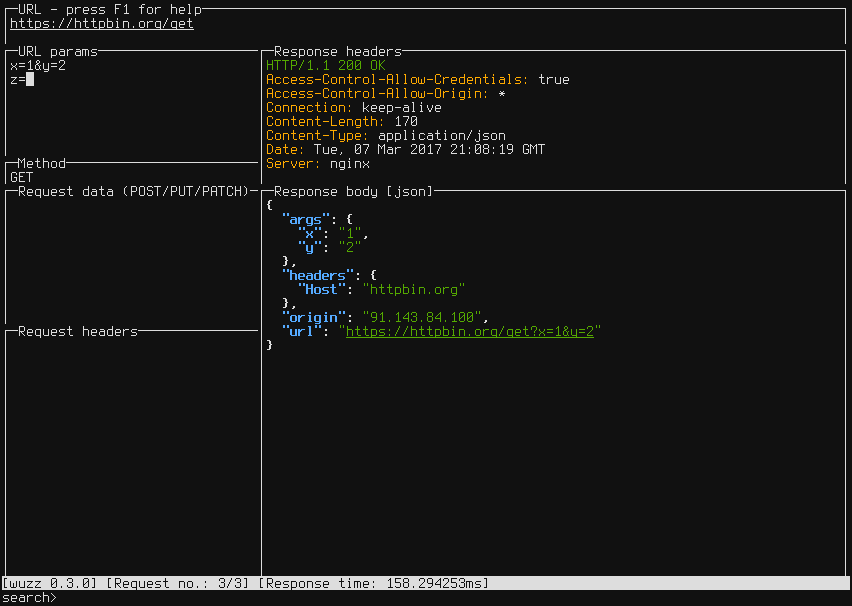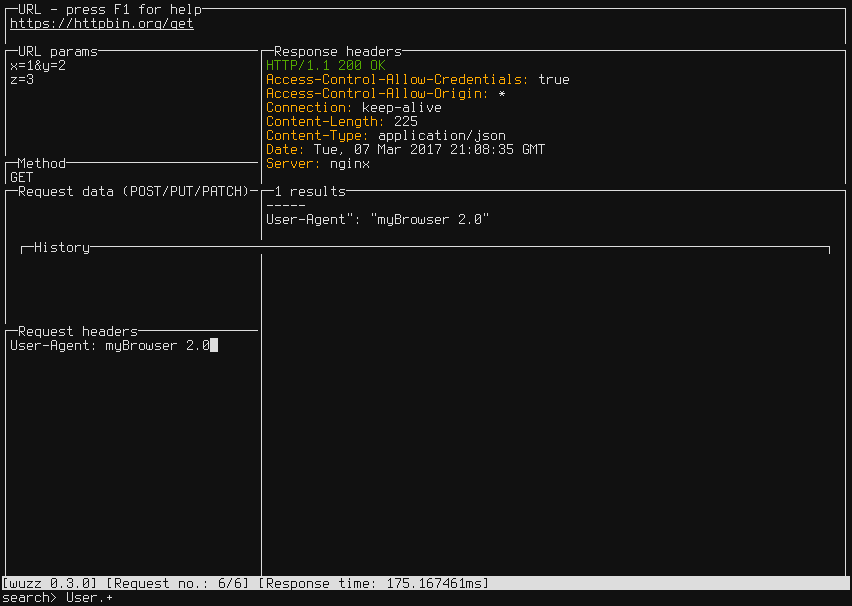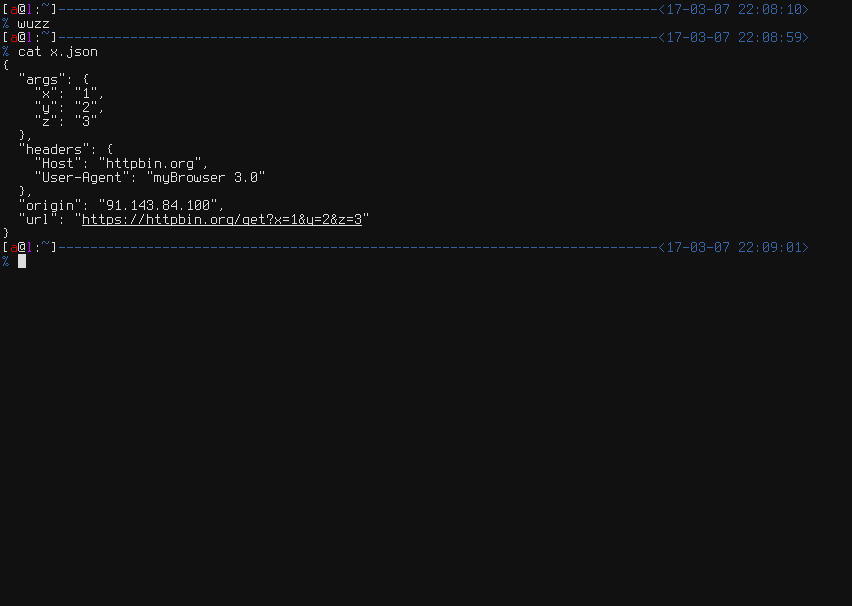 asciimoo/wuzz
أداة سطر أوامر تفاعلية لفحص HTTP
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…
 bc-security/empire
Empire هو إطار عمل للاستغلال اللاحق ومحاكاة الخصوم يُستخدم لمساعدة فرق الاختراق الأحمر ومختبري الاختراق.
 arxhr007/aliens_eye
AI powered OSINT engine to discover and map 840+ social media identities across the web
 sarperavci/googlerecaptchabypass
حل Google reCAPTCHA في أقل من 5 ثوانٍ! 🚀



