#1

 baarai/artex
منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار…
 spellshift/realm
إطار محاكاة خصوم متعدد المنصات مع برنامج زرع بلغة Rust، وخادم فريق GraphQL، ولغة Eldritch DSL لعمليات الفريق الأحمر الآلية والقابلة للتوسع عبر آلاف…
 bitplugg/kitsune
🦊 إطار اختبار اختراق nine-tailed — nmap + msf + aircrack + sqlmap في واجهة سطر أوامر واحدة · 25 وحدة · جلسة SQLite · TUI · REST API · pipx install
 hashcat/hashcat-utils
أدوات صغيرة مفيدة في كسر كلمات المرور المتقدم
 trickest/inventory
جرد آلي لسطح الهجوم لأكثر من 800 برنامج مكافآت أخطاء عام، مع تشغيل سير عمل مجدول لتعداد النطاقات الفرعية والتبديل وإعداد تقارير DNS وخادم الويب.
 mordavid/bruteforceai
أداة تخمين قوية متقدمة مدعومة بـ LLM تجمع بين الذكاء الاصطناعي وهجمات تسجيل الدخول الآلية
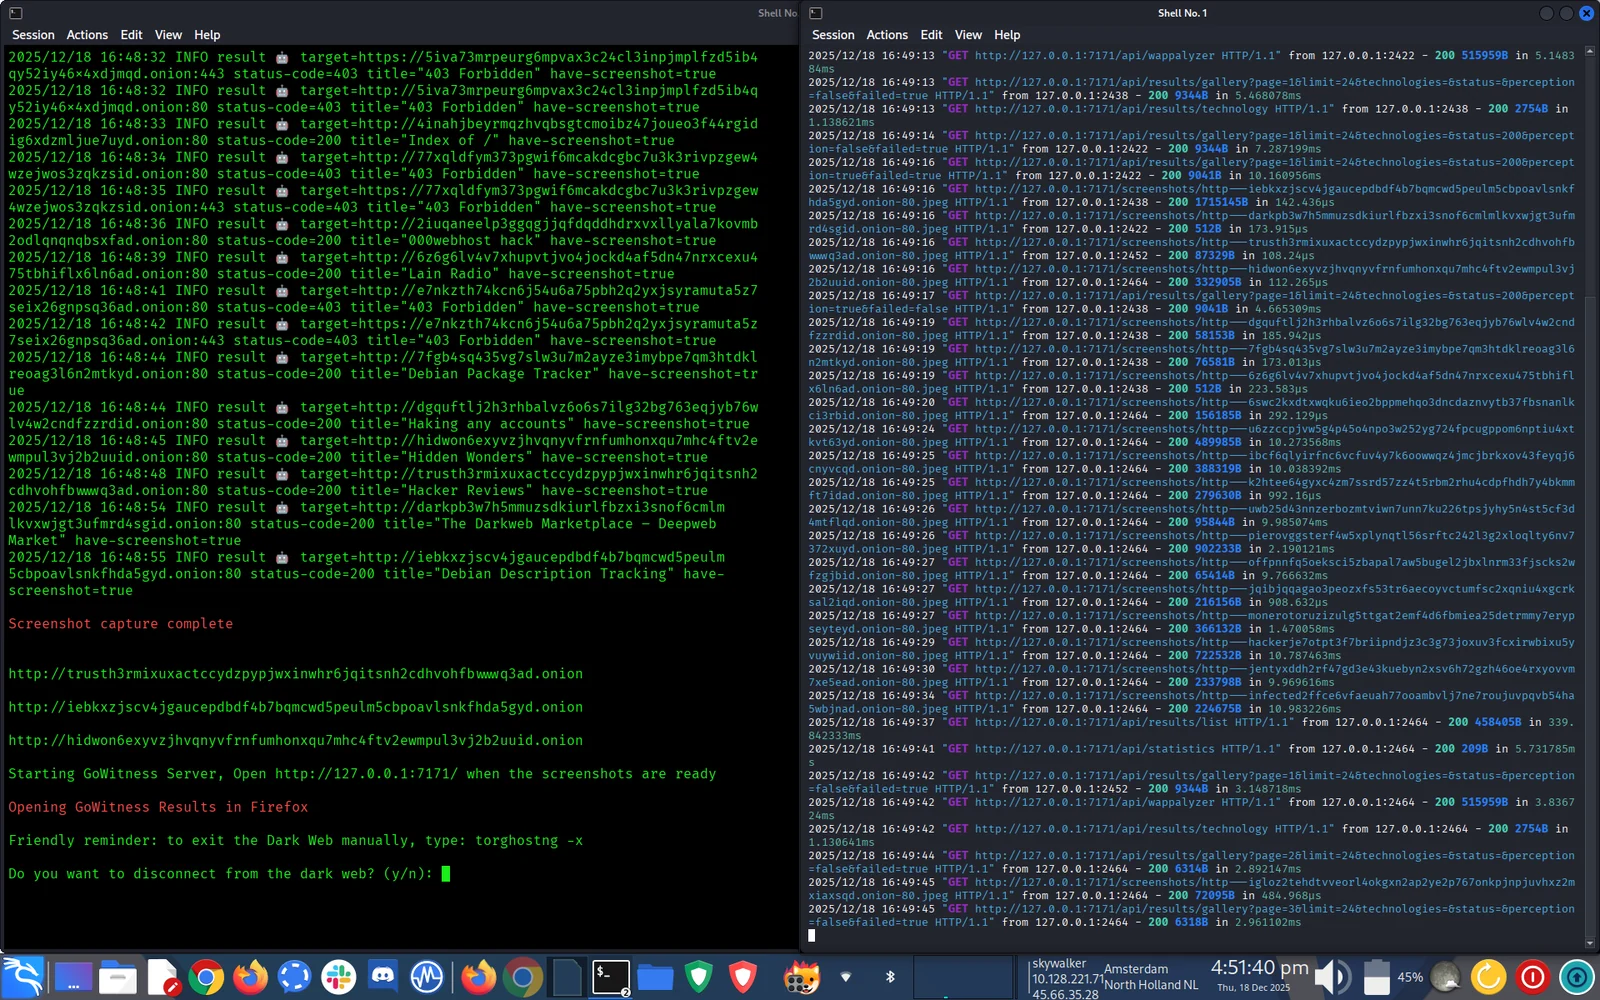 aryanguenthner/darkfox
استخبارات التهديدات السيبرانية CTI وأبحاث OSINT على الويب المظلم والويب العميق. أداة لجمع المعلومات عن عصابات برامج الفدية.
 mikemeliz/torcrawl.py
الزحف إلى صفحات الويب (العادية أو onion) واستخراجها عبر شبكة TOR
 jarryshaw/darc
زاحف ويب مظلم يستخدم طلبات وعمال Selenium لجلب الصفحات، والتقاط الرؤوس وملفات تعريف الارتباط، واستخراج الروابط، وحفظ لقطات الشاشة المُصيَّرة لجمع…
 cisagov/scubagoggles
أدوات SCuBA لتكوين الأمان الأساسي وأداة التقييم لـ Google Workspace
 dedsecinside/torbot
تزحف إلى مواقع .onion عبر Tor لجمع عناوين الصفحات وأسماء المضيفين وعلاقات الروابط، وتُصدّر أشجار JSON وتمثيلات مرئية لتحقيقات OSINT على الويب المظلم.
 nazeeh111/capsulith
تشغيل شيفرة ARM64 المحفوظة في Node أو في متصفح؛ وفحص بكسلات الصورة المفكوكة ترميزها والذاكرة المهيّأة.
 techchipnet/hiddenwave
إخفِ رسالتك السرية في أي ملف صوتي Wave.
 zu1k/good-mitm
محرك MITM قائم على القواعد. إعادة الكتابة وإعادة التوجيه والرفض على طلبات واستجابات HTTP(S)، ويدعم قواعد JavaScript.
 andreyglauzer/vigilantonion
🐍 - زاحف على مواقع شبكة tor، يبحث عن الكلمات المفتاحية.
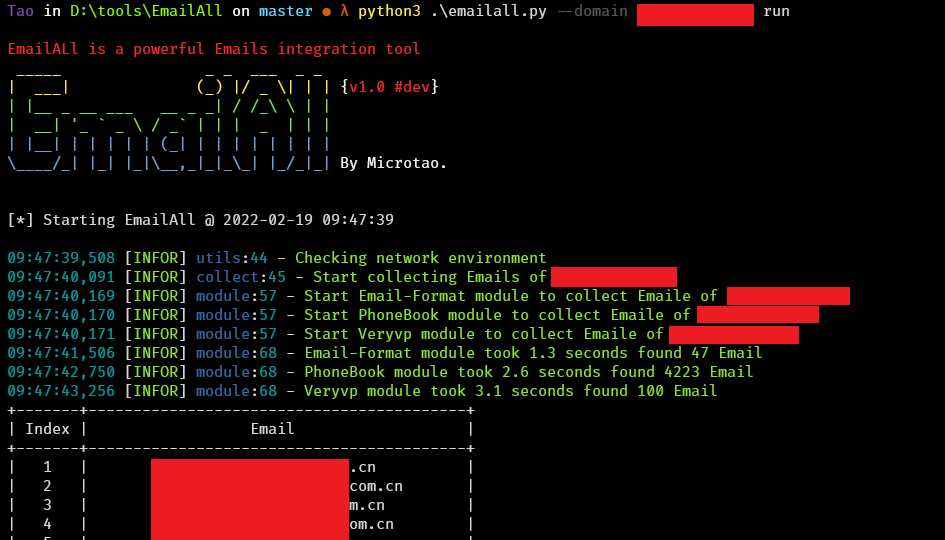 taonn/emailall
يجمع عناوين البريد الإلكتروني لنطاق هدف ما عبر الاستعلام من محركات البحث وGitHub API وPhoneBook وSnov وSkymem ومصادر OSINT أخرى، ويحفظ النتائج بصيغة…
 zarcolio/flipperzero
يحتوي هذا المستودع على سكربتات Ducky/BadUSB الخاصة بي، وسكربتات PowerShell ذات الصلة، وأشياء أخرى متعلقة بـ Flipper Zero.