
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/cobalt-strike/beacon_health_check
أطر اختبار الاختراقالقيادة والسيطرةالفريق الأحمر
GitHubcobalt-strike/beacon_health_check

beacon_health_check

يستخدم نص Aggressor هذا حقل الملاحظات الخاص بالمنارة للإشارة إلى الحالة الصحية للمنارة.

عرض المستودع
1432327منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

سكريبت Aggressor للفحص الصحي لـ Beacon

Joe Vest (تويتر: @joevest)

الوصف

يستخدم هذا السكريبت aggressor حقل الملاحظات (note field) الخاص بـ beacon للإشارة إلى الحالة الصحية للـ beacon. يتم ذلك عن طريق ...

  • تتبع زمن السكون/الاهتزاز الحالي لكل beacon
  • حساب الحالة الصحية بناءً على "أقصى وقت متوقع لتسجيل الدخول"
  • تحديث حقل الملاحظات برمز مناسب كل دقيقة باستخدام الحدث heartbeat_1m
  • وضع علامة "جديد" على الـ beacons الجديدة مع وقت الوصول
  • إضافة معرف الـ beacon ومعرف العملية (PID) إلى رسالة سجل الحدث الأولي للـ beacon

العرض التوضيحي

عرض توضيحي على يوتيوب

الفحوصات الصحية والرموز

☑ - رمز يشير إلى أن الـ beacon نشط ويعمل

يُحسب عندما يكون آخر تسجيل دخول أقل من أقصى وقت متوقع لتسجيل الدخول (sleep + (sleep * .01 * jitter))

أي، beacon مع sleep 300 20 سيكون أقصى وقت متوقع لتسجيل الدخول هو 360 ويُحسب كالتالي 300 + (300 * .01 * 20).

💀 - رمز يشير إلى أن الـ beacon قد مات

يُحسب عندما يكون وقت آخر تسجيل دخول أكبر من أقصى وقت متوقع لتسجيل الدخول * 2. يُعرف هذا بـ "وقت الموت".

أي، beacon مع sleep 300 20 سيكون وقت الموت هو 720.

❎ - رمز يشير إلى أن الـ beacon قد قُتل بواسطة مشغل.

إذا كانت beacon['alive'] خاطئة (false)، فهذا يعني أن مشغلًا قد قتل/أخرج هذا الـ beacon وأن الـ beacon قد أقر أمر الخروج.

⚠ - رمز يشير إلى أن الـ beacon يحتضر

يُحسب عندما يكون آخر تسجيل دخول أكبر من أقصى وقت متوقع لتسجيل الدخول وأقل من وقت الموت.

⏸ - رمز يشير إلى أن الـ beacon متوقف مؤقتًا.

هذا هو beacon مرتبط (linked beacon) تم فصله (disconnected) لكنه لا يزال يُعتبر حيًا. تعتمد هذه الـ beacons على أحد الوالدين (parent) للتواصل. بدلاً من وضع علامة موت عليها، يتم وضع علامة توقف مؤقت. لا توجد طريقة جيدة لتتبع عمليات الـ beacons المنفصلة.

يوضح ما يلي شكل هذه الرموز في عميل Cobalt Strike.
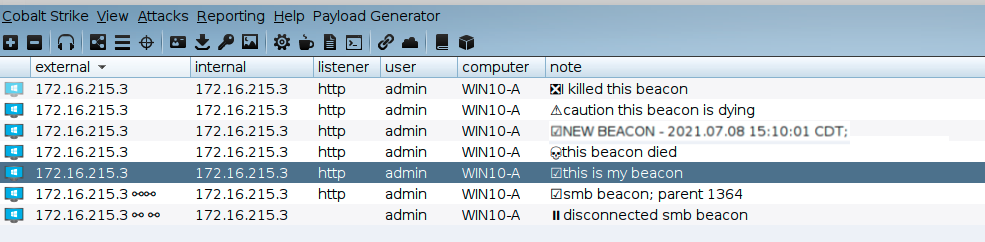
أيقونات الحالة الصحية للـ Beacon

تم إضافة معرف الـ beacon ومعرف العملية (PID) إلى رسالة سجل الحدث الأولي للـ beacon.
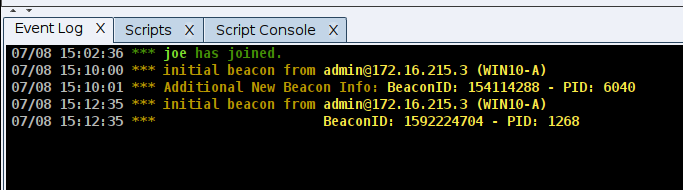
معلومات إضافية في سجل الأحداث للـ beacons الجديدة

الاستخدام

قم بتحميل ملف beaconhealth.cna من خلال مدير السكريبتات (script manager).

استخدم الدالة get_BeaconHealthCheck_settings في وحدة تحكم السكريبت (script console) لعرض متتبع زمن السكون/الاهتزاز الخاص بـ beacon.


ما يجب أن تعرفه عن السكريبت

  • يستخدم حقل الملاحظات (Note field). يمكنك تعديله كما يحلو لك. سيتم تحديث الحرف الأول من الملاحظة أثناء الفحص الصحي بالرمز المناسب.
  • الـ beacons المرتبطة (linked beacons) ليس لديها زمن سكون (sleep). يتم تتبع زمن السكون بواسطة الوالد (parent) الخاص بالـ beacon المرتبط.
  • لا يتم التحقق من إعدادات السكون قبل تتبعها. قد يؤدي ضبط السكون على beacon ميت إلى تغيير الرمز قبل معالجة السكون الفعلي بواسطة الـ beacon.
  • تم تصميم الفحص الصحي لمراقبة الـ beacons التي تعمل لفترات أطول.
    • يتم قياس الحالة الصحية كل دقيقة
    • قد يكون هذا لا يزال عدوانيًا للغاية
    • يمكنك ضبط التوقيت عن طريق تغيير حدث ضربات القلب (heartbeat event) الذي يبدأ الفحص.
  • قاعدة بيانات التتبع ليست ثابتة (persistent). إذا أغلقت عميل Cobalt Strike وأعدت الاتصال، فسيتم تحديث قاعدة البيانات وقد يتم وضع علامة جديد (NEW) على الـ beacons.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




