
 #1
أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.
موصى به من Kitploit

 abstractengine/pentest-muse-cli
مساعد يعمل بالذكاء الاصطناعي لمختبرَي الاختراق، يُنشئ الحمولات، ويُحلل الشيفرات، ويُجري عمليات الاستطلاع، ويُنفذ إجراءات سطر الأوامر لأتمتة المهام…
 codesiddhant/jasmin-ransomware
Jasmin Ransomware هي أداة متقدمة للفريق الأحمر (نسخة من WannaCry) تُستخدم لمحاكاة هجمات برامج الفدية الحقيقية. تساعد Jasmin باحثي الأمن على التغلب…
 claroty/arya
يُنتج ملفات شبه خبيثة من قواعد YARA لتفعيل اكتشاف برامج مكافحة الفيروسات/كشف التهديدات والاستجابة، مما يتيح أبحاث البرامج الضارة، وضمان جودة القواعد،…
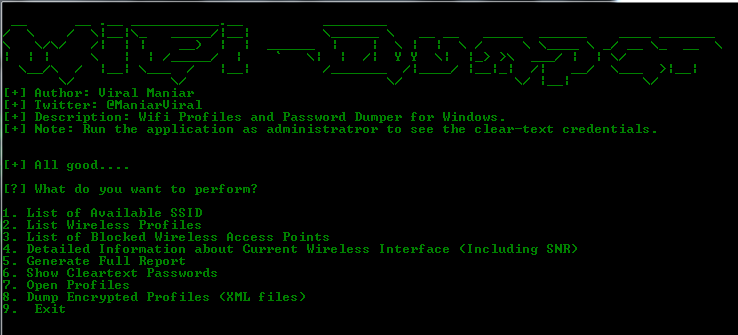 viralmaniar/wifi-dumper
هذه أداة مفتوحة المصدر لتفريغ ملفات تعريف الواي فاي وكلمات المرور بنص واضح لنقاط الوصول المتصلة على جهاز ويندوز. ستساعدك هذه الأداة في اختبار اختراق…
 gpoulios/ropinjector
تصحيح شيلكودات ROP-encoded داخل ملفات PE
 helixo32/nimblackout
قتل برامج مكافحة الفيروسات/EDR باستخدام هجوم BYOVD
 forrest-orr/artifacts-kit
مجموعة أدوات لتوليد آثار ذاكرة وهمية خبيثة في وضع المستخدم، مصممة لتقليد البصمات التي يتركها البرامج الضارة الحقيقية بسهولة على نظام ويندوز المصاب.
 lloydlabs/wsb-detect
wsb-detect تمكنك من اكتشاف ما إذا كنت تعمل في بيئة Windows Sandbox ("WSB")
 dagowda/notrdp
إضافة Havoc C2 تنشئ سطح مكتب Windows مخفيًا، وتبثه إلى عارض في المتصفح، وتحقق إدخال الفأرة/لوحة المفاتيح للتحكم عن بُعد بشكل خفي.
 dis0rder0x00/obex
Obex – حظر ملفات DLL غير المرغوب فيها في وضع المستخدم
 blacksnufkin/novaldr
Threadless Module Stomping In Rust with some features (في ذكرى الذين قتلوا في مذبحة مهرجان نوفا)
 octoberfest7/zip_smuggling
أداة Python3 لإنشاء ملفات zip تقوم بتهريب بيانات إضافية لاستخراجها لاحقًا
 nodauf/girsh
قم بإنشاء شل عكسية تفاعلية تلقائيًا لضحية لينكس أو ويندوز
 ustayready/sharphose
أداة رش كلمات المرور غير المتزامنة بلغة C# لبيئات ويندوز
 hackerhouse-opensource/setuphijack
SetupHijack هي أداة بحث أمني تستغل حالات السباق والتعامل غير الآمن مع الملفات في عمليات تثبيت وتحديث تطبيقات ويندوز.
 wh0amitz/bypasscredguard
تجاوز Credential Guard عبر ترقيع ذاكرة Wdigest
 mordavid/donpwner
أداة متقدمة لشن الهجمات على وحدات تحكم المجال (Domain Controller) وتحليل بيانات الاعتماد، تعتمد على قاعدة بيانات DonPAPI
 frenchcisco/ratel
RAT-el هي أداة اختبار اختراق مفتوحة المصدر تسمح لك بالتحكم في جهاز يعمل بنظام ويندوز. تعمل وفق نموذج الخادم-العميل، حيث يرسل الخادم الأوامر، وينفذ…








