

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

الفريق الأحمر

أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.

موصى به من Kitploit

أفضل الأدوات

10 محدد
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7kمنذ 3 أيام
metasploit-framework preview#2

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kمنذ 15س 18د
Empire preview#3

Empire

GitHubbc-security/empire
5.2kمنذ يوم واحد
Mythic preview#4

Mythic

GitHubits-a-feature/mythic
4.7kمنذ شهر واحد
NetExec preview#7

NetExec

GitHubpennyw0rth/netexec
5.8kمنذ 2 أيام
impacket preview#8

impacket

GitHubfortra/impacket
16.0kمنذ يوم واحد
BloodHound-Legacy preview#9

BloodHound-Legacy

GitHubspecterops/bloodhound-legacy
10.6kمنذ 8 أشهر
mimikatz preview#10

mimikatz

GitHubgentilkiwi/mimikatz
21.8kمنذ 20 أيام
Rubeus preview#11

Rubeus

GitHubghostpack/rubeus
5.1kمنذ سنة واحدة
PEASS-ng preview#12

PEASS-ng

GitHubpeass-ng/peass-ng
20.3kمنذ 3 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
5516 نتائج
AzureC2Relay preview

AzureC2Relay

GitHubflangvik/azurec2relay

وظيفة Azure Function تتحقق من حركة مرور برنامج Cobalt Strike وتقوم بتوجيهها باستخدام ملفات تعريف C2 القابلة للتشكيل، حيث تعيد توجيه الطلبات غير…

ids-ips-evasioncloud-securitycommand-and-control+2
233منذ 5 سنوات
CVE-2023-24055_PoC preview

CVE-2023-24055_PoC

GitHubalt3kx/cve-2023-24055_poc

إثبات المفهوم لـ CVE-2023-24055 (KeePass 2.5x)
password-attacksvulnerability-analysisexploitation+3
253منذ 3 سنوات
redshell preview

redshell

GitHubverizon/redshell

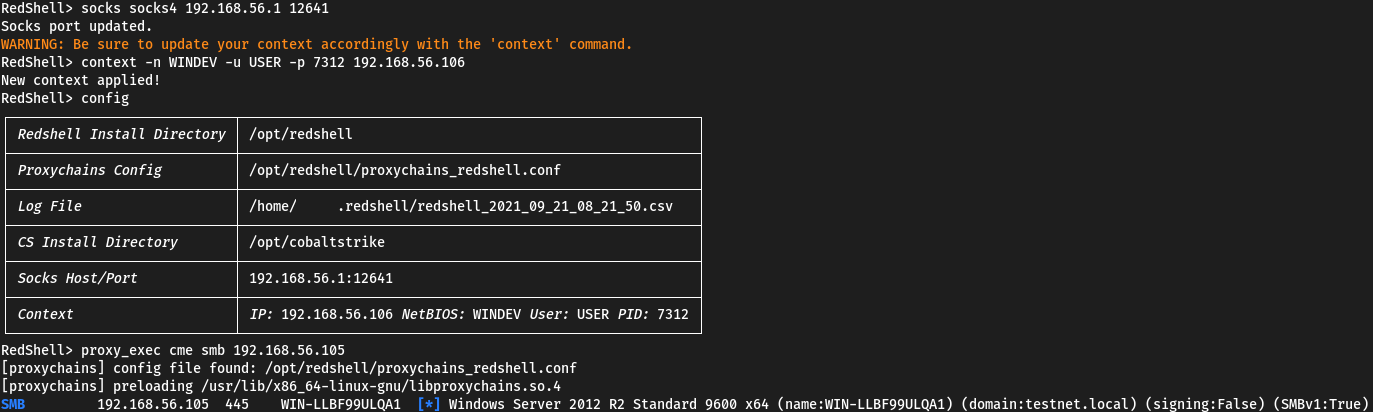
موجه أوامر تفاعلي لعمليات الفريق الأحمر واختبار الاختراق. يدفع الأوامر تلقائيًا عبر وكلاء SOCKS4/5 باستخدام proxychains. التكامل الاختياري مع Cobalt…

penetration-testingcommand-and-controlred-teaming
225منذ 4 سنوات
MaldevAcademyLdr.2 preview

MaldevAcademyLdr.2

GitHubmaldev-academy/maldevacademyldr.2

تنفيذ RunPE مع تقنيات تهرب متعددة (2)

ids-ips-evasionpost-exploitationsteganography+3
286منذ سنة واحدة
NimSyscallPacker preview

NimSyscallPacker

GitHubs3cur3th1ssh1t/nimsyscallpacker

يحزم تجميعات C# أو ملفات PE أو الشيفرة البرمجية (shellcode) في ملفات Nim ثنائية مشفّرة مع ميزات مراوغة متقدمة تشمل تجاوز AMSI/ETW وكشف بيئات الاختبار…

privilege-escalationpayload-generationpersistence-mechanisms+7
207منذ 2 أشهر
fileless-xec preview

fileless-xec

GitHubariary/fileless-xec

مُسقط خفي ينفذ ثنائيات عن بعد دون إسقاطها على القرص. (دعم HTTP3، دعم ICMP، مسارات غير مرئية، عبر المنصات،...)

payload-generationexploitationids-ips-evasion+7
209منذ 2 سنوات
AtomicTestHarnesses preview

AtomicTestHarnesses

GitHubredcanaryco/atomictestharnesses

المستودع العام لـ Atomic Test Harness

defensive-toolspenetration-testingred-teaming+1
289منذ سنة واحدة
awesome-ai-security preview

awesome-ai-security

GitHubgmh5225/awesome-ai-security

قائمة منتقاة من مواد وموارد أمن الذكاء الاصطناعي لمختبري الاختراق، وصائدي الثغرات، وباحثي الأمن.

ctfpenetration-testingpapers-research+7
67منذ 27 أيام
UAC-bypass preview

UAC-bypass

GitHubwinscripting/uac-bypass

نموذج إثبات مفهوم بلغة PowerShell يتجاوز التحكم في حساب المستخدم (UAC) في ويندوز لرفع الامتيازات، مصمم لاختبار الاختراق المصرح به وعمليات الفريق…

privilege-escalationexploitationpost-exploitation+3
243منذ 9 سنوات
nosferatu preview

nosferatu

GitHubkindtime/nosferatu

مكتبة DLL تعترض توثيق NTLM وKerberos في عملية lsass.exe لحقن هاش خلفي، مما يتيح الوصول المصادق المستمر على أنظمة Windows.

lateral-movementpost-exploitationpenetration-testing+2
242منذ سنة واحدة
KeeFarceReborn preview

KeeFarceReborn

GitHubd3lb3/keefarcereborn

مكتبة DLL مستقلة تقوم بتصدير قواعد البيانات بنص واضح (cleartext) عند حقنها في عملية KeePass.

password-attackspayload-generationdata-exfiltration+3
299منذ 3 سنوات
TaskHound preview

TaskHound

GitHub1r0bit/taskhound

أداة لتعداد المهام المجدولة ذات الامتياز على الأنظمة البعيدة

privilege-escalationreconnaissancelateral-movement+4
312منذ 2 أشهر
LOLBITS preview

LOLBITS

GitHubkudaes/lolbits

** تم إيقافه ** إطار عمل C2 يستخدم Background Intelligent Transfer Service (BITS) كبروتوكول اتصال و Direct Syscalls + Dinvoke لتجاوز خطافات وضع…

privilege-escalationexploit-frameworkslateral-movement+4
222منذ 6 سنوات
Christmas preview

Christmas

GitHubmaldev-academy/christmas

PoC يوضح سلسلة حقن متعددة العمليات تهدف إلى تنفيذ شيلكود عن بُعد

ids-ips-evasionshellcodepost-exploitation+3
259منذ 2 سنوات
CVE-2023-7028 preview

CVE-2023-7028

GitHubvozec/cve-2023-7028

يقدم هذا المستودع إثباتًا لمفهوم CVE-2023-7028

password-attacksvulnerability-analysisexploitation+3
244منذ 2 سنوات
QRExfil preview

QRExfil

GitHubshell-company/qrexfil

هذه الأداة هي أداة مساعدة لسطر الأوامر تتيح لك تحويل أي ملف ثنائي إلى فيلم رمز QR. يمكن بعد ذلك إعادة تجميع البيانات بصريًا مما يسمح بتسريب البيانات…
data-exfiltrationred-teaming
281منذ 3 سنوات
CVE-2017-8759 preview

CVE-2017-8759

GitHubvysecurity/cve-2017-8759

CVE-2017-8759 - ثغرة في محلل SOAP WDSL.

vulnerability-analysisexploitationweb-application-exploitation+3
176منذ 9 سنوات
BOF-coerce-ipp preview

BOF-coerce-ipp

GitHubsudonoodle/bof-coerce-ipp

ملف كائن Beacon (BOF) لإجبار مصادقة حساب الجهاز عبر IPP.

exploitationlateral-movementpost-exploitation+5
113منذ 15 أيام
السابق1…676869…100التالي






