

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
zip_smuggling — أداة Python3 لإنشاء ملفات zip تقوم بتهريب بيانات إضافية لاستخراجها لاحقًا | Kitploit

أدوات/GitHubGitHub/octoberfest7/zip_smuggling
تسريب البياناتالفريق الأحمرتطوير الحمولاتالهجوم العدائي
GitHuboctoberfest7/zip_smuggling

zip_smuggling

أداة Python3 لإنشاء ملفات zip تقوم بتهريب بيانات إضافية لاستخراجها لاحقًا

عرض المستودع
2753040منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

zip_smuggling

أداة بايثون هذه تنشئ ملفات zip تحتوي على بيانات إضافية مضمّنة داخل بنية الملف. هذه البيانات الإضافية غير مرئية/لا تظهر عند فحص ملف zip أو فك ضغطه، ولكن يمكن استرجاعها باستخدام powershell عبر ملف اختصار ويندوز (LNK) داخل ملف zip.

الاستخدام

تتطلب البرنامج النصي اسمًا لملف zip / ملف الاختصار / الملف المُهرَّب، بالإضافة إلى الملف/البيانات التي ترغب في تهريبها:

python3 zip_smuggle.py important_data /home/ubuntu/zip_smuggling/testdata.txt

سينتج هذا ملف important_data.zip داخل مجلد البرنامج النصي. انقل ملف zip هذا إلى جهاز ويندوز، وانقر نقرًا مزدوجًا داخل ملف zip أو فك ضغطه، ثم انقر على الاختصار الموجود بداخله. سيتم استرجاع البيانات التي قدمتها لتهريبها من ملف zip، وحفظها على القرص، وفتحها كملف نصي.

نبذة

يستفيد هذا المشروع من مشروع قديم لي، lnk_generator، والذي يتيح لك إنشاء ملفات اختصار عشوائية باستخدام قالب معد مسبقًا. راجع هذا المستودع لمزيد من التفاصيل / نصوص برمجية أكمل وملاحظات حول إنشاء ملفات الاختصار.

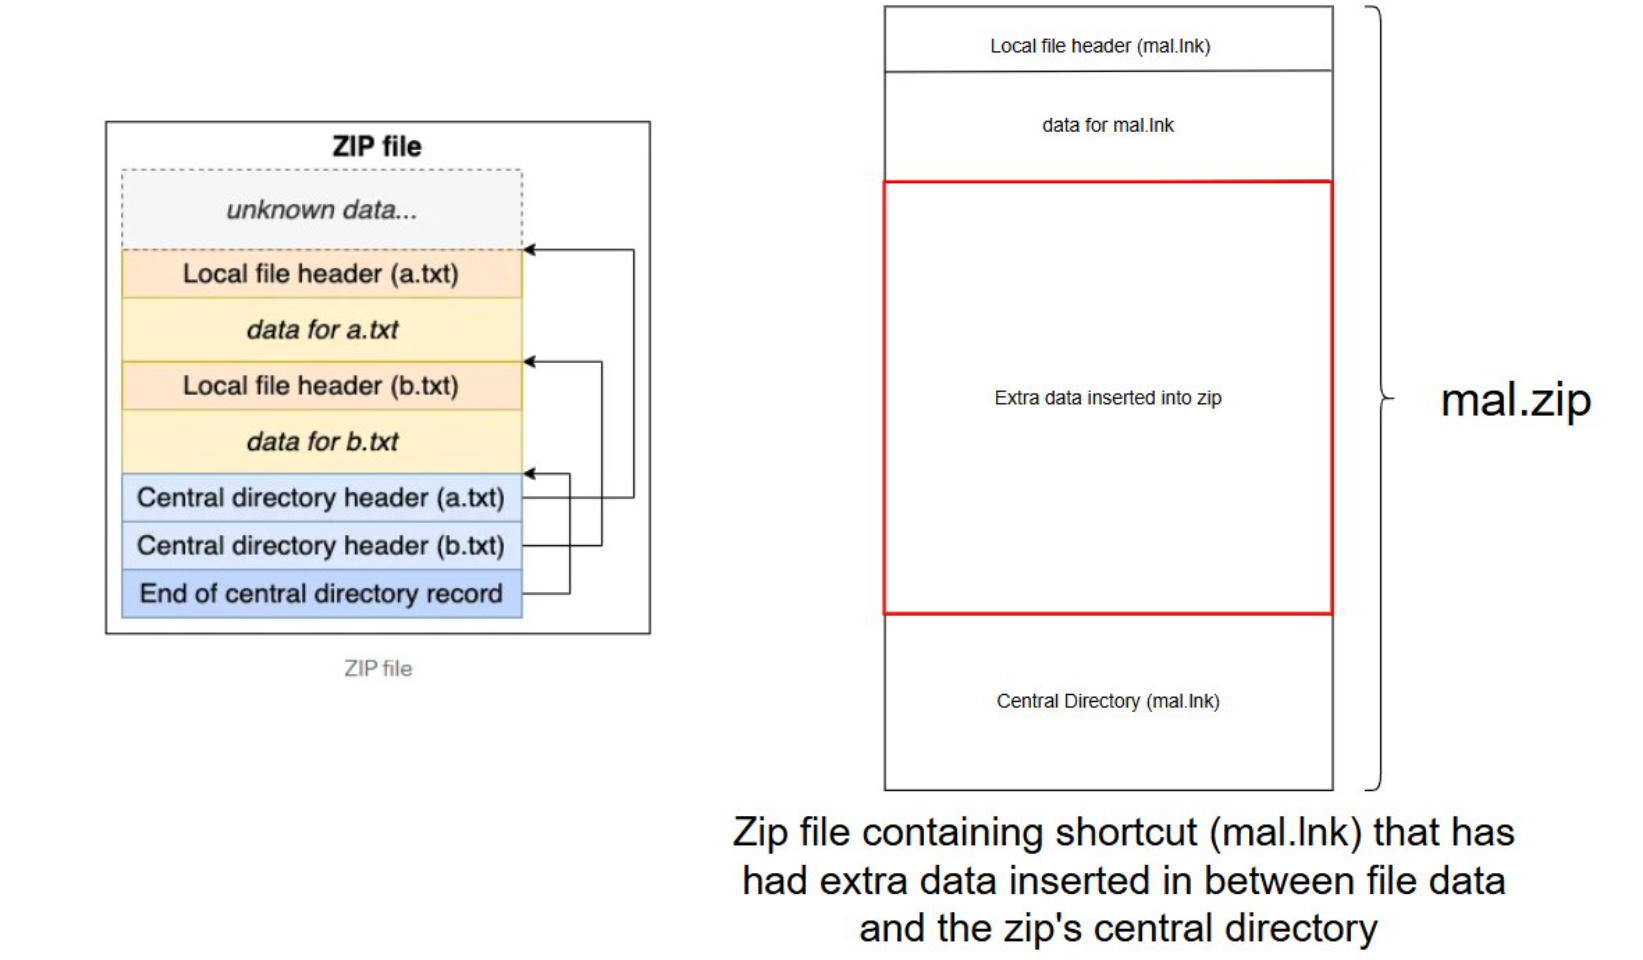
يتم وضع البيانات المُهرَّبة بين بيانات الملفات الموجودة داخل الأرشيف والدليل المركزي للأرشيف، والذي يعمل كنوع من جدول محتويات ملف zip. يحتوي هذا الدليل المركزي على إزاحات (offsets) الملفات داخل الأرشيف، لذلك وعلى الرغم من وجود بياناتنا المحقونة داخل ملف zip، إلا أنها غير متتبعة أو مفهرسة بواسطة الدليل المركزي وبالتالي لا يمكن عرضها أو استخراجها بسهولة. يجد البرنامج النصي ببايثون إزاحة "End of Central Directory" داخل ملف zip ويحدّثها بموقع الدليل المركزي الجديد بعد حقن البيانات المُهرَّبة. يعرض الرسم التالي البنية العامة لملف zip على اليسار، ومكان إدراج بياناتنا على اليمين:
image

يتم استخراج البيانات المُهرَّبة باستخدام أمر powershell:

powershell.exe -w 1 -c "$name = \"testing\";$file = (get-childitem -Pa $Env:USERPROFILE -Re -Inc *$name.zip).fullname;$bytes=[System.IO.File]::ReadAllBytes($file);$size = (0..($bytes.Length - 4) | Where-Object {$bytes[$_] -eq 0x55 -and $bytes[$_+1] -eq 0x55 -and $bytes[$_+2] -eq 0x55 -and $bytes[$_+3] -eq 0x55 })[0] + 4;$length=12;$chunk=$bytes[$size..($size+$length-1)];$out = \"$Env:TEMP\$name.txt\";[System.IO.File]::WriteAllBytes($out,$chunk);Invoke-Item $out"

يقوم هذا الأمر بـ:

  1. البحث بشكل متكرر عبر المجلد الرئيسي للمستخدم عن ملف zip
  2. قراءته في الذاكرة
  3. تحديد موقع تسلسل بايتات egghunter (0x55/0x55/0x55/0x55) الذي يحدد بداية البيانات المُهرَّبة
  4. كتابة البيانات المُهرَّبة إلى القرص باسم payload_name.txt
  5. فتح الملف النصي باستخدام تطبيق النظام الافتراضي لملفات .txt

تم ترك هذا المفهوم الإثباتي (POC) عامًا إلى حد كبير / تحويله إلى أداة لاستخدام أنواع ملفات أخرى / وما إلى ذلك سيُترك كتمرين للقارئ.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




