Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/blacksnufkin/novaldr
تصعيد الامتيازاتتحليل الذاكرة الجنائيتحليل الكودالاستغلالشيل كودما بعد الاستغلالتحليل البرمجيات الخبيثةالتعلم والتعليمالفريق الأحمرتطوير الحمولات
GitHubblacksnufkin/novaldr

NovaLdr

Threadless Module Stomping In Rust with some features (في ذكرى الذين قتلوا في مذبحة مهرجان نوفا)

عرض المستودع
2674286منذ 2 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

NovaLdr ⚜️

نوفالدر هو أداة Threadless Module Stomping مكتوبة بلغة Rust، صُممت كمشروع تعليمي أثناء استكشاف عالم تطوير البرامج الضارة. تستخدم تقنيات متقدمة مثل الاستدعاءات النظامية غير المباشرة وتشفير السلاسل النصية لتحقيق وظائفها. هذا المشروع ليس منتجًا كاملاً أو مصقولًا بل هو رحلة في الجوانب التقنية للبرامج الضارة، تعرض تقنيات وميزات متنوعة.

نظرة عامة على الميزات 💡

  • الاستدعاءات النظامية غير المباشرة
  • تشفير السلاسل النصية
  • تشفير شيلكود: XOR بسيط وتحويل بايتات الشيلكود إلى عنوان MAC
  • تنفيذ بدون خيط
    • حقن بدون خيط: يكتب ترامبولين في دالة محددة داخل DLL معينة ويعيد توجيهها لتحميل DLL أخرى.
    • JMPThreadHijack: اختطاف خيط دون استدعاء SetThreadContext. لا يزال بحاجة إلى تحسين لأنني كسول ولم أنفذ الأمر بالكامل بشكل كافٍ للحفاظ على الوظيفة الأصلية للخيط. مجرد إثبات مفهوم سريع وقذر (احذر من التحكم في تنفيذ الحمولة. تميل المتصفحات إلى تنفيذ الحمولة عدة مرات)
  • فك ارتباط الوحدة
    • يكتب فوق بايتات التوقيع لرأس DOS.
    • يمسح عناوين قاعدة DLL من العملية المستهدفة.
    • يزيل سلاسل أسماء DLL من العملية المستهدفة.
    • يفك ارتباط وحدة من قائمة الوحدات
  • إنشاء عملية: إنشاء عملية معلقة باستخدام NtCreateUserProcess وانتحال PPID وضبط العملية على منع DLL
  • إزالة الخطاف من Ntdll: إزالة الخطاف عن بعد ومحليًا باستخدام تقنية Parun's Fart
  • بدون GetModuleHandleA و GetProcAddress: دالة مخصصة تستخدم دوال NT
  • تشفير أثناء النوم: دالة نوم مخصصة تقوم بتشفير المكدس أثناء فترة النوم باستخدام خيط منفصل.
  • نقطة توقف الأجهزة (HWBP): تجاوز AMSI و ETW بدون تصحيح داخل العملية باستخدام نقاط توقف الأجهزة على جميع الخيوط.

الاستخدام: 🛠️

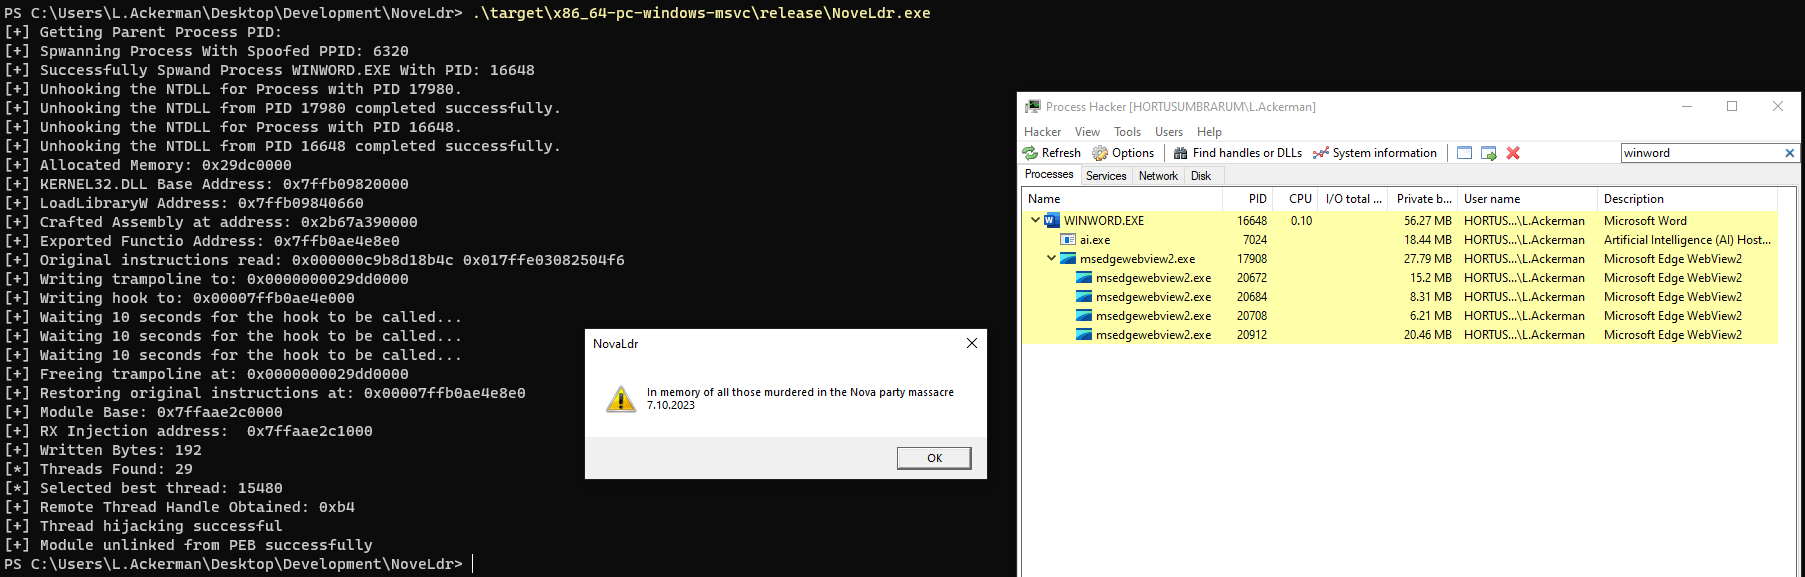
  • إنشاء ملف شيلكود: msfvenom -p windows/x64/messagebox TITLE=NovaLdr TEXT='In memory of all those murdered in the Nova party massacre 7.10.2023' ICON=WARNING EXITFUNC=thread -b '\xff\x00\x0b' -f raw -e none -o Nova_MSG.bin
  • تشفير ملف الشيلكود وتحويله إلى تنسيق عنوان MAC python bin2mac.py Nova_MSG.bin > nova_msg.txt
  • نسخ محتوى ملف الإخراج ولصقه في ملف main.rs
  • لتجميع البرنامج قم بتشغيل الملف compile.bat

إخلاء مسؤولية 📢

نوفالدر مخصص للأغراض التعليمية والبحثية فقط. المؤلف غير مسؤول عن أي سوء استخدام أو ضرر ناتج عن هذا البرنامج. اطلب دائمًا الإذن قبل اختباره ضد أي هدف.

المساهمة 📈

نظرًا لأن هذا المشروع هو رحلة تعليمية، فإن المساهمات والاقتراحات والتحسينات مرحب بها لجعل نوفالدر مصدرًا قيمًا لتعلم تطوير البرامج الضارة بلغة Rust.

الموارد والإسناد 📍

  • إخفاء الأدلة الضارة في الذاكرة - الجزء الثاني: رؤى من مونيتا
  • إخفاء الأدلة الضارة في الذاكرة - الجزء الثالث: تجاوز الماسحات الدفاعية
  • حقن العمليات البديل
  • دالة مخصصة لـ GetModuleHandle و GetProcAddress
  • تجويف DLL بدون تحميل في Nim
  • Malwear-Sweet
  • فك ارتباط DLL
  • العمل في النقطة العمياء لـ EDR
  • إخفاء الوحدة من جدول التجزئة
  • إخفاء الوحدة من PEB LDR - جميع الطرق الأربع
  • NtCreateUserProcess
  • Defcon31
  • حقن العمليات وتجاوز EDR في 2023
  • StackMask
  • تجاوز AMSI بدون تصحيح
  • PatchlessHook
  • حقن استيراد DLL 📌 (سيتم إضافته لاحقًا)

إثبات المفهوم

Screenshot 2023-10-19 142856

فحص PE-SIEVE

Screenshot 2023-10-19 142029

تنزيل الأداة