
 #1
أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.
موصى به من Kitploit

 redsiege/persistassist
إطار عمل استمرارية معياري بالكامل
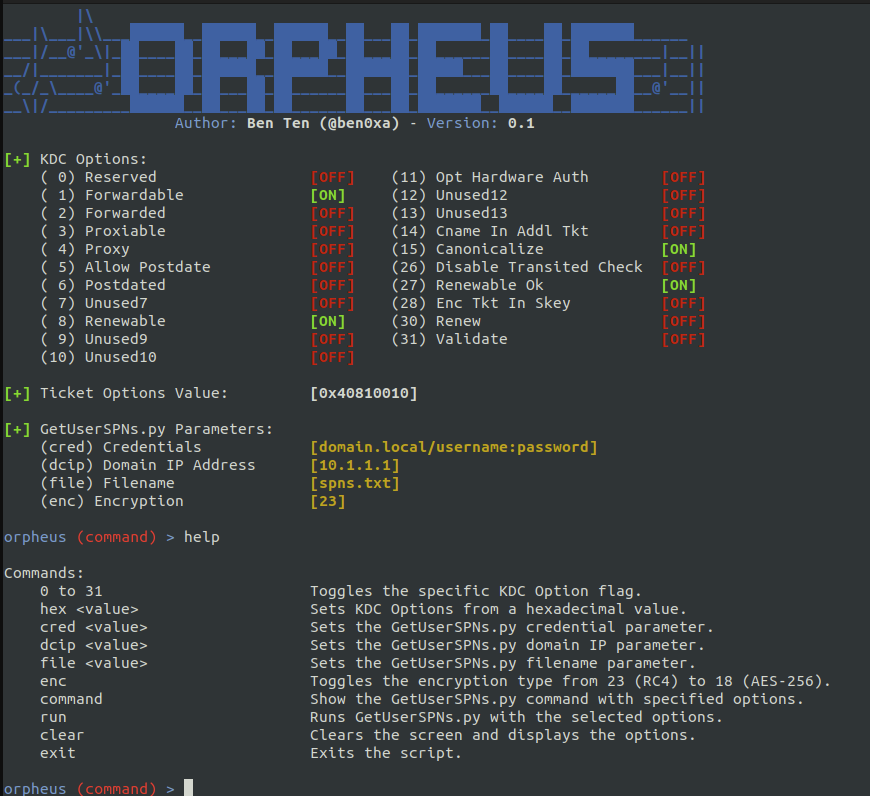 trustedsec/orpheus
تجاوز كاشفات Kerberoast باستخدام خيارات KDC المعدلة وأنواع التشفير
 mubix/netview
Netview يعدّد الأنظمة باستخدام استدعاءات WinAPI
 r00t-3xp10it/redpill
مساعدة قذائف TCP العكسية في مهام ما بعد الاستكشاف
 syss-research/outis
outis هي أداة تحكم عن بعد مخصصة (RAT) أو شيء من هذا القبيل. تم بناؤها لدعم طرق نقل متنوعة (مثل DNS) ومنصات (مثل Powershell).
 saadahla/heapcrypt
تشفير الكومة (Heap) أثناء النوم عن طريق اعتراض (Hooking) وتعديل دالة Sleep باستخدام دالة نوم خاصة بنا تقوم بتشفير الكومة.
 sliverarmory/sliver-gui
واجهة رسومية Electron متعددة المنصات لإطار عمل Sliver C2، توفر لوحات تحكم للجلسات والمنارات، وتوليد الحمولات، والمستمعين، والغنائم، وإدارة النشر…
 brav0hax/smbexec
أداة هجوم سريعة بأسلوب psexec تستخدم Samba لتنفيذ أوامر عن بُعد، وسحب بيانات الاعتماد، والحركة الجانبية عبر شبكات Windows مع تمرير التجزئة وتوليد…
 winsecurity/offensive-rust
مجموعة أدوات أمنية هجومية مبنية على لغة Rust تتضمن أمثلة برمجية قابلة لإعادة الاستخدام لعمليات الفريق الأحمر (Red Team)، وتطوير الحمولات (Payloads)،…
 outflanknl/presentations
مواد عروض تقديمية قدّمها أعضاء فريق Outflank في فعاليات عامة.
 g0ldencybersec/easyeasm
أداة إدارة سطح الهجوم بدون تكلفة
 f1zm0/acheron
استدعاءات النظام غير المباشرة لتجاوز برامج مكافحة الفيروسات وأنظمة كشف الاستجابة للنقاط الطرفية في لغة تجميع Go
 apt69/comahawk
تصعيد الامتيازات: تسليح CVE-2019-1405 و CVE-2019-1322
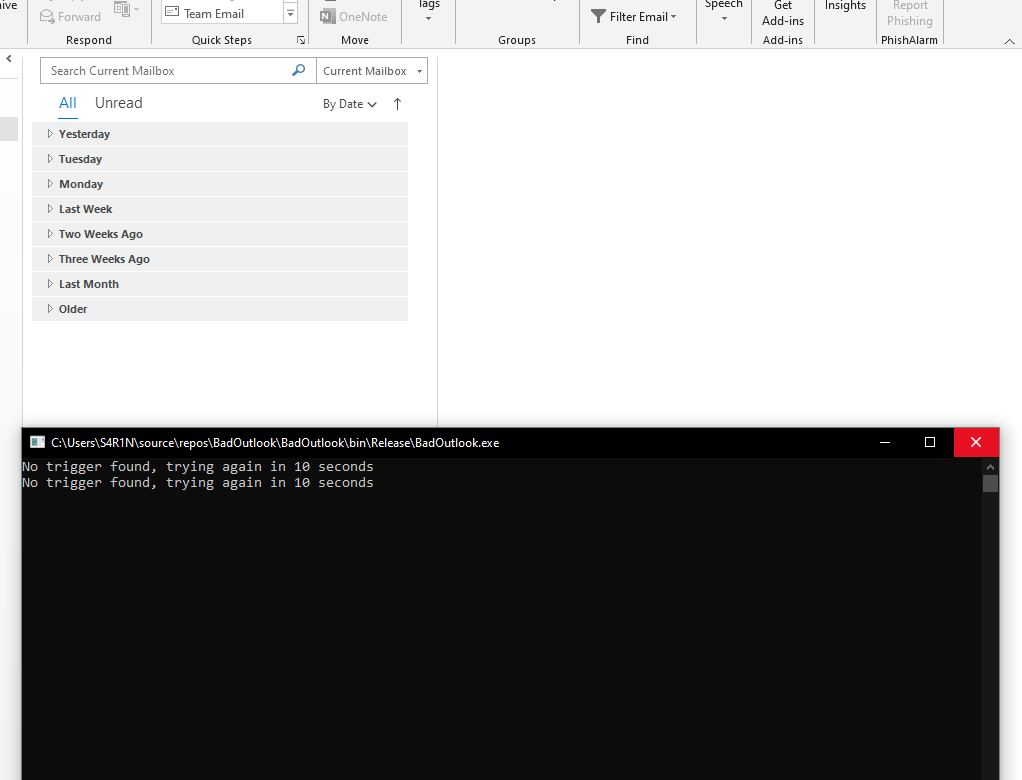 aahmad097/badoutlook
أداة إثبات مفهوم مكتوبة بلغة C# تقرأ رسائل Outlook عبر واجهة COM، وتستخرج كود شيل مُشفَّر بـ base64 من سطور الموضوع المحفزة، وتنفذ الحمولات محليًا…
 byt3bl33d3r/pymalleablec2
مفسر بايثون لملفات تعريف C2 القابلة للتشكيل من Cobalt Strike. يتيح لك تحليلها وبنائها وتعديلها برمجياً.
 kleiton0x00/xsscope
XSScope هي واحدة من أقوى وأكثر أطر عمل الواجهات الرسومية تقدمًا لاستغلال المتصفحات الحديثة عبر XSS.
 hakaioffsec/ingressnightmare-poc
هذا هو كود PoC لاستغلال ثغرات IngressNightmare (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514, and CVE-2025-1974).
 crossc2/crossc2kit
تم تطوير CrossC2 استنادًا إلى إطار عمل Cobalt Strike، ويمكن استخدامه للتحكم في الأنظمة عبر المنصات المختلفة. يوفر CrossC2Kit بعض الواجهات التي يمكن…








