
 #1
أدوات لجمع المعلومات حول الأهداف وتحديد أسطح الهجوم.
موصى به من Kitploit

 caster0x00/above
ماسح أمن شبكة سلبي يحلل 28 بروتوكولاً (ARP, STP, OSPF, VLAN, SCADA) لاكتشاف الثغرات في معدات الشبكة دون توليد حركة مرور.
 knavesec/max
مجموعة أدوات لـ BloodHound تتيح تدقيق كلمات مرور النطاق، وتحليل مسارات الامتيازات، والتلاعب بالحواف، واستعلامات Cypher المخصصة لتعظيم رسم سطح هجوم…
 chris408/ct-exposer
أداة OSINT تكتشف النطاقات الفرعية عن طريق البحث في سجلات شفافية الشهادات
 ga0/netgraph
متلصص HTTP متعدد المنصات مع واجهة مستخدم ويب
 firefart/hijagger
يتحقق من جميع المشرفين على جميع حزم NPM و Pypi بحثًا عن حزم قابلة للاختطاف عبر إعادة تسجيل النطاقات
 morpheuslord/gpt_vuln-analyzer
يستخدم واجهة برمجة تطبيقات ChatGPT وواجهة برمجة تطبيقات Bard وLlama2 ووحدات Python-Nmap وDNS Recon وPCAP وJWT recon، ويستعمل نموذج GPT3 لإنشاء تقارير…
 hisxo/reconaizer
إضافة لـ Burp Suite لإضافة OpenAI (GPT) على Burp ومساعدتك في استكشاف Bug Bounty لاكتشاف نقاط النهاية والمعاملات وعناوين URL والنطاقات الفرعية والمزيد!
 c0rv4x/project-black
التحكم في التقدم في اختبار الاختراق/مكافآت الثغرات مع وحدات المسح
 biggiesmallsag/nighthawkresponse
إطار عمل الطب الشرعي للاستجابة للحوادث
 ronin-rb/ronin
Ronin هي مجموعة أدوات روبي مجانية ومفتوحة المصدر لأبحاث وتطوير الأمن. تسمح رونين أيضًا بالتطوير والتوزيع السريع للكود، والاستغلالات، والحمولات، وما…
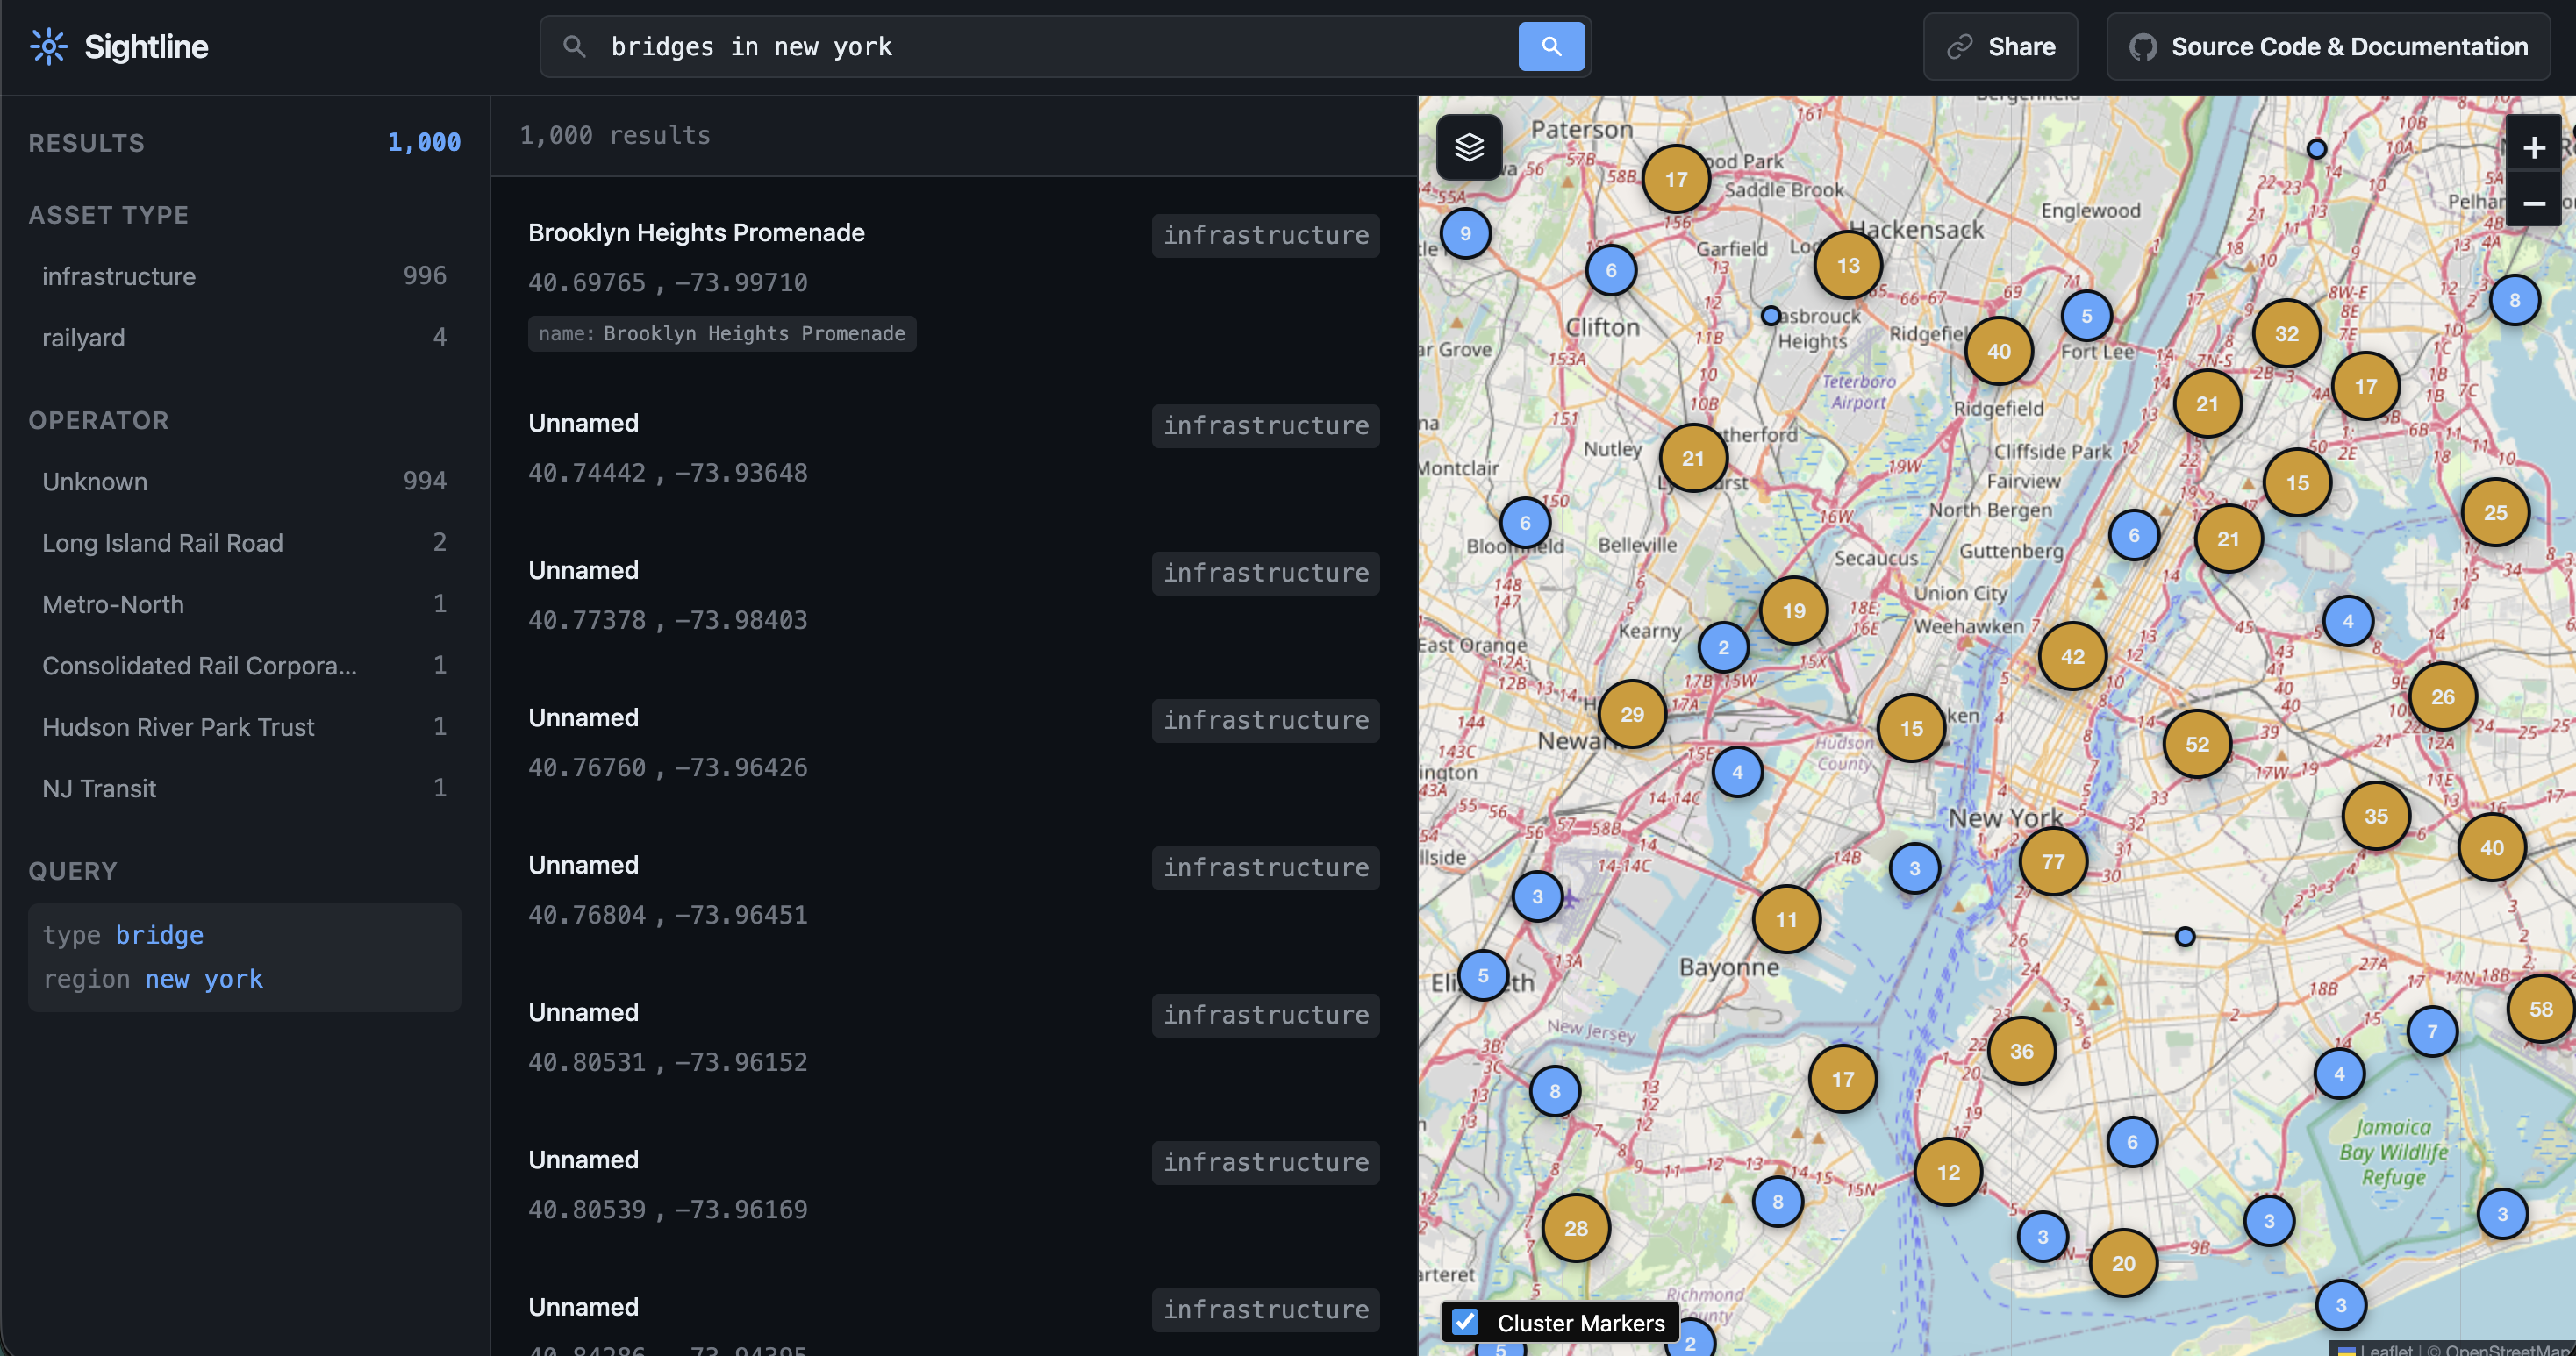 ni5arga/sightline
محرك بحث مفتوح المصدر للاستخبارات (OSINT) لرسم خرائط البنية التحتية الواقعية من بيانات OpenStreetMap
 bywalks/darkangel
ماسح آلي للثغرات الأمنية بأخلاقيات (white-hat) يراقب أصول HackerOne و Bugcrowd، ويقوم بتعداد النطاقات الفرعية، والتزحف، واستخراج البصمات، والمسح…
 christophetd/censys-subdomain-finder
⚡ قم بتعداد النطاقات الفرعية باستخدام سجلات شفافية الشهادات من Censys.

 utkusen/wholeaked
أداة مشاركة ملفات تسمح لك بالعثور على الشخص المسؤول في حالة تسريب
 yezz123/soig
أداة OSINT تحصل على مجموعة من المعلومات من حساب Instagram 🛠
 wh0amitz/sharpadws
استطلاع واستغلال Active Directory لفرق Red Teams عبر خدمات ويب Active Directory (ADWS).
 musana/fuzzuli
مُختبر عناوين URL واعي بالنطاق يُولّد قوائم كلمات ديناميكيًا لاكتشاف الملفات الاحتياطية والحساسة المكشوفة على خوادم الويب.








