
 #1

 francescostabile/numasec
وكيل أمان ذكي يعمل في الطرفية الخاصة بك، ينسق الأدوات المحلية، ودفاتر التشغيل، والوكلاء لسير العمل المخولة في مجال AppSec، pentest، OSINT، و CTF مع…
 l4rm4nd/linkedindumper
نص برمجي بلغة بايثون 3 لتفريغ/كشط/استخراج موظفي الشركة من واجهة برمجة تطبيقات لينكد إن
 censys/censys-python
غلاف واجهة برمجة تطبيقات خفيف الوزن وسهل الاستخدام لواجهات برمجة تطبيقات Censys.
 aaaguirrep/offensive-docker
Offensive Docker هي صورة تحتوي على الأدوات الهجومية الأكثر استخدامًا لإنشاء بيئة بسهولة وسرعة لتنفيذ التقييمات على الأهداف.
 r-s0n/ars0n-framework
إطار عمل معياري لصيد الثغرات (Bug Bounty) يقوم بأتمتة الاستطلاع (reconnaissance)، تعداد النطاقات الفرعية (subdomain enumeration)، وفحص الثغرات…
 ooni/probe-cli
محرك قياس وواجهة سطر أوامر (CLI) بلغة Go لاكتشاف الرقابة على الإنترنت والتداخل في الشبكة، وتشغيل اختبارات شبكة OONI والإبلاغ عن النتائج إلى المرصد…
 p0dalirius/apachetomcatscanner
نص بايثون لفحص الثغرات الأمنية في خادم Apache Tomcat.
 itsmehacker/darkscrape
أداة OSINT لكشط المواقع المظلمة
 zyn3rgy/ldaprelayscan
التحقق من حمايات LDAP المتعلقة بترحيل مصادقة NTLM
 vonahisec/leprechaun
تُستخدم هذه الأداة لرسم خريطة تدفق بيانات الشبكة لمساعدة مختبري الاختراق في تحديد الأهداف القيمة المحتملة.
 vatsalgupta67/all-in-one-cybersecurity-resources
قائمة بموارد الأمن السيبراني وبعض المجالات الفرعية المختلفة للأمن السيبراني
 tomcarver16/adsearch
أداة للمساعدة في الاستعلام عن AD عبر بروتوكول LDAP
 aas-n/spraykatz
أداة جمع بيانات الاعتماد التي تؤتمت عملية procdump عن بعد وتحليل عملية lsass.
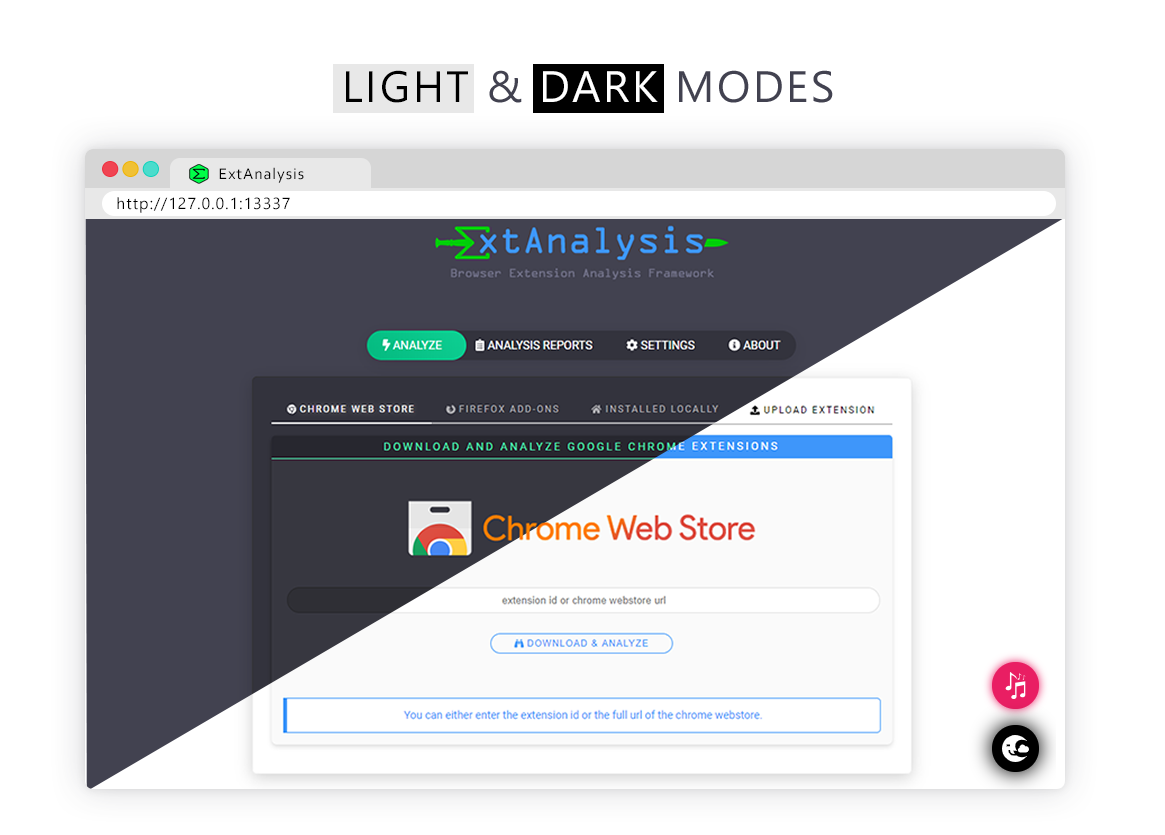 tuhinshubhra/extanalysis
إطار تحليل إضافات المتصفح - فحص وتحليل إضافات Chrome و Firefox و Brave لاكتشاف الثغرات والاستخبارات

 exploit-database/exploitdb
exploitdb // المستودع الرسمي لـ Exploit-Database
 seekbytes/ipa
محلل بواجهة رسومية للتعمق في ملفات PDF. اكتشف الحمولات الخبيثة، وافهم علاقات الكائنات، واستخرج المعلومات الأساسية لتحليل التهديدات.
 esc4icescesc/skanuvaty
ماسح DNS/شبكة/منافذ سريع بشكل خطير









