Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ReconAIzer — إضافة لـ Burp Suite لإضافة OpenAI (GPT) على Burp ومساعدتك في استكشاف Bug Bounty لاكتشاف نقاط النهاية والمعاملات وعناوين URL والنطاقات الفرعية والمزيد! | Kitploit
أدوات/GitHubGitHub/hisxo/reconaizer
الاستطلاعجمع المعلوماتأمن الويبأمن الذكاء الاصطناعي
GitHubhisxo/reconaizer

ReconAIzer

إضافة لـ Burp Suite لإضافة OpenAI (GPT) على Burp ومساعدتك في استكشاف Bug Bounty لاكتشاف نقاط النهاية والمعاملات وعناوين URL والنطاقات الفرعية والمزيد!

عرض المستودع
90711693منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

image

ReconAIzer

ReconAIzer هي إضافة قوية بلغة Jython لـ Burp Suite تستخدم OpenAI لمساعدة صيادي الثغرات الأمنية في تحسين عملية الاستطلاع. تقوم هذه الإضافة بأتمتة مهام مختلفة، مما يسهل ويسرع على الباحثين الأمنيين تحديد الثغرات واستغلالها.

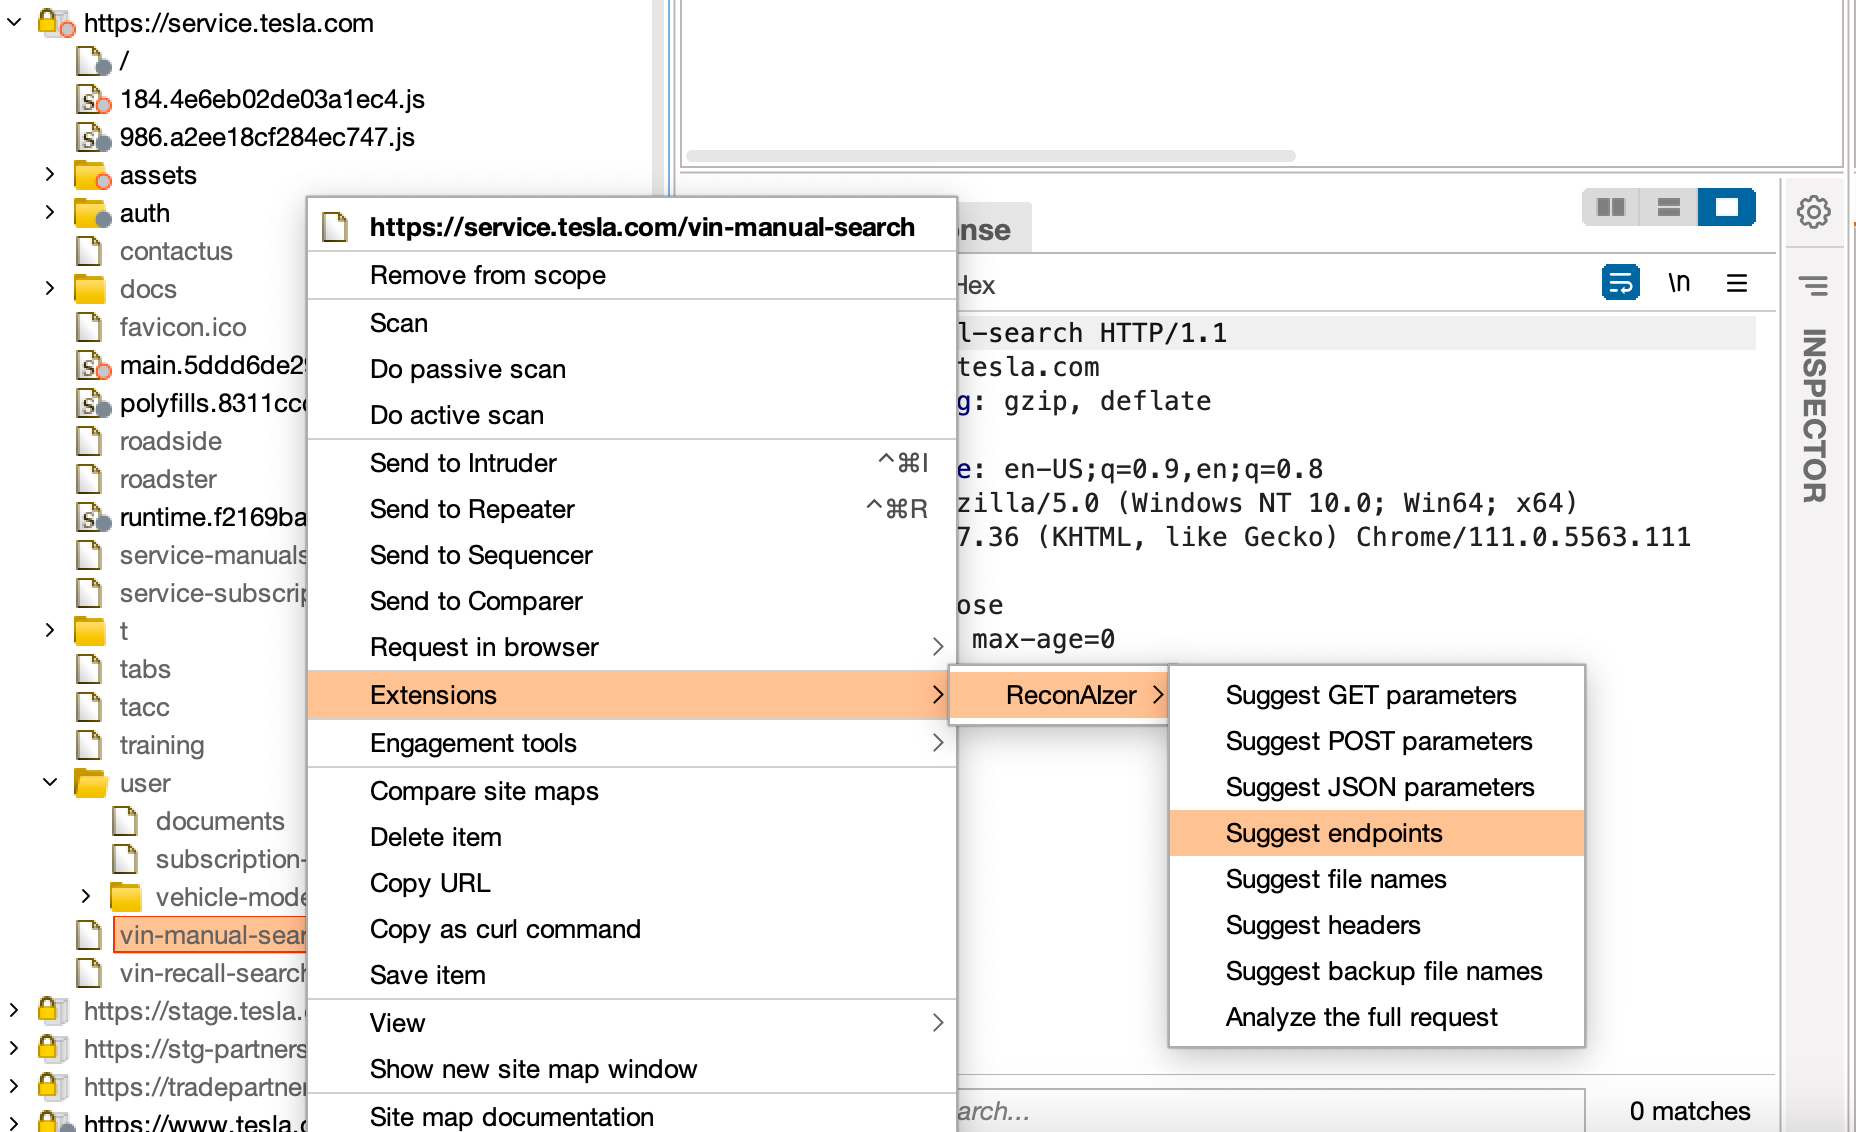
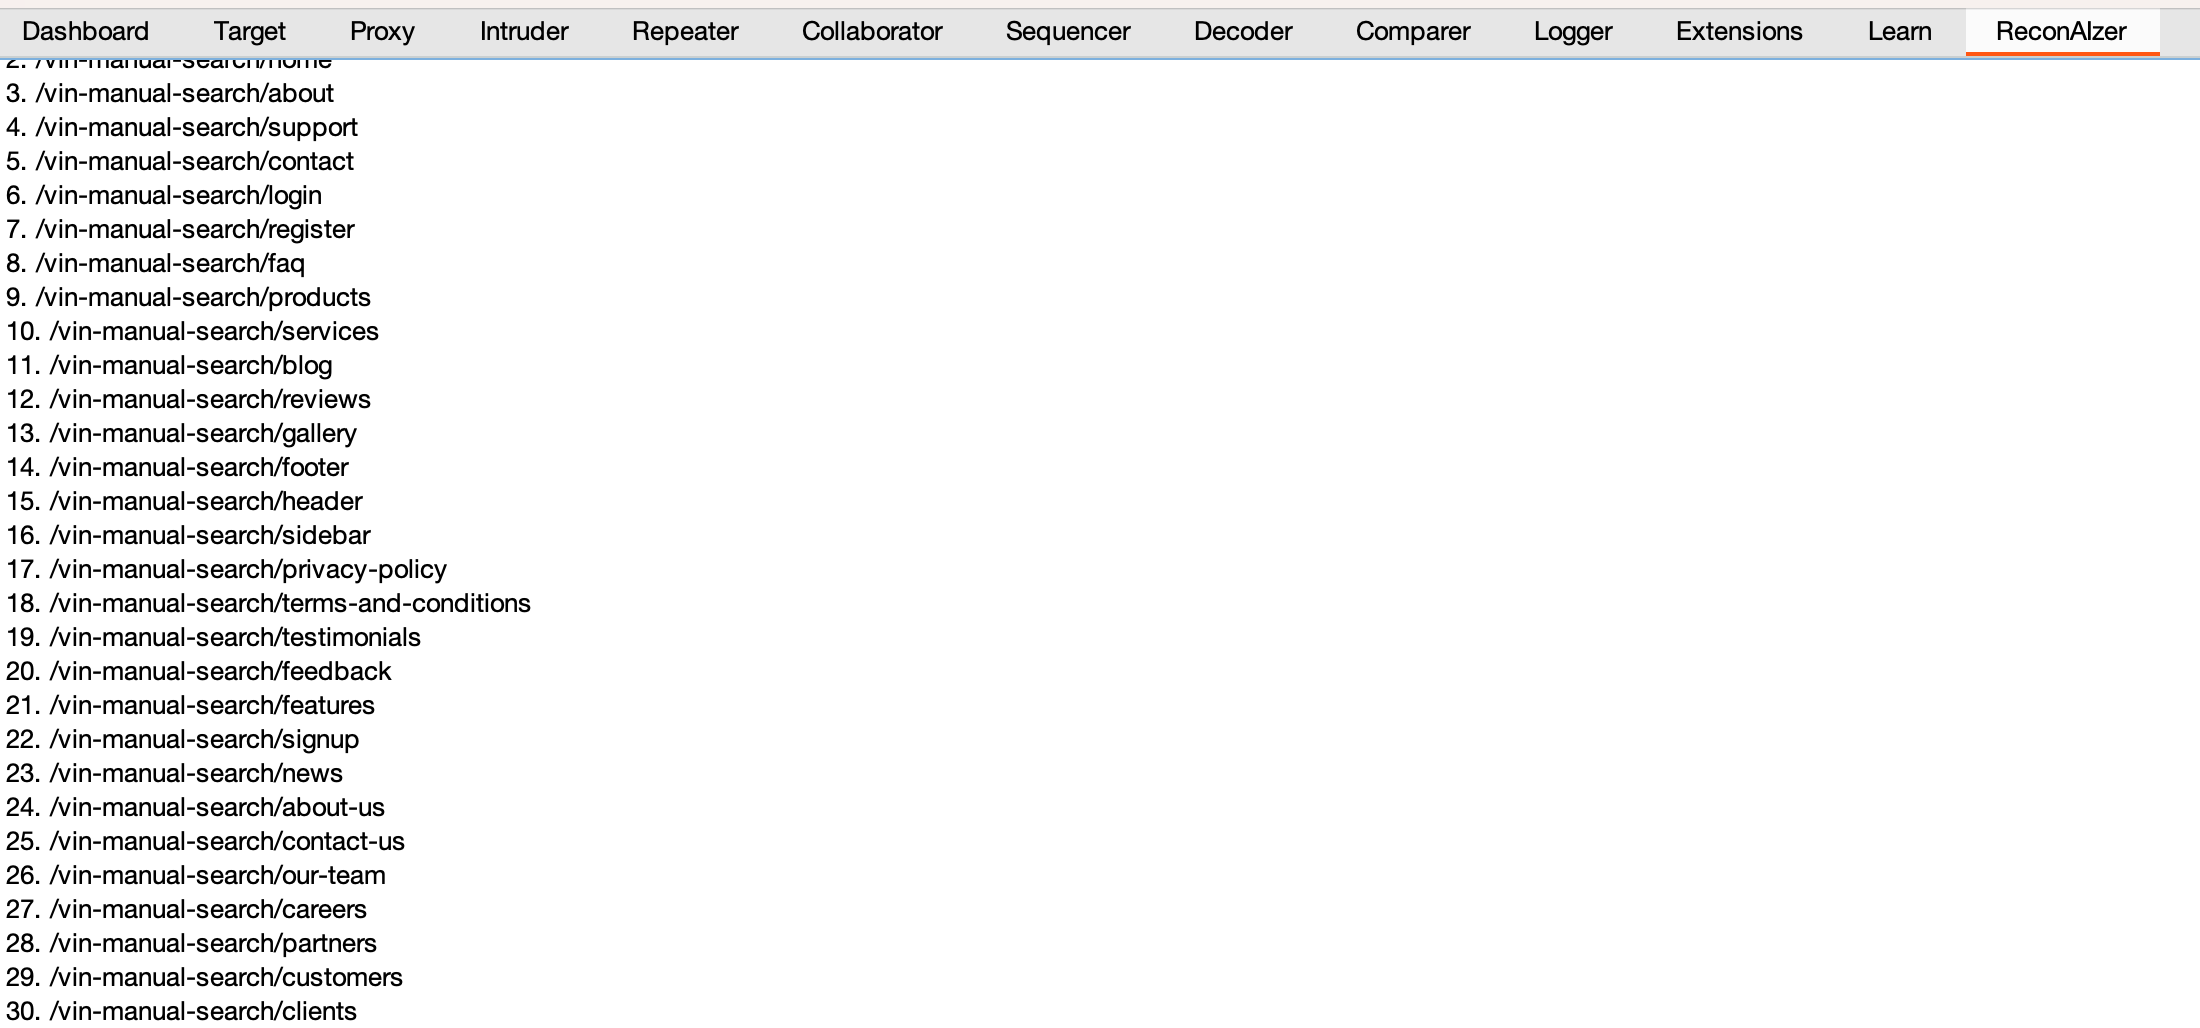
بمجرد تثبيت ReconAIzer، تُضيف قائمة سياقية وعلامة تبويب مخصصة لعرض النتائج:
image

المتطلبات الأساسية

  • Burp Suite
  • Jython Standalone Jar

التثبيت

اتبع هذه الخطوات لتثبيت إضافة ReconAIzer على Burp Suite:

الخطوة 1: تحميل Jython

  1. قم بتنزيل أحدث إصدار من Jython Standalone Jar من الموقع الرسمي: https://www.jython.org/download
  2. احفظ ملف Jython Standalone Jar في مكان مناسب على جهاز الكمبيوتر الخاص بك.

الخطوة 2: تكوين Jython في Burp Suite

  1. افتح Burp Suite.
  2. انتقل إلى علامة التبويب "Extensions".
  3. انقر على علامة التبويب الفرعية "Extensions settings".
  4. ضمن "Python Environment"، انقر على زر "Select file..." بجوار "Location of the Jython standalone JAR file."
  5. تصفح إلى الموقع الذي حفظت فيه ملف Jython Standalone Jar في الخطوة 1 وحدده.
  6. انتظر حتى تتغير حالة "Python Environment" إلى "Jython (version x.x.x) successfully loaded"، حيث يمثل x.x.x إصدار Jython.

الخطوة 3: تنزيل وتثبيت ReconAIzer

  1. قم بتنزيل أحدث إصدار من ReconAIzer
  2. افتح Burp Suite
  3. عد إلى علامة التبويب "Extensions" في Burp Suite.
  4. انقر على زر "Add".
  5. في مربع حوار "Add extension"، حدد "Python" كـ "Extension type."
  6. انقر على زر "Select file..." بجوار "Extension file" وتصفح إلى الموقع الذي حفظت فيه ملف ReconAIzer.py في الخطوة 3.1. حدد الملف وانقر على "Open."
  7. تأكد من تحديد مربع الاختيار "Load" ثم انقر على زر "Next".
  8. انتظر حتى يتم تحميل الإضافة. يجب أن ترى رسالة في قسم "Output" تفيد بأنه تم تحميل إضافة ReconAIzer بنجاح.

تهانينا! لقد قمت بتثبيت إضافة ReconAIzer بنجاح في Burp Suite. يمكنك الآن البدء في استخدامها لتعزيز تجربة صيد الثغرات الأمنية.

بمجرد الانتهاء، يجب عليك تكوين مفتاح API الخاص بـ OpenAI في علامة التبويب "Config" ضمن علامة التبويب "ReconAIzer".

  • يمكن العثور على مفتاح API الخاص بـ OpenAI هنا: https://platform.openai.com/account/api-keys.

لا تتردد في اقتراح تحسينات على النصوص أو أي شيء ترغب في رؤيته على ReconAIzer!

صيد ثغرات سعيد!
image

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →









