
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/musana/fuzzuli
ماسحات الثغرات الأمنيةجمع المعلوماتأمن الويبالاختبار العشوائي
GitHubmusana/fuzzuli

fuzzuli

مُختبر عناوين URL واعي بالنطاق يُولّد قوائم كلمات ديناميكيًا لاكتشاف الملفات الاحتياطية والحساسة المكشوفة على خوادم الويب.

عرض المستودع
9429539منذ 3 سنواتتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

fuzzuli

الدافع • الخلفية • التثبيت • الاستخدام • تشغيل fuzzuli • صفحة الأداة
fuzzuli هي أداة فحص عناوين URL تهدف إلى العثور على ملفات النسخ الاحتياطي الحيوية عن طريق إنشاء قائمة كلمات ديناميكية بناءً على النطاق.
الدافع

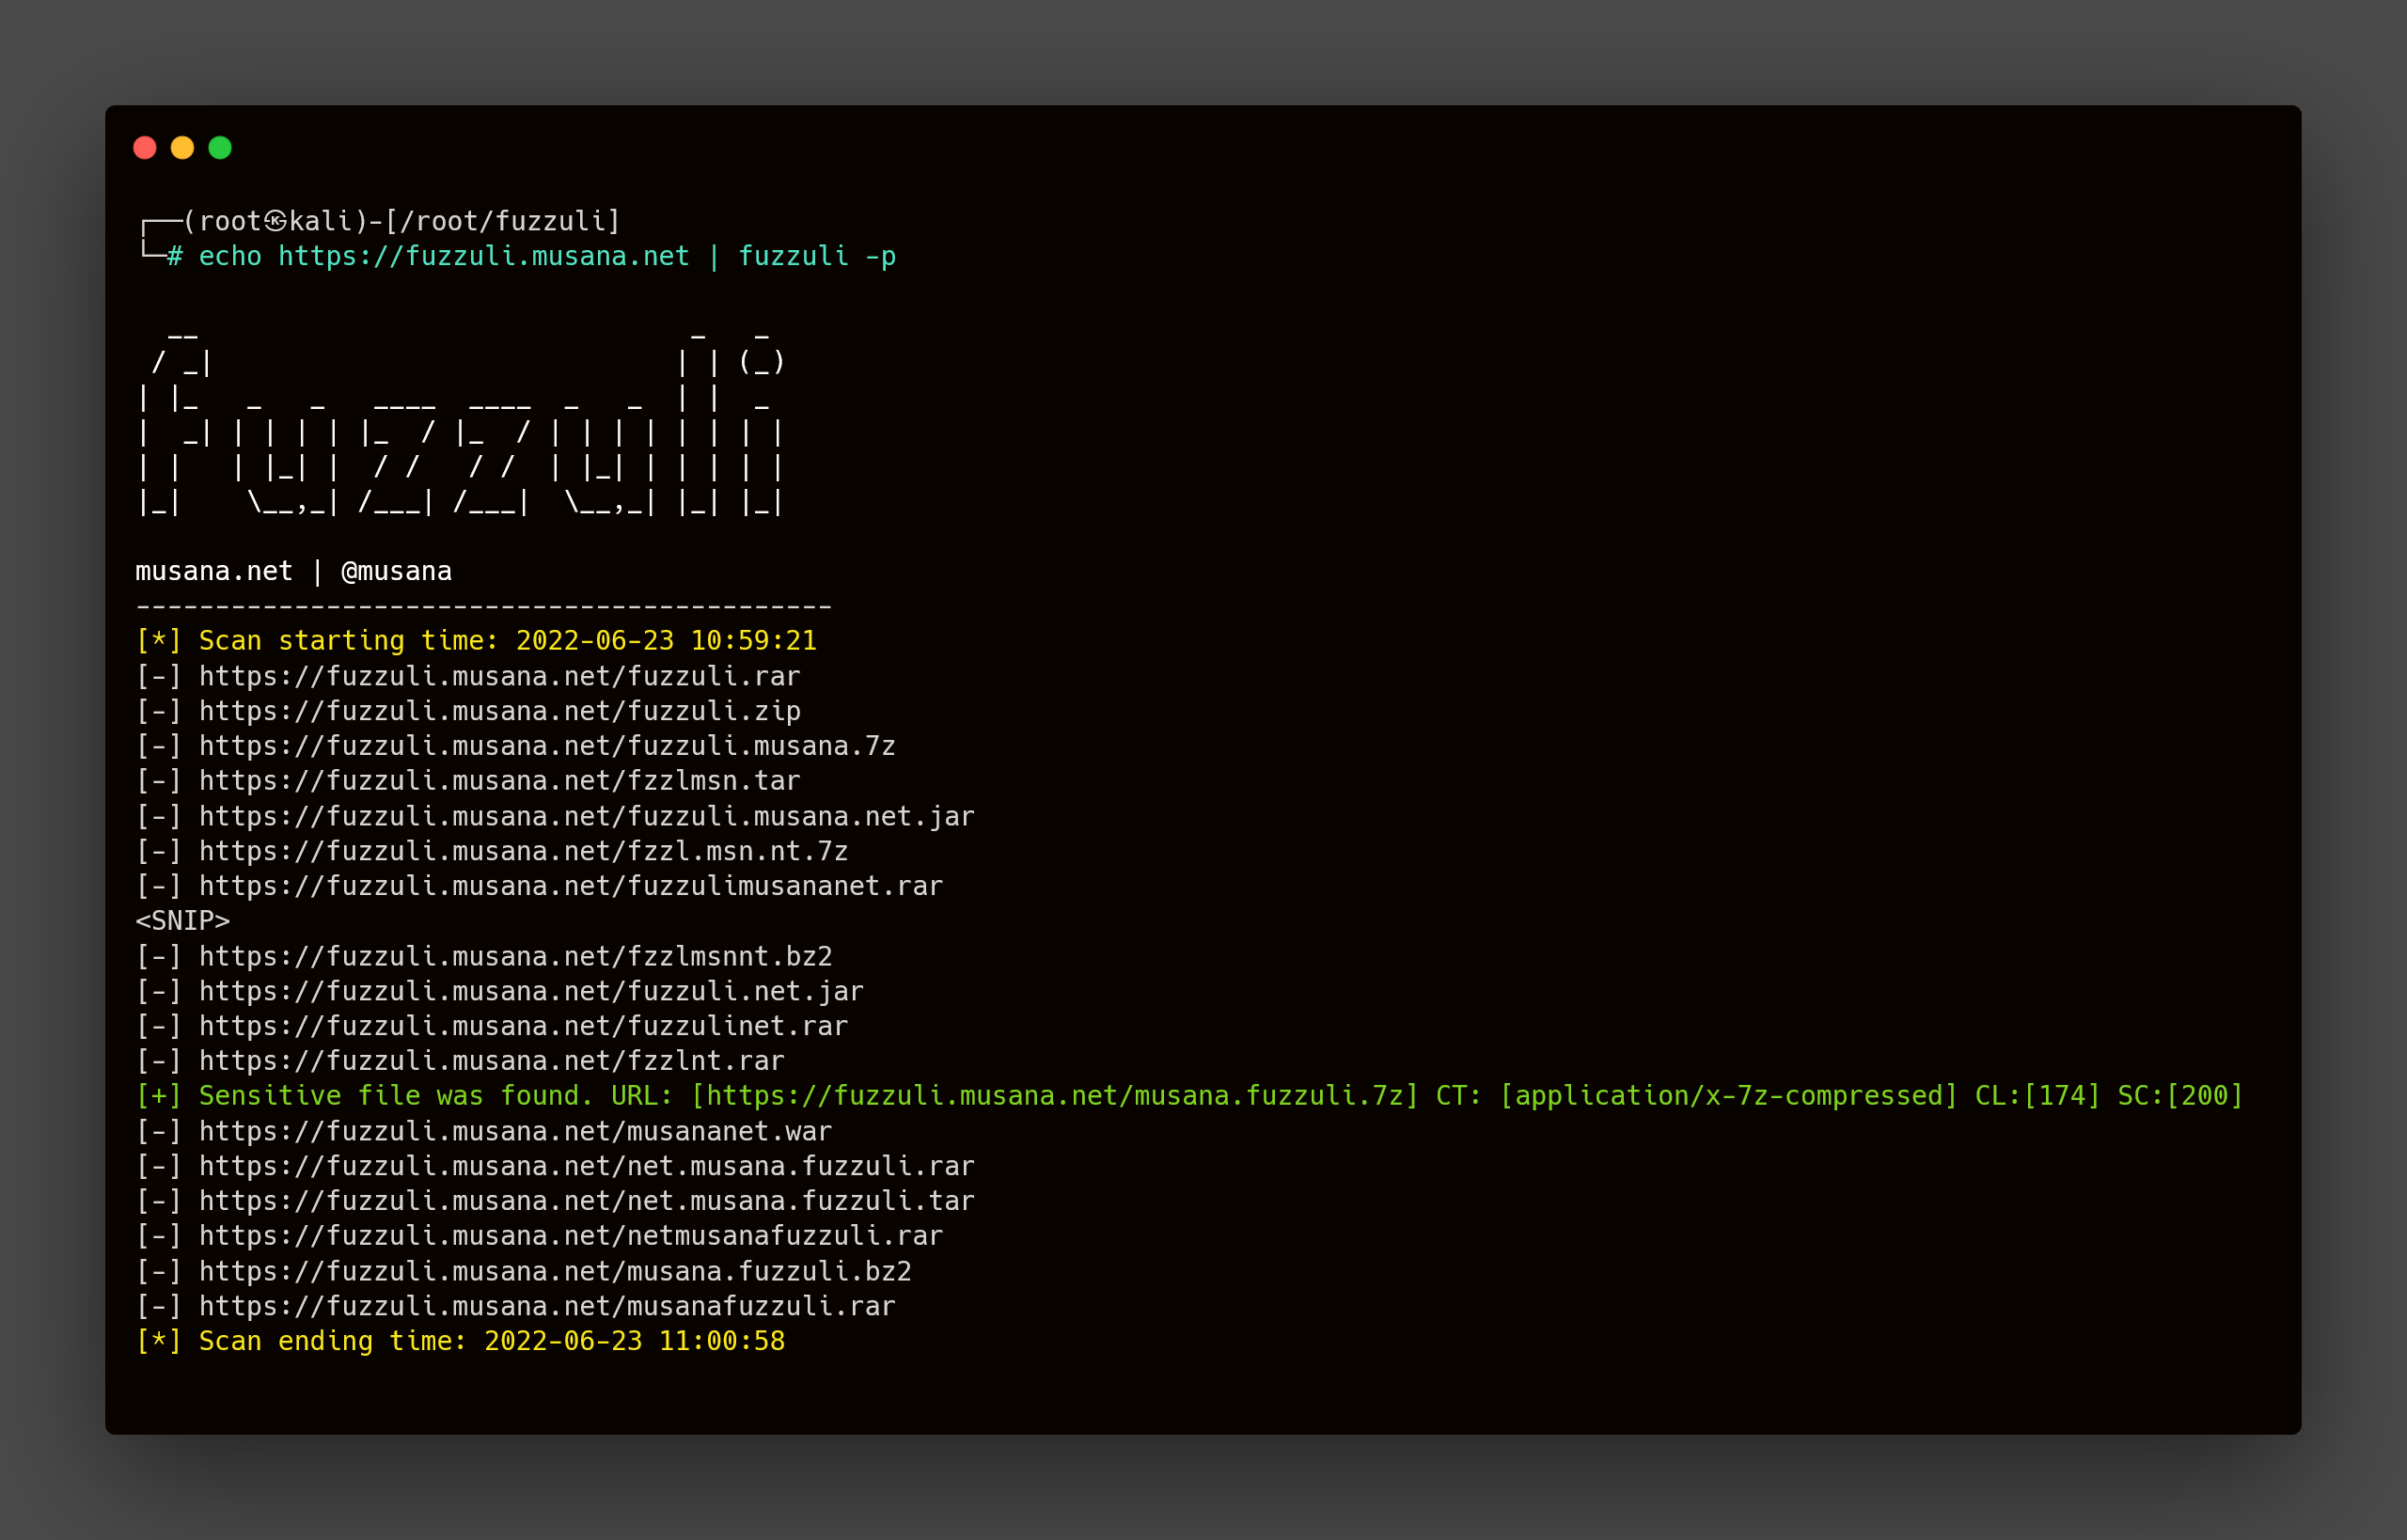
في رحلتي لاختبار أمان التطبيقات التي أقوم بها منذ سنوات، وجدت العديد من ملفات النسخ الاحتياطي الحيوية المخزنة في أدلة يمكن الوصول إليها خارجيًا. أثناء تسمية هذه الملفات، تم استخدام كلمات شائعة مفضلة (مثل backup.zip, db.rar, conf.tar.gz إلخ). ومع ذلك، تم تسمية معظم هذه الملفات باستخدام اسم النطاق حيث يوجد التطبيق. لنفترض أن لدينا عنوان نطاق fuzzuli.musana.net إذا احتفظ المطور بملفات النسخ الاحتياطي الحيوية في الدليل القابل للوصول، فستكون أسماء الملفات المحتملة هكذا.```raw fuzzuli.net.rar fuzzuli.net.zip fuzzuli.net.tar.gz ... other file compression extensions ... fuzzulinet.rar fuzzulinet.zip ... fuzzulimusana.rar fuzzulimusana.7z ... musana.fuzzuli.zip musanafuzzuli.rar ... so on ...

من المستحيل العثور على هذه الملفات باستخدام نهج قائمة الكلمات التقليدي.

# خلفية
عند تسمية هذه الملفات، غالبًا ما يتم أخذ اسم النطاق كمرجع. لقد صادفت سيناريوهات عند تسمية هذه الملفات حيث يتم حذف النقاط في النطاق، أو يتم حذف حروف العلة، أو يتم استخدام اسم النطاق كما هو. لقد أخذت هذا في الاعتبار عند تطوير هذه الأداة. لذلك، عند إنشاء قائمة كلمات مبنية على النطاق، أخذت المتغيرات بدون نقاط، بدون حروف علة، وبدون نقاط وحروف علة معًا. ثم يمر النطاق من الدالة التالية بعد إزالة النقاط، وحروف العلة، وكل من النقاط وحروف العلة.

يمر عبر الدالة أدناه بعد عكس النطاق في **reverse method**.

**mixed method** يغير موضع كل نطاق فرعي. ثم تمر النتائج عبر الدالة أدناه.

المعادلة الرياضية هي هكذا.

![](https://assets.kitploit.com/production/public/readmes/5473/1c2780201f7af736e6c58ea9dff33b8e535a2baa78b77abcb9b20c5a798b6cb6.png)

**shuffle method** يقوم فقط بخلط النطاقات الفرعية وإزالة النقاط وحروف العلة وكل من النقاط وحروف العلة. لا يقوم بالتكرار على كل حرف في سلسلة النطاق.

**fuzzuli** يتكون من جزئين رئيسيين. أحدهما يقوم بإنشاء قائمة كلمات ديناميكيًا. والآخر يرسل طلب HTTP ويتحقق من الاستجابة بحثًا عن ملف نسخ احتياطي/حساس.

مخطط تدفق **fuzzuli** هو التالي.

![flowchart](https://assets.kitploit.com/production/public/readmes/5473/aac877034a18ec30c4c81f27a524972a61dedf4cb23a2b2602eed5c80835c66f.png)

**fuzzuli** يستخدم 7 طرق مختلفة لإنشاء قوائم الكلمات. دعنا نرى النتائج لـ `fuzzuli.musana.net`

## shuffle```bash
┌──(root㉿kali)-[/root/fuzzuli]
└─# echo https://fuzzuli.musana.net|fuzzuli -mt shuffle

إظهار 418 احتمالًا
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





