
 #1

 soxoj/telegram-bot-dumper
أفرغ بوت تيليجرام. تصفحه مثل Telegram Web. أداة سطر أوامر للتحليل الجنائي مع واجهة ويب
 sairson/yasso
أداة مساعدة قوية لاختراق الشبكات الداخلية - تجعل Yasso سريعًا مثل الريح. تدعم اختراق الخدمات مثل rdp، ssh، redis، postgres، mongodb، mssql، mysql،…
 screetsec/dracnmap
Dracnmap هو برنامج مفتوح المصدر يُستخدم لاستغلال الشبكة وجمع المعلومات بمساعدة nmap. يأتي أمر nmap مع العديد من الخيارات التي يمكن أن تجعل الأداة…
 repplus/rep-chrome
rep+ — HTTP Repeater بأسلوب Burp لأداة Chrome DevTools مع ذكاء اصطناعي مدمج لشرح الطلبات واقتراح الهجمات
 sinfulz/justtryharder
ورقة غش شاملة لاختبار الاختراق لتحضير امتحان PWK/OSCP، تغطي تصعيد الامتيازات، كسر كلمات المرور، توليد الحمولات، ما بعد الاستغلال، فحص المنافذ،…
 joe-desimone/mongobleed
إثبات مفهوم لاستغلال CVE-2025-14847، وهي ثغرة في فك ضغط zlib في MongoDB تؤدي إلى تسريب ذاكرة خادم غير مهيأة عبر مستندات BSON مصممة بعناية.
 goshs-labs/goshs
خادم ملفات غني بالميزات في ملف ثنائي واحد لمختصي الفريق الأحمر والمطورين. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 astsam/rtl8812au
برنامج تشغيل RTL8812AU/21AU و RTL8814AU مع وضع المراقبة وحقن الإطارات
 fgeek/pyfiscan
ماسح ضوئي مجاني للثغرات والإصدارات في تطبيقات الويب
 adrecon/adrecon
أداة PowerShell تستخرج عناصر Active Directory عبر LDAP أو ADWS وتُنشئ تقارير Excel للتدقيق والاستجابة للحوادث الجنائية الرقمية واختبار الاختراق.
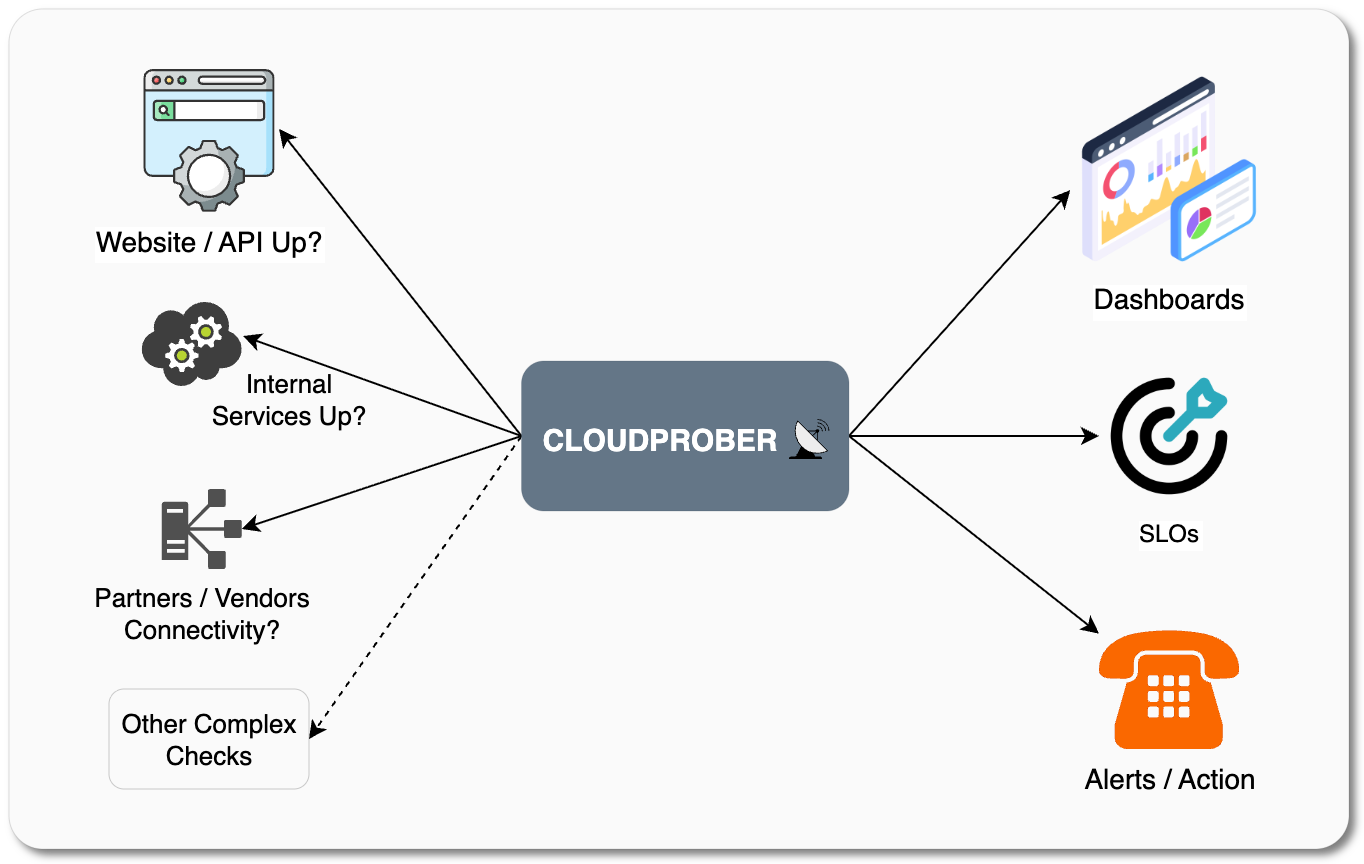 cloudprober/cloudprober
برنامج مراقبة نشط لاكتشاف الأعطال قبل أن يكتشفها عملاؤك.
 telefonica/homepwn
HomePwn - سكين الجيش السويسري لاختبار اختراق أجهزة إنترنت الأشياء
 v-byte-cpu/sx
:vulcan_salute: ماسح شبكات سريع وحديث وسهل الاستخدام

 r1cksec/cheatsheets
مجموعة من المعرفة حول أمن المعلومات
 webbreacher/obsidian-osint-templates
هذه القوالب هي اقتراحات لكيفية استخدام أداة تدوين الملاحظات Obsidian أثناء تحقيق OSINT. البيانات النموذجية في هذه الملفات يجب أن تتيح لك إقامة بعض…
 dirkjanm/ldapdomaindump
أداة تفريغ معلومات Active Directory عبر LDAP









