
 #1
أدوات لجمع المعلومات حول الأهداف وتحديد أسطح الهجوم.
موصى به من Kitploit

 sharadkumar97/osint-spy
يقوم بإجراء مسح OSINT على البريد الإلكتروني/النطاق/عنوان IP/المؤسسة باستخدام OSINT-SPY. يمكن استخدامه من قبل منقبي البيانات، وباحثي أمن المعلومات،…
 limerboy/adamantium-thief
:key: (هذا الكود قديم لإصدارات Chrome الجديدة) فك تشفير كلمات المرور للمتصفحات المبنية على Chromium، والكوكيز، وبطاقات الائتمان، والسجل، والإشارات…
 rverton/webanalyze
نسخة منقولة من Wappalyzer (تكشف التقنيات المستخدمة في المواقع الإلكترونية) لأتمتة المسح الجماعي.
 h4x0r-dz/leaked-credentials
كيفية البحث عن بيانات الاعتماد المسربة!
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : إطار عمل لاختبار الاختراق مع موارد الأمن السيبراني
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ هو استطلاع آلي سلبي للمخابرات مفتوحة المصدر (OSINT) (إطار)
 w-digital-scanner/w12scan
🚀 محرك بسيط لاكتشاف الأصول للأمن السيبراني. (محرك اكتشاف أصول الشبكة)
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 cyberark/skyark
يساعد SkyArk في اكتشاف وتقييم وتأمين الكيانات الأكثر امتيازًا في Azure و AWS
 ahmedkhlief/ninja
خادم C2 مفتوح المصدر تم إنشاؤه لعمليات الفريق الأحمر الخفية
 entropy1337/infernal-twin
اختراق لاسلكي - هذه أداة اختراق لاسلكي آلية
 spinkham/skipfish
ماسح أمان لتطبيقات الويب من إنشاء lcamtuf لصالح google - مرآة غير رسمية
 samjoan/droopescan
ماسح ضوئي قائم على الإضافات يساعد الباحثين في مجال الأمن على تحديد المشكلات في العديد من أنظمة إدارة المحتوى، خاصة دروبال وسيلفرسترايب.
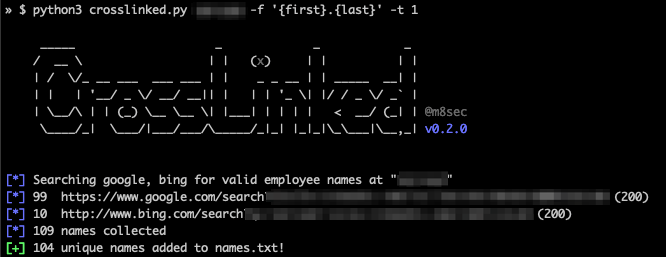 m8sec/crosslinked
أداة تعداد LinkedIn لاستخراج أسماء الموظفين الصحيحة من مؤسسة عبر كشط محركات البحث
 m4n3dw0lf/pythem
إطار عمل اختبار الاختراق
 redcode-labs/neurax
إطار عمل لبناء البرامج الثنائية ذاتية الانتشار
 securing/gattacker
حزمة Node.js لتقييم أمان BLE (البلوتوث منخفض الطاقة) باستخدام هجمات الوسيط والهجمات الأخرى.
 netspi/powerhuntshares
يدقق في مشاركات SMB في Active Directory لجرد وتحليل والإبلاغ عن الصلاحيات المفرطة. يكتشف الأنظمة القابلة للوصول، ويُعدّ قوائم ACL للمشاركات، ويحدد…








