
 soxoj/telegram-bot-dumper
أفرغ بوت تيليجرام. تصفحه مثل Telegram Web. أداة سطر أوامر للتحليل الجنائي مع واجهة ويب

استخراج سهل لكل محتويات بوت تيليجرام.
المدخل: رمز البوت (token) فقط.
المخرج: اسم البوت ومعلوماته، وسجل النصوص والوسائط لجميع المحادثات، ومعلومات مستخدمي البوت وصورهم.
هذا تنفيذ بلغة Python.
🚀 نسخة Golang السريعة من إعداد ScBoln.
📖 التوثيق الكامل: https://telegram-bot-dumper.readthedocs.io
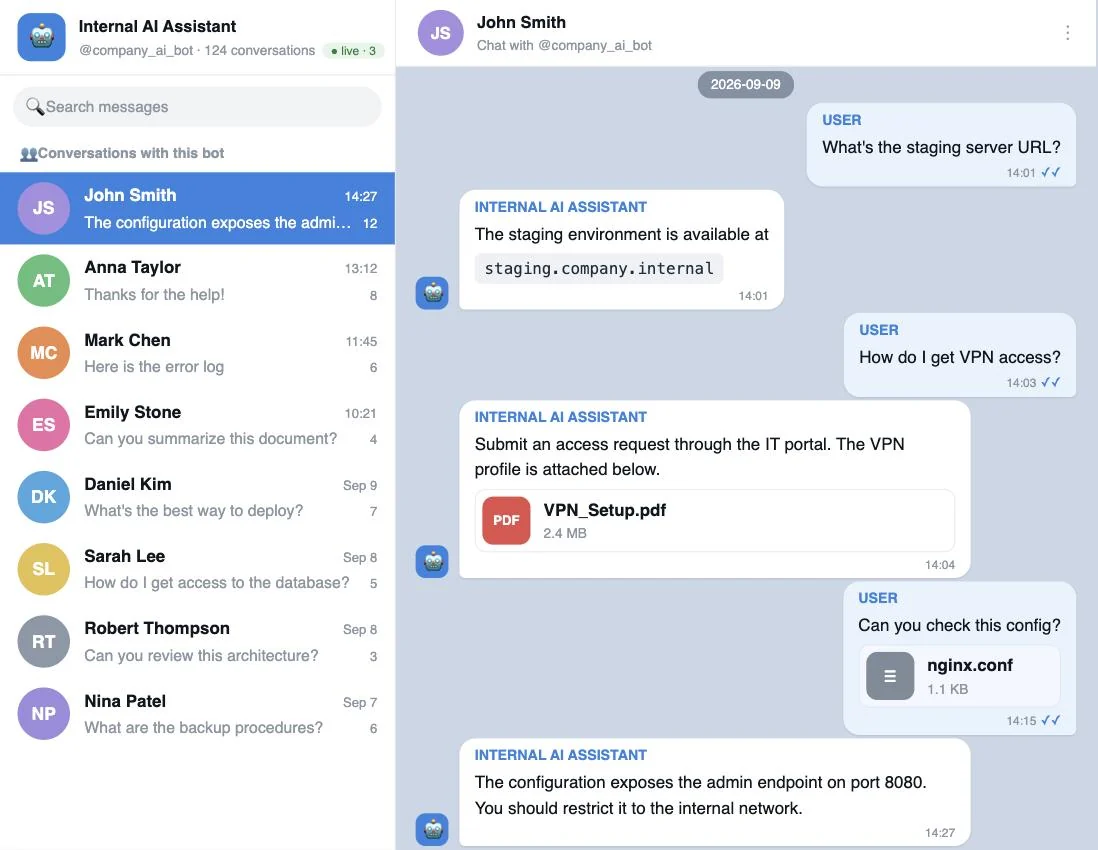
واجهة متصفح شبيهة بـ Telegram Web لعرض المخرجات المستخرجة: قائمة المحادثات، وسجل الرسائل الكامل مع الوسائط المضمّنة، وملفات المستخدمين مع معرض صور متحرك، وبحث شامل في جميع المحادثات دفعة واحدة. الوضع المباشر مدعوم: يشغّل أداة الاستخراج في الخلفية ويبثّ الرسائل الجديدة إلى المتصفح في الوقت الفعلي.
افتح محادثة واختر Download chat لحفظ سجلها ووسائطها وصورها
في ملف dump_<bot_id>_<chat_id>.zip. يحافظ الأرشيف على بنية الدليل <bot_id>/<chat_id>/
ويستبعد المحادثات الأخرى وملفات مستوى البوت.
حالة الاستخدام — اختبار اختراق لرمز بوت مسرّب. تظهر رموز بوتات تيليجرام باستمرار أثناء أي مهمة — مضمّنة بشكل صلب في تطبيق جوال/سطح مكتب، أو مرفوعة إلى مستودع، أو موجودة في سجل CI، أو ملف إعدادات، أو حزمة على جانب العميل. بمفرده يبدو الرمز وكأنه ثغرة منخفضة الخطورة؛ لكن تحميله هنا يُظهر نطاق التأثير الحقيقي. فبالنسبة لبوت داخلي (مكتب دعم، مساعد IT/DevOps، مساعد ذكاء اصطناعي) فإن ذلك يعني كل محادثة موظف معه — أسماء مضيفين داخلية، وملفات تعريف VPN، وبيانات اعتماد، وتفاصيل البنية التحتية — قابلة للتصفح والبحث، ما يتيح لك تحديد نطاق التأثير وتوثيق الثغرة في تقريرك.
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" soxoj/telegram-bot-dumper-web
docker compose up --build # builds and serves on http://127.0.0.1:8010
pip install -r requirements.txt
python webapp/server.py        # serves dumps from the repository folder on :8010
./run-viewer.sh                # live mode + dumping new bots, API_ID/API_HASH from .env
افتح http://127.0.0.1:8010 والصق رمز البوت لفتح تفريغه: يجب أن يطابق الرمز المحفوظ في bot.json الخاص بذلك التفريغ. لا تتطلب المشاهدة للقراءة فقط أي بيانات اعتماد API. يتطلب الوضع المباشر إضافةً إلى ذلك API_ID/API_HASH من my.telegram.org، تُمرَّر عبر البيئة — ولا تُضمَّن أبدًا في الصورة:
# one-off container
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" \
  -e API_ID=123456 -e API_HASH=abc... soxoj/telegram-bot-dumper-web

# or with docker compose: put them in a local .env (see .env.example)
cp .env.example .env && $EDITOR .env && docker compose up
متغيرات البيئة PORT وHOST تتجاوز القيم الافتراضية (8010، 127.0.0.1).
افتراضيًا، لا يفتح العارض إلا البوتات التي لديها نسخة احتياطية بالفعل. شغّله مع --allow-new-dumps (ALLOW_NEW_DUMPS=1 في Docker) عندها يُفحص أي رمز ليس لديه نسخة احتياطية بعد مع Telegram، ويحصل على مجلده وملف bot.json، ويقوم الوضع المباشر باستخراج كامل سجله مباشرةً إلى المتصفح. يتطلب هذا وجود API_ID/API_HASH.
بعد ذلك، يمكن لأي شخص يستطيع فتح الصفحة أن يجعل خادمك يستخرج نسخة احتياطية من أي بوت تحت API_ID الخاص بك، لذا يرفض العارض بدء التشغيل مع تفعيل هذا الخيار على HOST غير loopback. في Docker يكون HOST دائمًا 0.0.0.0 داخل الحاوية، لذا أضف ALLOW_PUBLIC=1 (--allow-public) واحتفظ بالمنفذ على loopback بنفسك:
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" \
  -e API_ID=123456 -e API_HASH=abc... -e ALLOW_NEW_DUMPS=1 -e ALLOW_PUBLIC=1 \
  soxoj/telegram-bot-dumper-web
--down / --start-from-id).--listen-only): استقبال الرسائل الجديدة في الوقت الفعلي وعرض خيار استخراج السجل تنازليًا بدءًا من أول معرّف يتم رصده.[from:USER][group:CHAT]. وتُوسم الرسائل المباشرة الصادرة من البوت بـ [to:USER].--listen-only باستخراجها في الوقت الفعلي. أما مع تفعيل وضع الخصوصية (الافتراضي) فلا يرى البوت سوى الأوامر والإشارات والردود.requirements.txt للإصدار المثبّت)API_ID وAPI_HASHpip install -r requirements.txt
# Telegram API credentials from https://my.telegram.org (read from the environment)
export API_ID=123456
export API_HASH=abc...
يمرّ على المعرّفات 1..∞ تصاعديًا على دفعات من 200، مع تنزيل كل رسالة، وكل الوسائط، وكل صور الملفات الشخصية للمستخدمين. افتراضيًا، يواصل أداة التفريغ الاستماع للرسائل الجديدة الواردة بعد انتهاء التفريغ. للخروج فورًا بعد تفريغ السجل (وهو مثالي للسكربتات ومهام cron)، مرّر --no-listen.
./dumper.py --token 12345678:ABCe2rPVteUWZ7wLeCqCb3CH3ilUY_fLabc
بالنسبة لبوت نشط، فإن المسير صعوداً يصطدم بامتداد طويل من المعرّفات القديمة المُشذّبة (المحذوفة/المنتهية الصلاحية) ويستسلم. أما المسير نزولاً من أحدث معرّف فهو أكثر إنتاجية بكثير. يقوم --down بالتحقق التلقائي من الحد الأعلى (قوى العدد 10 حتى 10⁹) ويبدأ من أعلى معرّف غير فارغ يجده:
./dumper.py --token TOKEN --down
ملاحظة. لا يحتفظ Telegram بسجل رسائل البوت إلى الأبد. عمليًا، لا يبقى متاحًا سوى آخر بضع مئات الآلاف من الرسائل — في اختباراتنا، كشف بوت مزدحم عن آخر 500K رسالة تقريبًا قبل أن يبدأ
messages.getMessagesفي إرجاعMessageEmptyفقط للمعرّفات الأقدم. إذا كان بوتك قد عالج تاريخيًا حركة مرور أكبر من ذلك، فإن السجل الأقدم قد ضاع ببساطة على جانب الخادم ولن تستعيده أي علامة.
إذا كنت تعرف بالفعل معرّف رسالة حديثًا (مثل معرّف رأيته في الوقت الفعلي)، يمكنك تخطي الفحص والبدء منه تمامًا:
./dumper.py --token TOKEN --start-from-id 11922524
لا تُفرغ أي شيء؛ راقب فقط ما يصل. عند وصول أول رسالة، سيعرض النص البرمجي بدء تفريغ تنازلي من ذلك المعرّف:
./dumper.py --token TOKEN --listen-only
مفيد عندما تحتاج فقط إلى قائمة بمن تحدّث مع البوت — بدون ملفات zip، بدون صور jpeg، بدون *_history.txt لكل محادثة.
./dumper.py --token TOKEN --down --users-csv --no-photos --no-media --no-history
المخرجات: <bot_id>/users.csv مع الأعمدة id, username, first_name, last_name, phone, lang_code, bot, premium, verified, scam, fake.
يحفظ المسار التنازلي حدّ الدفعة التالية في <bot_id>/last_message_id.txt.
إذا قُوطعت العملية، تابع في مجلد التفريغ الموجود دون التحقق مرة أخرى:
./dumper.py --token TOKEN --resume
استخدم نفس دليل --output المستخدم في التشغيل الأصلي، إن كان قد تم تعيينه. يتم الاحتفاظ بسجل الدردشة المحفوظ وملف الجلسة. تؤدي نقطة التحقق المفقودة أو غير الصالحة إلى ظهور خطأ قبل الاتصال. لا يمكن الجمع بين --resume و--listen-only أو --start-from-id؛ فهو يستلزم مسحًا تنازليًا.
لاختيار نقطة بداية يدويًا بدلاً من ذلك، استخدم آخر حد أدنى مطبوع من Requesting message ids X..Y ...:
./dumper.py --token TOKEN --start-from-id <Y>
