#1

 googleinurl/scanner-inurlbr
بحث متقدم في محركات البحث، يتيح التحليل المقدم لاستغلال GET / POST لالتقاط رسائل البريد الإلكتروني وروابط URL، مع وصلة تحقق مخصصة داخلية لكل هدف /…
 cisagov/untitledgoosetool
أداة Untitled Goose Tool هي أداة قوية ومرنة للبحث والاستجابة للحوادث تضيف طرقًا جديدة للمصادقة وجمع البيانات من أجل إجراء تحقيق كامل ضد بيئات Azure…
 fsociety-team/fsociety
إطار اختبار اختراق معياري
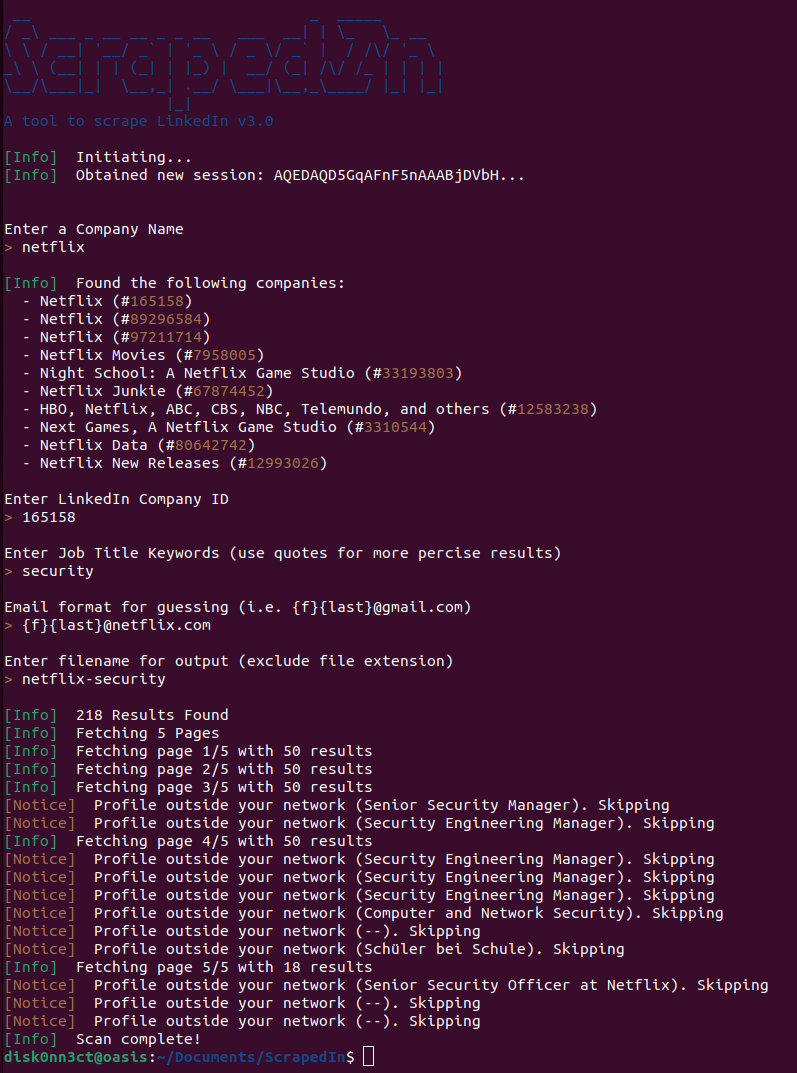 dchrastil/scrapedin
أداة لسحب بيانات LinkedIn بدون قيود API لأغراض الاستطلاع المعلوماتي
 anshumanbh/git-all-secrets
أداة لالتقاط جميع أسرار git من خلال الاستفادة من أدوات بحث git مفتوحة المصدر المتعددة
 v-byte-cpu/sx
:vulcan_salute: ماسح شبكات سريع وحديث وسهل الاستخدام
 dirkjanm/mitm6
يستغل التكوين الافتراضي لـ Windows IPv6 لانتحال DNS عبر DHCPv6، وإعادة توجيه حركة مرور الضحية لترحيل بيانات الاعتماد وهجمات الوسيط أثناء اختبارات…
 specterops/nemesis
منصة مركزية لإثراء البيانات لتقييمات الأمن الهجومي، تقوم بابتلاع البيانات وإثرائها وتمكين التحليل التعاوني للملفات المجمعة عبر سير عمل بشرية ومدعومة…
 gyoisamurai/gyoithon
GyoiThon هي أداة اختبار اختراق متنامية تستخدم التعلم الآلي.
 1n3/findsploit
ابحث عن الثغرات في قواعد البيانات المحلية وعبر الإنترنت بشكل فوري
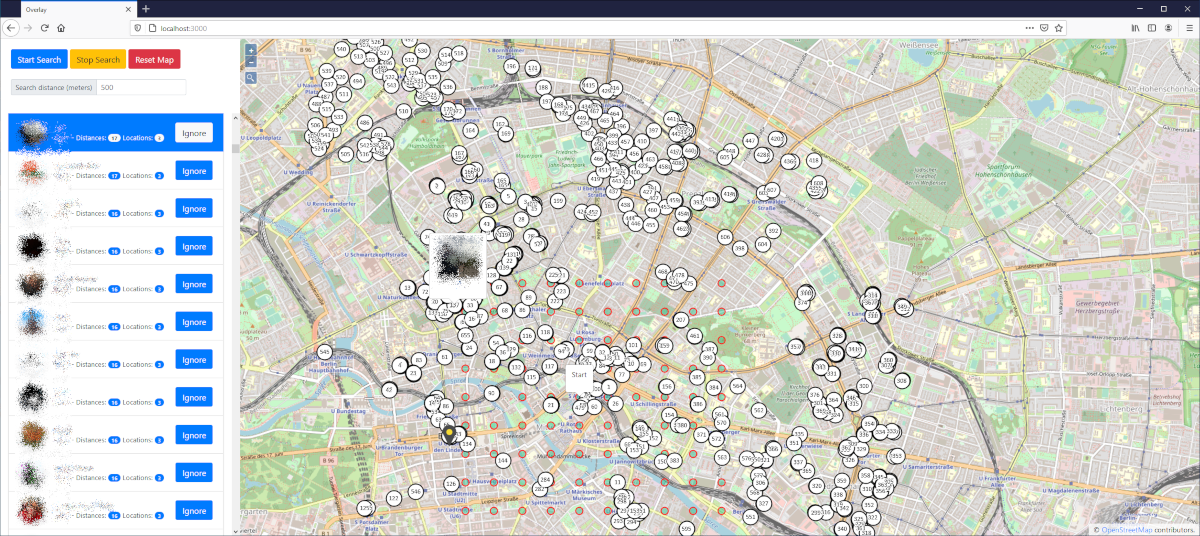 tejado/telegram-nearby-map
يرسم خريطة لمستخدمي Telegram القريبين باستخدام التثليث لبيانات المسافة من مكتبة Telegram الرسمية و OpenStreetMap، لأغراض OSINT واستطلاع الموقع…
 v3n0m-scanner/v3n0m-scanner
ماسح اختبار اختراق شائع بلغة Python3.6 لـ SQLi/XSS/LFI/RFI و Vulns أخرى.
 c3c/adexplorersnapshot
يقوم بتحليل لقطات AD Explorer وتحويلها إلى صيغ JSON أو NDJSON المتوافقة مع BloodHound لاستكشاف Active Directory ورسم خرائط مسارات الهجوم.
 jasonxtn/kraken
مجموعة أدوات شاملة لهجمات القوة العمياء
 atenreiro/opensquat
أداة استخبارات مفتوحة المصدر تكتشف انتحال النطاق، وانتحال الأخطاء المطبعية، ومواقع التصيد المشابهة من خلال مراقبة النطاقات المسجلة حديثًا مقابل كلمات…
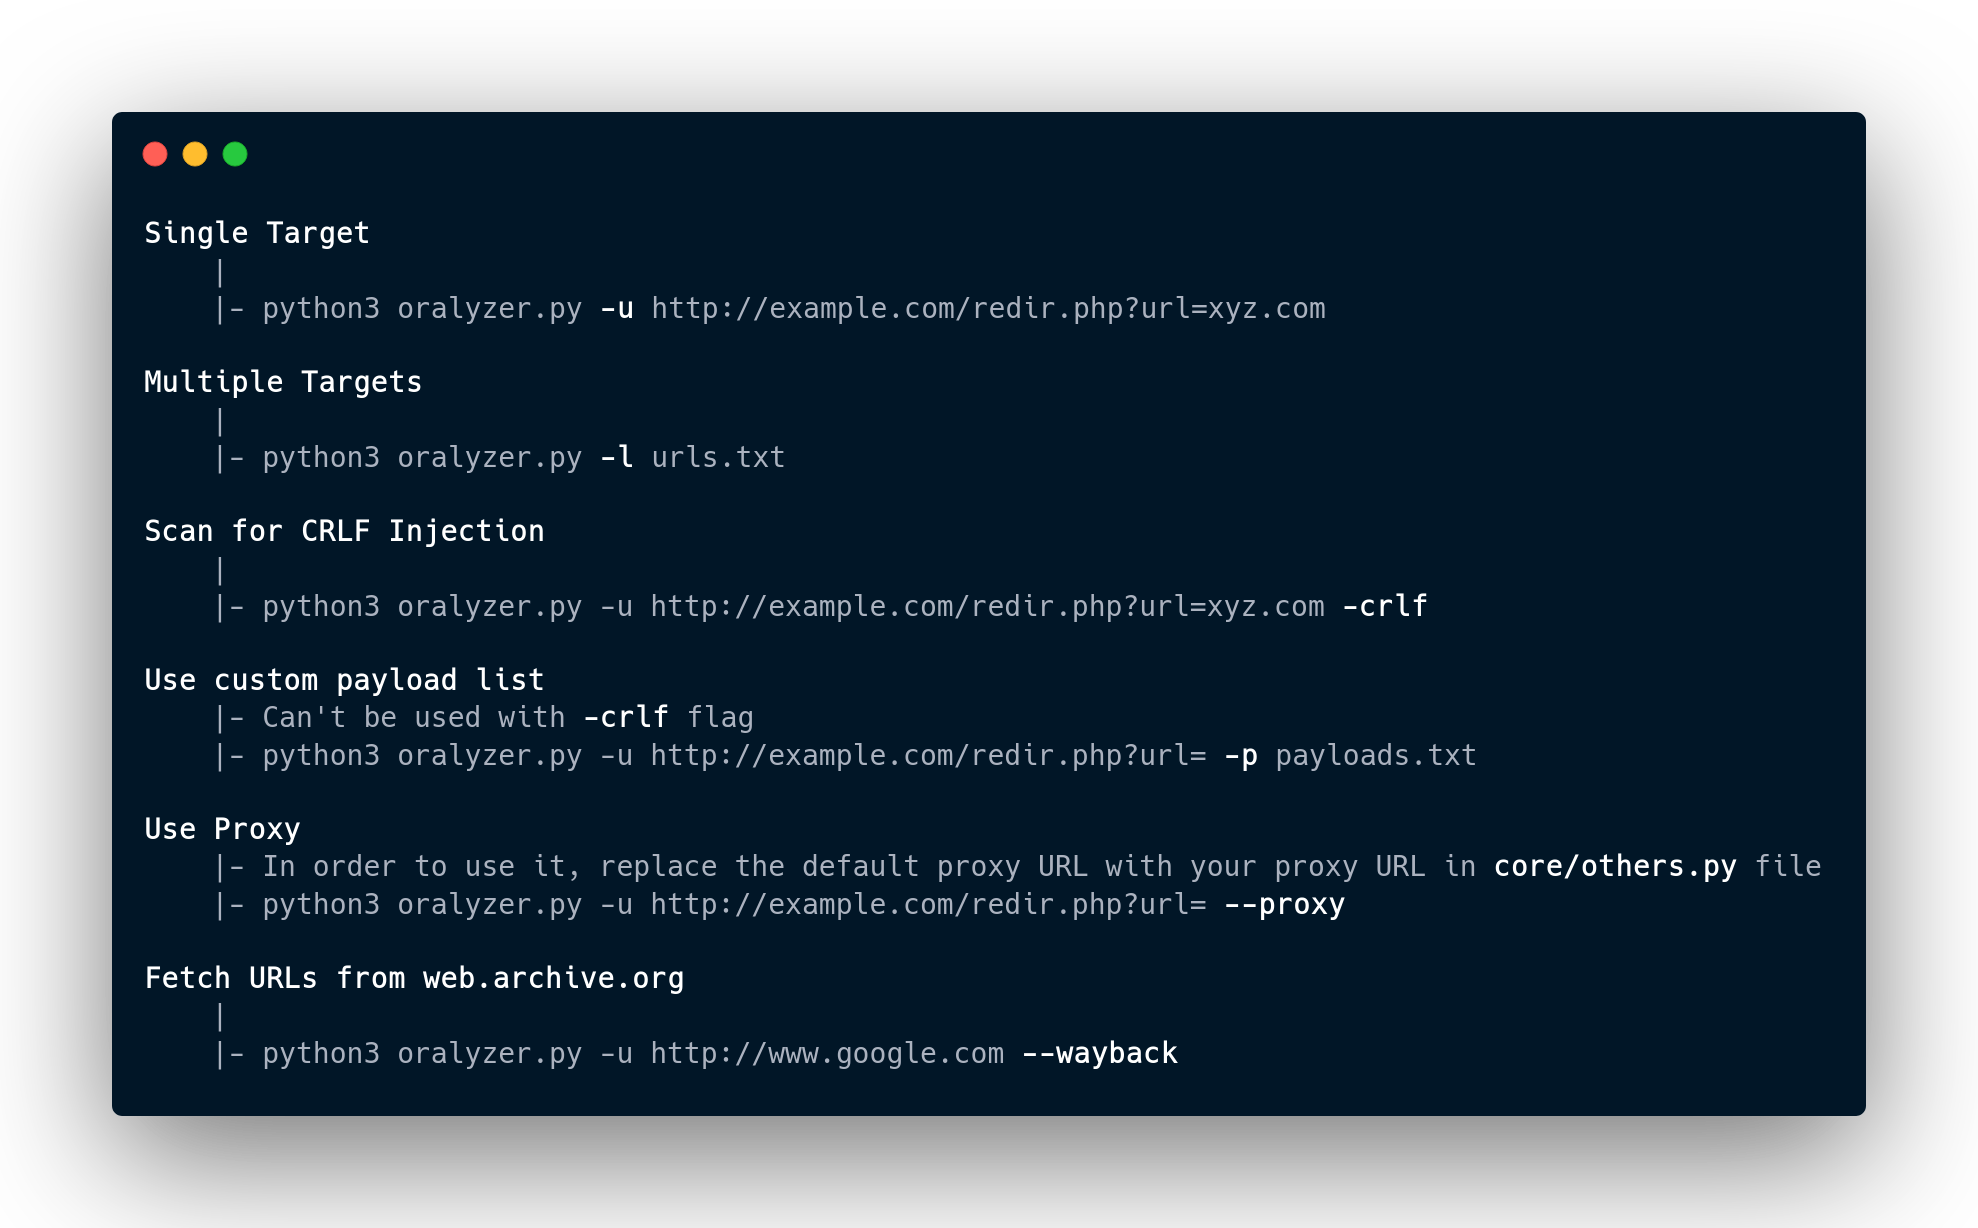 r0075h3ll/oralyzer
ماسح ضوئي مكتوب بلغة بايثون لثغرات إعادة التوجيه المفتوحة، يقوم بتشويش العناوين URL لكشف عمليات إعادة التوجيه القائمة على الرؤوس وجافا سكريبت…
 mukul975/cve-mcp-server
خادم MCP بمستوى الإنتاج يوفّر لـClaude 27 أداة استخبارات أمنية عبر 21 واجهة API — الاستعلام عن CVE، وتقييم EPSS، وCISA KEV، وMITRE ATT&CK، وShodan،…