
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit
 manizada/dirtyah6
Python PoC لـ CVE-2026-80844: إفساد skb في IPv6 AH6 وفك تشفير ESP-in-UDP لاستبدال /etc/pam.d/su والتصعيد إلى root على Linux.
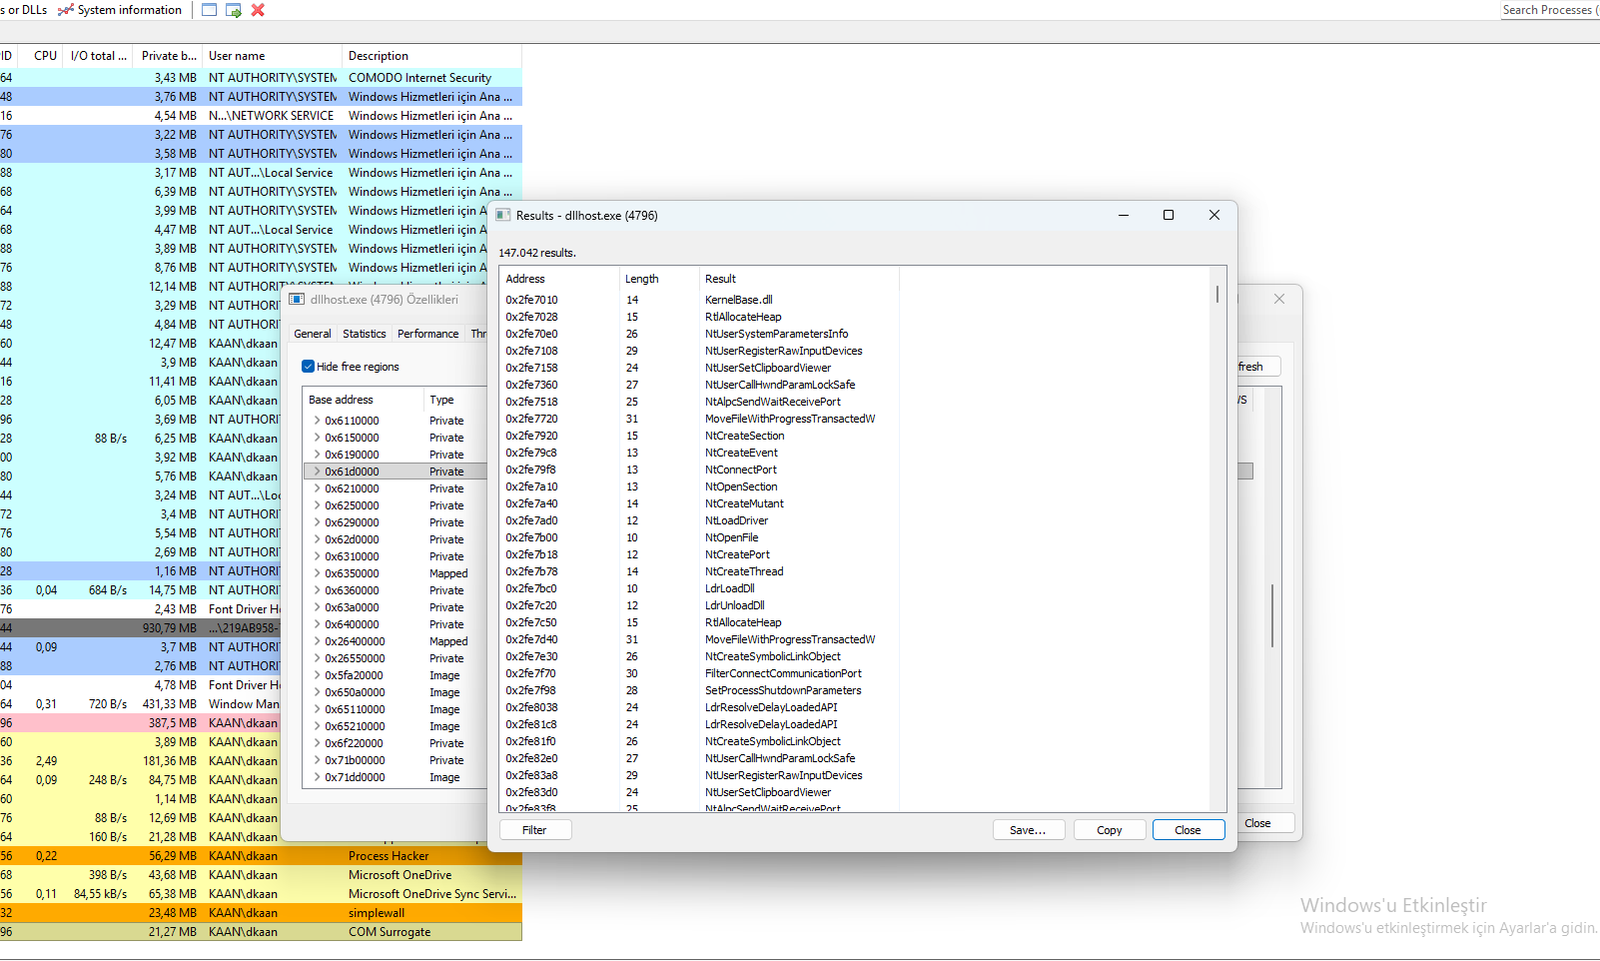 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
تحليل هندسة عكسية متعمق لـ Lumma Stealer، وهو برنامج سرقة معلومات يستخدم تقنية تجويف العمليات (process hollowing)، واستدعاءات Native API، والاتصال…
 kangd1w2/cve-2021-26868
استغلال تصعيد الامتيازات المحلي لنظام Windows 10 يستهدف CVE-2021-26868، مما يتيح للمهاجمين الحصول على وصول نظام مرتفع.
 diego-tella/cve-2025-1055-poc
إثبات المفهوم لـ CVE-2025-1055 و CVE-2025-52915 باستخدام K7RKScan.sys
 0xblackash/cve-2026-33825
CVE-2026-33825
 jeboo/bypasslkm
استخدام CVE-2013-6282 لتجاوز مصادقة وحدة نواة سامسونج
 redtimmy/tu-toctou-kaiu-tocmeu-cve-2020-13162-
إكسبلويت لـ CVE-2020-13162
 xmzyshypnc/cve-2020-27194
استغلالي لـ CVE-2020-27194، تم اختباره على نواة لينكس 5.8.14.
 gergelykalman/cve-2023-38571-a-macos-tcc-bypass-in-music-and-tv
استغلال لتجاوز TCC في macOS يستغل إعادة تسمية ملف غير آمنة في تطبيقي Music وTV للحصول على وصول كامل للقرص عن طريق الكتابة فوق قاعدة بيانات TCC عبر…
 r0rt1z2/huawei-unlock
افتح قفل جهاز Huawei الخاص بك باستخدام ADB (CVE-2019-2215)
 pushkarup/cve-2023-20198
إثبات مفهوم لـ CVE 2023-20198
 shubham0d/cve-2020-1048
كود استغلال POC لثغرة CVE-2020-1048 (PrintDemon)
 amrhuss/throttlestop-exploit-rw
استغلال قراءة/كتابة الذاكرة الفعلية العشوائية باستخدام ThrottleStop.sys (CVE-2025-7771) مع ترجمة عنوان superfetch - بحث أمني في نواة ويندوز
 geffner/cve-2020-8289
استغلال إثبات المفهوم لثغرة CVE-2020-8289 يوضح تنفيذ تعليمات برمجية عن بُعد بصلاحيات SYSTEM/root عبر تجاوز التحقق من شهادة SSL في عميل النسخ…
 zachinio/cve-2020-0001
إثبات مفهوم (POC) لتشغيل مكوّن نظام في عملية تطبيق غير موثوق
 trailer2/cve-2023-36168
ثغرة في برنامج AVG AVG Anti-Spyware v.7.5 تسمح للمهاجم بتنفيذ تعليمات برمجية عشوائية عبر سكريبت مصمم خصيصًا لمكون guard.exe
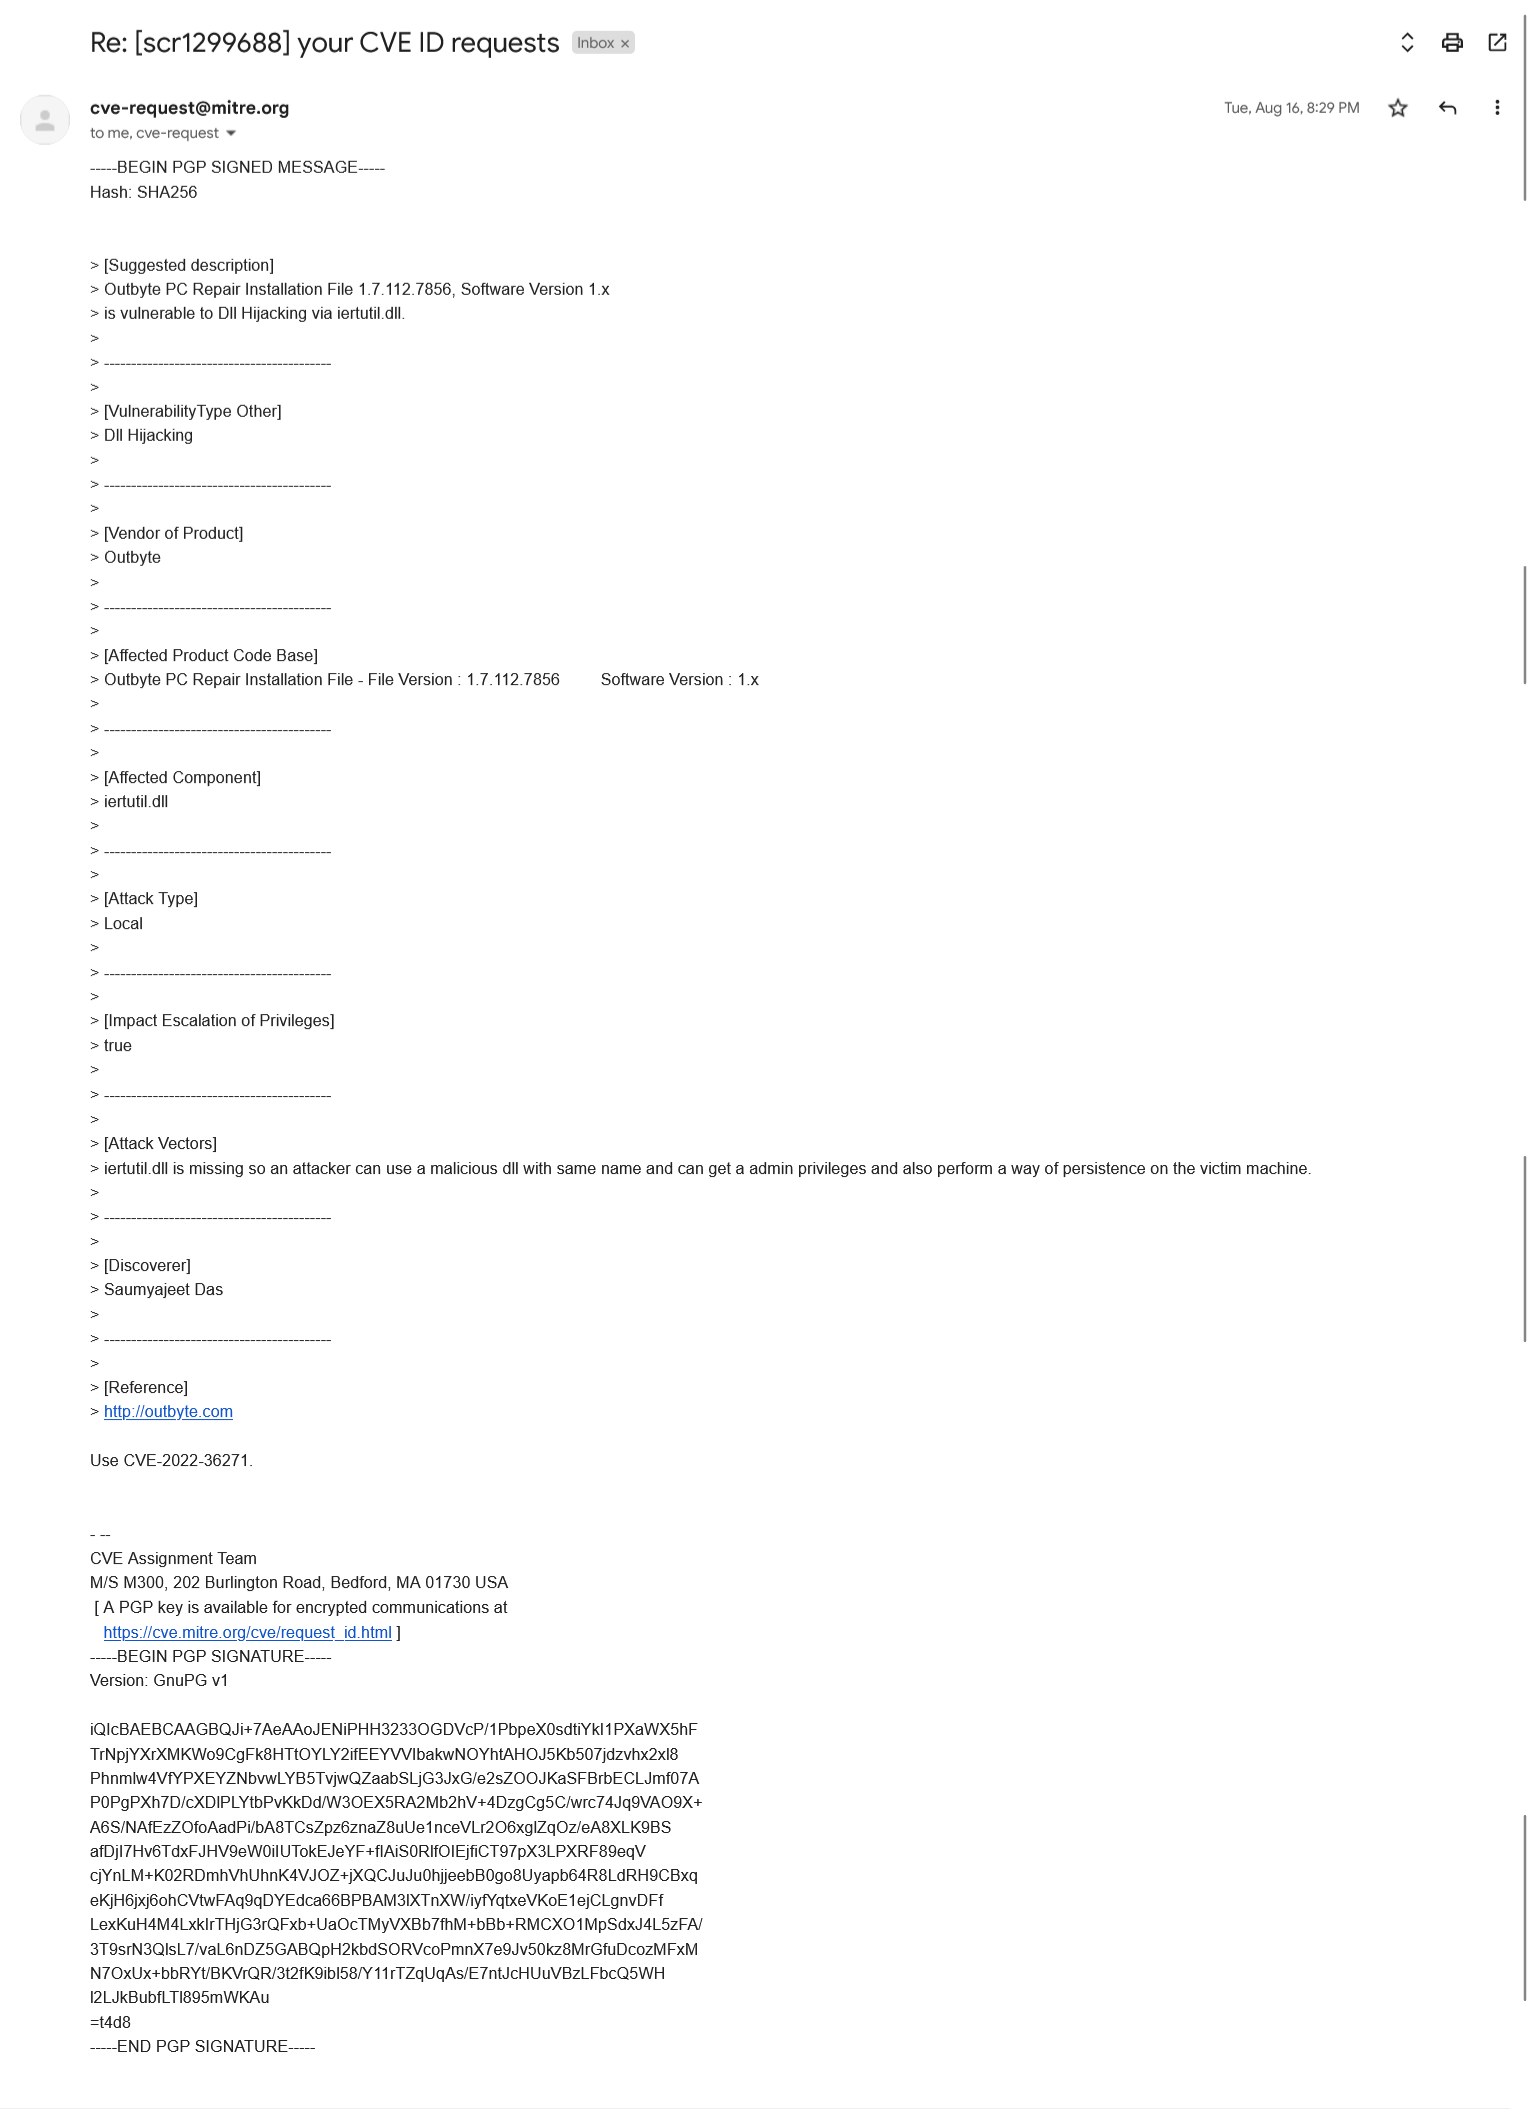 saumyajeetdas/poc-of-cve-2022-36271
هذا هو POC عملي لـ CVE-2022-36271
 dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation
CVE-2024-32019 هو ثغرة أمنية عالية الخطورة لتصعيد الامتيازات المحلية في Netdata (الإصدارات >= 1.44.0-60 < 1.45.3)، ناتجة عن الاستخدام غير الآمن…








